1/55
Wprowadzenie do modelu ISO/OSI
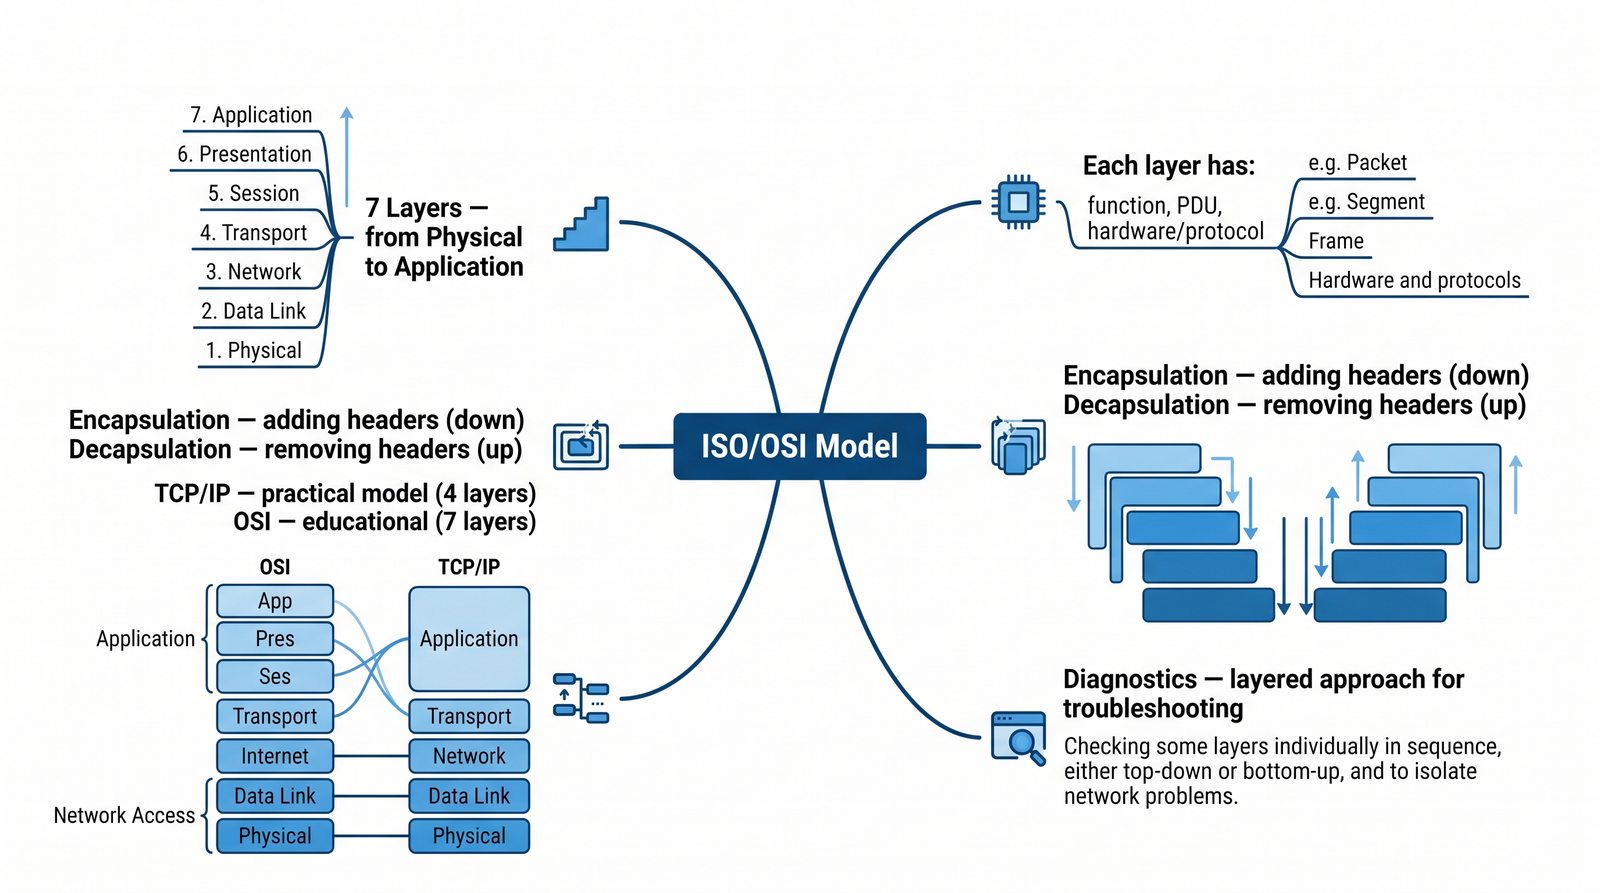
Cel slajdu: Przedstawienie 7-warstwowego modelu odniesienia ISO/OSI jako uniwersalnego fundamentu architektury sieci komputerowych.

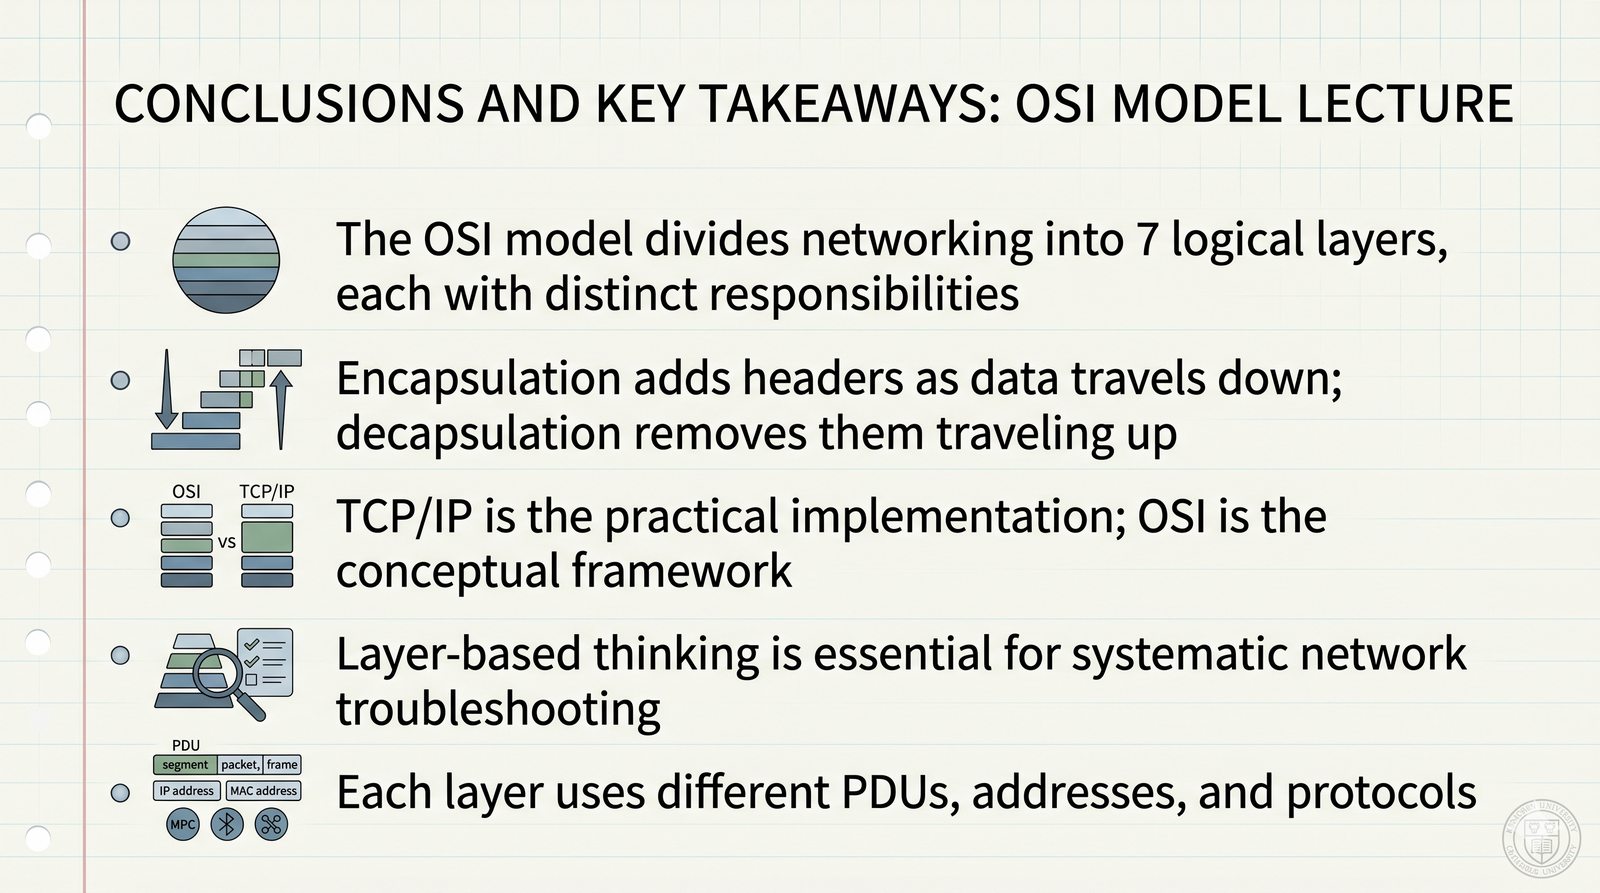
Prezentacja wyjaśnia model referencyjny ISO/OSI, stanowiący fundament zrozumienia komunikacji sieciowej. Omówiono kolejno wszystkie siedem warstw: od fizycznej przez łącza danych, sieciową, transportową, sesji, prezentacji aż po aplikacji. Przedstawiono również koncepcje PDU, enkapsulacji i dekapsulacji oraz przykłady protokołów dla każdej warstwy.

Model ISO/OSI (Open Systems Interconnection): teoretyczny model odniesienia architektury sieciowej zdefiniowany w normie międzynarodowej ISO/IEC 7498-1, dzielący proces komunikacji teleinformatycznej na siedem ściśle zdefiniowanych warstw funkcjonalnych.
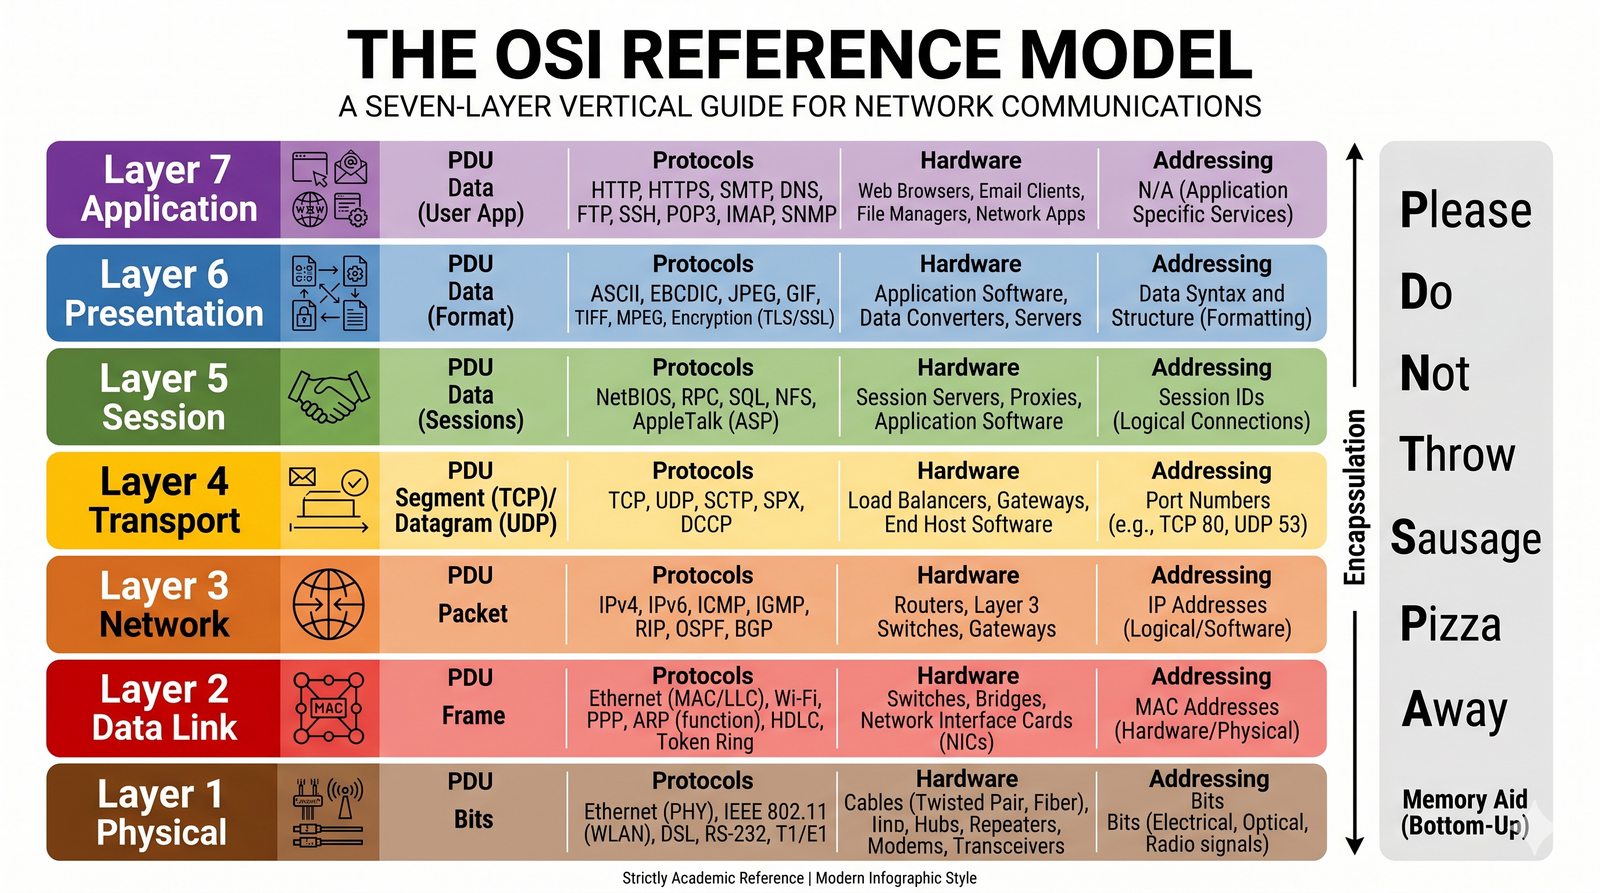
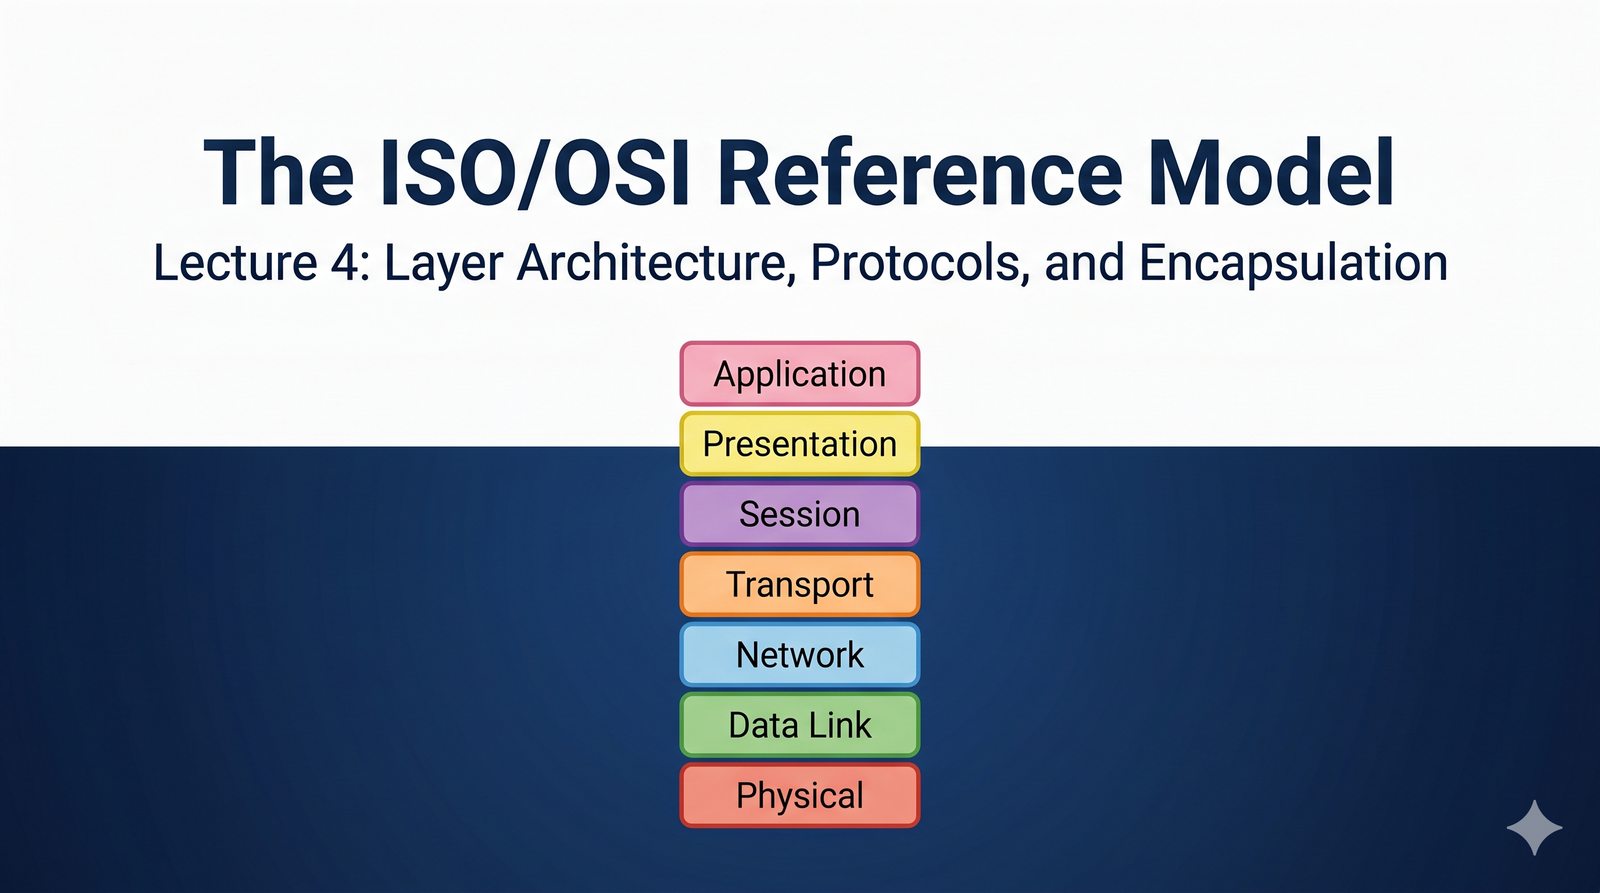
Wieża siedmiu warstw modelu OSI

Współczesna teleinformatyka jest dziedziną o gigantycznej złożoności, w której komunikują się ze sobą miliardy urządzeń o skrajnie odmiennej architekturze sprzętowej, pracujących pod kontrolą różnych systemów operacyjnych i połączonych za pomocą różnorodnych mediów fizycznych. Zrozumienie, projektowanie, standaryzacja oraz diagnozowanie tak złożonych systemów byłoby niemożliwe bez zastosowania fundamentalnej zasady inżynierii: dekompozycji złożonego problemu na mniejsze, autonomiczne i uporządkowane moduły.

Uniwersalnym językiem i wspólnym mianownikiem dla wszystkich inżynierów sieciowych na świecie jest model odniesienia ISO/OSI (Open Systems Interconnection Reference Model), znormalizowany przez Międzynarodową Organizację Normalizacyjną (ISO) we współpracy z sektorem telekomunikacyjnym ITU-T w standardzie ISO/IEC 7498-1 (rekomendacja ITU-T X.200). Model ten definiuje abstrakcyjną strukturę siedmiu warstw, z których każda odpowiada za ściśle określony wycinek procesu transmisji danych.

Choć praktyczny internet zdominował pragmatyczny, 4-warstwowy stos protokołów TCP/IP, model ISO/OSI pozostaje niedoścignionym wzorcem edukacyjnym, analitycznym i diagnostycznym. W codziennej pracy inżynierskiej określenia takie jak „przełącznik warstwy 2”, „routing warstwy 3”, „filtracja portów w warstwie 4” czy „zapora aplikacyjna warstwy 7” stanowią precyzyjny fundament komunikacji technicznej. Biegła znajomość zadań, protokołów, jednostek danych (PDU) oraz interfejsów poszczególnych warstw jest podstawowym warunkiem profesjonalizmu każdego inżyniera sieci i diagnosty.

2/55
Plan czwartej części wykładu
Cel slajdu: Przedstawienie metodycznego planu modułu: od koncepcji warstwowości, przez analizę poziomów L1–L7, po diagnostykę warstwową.

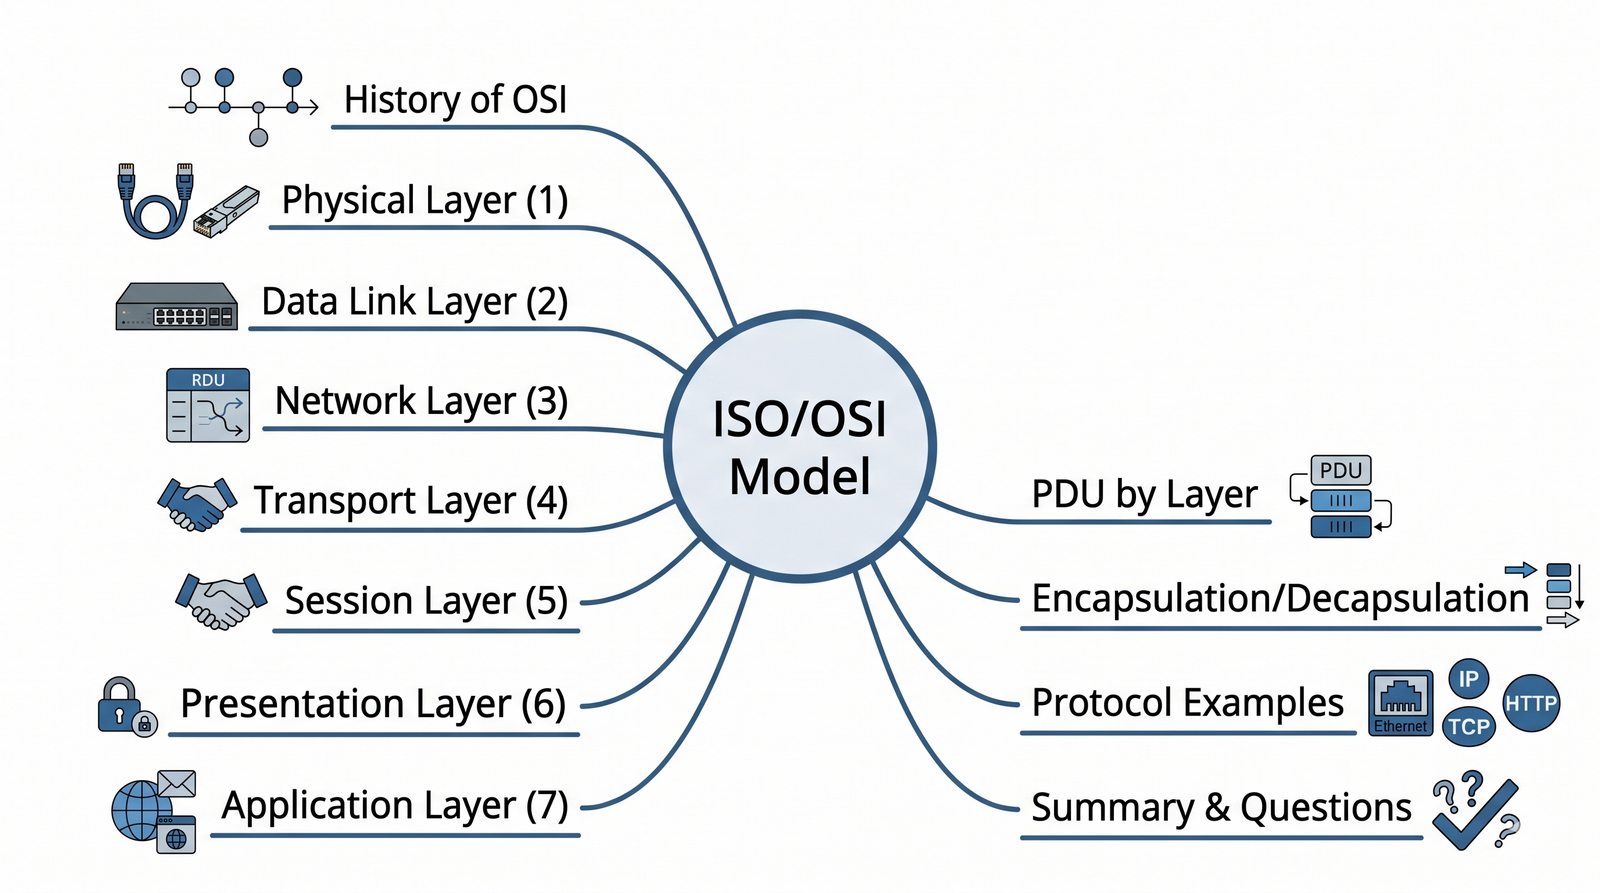
Plan czwartej części

  • Historia modelu ISO/OSI
  • Warstwa fizyczna (1)
  • Warstwa łącza danych (2)
  • Warstwa sieciowa (3)
  • Warstwa transportowa (4)
  • Warstwa sesji (5)
  • Warstwa prezentacji (6)
  • Warstwa aplikacji (7)
  • PDU w poszczególnych warstwach
  • Enkapsulacja i dekapsulacja
  • Przykłady protokołów
  • Podsumowanie i pytania
Plan modułu ISO/OSI: usystematyzowana ścieżka dydaktyczna obejmująca anatomię 7 warstw, procesy enkapsulacji/dekapsulacji, jednostki PDU, porównanie z modelem TCP/IP oraz warstwową metodykę lokalizacji usterek.
Diagram z planem prezentacji

Niniejsza część kursu poświęcona jest całościowemu omówieniu modelu odniesienia ISO/OSI, stanowiącego logiczny szkielet współczesnej teleinformatyki. Zrozumienie relacji pomiędzy poszczególnymi poziomami modelu jest kluczem do opanowania zaawansowanych technik diagnostycznych i analizy ruchu pakietowego.

Struktura modułu została podzielona na cztery powiązane logicznie bloki tematyczne: 1) Fundamenty i anatomia warstw (L1–L7) – szczegółowa sekcja każdej z siedmiu warstw modelu, od fizycznej transmisji bitów w kablach i falach radiowych (L1), przez ramkowanie i adresację sprzętową MAC (L2), trasowanie pakietów IPv4/IPv6 w warstwie sieciowej (L3), niezawodny transport i mechanizmy portów TCP/UDP (L4), aż po synchronizację sesji (L5), formatowanie i kryptografię (L6) oraz protokoły aplikacyjne (L7);

2) Dynamika przepływu danych: Enkapsulacja i dekapsulacja – prześledzenie drogi pojedynczego komunikatu (np. żądania HTTP) w dół stosu protokołów z kolejnym doklejaniem nagłówków warstwowych i stopek kontrolnych, a następnie procesu odwrotnego w węźle odbiorczym z dekompozycją jednostek PDU; 3) Konfrontacja modeli: OSI a TCP/IP – analiza historyczna i techniczna przyczyn rynkowego zwycięstwa stosu TCP/IP oraz wyznaczenie punktów wspólnych i różnic w mapowaniu warstw;

4) Praktyczna diagnostyka warstwowa i warsztat inżynierski – przypisanie narzędzi sieciowych (od reflektometrów TDR i testerów okablowania, przez polecenia systemowe ip, ping, traceroute, po zaawansowane analizatory iperf3 i Wireshark) do odpowiednich warstw oraz opanowanie usystematyzowanych strategii usuwania awarii sieciowych (Bottom-Up, Top-Down oraz Divide-and-Conquer).

3/55
Zalety podziału na warstwy sieci
Cel slajdu: Wyjaśnienie inżynierskich korzyści wynikających z warstwowej dekompozycji systemów teleinformatycznych.

Podział na warstwy – zalety

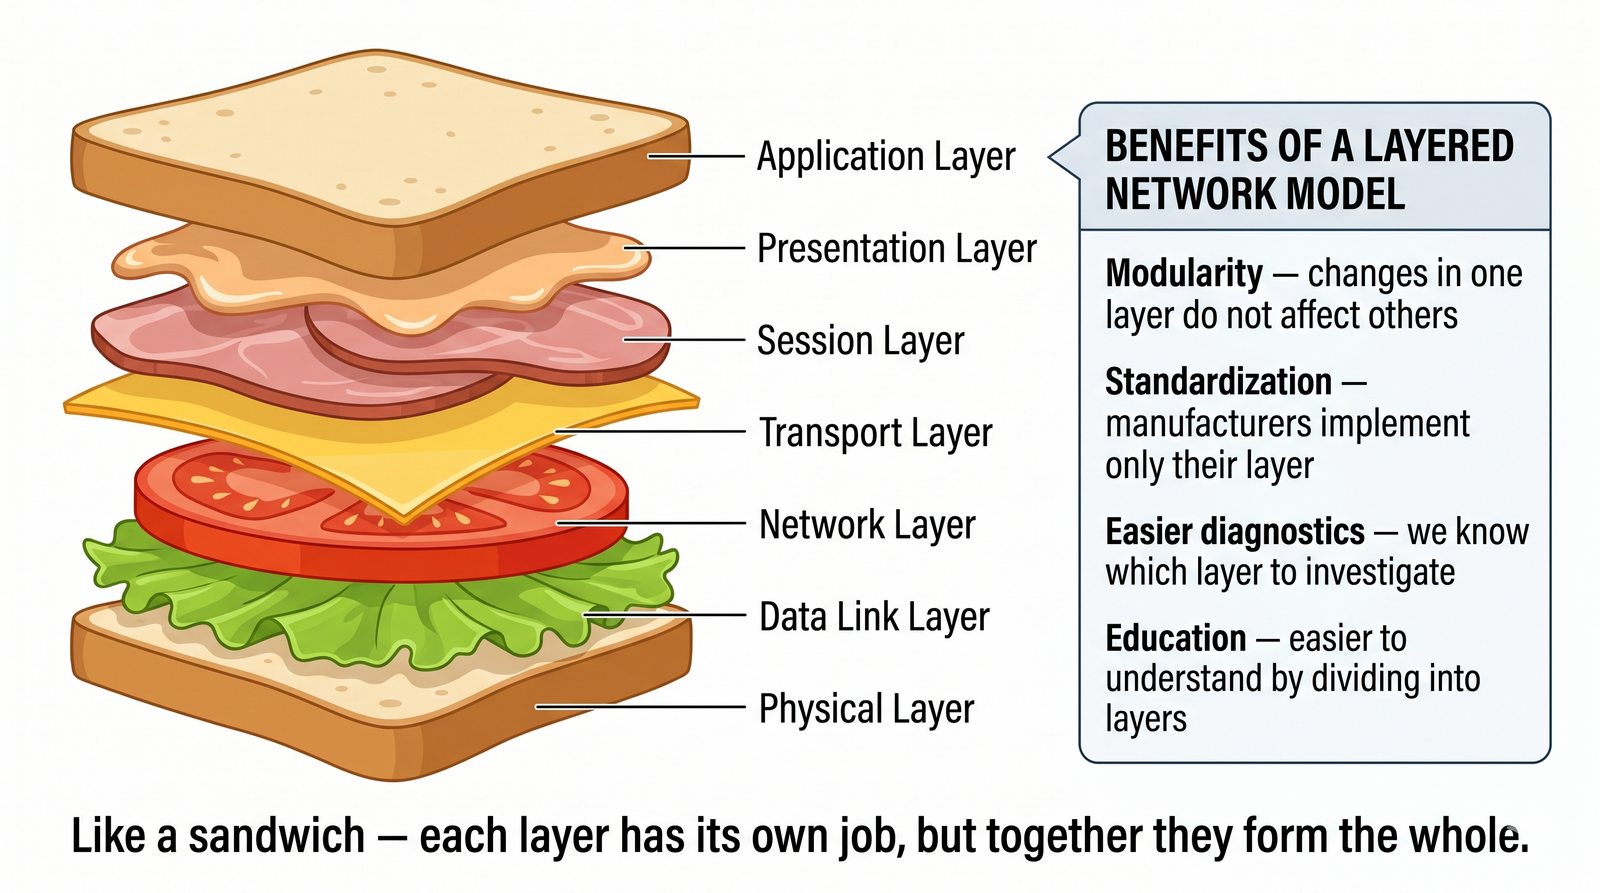
  • Modularność: zmiana w jednej warstwie nie wpływa na pozostałe
  • Standaryzacja: producenci implementują tylko swoją warstwę
  • Ułatwienie diagnostyki: wiemy, w której warstwie szukać problemu
  • Nauka: łatwiej zrozumieć sieć, dzieląc ją na warstwy

Jak kanapka – każda warstwa ma swoje zadanie, ale dopiero wszystkie razem tworzą całość.

Architektura warstwowa: paradygmat projektowy, w którym każda warstwa świadczy określone usługi warstwie wyższej (Service Provider) i korzysta z usług warstwy niższej (Service User), ukrywając szczegóły implementacji za znormalizowanym interfejsem (SAP).
Kanapka z warstwami – analogia

Podział złożonego systemu sieciowego na niezależne warstwy funkcjonalne nie jest jedynie zabiegiem teoretycznym, lecz fundamentalną regułą architektoniczną umożliwiającą globalny rozwój technologii teleinformatycznych. Gdyby protokoły sieciowe tworzono w postaci monolitycznej (gdzie jedna aplikacja musiałaby samodzielnie sterować kartą sieciową, napięciem w kablu, trasowaniem w internecie i szyfrowaniem), jakakolwiek zmiana sprzętowa wymagałaby przepisywania całego oprogramowania od zera.

Główne inżynierskie korzyści architektury warstwowej obejmują: 1) Niezależność i modułowość implementacji: zmiana technologii w jednej warstwie nie ma żadnego wpływu na pozostałe poziomy. Przykładowo, przeglądarka internetowa (warstwa aplikacji L7) i protokół HTTP działają identycznie niezależnie od tego, czy komputer jest połączony kablem miedzianym Gigabit Ethernet, światłowodem GPON, siecią bezprzewodową Wi-Fi 6 czy łączem satelitarnym Starlink – warstwa fizyczna (L1) i łącza danych (L2) są w pełni przezroczyste dla aplikacji;

2) Standaryzacja i interoperacyjność (Multi-Vendor Interoperability): zdefiniowanie ścisłych punktów styku usług – SAP (Service Access Points) – pozwala różnym producentom sprzętu i twórcom oprogramowania na tworzenie w pełni współpracujących rozwiązań. Karta sieciowa firmy Intel komunikuje się bez przeszkód z przełącznikiem Cisco, który przekazuje pakiety do routera Juniper, a ten kieruje je do serwera z systemem Linux;

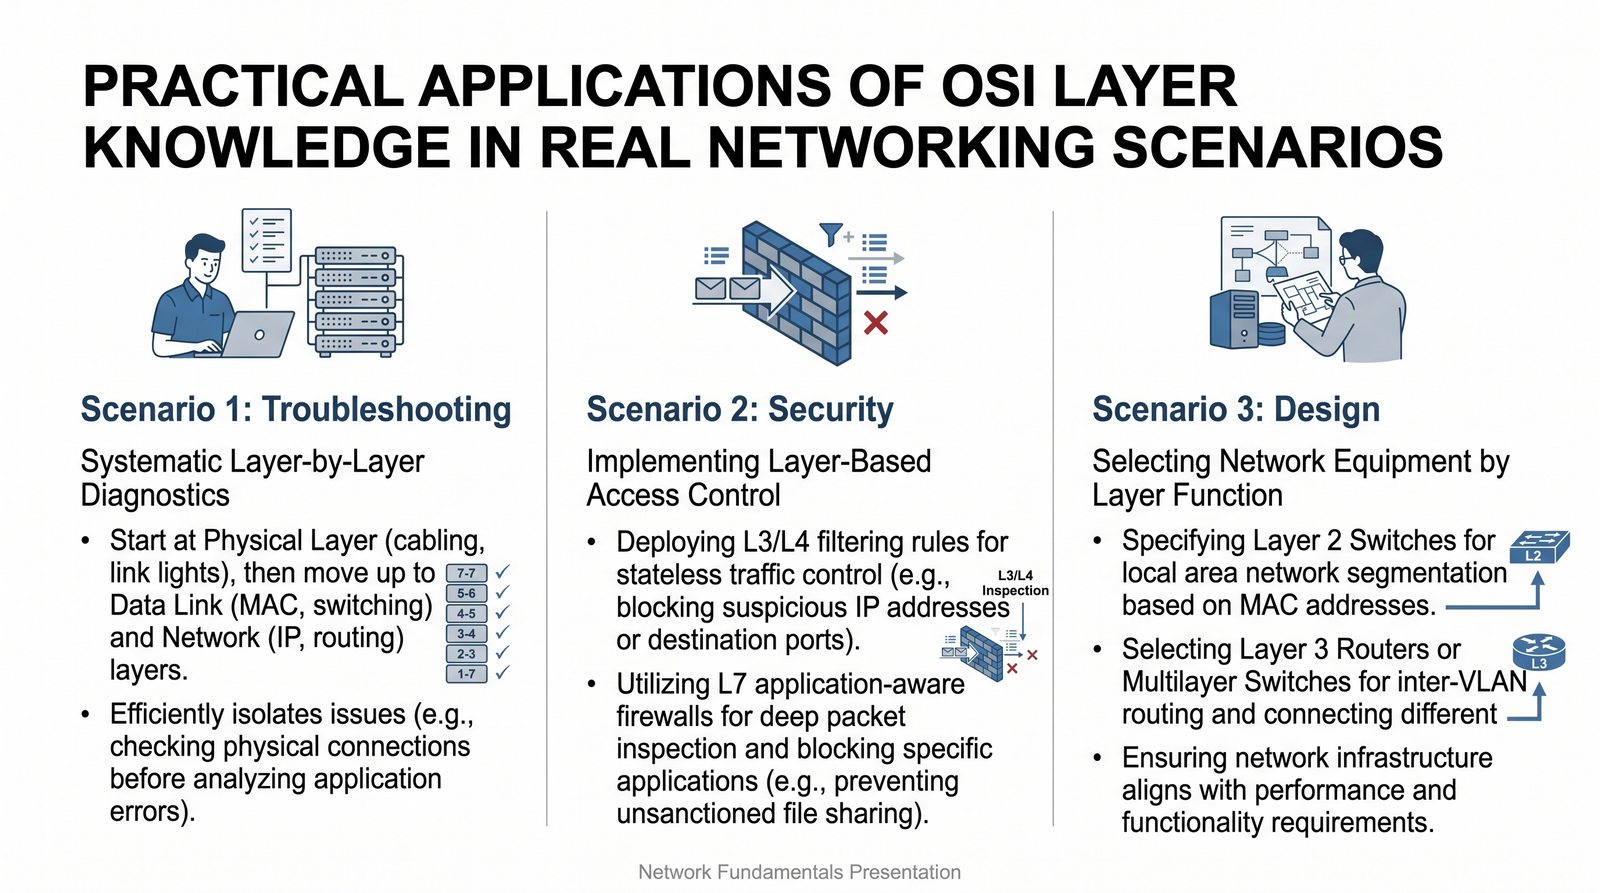
3) Uproszczenie procesu dydaktycznego i diagnostycznego: inżynier rozwiązujący problem braku dostępu do usługi internetowej nie musi analizować całego systemu naraz. Może metodycznie wykluczać usterki krok po kroku: od warstwy fizycznej (obecność linku, poziom sygnału), przez warstwę sieciową (przydział adresu IP, routing), aż po warstwę transportową (otwarty port TCP) i aplikacyjną.

4/55
Historia modelu referencyjnego OSI
Cel slajdu: Przedstawienie kontekstu historycznego, prac komitetów ISO/TC97 i CCITT oraz opublikowania normy ISO 7498.

Model referencyjny

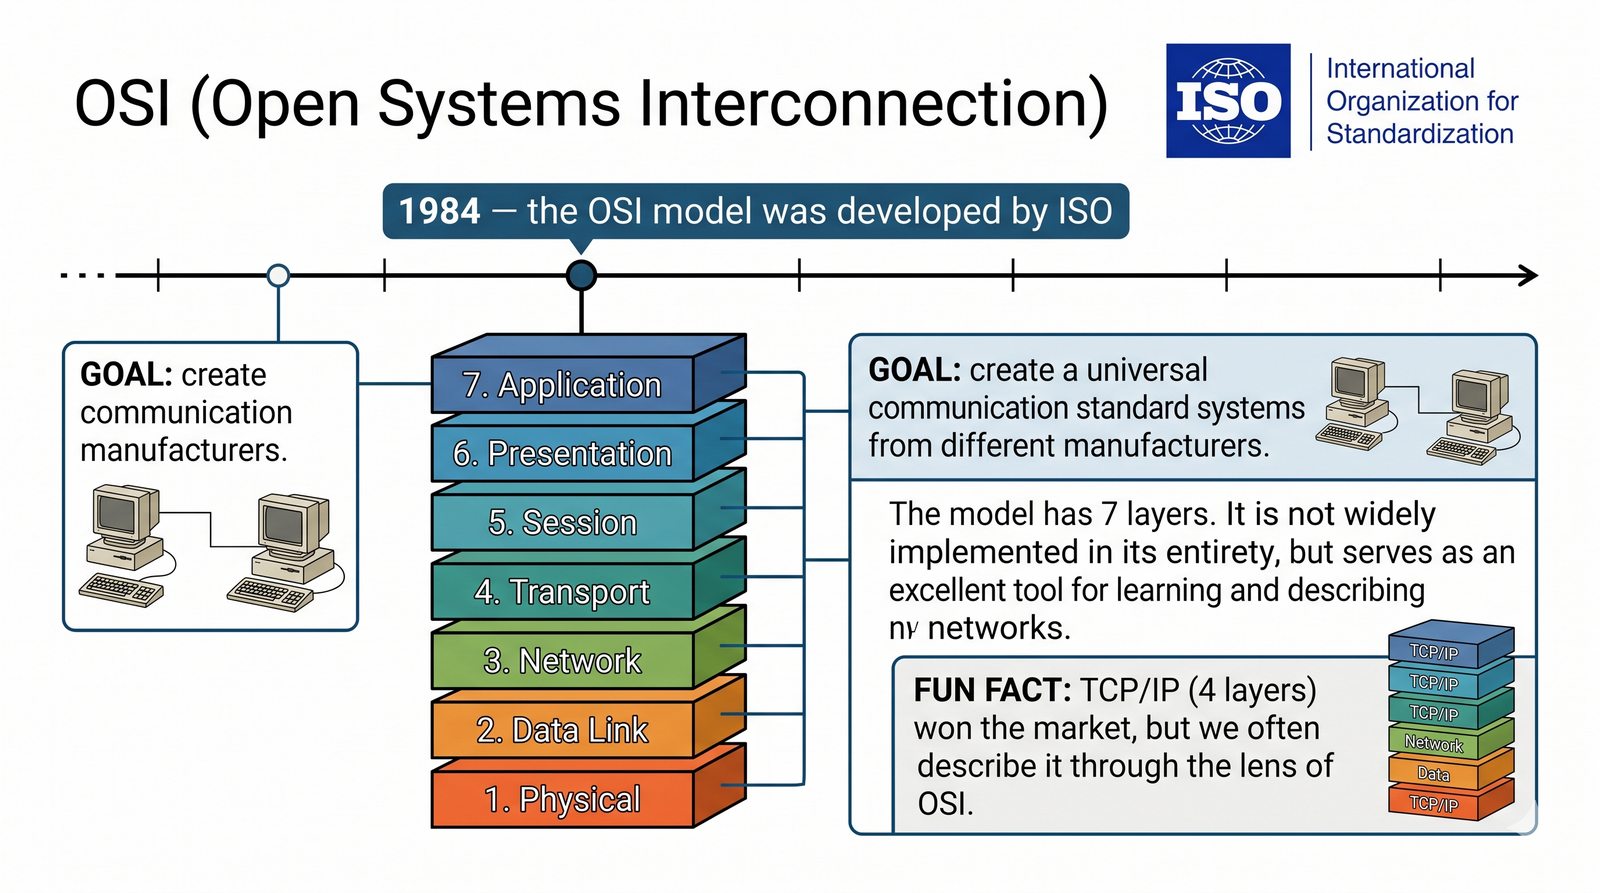
ISO (International Organization for Standardization) opracowała model OSI (Open Systems Interconnection), sformalizowany normą ISO 7498 z 1984 roku (prace od 1977 roku).

Cel: stworzenie uniwersalnego standardu komunikacji między systemami różnych producentów.

Model liczy 7 warstw. Nie jest powszechnie implementowany w całości, ale stanowi doskonałe narzędzie do nauki i opisu sieci.

Ciekawostka: TCP/IP (4 warstwy) wygrał rynek, ale opisujemy go często przez pryzmat OSI.

Geneza modelu OSI: inicjatywa standaryzacyjna podjęta w 1977 roku przez ISO (pod kierownictwem Charlesa Bachmana) i CCITT, mająca na celu stworzenie otwartego, uniwersalnego standardu sieciowego w opozycji do zamkniętych architektur producentów (IBM SNA, DECnet).
Logo ISO i OSI

W latach 70. XX wieku rynek komputerowy rozwijał się w warunkach głębokiej fragmentacji. Wiodący producenci sprzętu komputerowego tworzyli własne, całkowicie zamknięte i niekompatybilne ze sobą architektury sieciowe (tzw. Proprietary Architectures): koncern IBM rozwijał architekturę SNA (Systems Network Architecture), firma DEC promowała DECnet, a Xerox rozwijał XNS (Xerox Network Systems). Klient kupujący komputery IBM był zmuszony do budowania sieci wyłącznie z komponentów IBM, co uniemożliwiało integrację systemów w skali międzynarodowej.

W odpowiedzi na ten kryzys w 1977 roku Międzynarodowa Organizacja Normalizacyjna – ISO (International Organization for Standardization) powołała podkomitet techniczny ISO/TC97/SC16 pod przewodnictwem wybitnego informatyka Charlesa Bachmana. Zadaniem grupy było opracowanie uniwersalnego, otwartego modelu łączności systemów komputerowych, który zyskał nazwę Open Systems Interconnection (OSI). Równolegle Międzynarodowy Związek Telekomunikacyjny (CCITT, obecnie ITU-T) prowadził zbieżne prace nad standaryzacją sieci telekomunikacyjnych.

Efektem współpracy obu organizacji było opublikowanie w 1984 roku przełomowego dokumentu – ISO 7498 (oraz rekomendacji ITU-T X.200), który zdefiniował Siedmiowarstwowy Model Odniesienia Łączenia Systemów Otwartych. Liczba siedmiu warstw była wynikiem kompromisu inżynierskiego: autorzy uznali, że mniejsza liczba warstw łączyłaby zbyt wiele odmiennych funkcji w jednym bloku, natomiast większa liczba wprowadziłaby nadmierny narzut i skomplikowanie relacji międzywarstwowych.

Choć pełny pakiet protokołów OSI (obejmujący m.in. protokoły CLNP, IS-IS, FTAM, X.400) okazał się wdrożeniowo zbyt ciężki i przegrał rynkową batalię z pragmatycznym stosem TCP/IP z uniwersytetów Berkeley i agencji DARPA, sam model architektoniczny ISO 7498-1 przetrwał jako fundamentalna matryca pojęciowa, na której do dziś opiera się cała inżynieria teleinformatyczna.

5/55
Przegląd siedmiu warstw modelu
Cel slajdu: Przedstawienie kompletnej hierarchii 7 warstw modelu OSI, ich podziału na warstwy mediów i hosta oraz podstawowych ról.

Od fizycznej do aplikacji

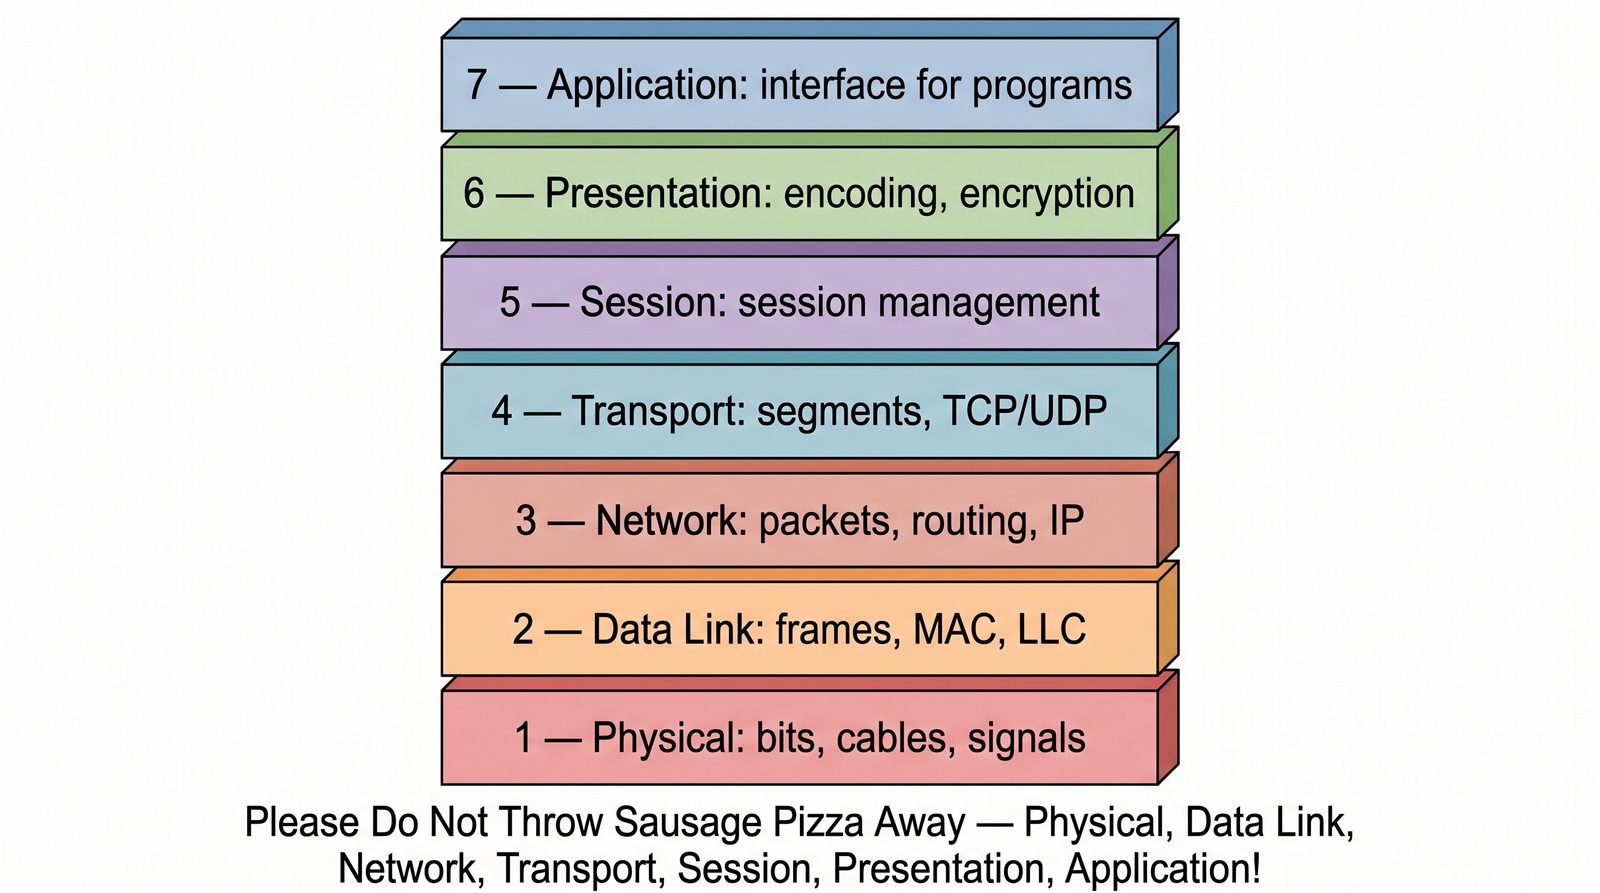
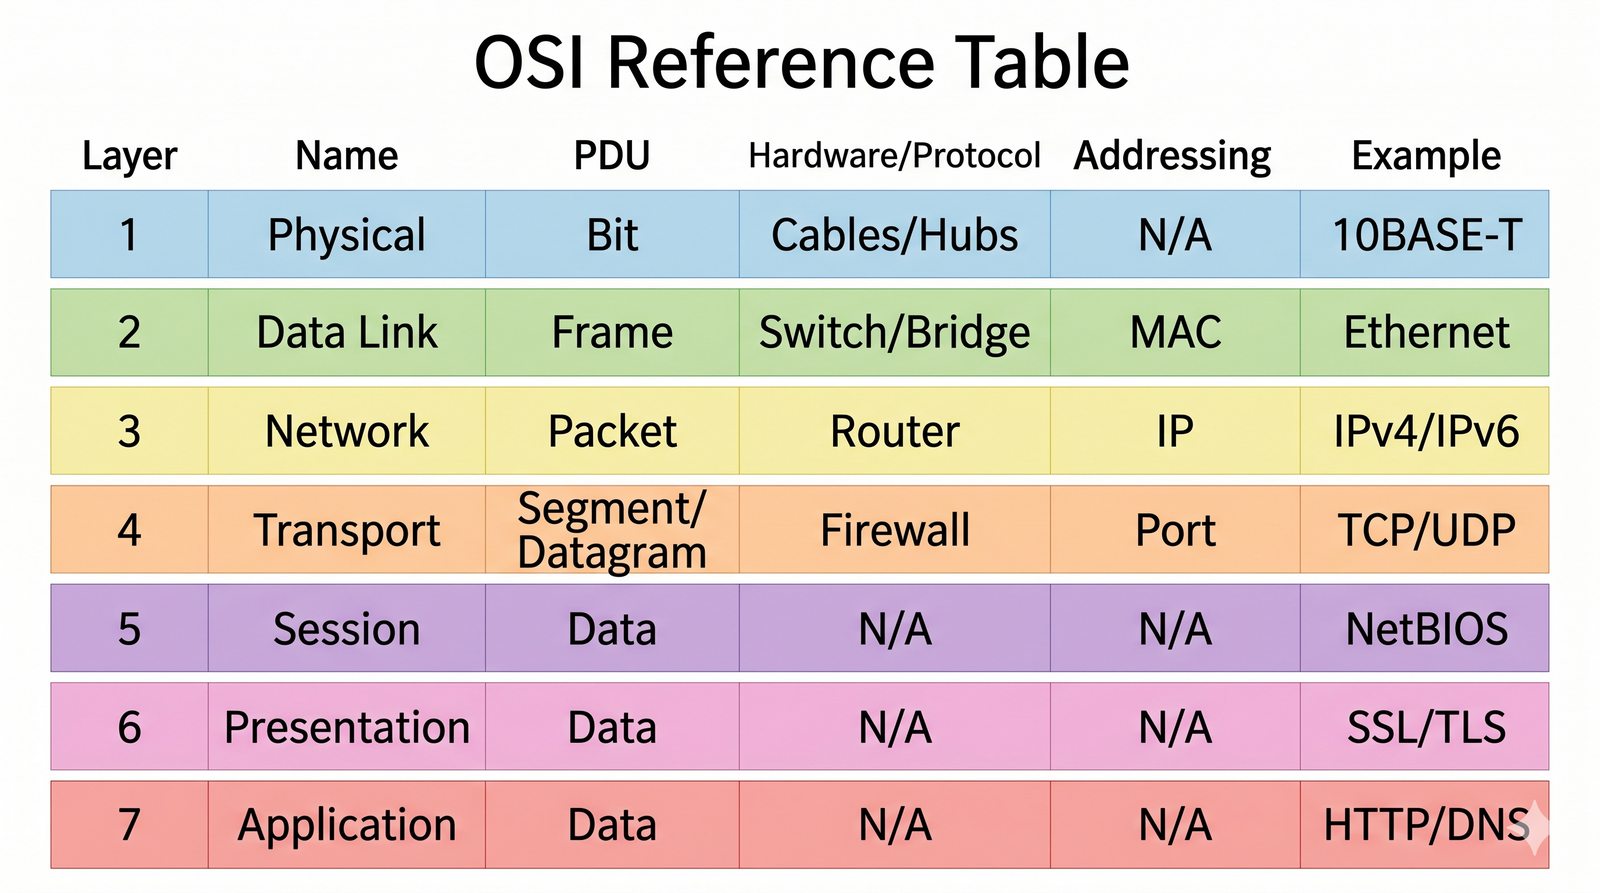
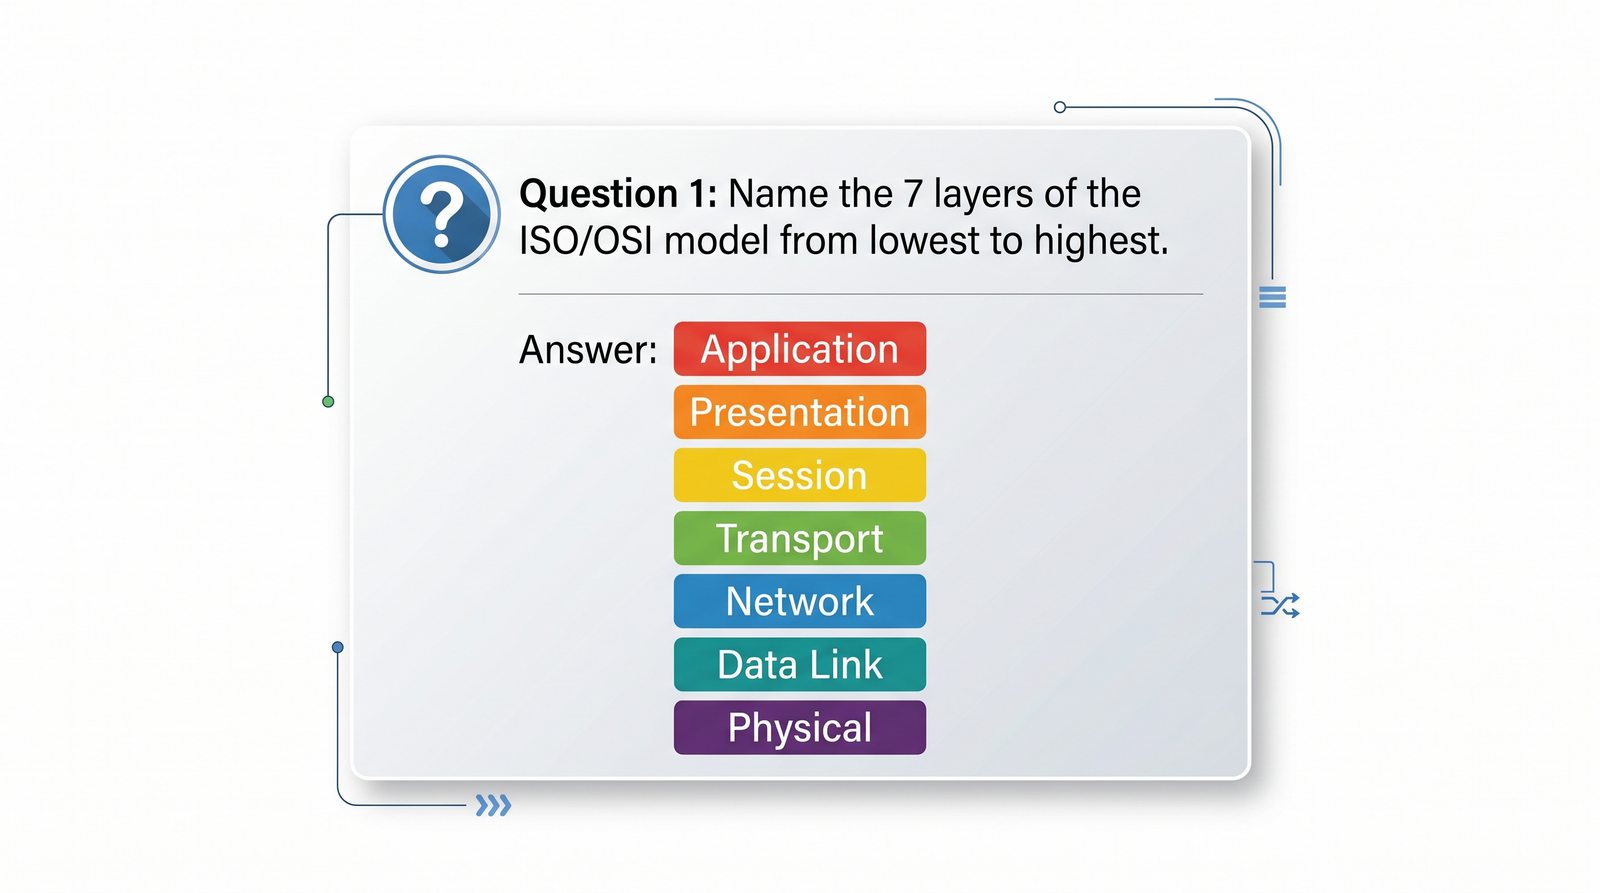
  1. Fizyczna (Physical) – bity, kable, sygnały
  2. Łącza danych (Data Link) – ramki, MAC, LLC
  3. Sieciowa (Network) – pakiety, routing, IP
  4. Transportowa (Transport) – segmenty, TCP/UDP
  5. Sesji (Session) – zarządzanie sesjami
  6. Prezentacji (Presentation) – kodowanie, szyfrowanie
  7. Aplikacji (Application) – interfejs dla programów

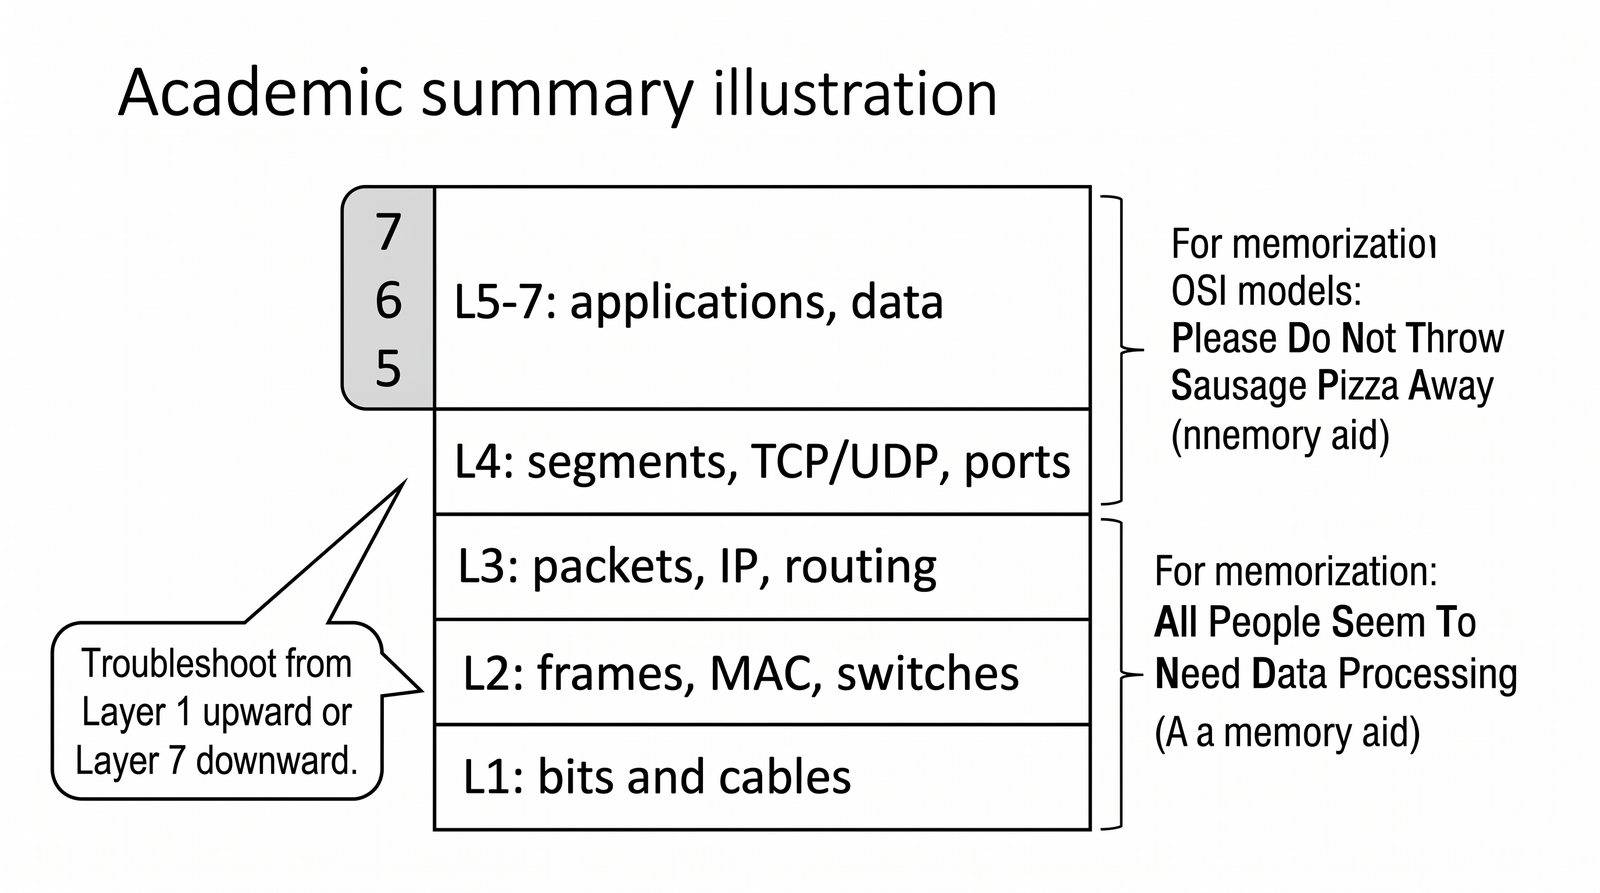
Mnemotechnika: Proszę Nie Smarować Suchym Pieczywem – Aplikacja! (Physical, Network…)

Siedem warstw OSI: hierarchiczny układ poziomów od L1 do L7: 1. Fizyczna, 2. Łącza danych, 3. Sieciowa, 4. Transportowa, 5. Sesji, 6. Prezentacji, 7. Aplikacji; dzielony na warstwy nośne (L1–L3) oraz zorientowane na hosta i aplikację (L4–L7).
Siedem warstw – wieża z nazwami

Struktura modelu odniesienia ISO/OSI obejmuje siedem ściśle ponumerowanych warstw, tradycyjnie numerowanych od dołu do góry: od warstwy fizycznej (L1) stykającej się bezpośrednio z medium transmisyjnym, aż po warstwę aplikacji (L7) współpracującą z procesami użytkownika. Siedem warstw tworzy dwa wyraźne bloki funkcjonalne o diametralnie różnej specyfice:

1) Warstwy dolne / Warstwy mediów (Media Layers / Data Delivery: Warstwy 1–3) – odpowiadają za fizyczne i logiczne przemieszczanie danych pomiędzy urządzeniami w sieci. Warstwy te są implementowane w sprzęcie (karty sieciowe, modemy, transceivery), w przełącznikach (Switches) oraz routerach pośredniczących. Ich zadaniem jest dostarczenie pakietu ze stacji źródłowej do stacji docelowej bez wnikania w to, co ten pakiet zawiera. Należą do nich: Warstwa 1 (Fizyczna), Warstwa 2 (Łącza danych) oraz Warstwa 3 (Sieciowa);

2) Warstwa graniczna / Łącznik (Transport Layer: Warstwa 4) – warstwa transportowa stanowi pomost pomiędzy światem sieci a światem aplikacji. Działa w relacji koniec-do-końca (End-to-End) – routery pośredniczące w sieci szkieletowej nie modyfikują nagłówków L4. Warstwa ta odpowiada za bezpośrednią komunikację pomiędzy konkretnymi procesami działającymi na hostach końcowych;

3) Warstwy górne / Warstwy hosta i aplikacji (Host Layers / Application Support: Warstwy 5–7) – odpowiadają za obsługę sesji komunikacyjnej, konwersję i bezpieczeństwo danych oraz realizację usług dla użytkownika końcowego. Są implementowane w oprogramowaniu systemowym, bibliotekach uruchomieniowych oraz w samych aplikacjach. Obejmują: Warstwę 5 (Sesji), Warstwę 6 (Prezentacji) oraz Warstwę 7 (Aplikacji). Każdy diagnosta sieciowy musi swobodnie operować zarówno nazwami, jak i numerami warstw.

6/55
Zadania warstwy fizycznej w OSI
Cel slajdu: Przedstawienie zadań, parametrów elektryczno-optycznych oraz urządzeń operujących w warstwie fizycznej (L1).

Warstwa fizyczna (Layer 1)

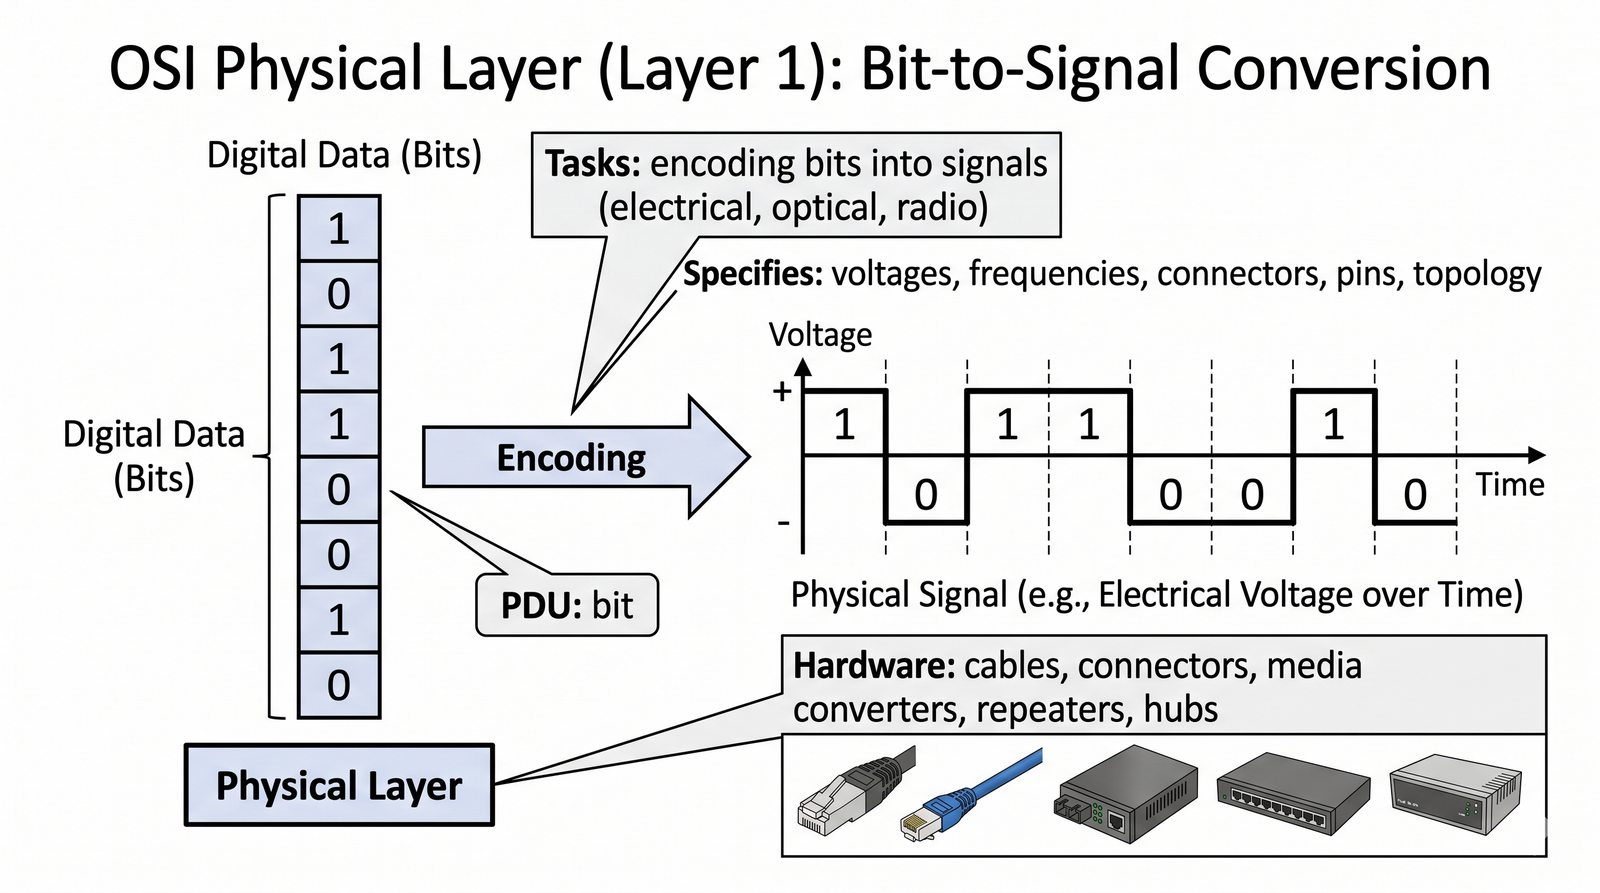
Odpowiada za transmisję surowych bitów przez medium transmisyjne.

  • Zadania: kodowanie bitów na sygnał (elektryczny, optyczny, radiowy)
  • Określa: napięcia, częstotliwości, złącza, piny, topologię
  • Jednostka PDU: bit
  • Sprzęt: kable, złącza, konwertery mediów, wzmacniacze (repeater), huby
Warstwa fizyczna (Physical Layer / L1): najniższa warstwa modelu OSI (ISO/IEC 7498-1) odpowiadająca za transmisję nieustrukturyzowanego strumienia surowych bitów przez medium miedziane, światłowodowe lub radiowe; jednostką danych jest bit.
Bit (0/1) zamieniany na sygnał elektryczny

Warstwa fizyczna – Layer 1 (L1) – jest fundamentem, na którym spoczywa cała infrastruktura sieciowa. Jej wyłącznym zadaniem jest transmisja surowego strumienia bitów (0 i 1) przez medium transmisyjne pomiędzy dwoma węzłami sieciowymi. Warstwa fizyczna nie posiada żadnej wiedzy o strukturze danych: nie rozróżnia adresów MAC, nie wie, czym jest pakiet IP, ani nie potrafi wykryć błędów logicznych – dla warstwy L1 dane są jedynie ciągiem impulsów napięciowych, błysków światła lub fal radiowych.

Specyfikacje warstwy fizycznej obejmują cztery fundamentalne kategorie parametrów inżynierskich: 1) Parametry mechaniczne – fizyczna geometria złączy, wtyków i gniazd (np. RJ-45 / 8P8C, światłowodowe LC, SC, MPO, moduły SFP+/QSFP-DD), liczba i układ pinów oraz wymiary kabli; 2) Parametry elektryczne i optyczne – poziomy napięć reprezentujące stan logiczny 0 i 1, czasy narastania i opadania zbocza impulsów, impedancja falowa linii (100 Ω dla skrętki), długości fal optycznych (850 nm, 1310 nm, 1550 nm) oraz budżet mocy optycznej nadajników i czułość odbiorników;

3) Kodowanie liniowe i modulacja (Line Coding & Modulation) – metody reprezentacji bitów w sygnale ciągłym w celu zapewnienia synchronizacji zegarowej i eliminacji składowej stałej (np. kodowanie Manchester, NRZ, MLT-3, 8b/10b, 64b/66b, PAM4, PAM-5 czy modulacje QAM w torach radiowych); 4) Parametry funkcjonalne i proceduralne – sekwencje sygnałów sterujących nawiązywaniem, utrzymywaniem i zamykaniem połączenia fizycznego.

Typowymi urządzeniami operującymi w warstwie fizycznej są urządzenia pasywne (kable krosowe, panele krosowe, tłumiki optyczne) oraz urządzenia aktywne bez pamięci ramki: wzmacniaki (Repeaters), archaiczne koncentratory (Hubs), transceivery optyczne oraz modemy. Diagnostyka warstwy 1 wymaga dedykowanych przyrządów pomiarowych: reflektometrów TDR i OTDR, mierników mocy optycznej, mikroskopów inspekcyjnych do ferruli światłowodowych oraz analizatorów widma RF.

7/55
Standardy transmisji warstwy fizycznej
Cel slajdu: Przegląd międzynarodowych norm technicznych i standardów standaryzujących warstwę fizyczną dla miedzi, optyki i radia.

Standardy warstwy 1

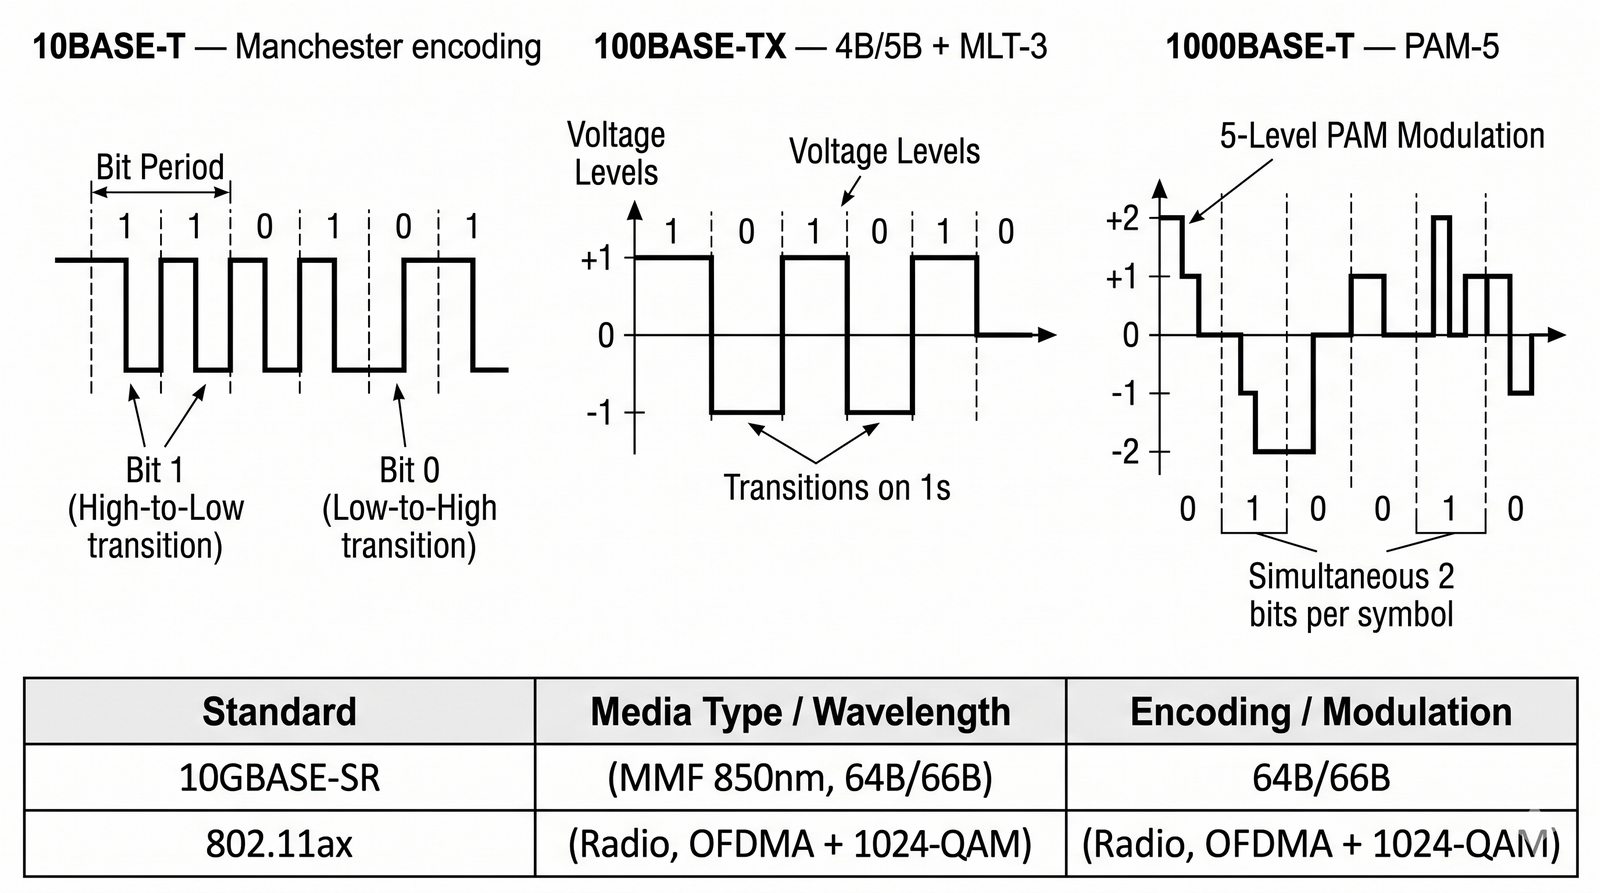
StandardMediumKodowanie
10BASE-TSkrętka Cat3Manchester
100BASE-TXSkrętka Cat54B/5B + MLT-3
1000BASE-TSkrętka Cat5ePAM-5
10GBASE-SRMMF 850 nm64B/66B
802.11ax (Wi-Fi 6)Fale radiowe 2,4/5/6 GHzOFDMA + 1024-QAM
Standardy L1: specyfikacje elektryczne, optyczne i okablowania tworzone przez komitety IEEE (rodzina 802.3, 802.11), organizacje normalizacyjne okablowania strukturalnego (ISO/IEC 11801, PN-EN 50173, TIA-568) oraz sektor telekomunikacyjny ITU-T.
Fale/impulsy elektryczne, optyczne i radiowe

Warstwa fizyczna jest obszarem o najbardziej zróżnicowanej standaryzacji międzynarodowej, łączącym normy elektrotechniczne, telekomunikacyjne i materiałowe. Każde medium transmisyjne posiada dedykowane specyfikacje definiujące rygorystyczne limity tłumienności, odbić, pasma przenoszenia oraz odporności na zakłócenia elektromagnetyczne (EMC).

W obszarze okablowania miedzianego (skrętka dwuprzewodowa) kluczowymi dokumentami są normy okablowania strukturalnego: międzynarodowa ISO/IEC 11801, europejska i polska PN-EN 50173 oraz amerykańska seria ANSI/TIA-568. Normy te definiują kategorie komponentów (od kat. 5e o paśmie 100 MHz, przez kat. 6 – 250 MHz, kat. 6A – 500 MHz, aż po kat. 8 – 2000 MHz) oraz klasy łączy (Class D, E, EA, F, FA, I, II), narzucając maksymalny dystans kanału transmisyjnego na poziomie 100 metrów.

W obszarze transmisji światłowodowej fundament stanowią rekomendacje Sektora Standaryzacji Telekomunikacji ITU-T: standard ITU-T G.652 definiuje najpopularniejsze włókno jednomodowe ze standardowym przesunięciem dyspersji (SMF), a norma ITU-T G.657 określa włókna o zmniejszonym promieniu gięcia (niewrażliwe na zginanie, stosowane w instalacjach abonenckich FTTH). Włókna wielomodowe (MMF) klasyfikowane są w normach ISO/IEC na klasy od OM1 do OM5 w oparciu o iloczyn szerokości pasma i dystansu (Modal Bandwidth).

Z kolei komitet IEEE 802.3 standaryzuje podwarstwy warstwy fizycznej (tzw. PHY) dla poszczególnych prędkości Ethernetu: podwarstwę kodowania fizycznego PCS (Physical Coding Sublayer), podwarstwę dołączania do medium PMA (Physical Medium Attachment) oraz zależną od medium podwarstwę PMD (Physical Medium Dependent). Zrozumienie relacji pomiędzy normami okablowania (ISO) a standardami transmisji (IEEE) jest warunkiem bezbłędnej certyfikacji torów transmisyjnych.

8/55
Zadania warstwy łącza danych
Cel slajdu: Przedstawienie ról warstwy łącza danych: tworzenia ramek, fizycznej adresacji MAC, detekcji błędów oraz podziału na podwarstwy LLC i MAC.

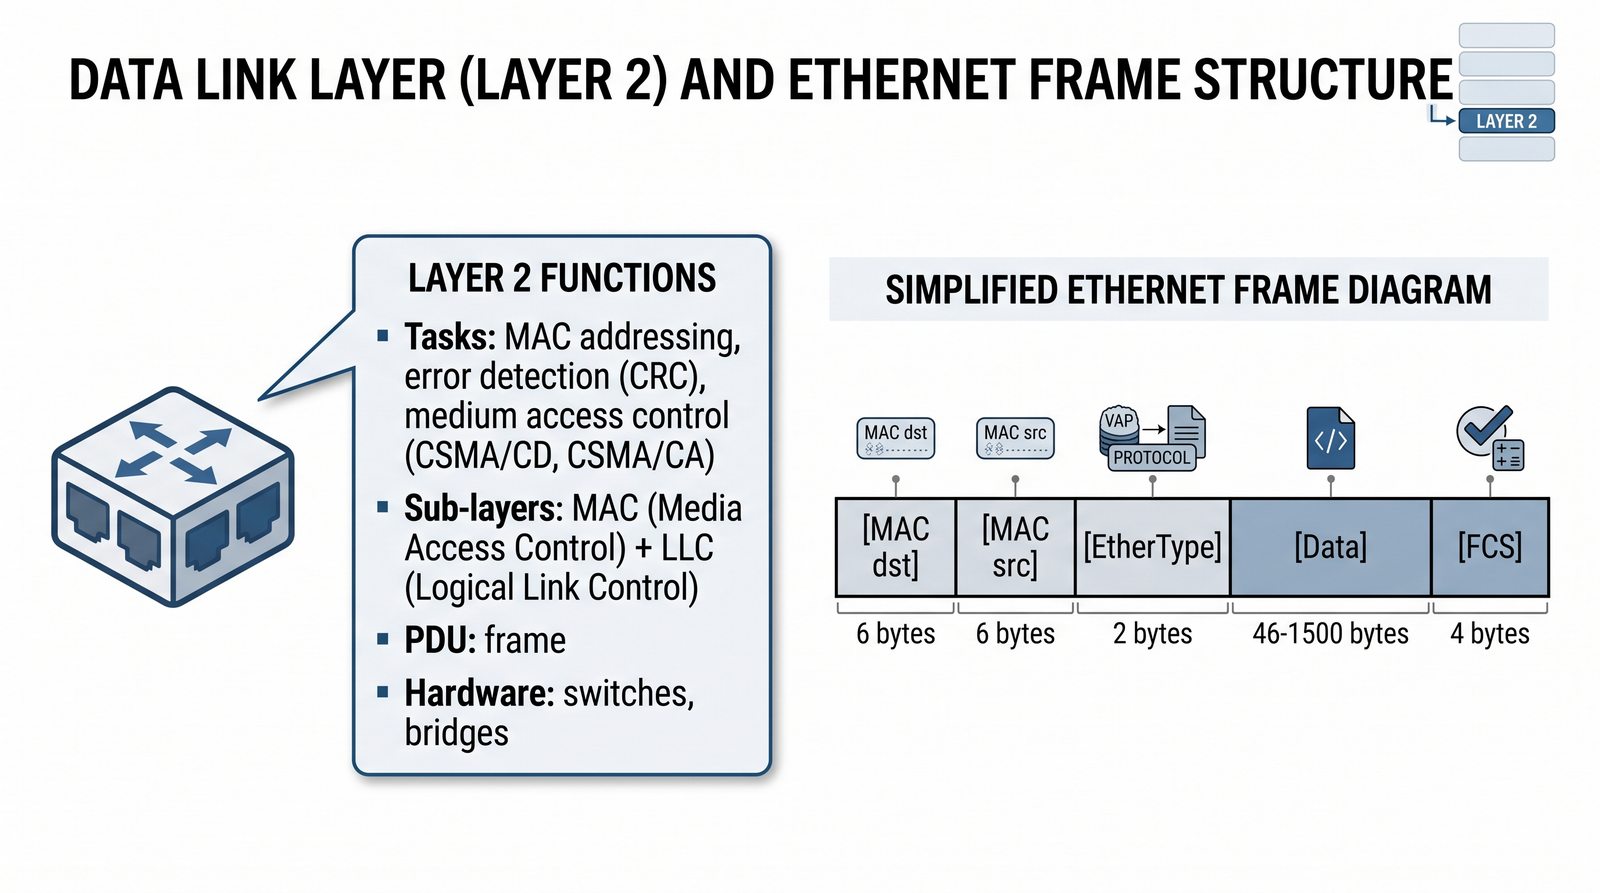
Warstwa łącza danych (Layer 2)

Odpowiada za niezawodną transmisję ramek między sąsiednimi węzłami.

  • Zadania: adresacja MAC, wykrywanie błędów (CRC), kontrola dostępu do medium (CSMA/CD, CSMA/CA)
  • Podwarstwy: MAC (Media Access Control) + LLC (Logical Link Control)
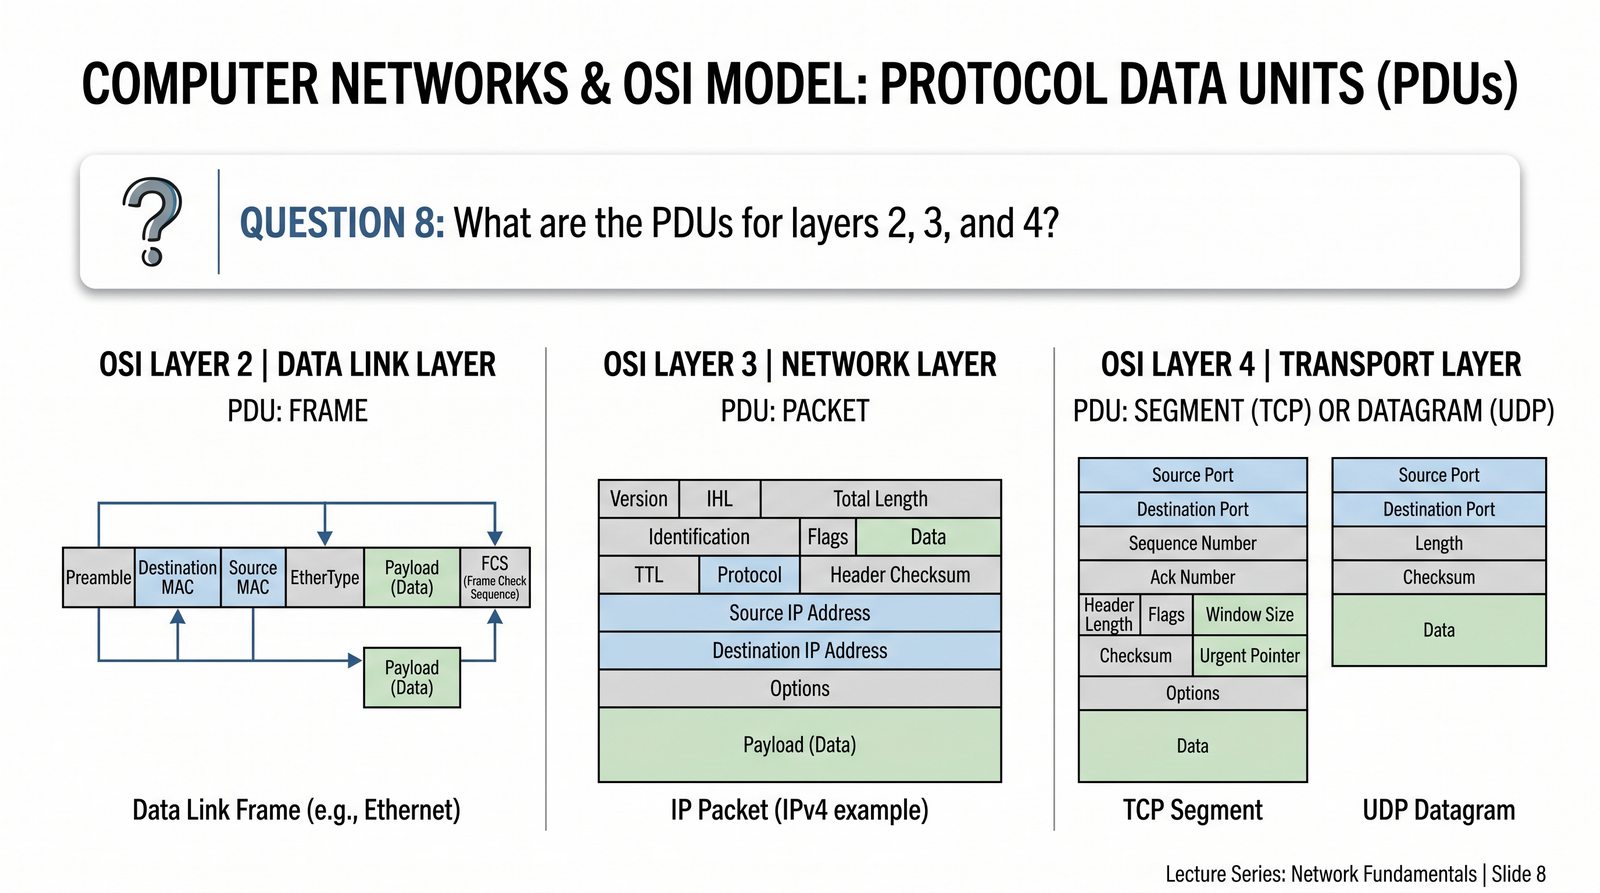
  • Jednostka PDU: ramka (frame)
  • Sprzęt: przełączniki (switches), mosty (bridges)
Warstwa łącza danych (Data Link Layer / L2): warstwa modelu OSI (ISO/IEC 7498-1) zapewniająca niezawodny transfer danych przez fizyczne łącze pomiędzy bezpośrednio połączonymi węzłami; jednostką danych jest ramka (Frame).
Ramka Ethernet z polami

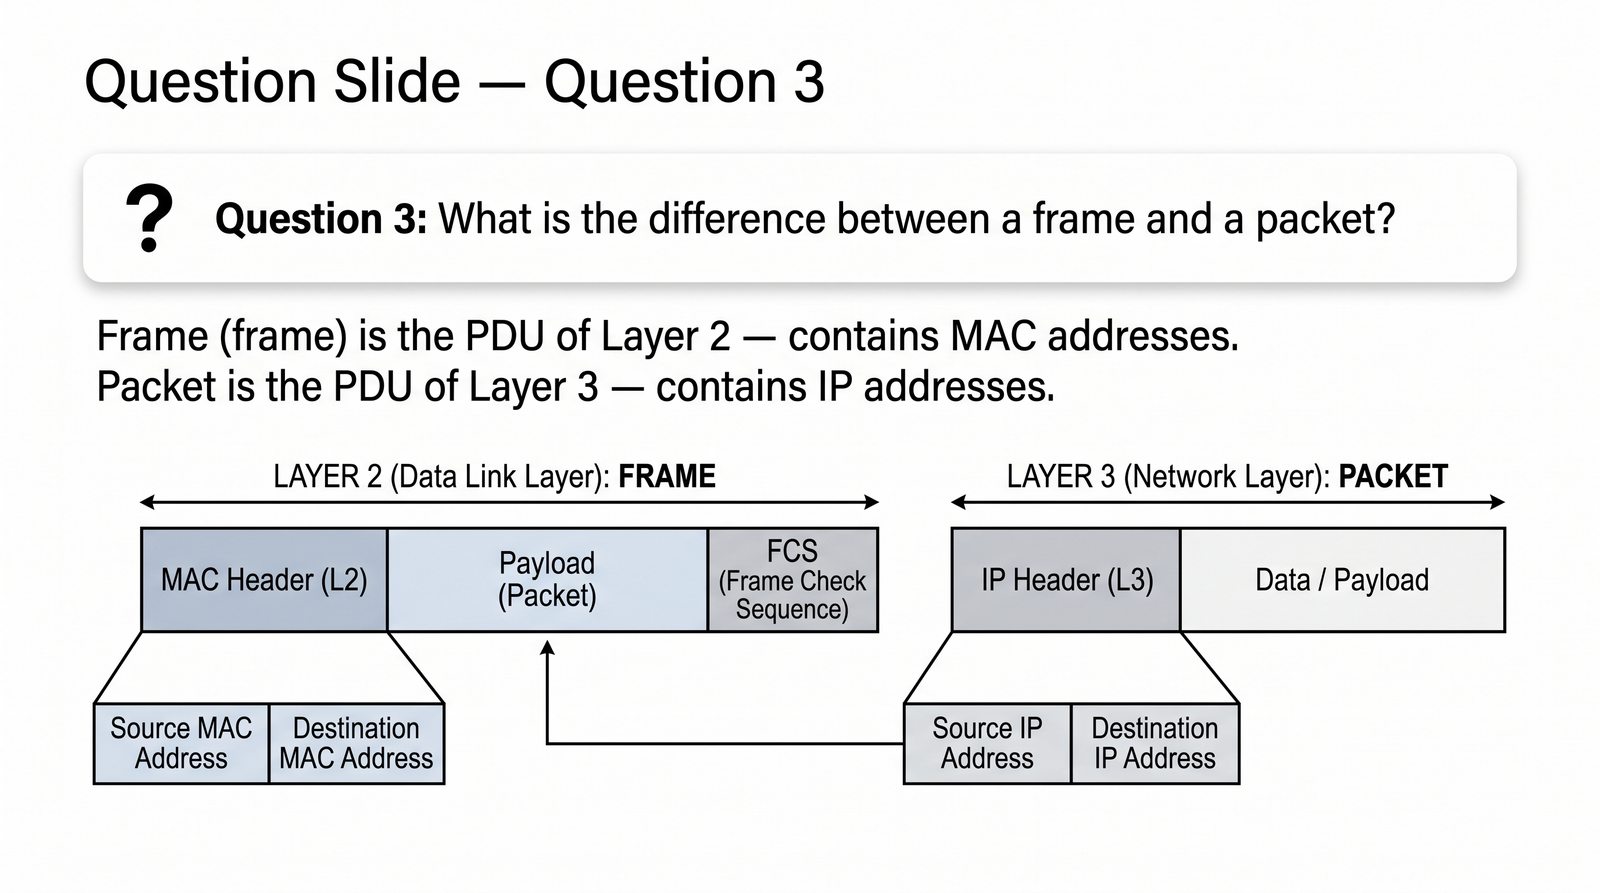
Warstwa łącza danych – Layer 2 (L2) – jest pierwszym poziomem logicznym modelu OSI. Jej zadaniem jest przekształcenie surowego, podatnego na błędy strumienia bitów warstwy fizycznej w zorganizowane, ustrukturyzowane jednostki danych zwane ramkami (Frames), oraz zapewnienie bezbłędnego transferu pomiędzy urządzeniami znajdującymi się w tym samym fizycznym segmencie sieci lokalnej.

Główne funkcje inżynierskie warstwy łącza danych obejmują: 1) Ramkowanie (Framing) – wydzielanie logicznych porcji danych poprzez dodanie znormalizowanego nagłówka (Header) na początku oraz zwiastuna / stopki (Trailer) na końcu bloku danych. Ramkowanie pozwala odbiornikowi precyzyjnie rozpoznać początek i koniec każdego pakietu w ciągłym strumieniu sygnałów;

2) Adresacja fizyczna (Hardware Addressing) – identyfikacja nadawcy i odbiorcy w obrębie lokalnego łącza za pomocą unikalnych adresów sprzętowych (w sieciach Ethernet i Wi-Fi są to 48-bitowe adresy MAC – Media Access Control); 3) Wykrywanie błędów transmisji (Error Detection) – dołączanie na końcu ramki sumy kontrolnej wyliczonej za pomocą wielomianu cyklicznego CRC-32 (pole FCS – Frame Check Sequence). Weryfikacja FCS gwarantuje, że uszkodzone bity są natychmiast wykrywane, a wadliwa ramka bezgłośnie niszczona;

W standardach sieci lokalnych komitetu IEEE 802 warstwa łącza danych została podzielona na dwie wysoce wyspecjalizowane podwarstwy: dolną podwarstwę MAC (Media Access Control), która zarządza bezpośrednim dostępem do współdzielonego medium (np. CSMA/CD, CSMA/CA, kolejkowanie QoS 802.1p) oraz enkapsuluje adresy sprzętowe, oraz górną podwarstwę LLC (Logical Link Control / IEEE 802.2), która stanowi uniwersalny interfejs programowy dla warstwy sieciowej (L3). Głównym urządzeniem pracującym w warstwie 2 jest przełącznik sieciowy (Switch) operujący na tablicy CAM.

9/55
Budowa ramki Ethernet ze szczegółami
Cel slajdu: Szczegółowa dekompozycja struktury pól ramki Ethernet II i IEEE 802.3 oraz analiza pola EtherType.

Ramka Ethernet II

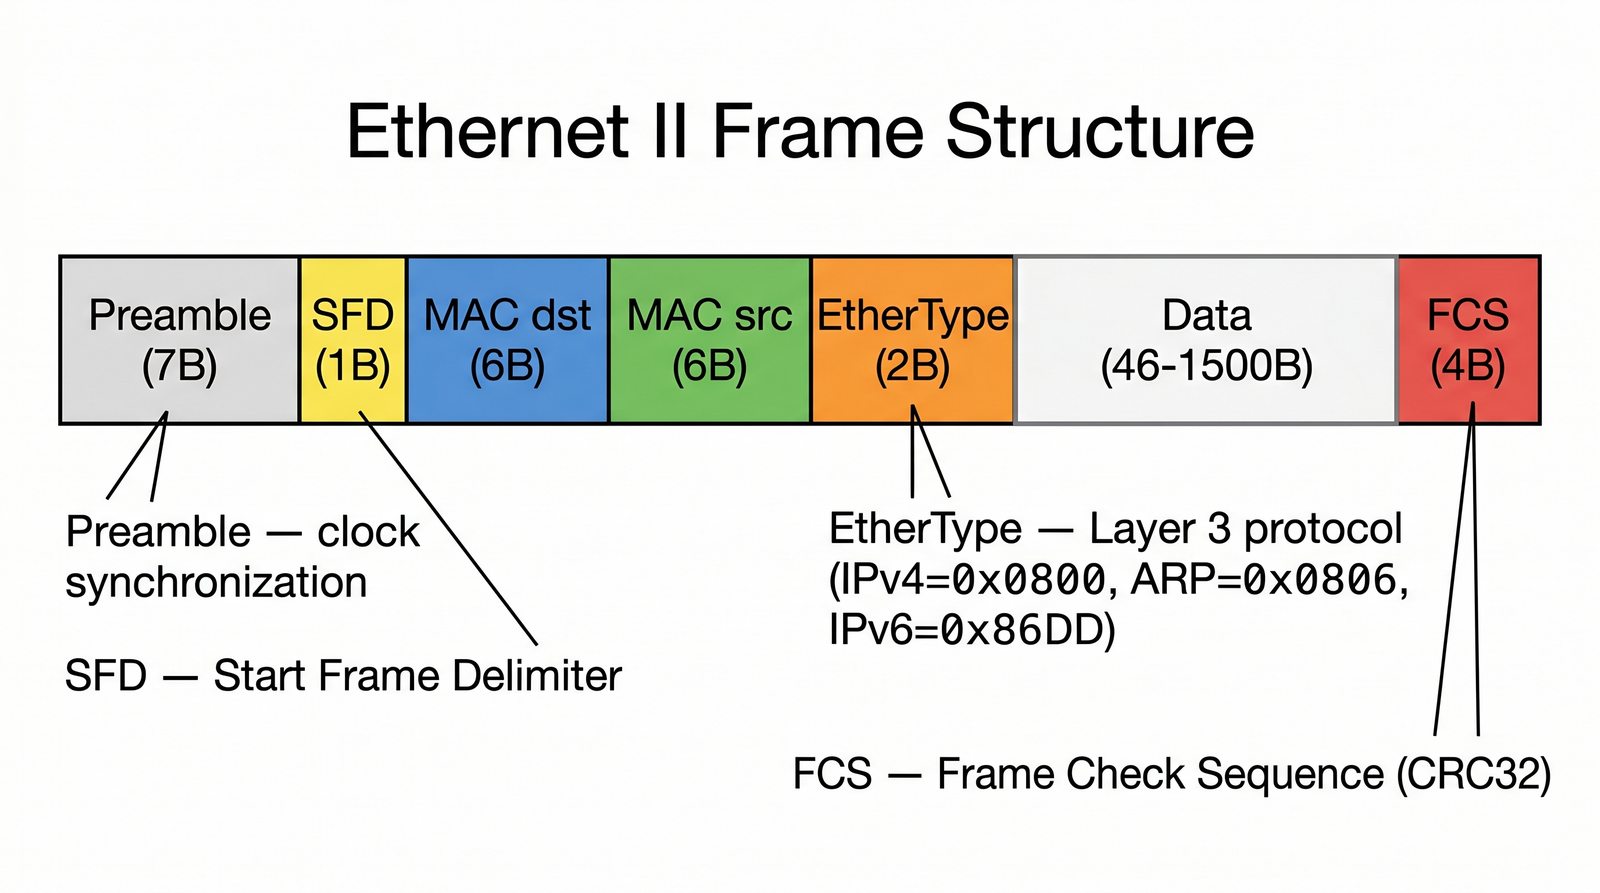
| Preambuła (7B) | SFD (1B) | MAC dst (6B) | MAC src (6B) | EtherType (2B) | Dane (46-1500B) | FCS (4B) |
  • Preambuła: synchronizacja zegarów
  • SFD: Start Frame Delimiter
  • MAC dst/src: adresy docelowy i źródłowy
  • EtherType: protokół warstwy 3 (IPv4 = 0x0800, ARP = 0x0806, IPv6 = 0x86DD)
  • FCS: Frame Check Sequence (CRC32) – wykrywanie błędów
Ramka Ethernet II (DIX Ethernet): dominujący w internecie format ramki warstwy 2 zdefiniowany przez konsorcjum Digital-Intel-Xerox i zaadaptowany w normie IEEE 802.3; zawiera pola Destination MAC, Source MAC, EtherType, Payload (46–1500 B) oraz FCS (CRC-32).
Ramka z kolorowymi polami

Współczesny świat teleinformatyczny opiera się w warstwie łącza danych niemal bezwyjątkowo na formacie ramki zwanym Ethernet II (historycznie określanym jako standard DIX – Digital, Intel, Xerox), który wyparł pierwotną, bardziej złożoną ramkę IEEE 802.3 z nagłówkiem LLC/SNAP. Każdy pakiet wędrujący przez sieć lokalną jest enkapsulowany w tę przejrzystą i wysoce efektywną strukturę.

Anatomia ramki Ethernet II składa się z następujących pól binarnych: 1) Preambuła (Preamble) – 7 bajtów naprzemiennych bitów 10101010 służących do sprzętowej synchronizacji zegara odbiornika; 2) Ogranicznik początku ramki (SFD – Start Frame Delimiter) – 1 bajt o wzorcu 10101011, którego ostatnie dwa bity 11 sygnalizują odbiornikowi, że kolejny bajt jest pierwszym bajtem właściwego nagłówka;

3) Adres docelowy MAC (Destination MAC) – 6 bajtów (48 bitów) wskazujących fizyczny adres karty sieciowej odbiorcy w sieci LAN; 4) Adres źródłowy MAC (Source MAC) – 6 bajtów (48 bitów) identyfikujących fizyczny interfejs nadawcy; 5) Pole EtherType (Typ protokołu) – 2 bajty definiujące protokół warstwy wyższej (L3) zawarty w polu ładunku. Najważniejsze wartości w diagnostyce to: 0x0800 dla protokołu IPv4, 0x86DD dla IPv6, 0x0806 dla protokołu ARP oraz 0x8100 dla znacznika wirtualnej sieci VLAN (IEEE 802.1Q);

6) Dane użyteczne (Payload / Data) – pakiet warstwy wyższej o rozmiarze od 46 do 1500 bajtów (w standardowym MTU). Jeśli pakiet ma mniej niż 46 bajtów, układ MAC dopełnia go pustymi bajtami (Padding), aby ramka osiągnęła minimalny rozmiar 64 bajtów; 7) Suma kontrolna FCS (Frame Check Sequence) – 4 bajty wyliczane algorytmem CRC-32 obejmujące adresy MAC, EtherType i Payload. Całkowity rozmiar ramki Ethernet II na przewodzie (bez preambuły i SFD) wynosi od 64 do 1518 bajtów (lub 1522 bajty z tagiem VLAN).

10/55
Podwarstwa LLC w modelu OSI
Cel slajdu: Przedstawienie roli podwarstwy LLC w architekturze IEEE 802, punktów dostępu do usług (SAP) oraz rozszerzenia SNAP.

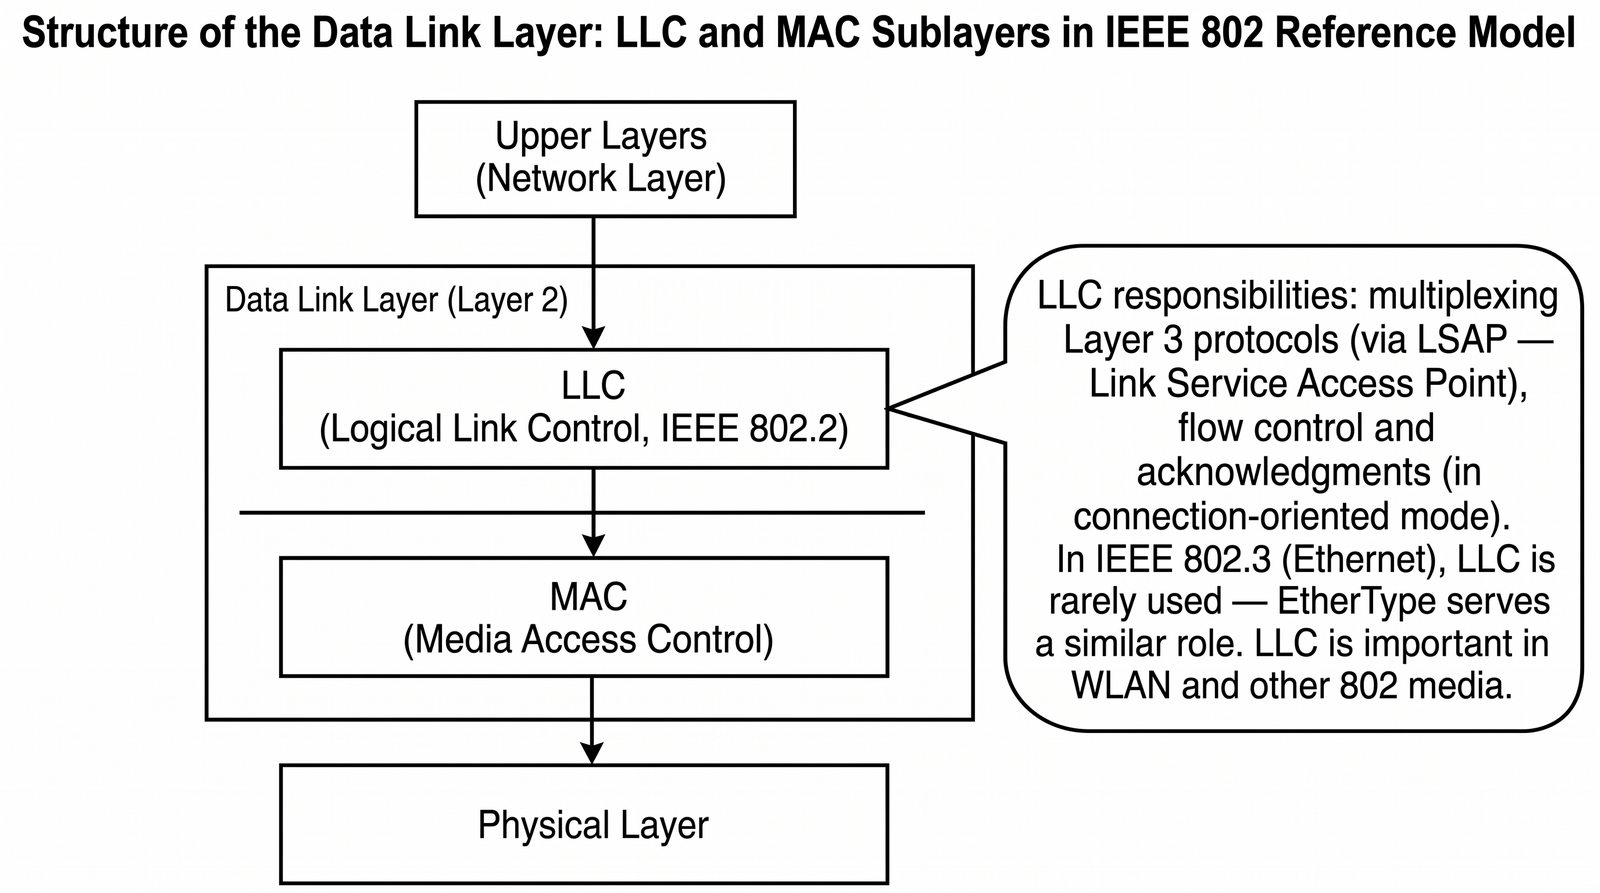
Logical Link Control (IEEE 802.2)

Podwarstwa LLC odpowiada za:

  • Multipleksowanie protokołów warstwy 3 (przez LSAP – Link Service Access Point)
  • Kontrolę przepływu i potwierdzenia (w trybie połączonym)
  • W IEEE 802.3 (Ethernet) LLC jest rzadko używane – EtherType pełni podobną rolę

LLC jest istotne w sieciach WLAN i innych mediach 802.

Logical Link Control (LLC): górna podwarstwa warstwy łącza danych zdefiniowana w normie IEEE 802.2; zapewnia ujednolicony interfejs dla warstwy sieciowej niezależnie od użytego medium fizycznego (Ethernet, Token Ring, Wi-Fi).
LLC na górze MAC – podwarstwy

Gdy na początku lat 80. komitet IEEE powołał projekt IEEE 802 w celu standaryzacji sieci lokalnych, projektanci stanęli przed wyzwaniem: na rynku istniało wiele konkurujących technologii transmisyjnych (magistralny Ethernet 802.3, Token Bus 802.4, Token Ring 802.5, a w późniejszych latach bezprzewodowe Wi-Fi 802.11). Aby warstwa sieciowa (L3) nie musiała być modyfikowana dla każdego medium, warstwę łącza danych podzielono na dwie części, wprowadzając nadrzędną podwarstwę LLC (Logical Link Control) opisaną w normie IEEE 802.2.

Podwarstwa LLC pełni rolę uniwersalnego „tłumacza”: ukrywa specyfikę sprzętową podwarstwy MAC przed protokołami warstwy sieciowej. W pierwotnej koncepcji LLC komunikacja z protokołami wyższych warstw odbywała się za pośrednictwem jednobajtowych punktów dostępu do usług – SAP (Service Access Points): w nagłówku LLC umieszczano pole DSAP (Destination SAP) oraz SSAP (Source SAP). Przykładowo wartość 0x06 oznaczała protokół IP, a 0xE0 protokół Novell IPX.

Ponieważ przestrzeń 1 bajta (zaledwie 256 wartości, z których wiele było zarezerwowanych) okazała się dramatycznie za ciasna dla dynamicznie powstających protokołów, wprowadzono rozszerzenie SNAP (Subnetwork Access Protocol). W nagłówku SNAP pola DSAP i SSAP ustawiano na specjalną wartość 0xAA, po czym dodawano 3 bajty identyfikatora producenta OUI oraz 2 bajty pola EtherType, dokładnie powielając numerację znaną z Ethernetu II.

Współcześnie w klasycznych sieciach kablowych Ethernet II wyparł nagłówki LLC/SNAP z powodu mniejszego narzutu (oszczędność 8 bajtów na każdej ramce). Jednak podwarstwa LLC pozostaje żywa i obowiązkowa w innych standardach: m.in. w bezprzewodowych sieciach Wi-Fi (IEEE 802.11), w protokołach mostkowania STP / RSTP (IEEE 802.1D) wysyłanych na adres SAP 0x42 oraz w protokołach przemysłowych, co czyni jej znajomość nieodzowną podczas głębokiej dekompozycji ruchu w analizatorze Wireshark.

11/55
Routowanie w warstwie sieciowej
Cel slajdu: Przedstawienie zadań warstwy sieciowej: logicznego adresowania IP, algorytmów wyznaczania tras (routing) oraz podziału na podsieci.

Warstwa sieciowa (Layer 3)

Odpowiada za routowanie pakietów między różnymi sieciami.

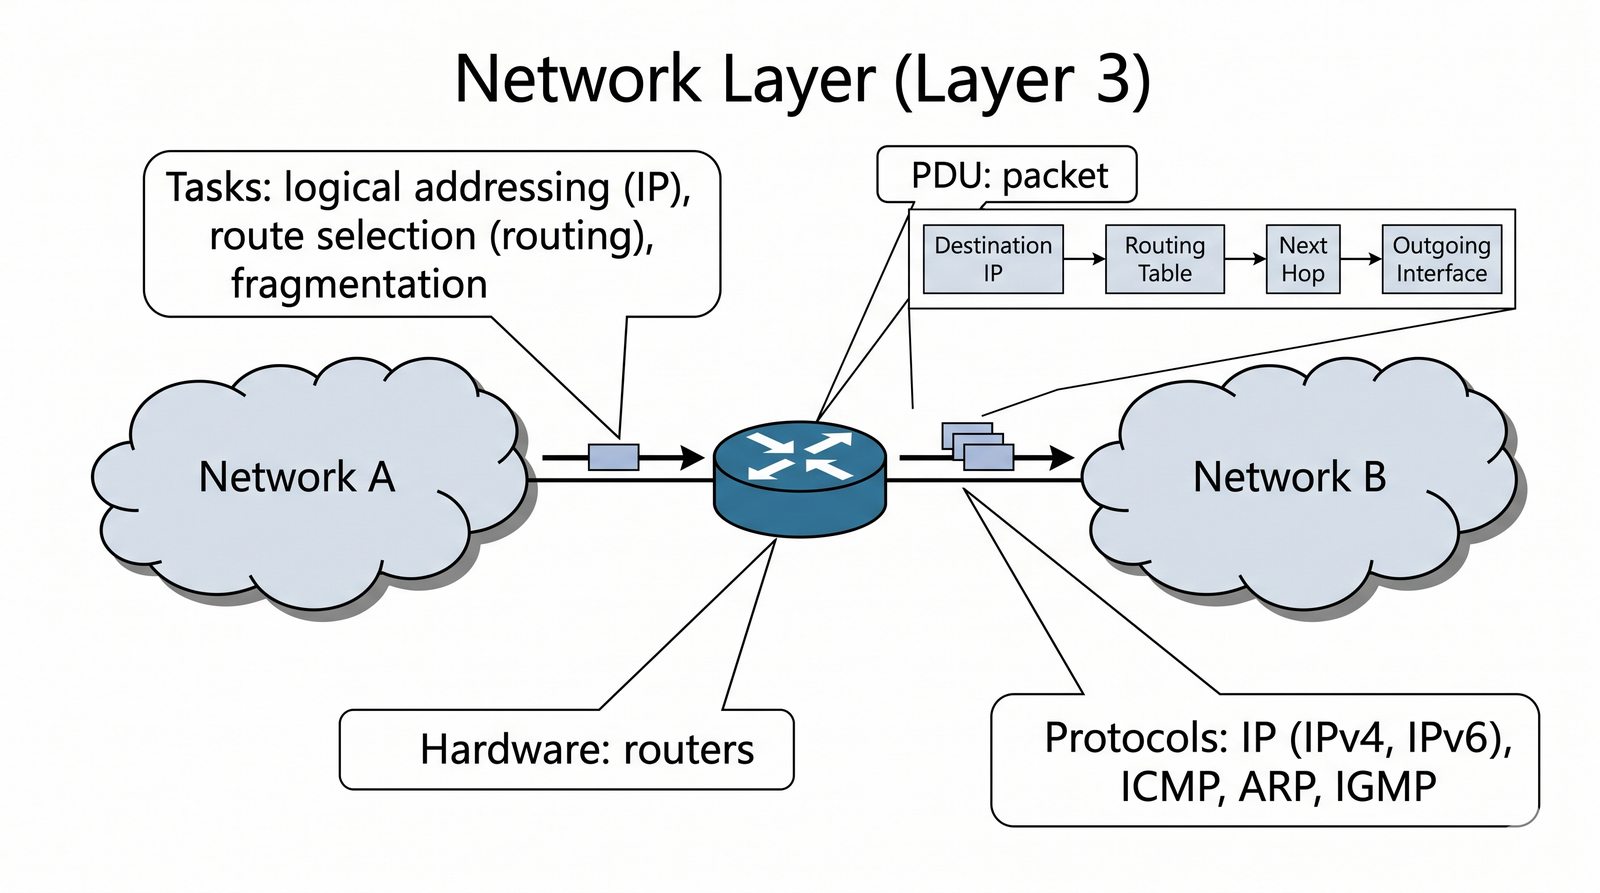
  • Zadania: adresacja logiczna (IP), wybór trasy (routing), fragmentacja
  • Jednostka PDU: pakiet (packet)
  • Sprzęt: routery, routery domowe (warstwa 3+2)
  • Protokoły: IP (IPv4, IPv6), ICMP, ARP, IGMP
Warstwa sieciowa (Network Layer / L3): warstwa modelu OSI (ISO/IEC 7498-1) odpowiedzialna za logiczne adresowanie hostów, fragmentację oraz wyznaczanie optymalnej trasy (Routing) pakietów pomiędzy różnymi sieciami; jednostką danych jest pakiet (Packet).
Router łączący dwie sieci

Warstwa łącza danych (L2) rozwiązuje problem dostarczania ramek wyłącznie w granicach pojedynczego, lokalnego segmentu sieci (domeny rozgłoszeniowej). Nie jest ona jednak w stanie połączyć ze sobą setek tysięcy niezależnych sieci tworzących globalny internet. Do realizacji komunikacji w skali międzykontynentalnej służy Warstwa Sieciowa – Layer 3 (L3).

Najważniejszym fundamentem warstwy sieciowej jest hierarchiczna adresacja logiczna. W przeciwieństwie do „płaskich” adresów fizycznych MAC (które są przypisane do sprzętu na stałe w fabryce i nie zawierają żadnej informacji o lokalizacji geograficznej), adresy logiczne warstwy 3 (32-bitowe w IPv4, 128-bitowe w IPv6) mają strukturę dwupoziomową: składają się z identyfikatora sieci (Network ID) oraz identyfikatora hosta (Host ID), wyznaczanych za pomocą maski podsieci. Pozwala to na agregację tras (CIDR / supernetting) i budowanie skalowalnych tablic routingu.

Drugim kluczowym zadaniem warstwy L3 jest trasowanie (Routing). Urządzenia warstwy 3 – routery (Routers) oraz przełączniki wielowarstwowe (L3 Switches) – odbierają pakiety, analizują docelowy adres IP i na podstawie własnej tablicy routingu (Routing Table) podejmują decyzję o przekazaniu pakietu do odpowiedniego interfejsu wyjściowego i kolejnego węzła na ścieżce (Next Hop). Tablice routingu mogą być konfigurowane statycznie lub budowane dynamicznie za pomocą protokołów routingu wewnętrznego (IGP: OSPF, IS-IS) oraz zewnętrznego (EGP: BGP-4 łączący systemy autonomiczne).

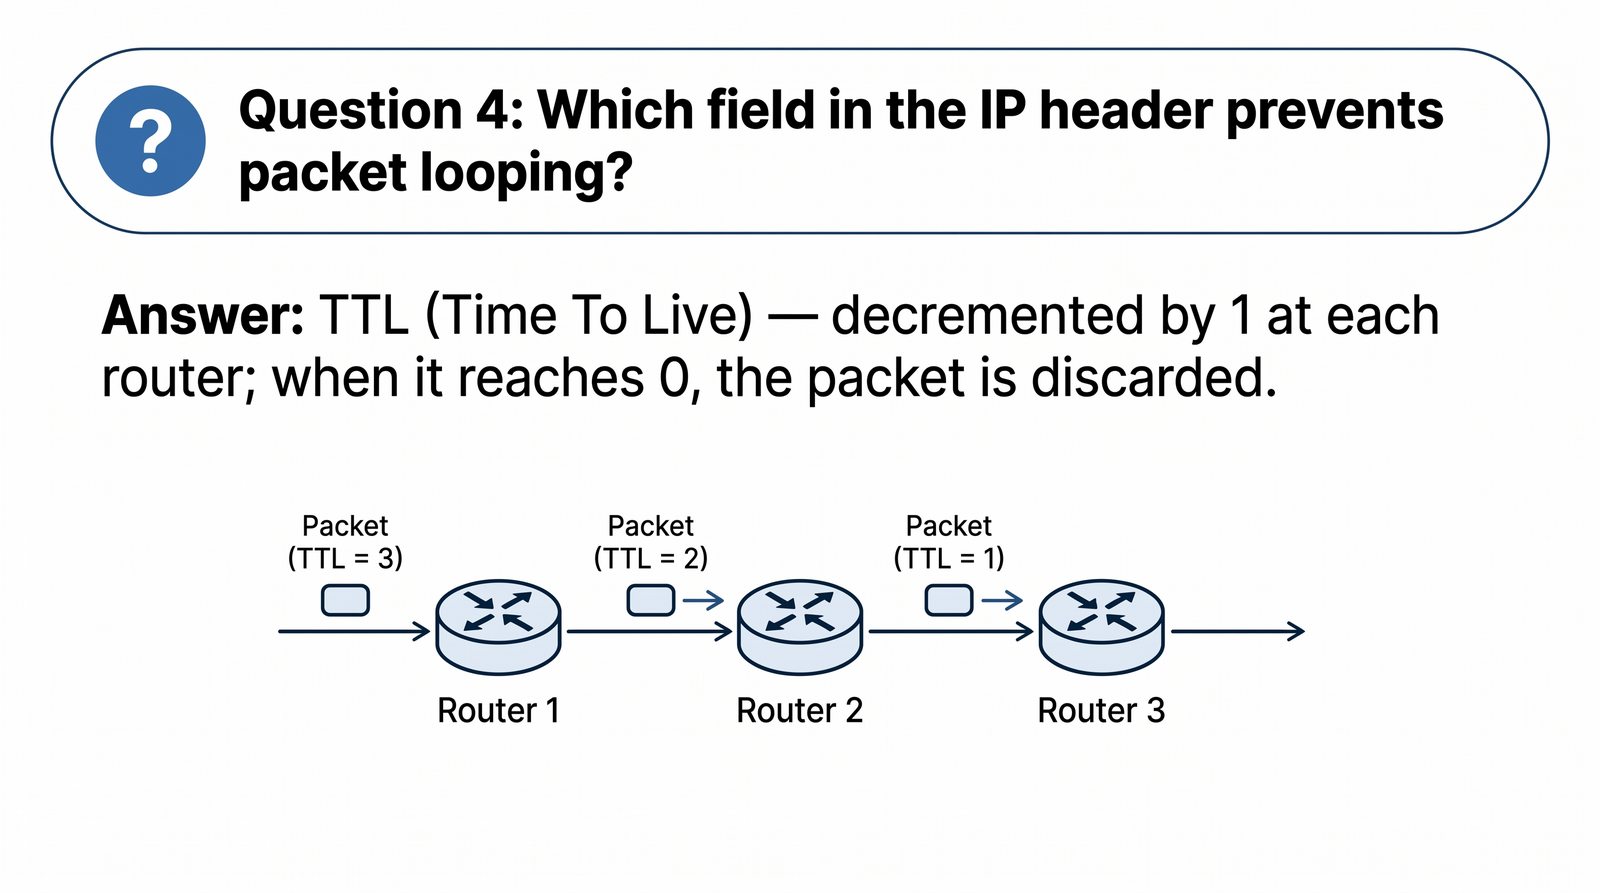
Warstwa sieciowa odpowiada również za kontrolę żywotności pakietu w sieci za pomocą licznika TTL (Time to Live) lub Hop Limit, co zapobiega nieskończonemu krążeniu pakietów w pętlach routingowych, oraz za proces fragmentacji pakietów w sytuacji, gdy rozmiar pakietu przekracza jednostkę MTU łącza wyjściowego. Protokół IP jest z natury protokołem bezpołączeniowym (Connectionless) i niestawiającym gwarancji dostarczenia (Best-Effort) – weryfikację poprawności i retransmisje powierza wyższej warstwie transportowej.

12/55
Budowa nagłówka pakietu IPv4
Cel slajdu: Szczegółowa dekompozycja pól nagłówka pakietu IPv4 (RFC 791) oraz ich znaczenie w diagnostyce i routingu.

Nagłówek IPv4

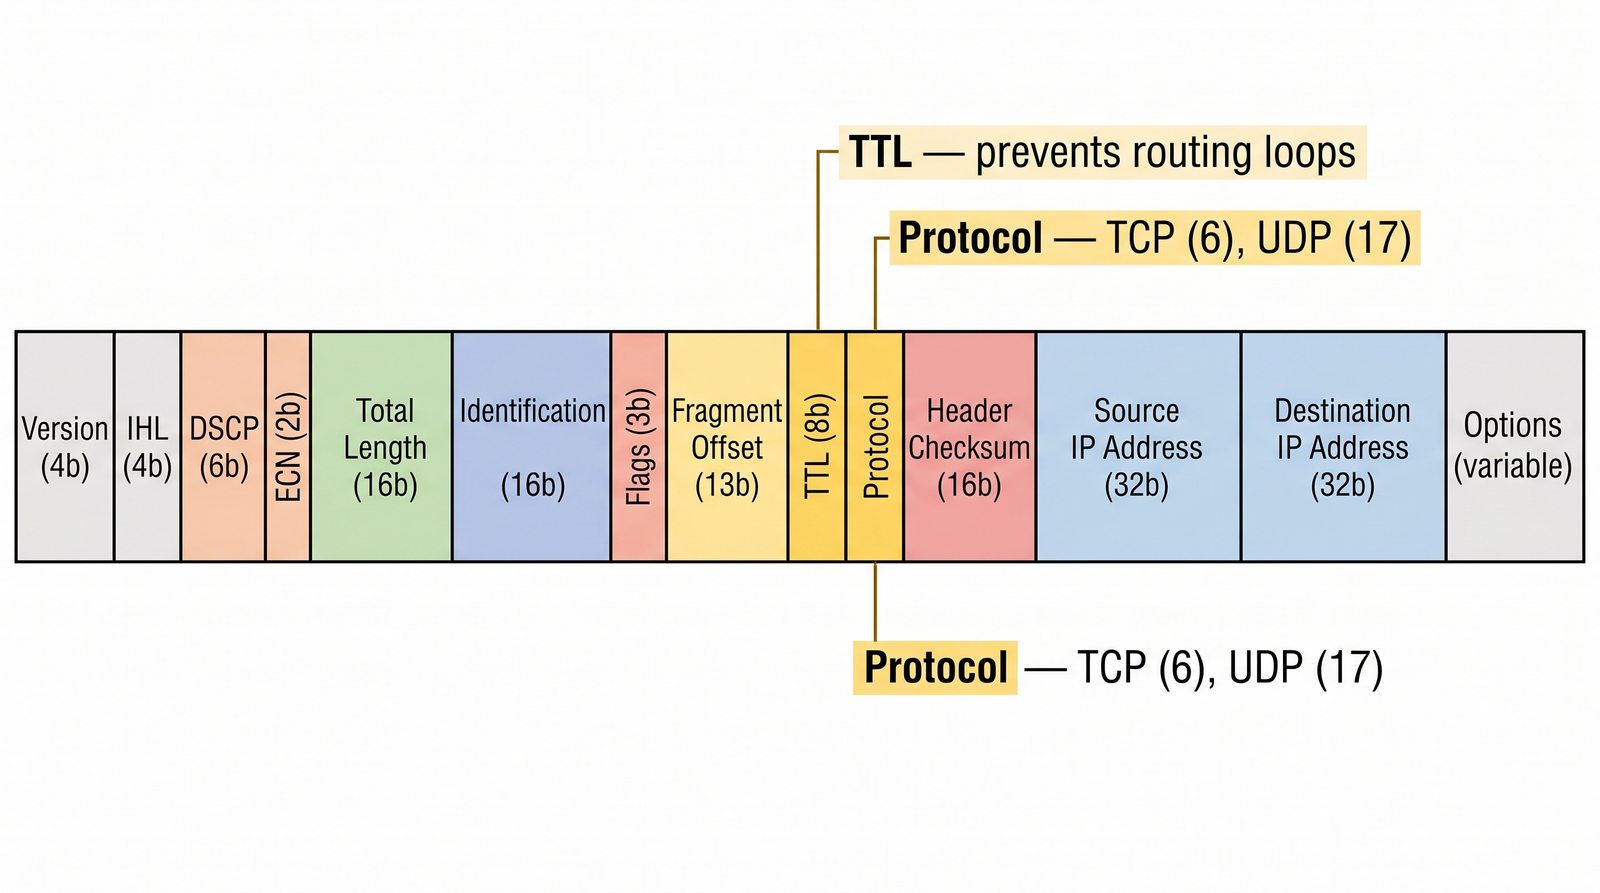
| Version (4b) | IHL (4b) | DSCP (6b) | ECN (2b) | Total Length (16b) |
| Identification (16b) | Flags (3b) | Fragment Offset (13b) |
| TTL (8b) | Protocol (8b) | Header Checksum (16b) |
| Source IP Address (32b) |
| Destination IP Address (32b) |

Kluczowe: TTL (Time To Live) – zapobiega zapętleniu, Protocol – TCP (6), UDP (17).

Nagłówek IPv4: znormalizowana w normie RFC 791 struktura binarna o minimalnym rozmiarze 20 bajtów (bez opcji); zawiera pola Version, IHL, DSCP/ECN, Total Length, Identification, Flags, Fragment Offset, TTL, Protocol, Header Checksum, Source IP oraz Destination IP.
Nagłówek IP z zaznaczonymi polami

Protokół IPv4 (Internet Protocol version 4), zdefiniowany w 1981 roku w historycznym dokumencie RFC 791, stanowi główny nośnik informacji w globalnym internecie. Każdy pakiet warstwy sieciowej rozpoczyna się od nagłówka IPv4 o minimalnej długości 20 bajtów (160 bitów), zorganizowanego w 32-bitowe słowa maszynowe.

Kluczowe pola nagłówka IPv4 podlegające inspekcji diagnostycznej to: 1) Version (4 bity) – wersja protokołu (dla IPv4 wartość binarna 0100 = 4); 2) IHL (Internet Header Length, 4 bity) – długość nagłówka podawana w 32-bitowych słowach (wartość 5 oznacza 5 × 4 B = 20 bajtów, brak opcji); 3) DSCP / ECN (8 bitów) – pole priorytetyzacji ruchu QoS (Differentiated Services) oraz jawnego powiadamiania o zatorach w buforach routerów (Explicit Congestion Notification);

4) Total Length (16 bitów) – całkowity rozmiar pakietu (nagłówek + dane) w bajtach; maksymalna teoretyczna wartość to 65 535 bajtów; 5) Identification, Flags, Fragment Offset (łącznie 32 bity) – mechanizm fragmentacji IP; flaga DF (Don't Fragment) zabrania dzielenia pakietu (kluczowa w algorytmie wykrywania PMTU), flaga MF (More Fragments) sygnalizuje kolejne fragmenty, a Offset określa pozycję fragmentu w oryginalnym pakiecie w jednostkach 8-bajtowych;

6) TTL (Time to Live, 8 bitów) – licznik skoków zapobiegający pętlom; każdy router zmniejsza TTL o 1; gdy TTL osiągnie 0, router niszczy pakiet i odsyła nadawcy komunikat ICMP Time Exceeded (na tym zjawisku bazuje polecenie traceroute); 7) Protocol (8 bitów) – identyfikator protokołu wyższej warstwy: wartość 6 dla TCP, 17 dla UDP, 1 dla ICMP; 8) Header Checksum (16 bitów) – suma kontrolna chroniąca wyłącznie nagłówek IP (przeliczana w każdym routerze z powodu dekrementacji TTL); 9) Source IP & Destination IP (po 32 bity) – adresy logiczne nadawcy i docelowego odbiorcy.

13/55
Niezawodna komunikacja warstwy transportowej
Cel slajdu: Przedstawienie roli warstwy transportowej w multipleksacji usług, segmentacji danych i komunikacji koniec-do-końca.

Warstwa transportowa (Layer 4)

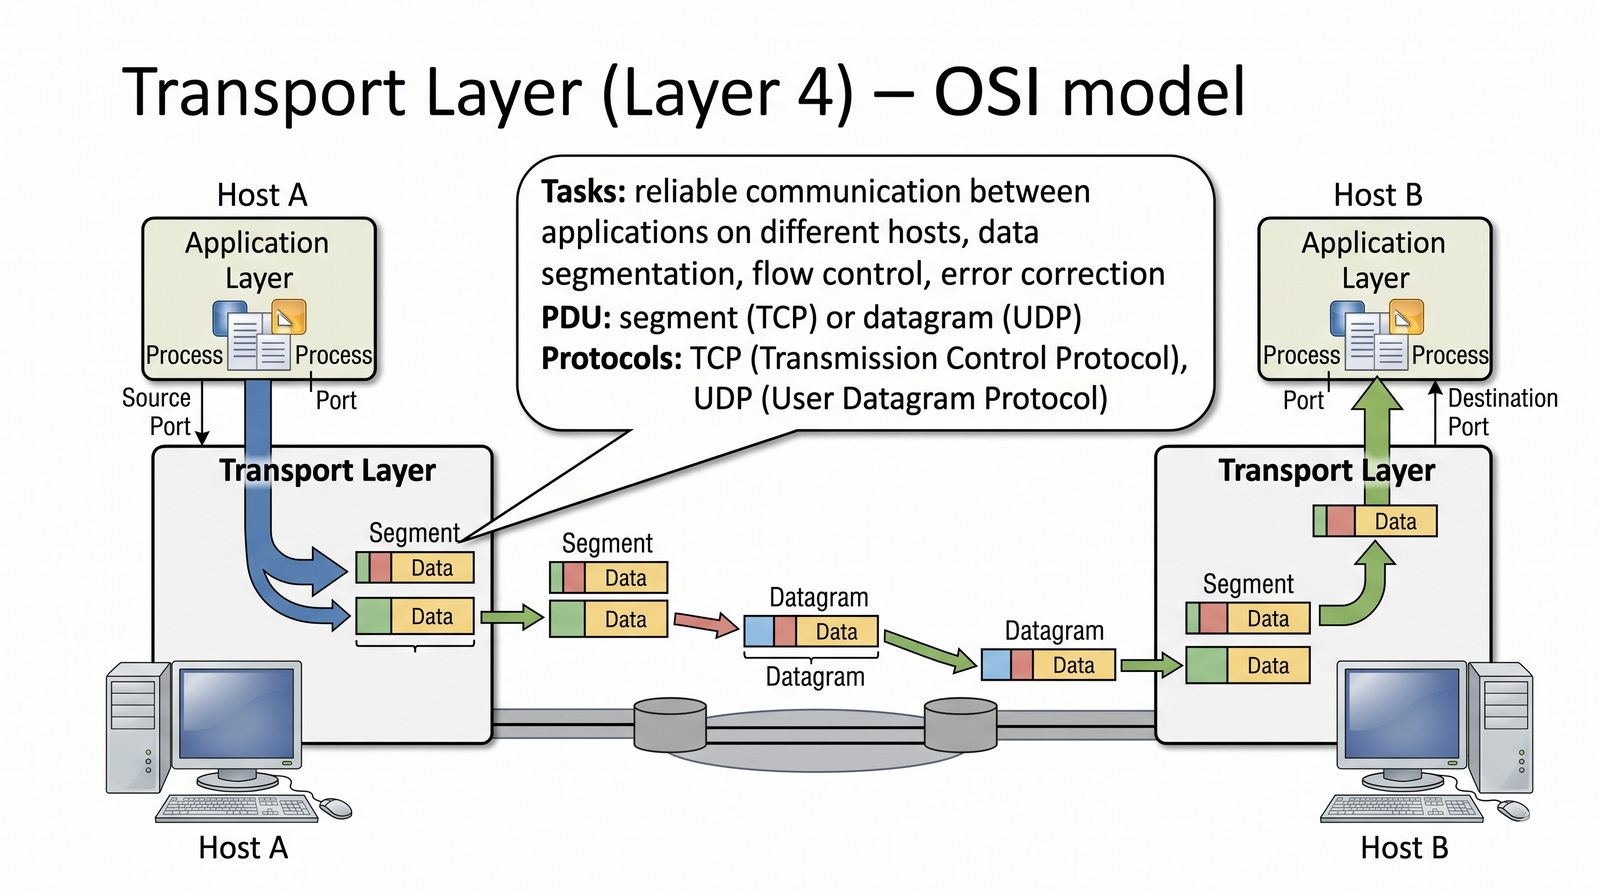
Odpowiada za niezawodną komunikację między aplikacjami na różnych hostach.

  • Zadania: segmentacja danych, kontrola przepływu, korekcja błędów
  • Jednostka PDU: segment (TCP) lub datagram (UDP)
  • Protokoły: TCP (Transmission Control Protocol), UDP (User Datagram Protocol)
Warstwa transportowa (Transport Layer / L4): warstwa modelu OSI (ISO/IEC 7498-1) realizująca komunikację typu end-to-end pomiędzy konkretnymi procesami aplikacyjnymi; jednostką danych jest segment (TCP) lub datagram (UDP).
Dwa komputery – warstwa transportowa dzieli dane na segmenty

Podczas gdy warstwa sieciowa (L3) odpowiada za dostarczenie pakietu pomiędzy dwoma hostami (komunikacja komputer-komputer / Host-to-Host), nie ma ona pojęcia, która konkretnie aplikacja na danym komputerze powinna te dane odebrać. Na współczesnym komputerze równolegle pracują dziesiątki procesów sieciowych: przeglądarka internetowa pobiera plik, klient poczty odbiera wiadomości, komunikator prowadzi rozmowę wideo, a w tle działa synchronizacja dysku chmurowego. Rozwiązaniem tego problemu zajmuje się Warstwa Transportowa – Layer 4 (L4).

Podstawowym zadaniem warstwy L4 jest multipleksacja i demultipleksacja usług. Realizowana jest ona za pomocą 16-bitowych numerów portów logicznych. Połączenie logiczne pomiędzy dwoma programami w sieci jest unikalnie zdefiniowane przez tzw. gniazdo sieciowe (Socket), będące parą (Adres IP, Numer portu). Dzięki temu system operacyjny bezbłędnie kieruje przychodzący strumień bitów do właściwego bufora w pamięci RAM przypisanego do konkretnego procesu (np. port 443 do procesu przeglądarki, port 22 do demona SSH).

Drugą kluczową funkcją warstwy transportowej jest segmentacja i reasemblacja danych. Warstwa L4 przyjmuje od wyższych warstw ciągły strumień danych aplikacji i dzieli go na mniejsze bloki dostosowane do jednostki MTU sieci, numerując każdy bajt lub segment. W węźle odbiorczym warstwa transportowa odpowiada za ponowne złożenie segmentów we właściwej kolejności, eliminując zjawisko zmiany kolejności pakietów (Packet Reordering).

Co najważniejsze, warstwa transportowa działa w architekturze koniec-do-końca (End-to-End). Urządzenia sieci pośredniczącej (przełączniki, routery szkieletowe) nie przetwarzają ani nie modyfikują nagłówków L4. To punkty końcowe decydują o parametrach transmisji: czy ma być ona zrealizowana w sposób w pełni niezawodny z potwierdzeniami i kontrolą zatorów (protokół TCP), czy też w sposób lekki, bezpołączeniowy i zorientowany na minimalne opóźnienia (protokół UDP).

14/55
Porównanie protokołów TCP i UDP
Cel slajdu: Głębokie porównanie mechanizmów protokołów TCP (RFC 9293) i UDP (RFC 768) pod kątem niezawodności, narzutu i zastosowań.

Dwa podejścia do transportu

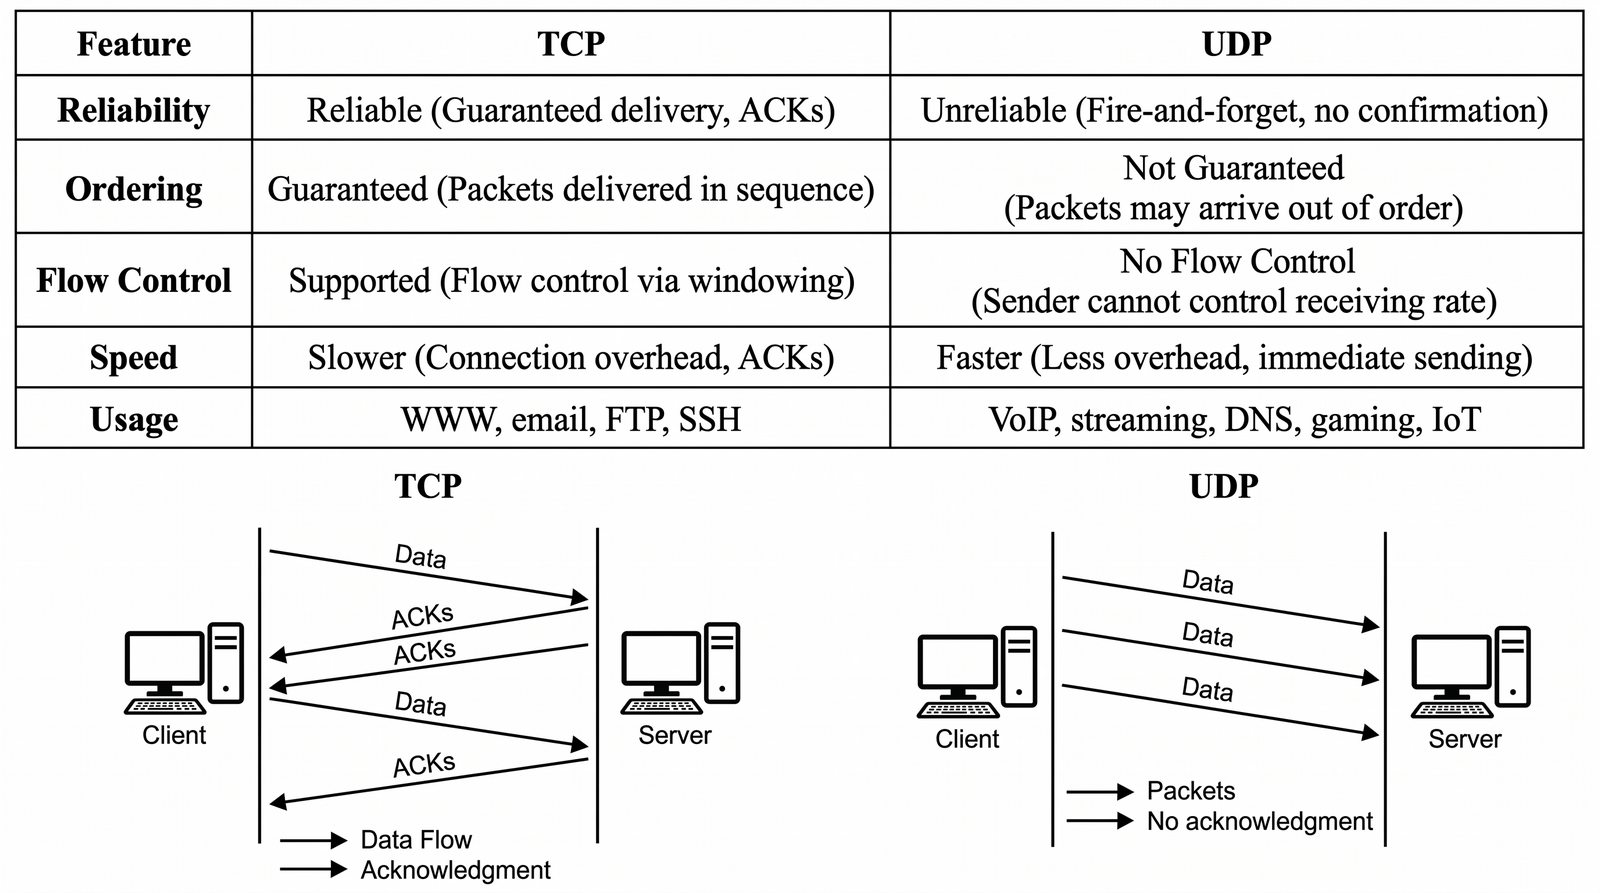
CechaTCPUDP
NiezawodnośćTak (potwierdzenia ACK)Nie (fire-and-forget)
KolejnośćZachowanaNie gwarantowana
Kontrola przepływuTak (okno)Nie
PrędkośćWolniejszySzybszy
ZastosowanieWWW, e-mail, FTPVoIP, streaming, DNS, gry
TCP vs UDP: przeciwstawienie protokołu połączeniowego, niezawodnego z retransmisjami i kontrolą przepływu (TCP, RFC 9293) z bezpołączeniowym, minimalistycznym protokołem datagramowym o niskich opóźnieniach (UDP, RFC 768).
TCP – potwierdzenia, UDP – bez potwierdzeń

W warstwie transportowej stosu internetowego dominują dwa skrajnie odmienne protokoły, zaprojektowane dla spełnienia diametralnie różnych wymagań aplikacji: protokół sterowania transmisją TCP (Transmission Control Protocol) oraz protokół datagramów użytkownika UDP (User Datagram Protocol).

TCP (RFC 9293) jest protokołem zorientowanym połączeniowo (Connection-Oriented). Przed wysłaniem pierwszego bajtu danych aplikacja musi nawiązać formalną sesję za pomocą trójkrokowego uścisku dłoni 3-Way Handshake (flagi SYN -> SYN-ACK -> ACK). TCP zapewnia bezwzględną niezawodność (Reliability): każdy wysłany segment musi zostać potwierdzony numerem potwierdzenia ACK. W przypadku utraty pakietu mechanizm retransmisji wysyła go ponownie. Ponadto TCP implementuje zaawansowaną kontrolę przepływu (Flow Control) za pomocą przesuwnego okna (Sliding Window), zapobiegając zalaniu buforów odbiorcy, oraz zaawansowane algorytmy kontroli przeciążenia sieci (Congestion Control: Reno, Cubic, BBR) adaptujące tempo nadawania do stanu łącza. Narzut nagłówka TCP wynosi od 20 do 60 bajtów.

UDP (RFC 768) reprezentuje podejście minimalistyczne. Jest protokołem bezpołączeniowym (Connectionless): aplikacja po prostu wysyła datagram w sieć bez żadnego uścisku dłoni. UDP nie wysyła potwierdzeń, nie wykonuje retransmisji, nie gwarantuje dostarczenia danych ani zachowania ich kolejności. Narzut nagłówka UDP wynosi zaledwie 8 bajtów (port źródłowy, port docelowy, długość, suma kontrolna).

Wybór protokołu wynika wprost z natury przesyłanych danych: aplikacje wymagające bezwzględnej integralności, gdzie utrata pojedynczego bajta niszczy cały plik (strony WWW – HTTP/HTTPS, transfer plików – FTP/SFTP, poczta – SMTP/IMAP, sesje zdalne – SSH), bezwzględnie wymagają TCP. Z kolei aplikacje czasu rzeczywistego (transmisja głosu VoIP, wideokonferencje Teams/Zoom, gry sieciowe online, zapytania DNS, protokoły przemysłowe), dla których retransmisja spóźnionego pakietu jest bezużyteczna, a priorytetem są minimalne opóźnienia i brak narzutów, wykorzystują UDP (oraz bazujący na UDP protokół QUIC / HTTP/3).

15/55
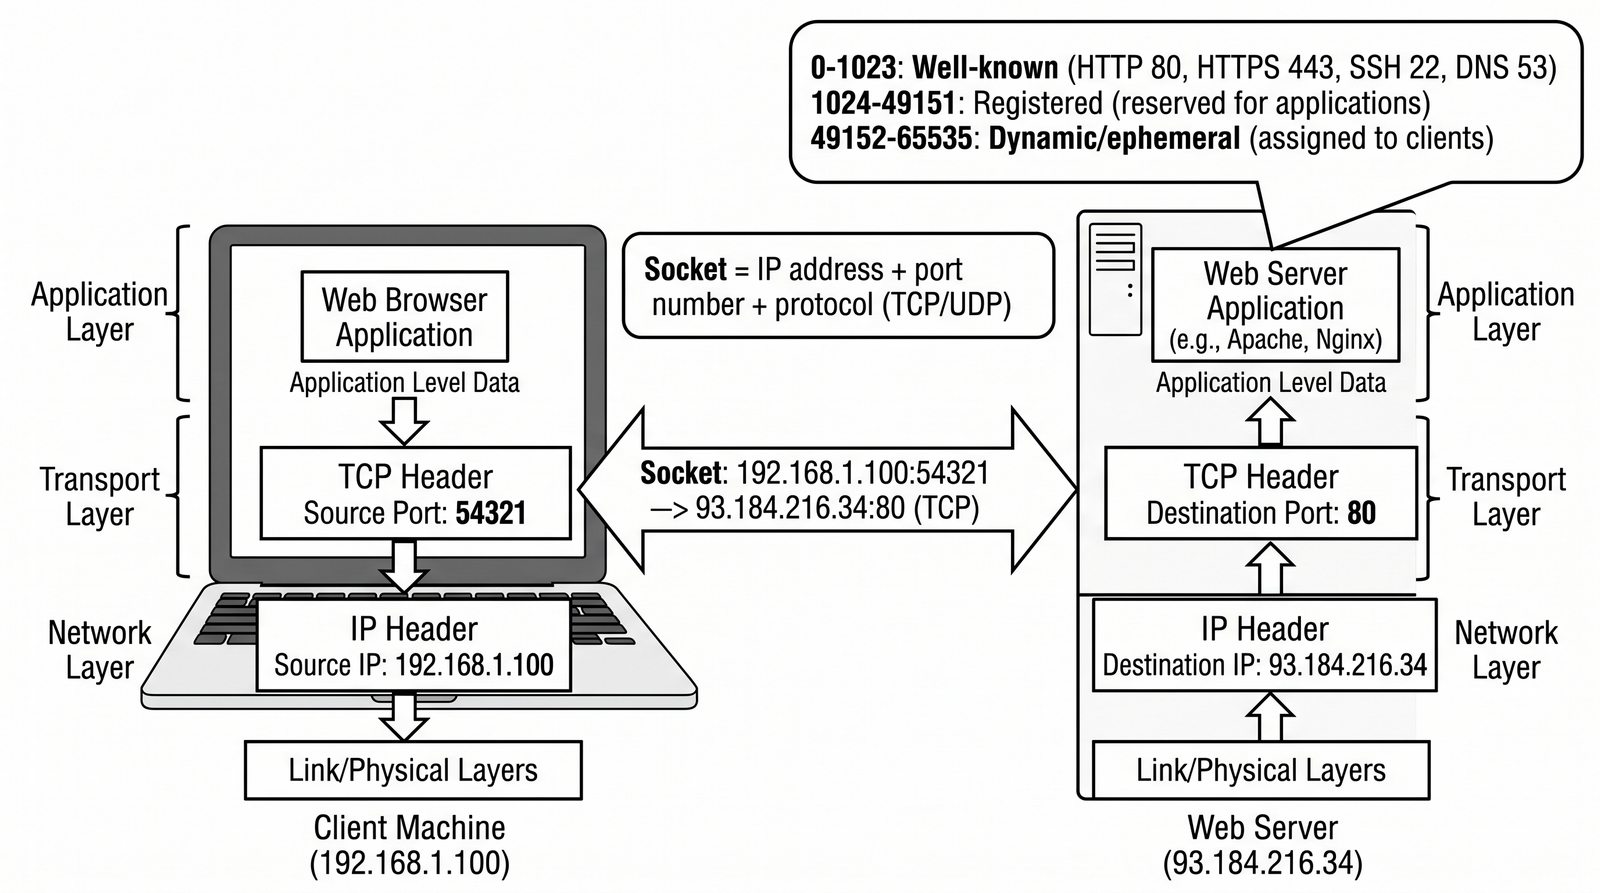
Identyfikacja aplikacji za pomocą portów
Cel slajdu: Przedstawienie 16-bitowej przestrzeni portów transportowych, klasyfikacji IANA oraz pojęcia gniazda sieciowego (Socket).

Identyfikacja aplikacji

Porty (16-bitowe) identyfikują aplikacje na hoście.

  • 0–1023: porty znane (well-known) – HTTP 80, HTTPS 443, SSH 22, DNS 53
  • 1024–49151: porty zarejestrowane (zarezerwowane dla aplikacji)
  • 49152–65535: porty dynamiczne (przydzielane klientom)

Gniazdo (socket): IP + port + protokół (TCP/UDP).

Port transportowy: 16-bitowa liczba całkowita (zakres od 0 do 65 535) identyfikująca konkretny proces aplikacyjny na hoście; zarządzana przez organizację IANA i podzielona na trzy klasy: Well-Known, Registered oraz Dynamic/Ephemeral.
Przeglądarka (IP:port) → serwer WWW (IP:80)

W architekturze warstwy transportowej adresacja procesów opiera się na 16-bitowych liczbach całkowitych zwanych portami logicznymi. Ponieważ 216 = 65 536, przestrzeń adresowa portów dla protokołów TCP oraz UDP obejmuje numery od 0 do 65 535. Co istotne, przestrzenie portów TCP i UDP są całkowicie niezależne – port TCP 53 (np. strefowe transfery DNS) i port UDP 53 (standardowe zapytania DNS) to dwa odrębne gniazda logiczne w systemie operacyjnym.

Międzynarodowa organizacja IANA (Internet Assigned Numbers Authority) podzieliła przestrzeń portów na trzy znormalizowane grupy: 1) Porty dobrze znane (Well-Known Ports: 0–1023) – przypisane na stałe do fundamentalnych usług i protokołów internetowych. W systemach uniksowych i Linuksie otwarcie portu z tego zakresu wymaga uprawnień administratora (root). Przykłady: port 22 (SSH), port 25 (SMTP), port 53 (DNS), port 80 (HTTP), port 443 (HTTPS), port 123 (NTP);

2) Porty zarejestrowane (Registered Ports: 1024–49 151) – rejestrowane w IANA przez firmy komercyjne i twórców oprogramowania dla dedykowanych aplikacji serwerowych (nie wymagają uprawnień roota). Przykłady: port 1433 (Microsoft SQL Server), port 3306 (MySQL), port 5432 (PostgreSQL), port 8080 (alternatywny HTTP / serwery proxy), port 5201 (iperf3);

3) Porty dynamiczne / prywatne / efemeryczne (Dynamic / Private / Ephemeral Ports: 49 152–65 535) – porty przydzielane losowo i krótkotrwale przez stos sieciowy systemu operacyjnego dla aplikacji klienckich nawiązujących połączenie wychodzące. Gdy przeglądarka internetowa łączy się z serwerem WWW, pakiet ma port docelowy 443 (Well-Known), ale port źródłowy zostaje wylosowany z puli efemerycznej (np. 52341), co pozwala serwerowi i lokalnemu systemowi jednoznacznie zidentyfikować konkretną kartę w przeglądarce.

Fundamentalnym pojęciem diagnostycznym jest gniazdo sieciowe (Socket) oraz piątka sieciowa (5-tuple), która unikalnie identyfikuje każde połączenie w internecie: (Protokół L4, Źródłowy IP, Źródłowy Port, Docelowy IP, Docelowy Port). Odczyt stanu gniazd w terminalu za pomocą poleceń ss -tulpn lub netstat -an jest podstawową procedurą sprawdzania dostępności usług serwerowych.

16/55
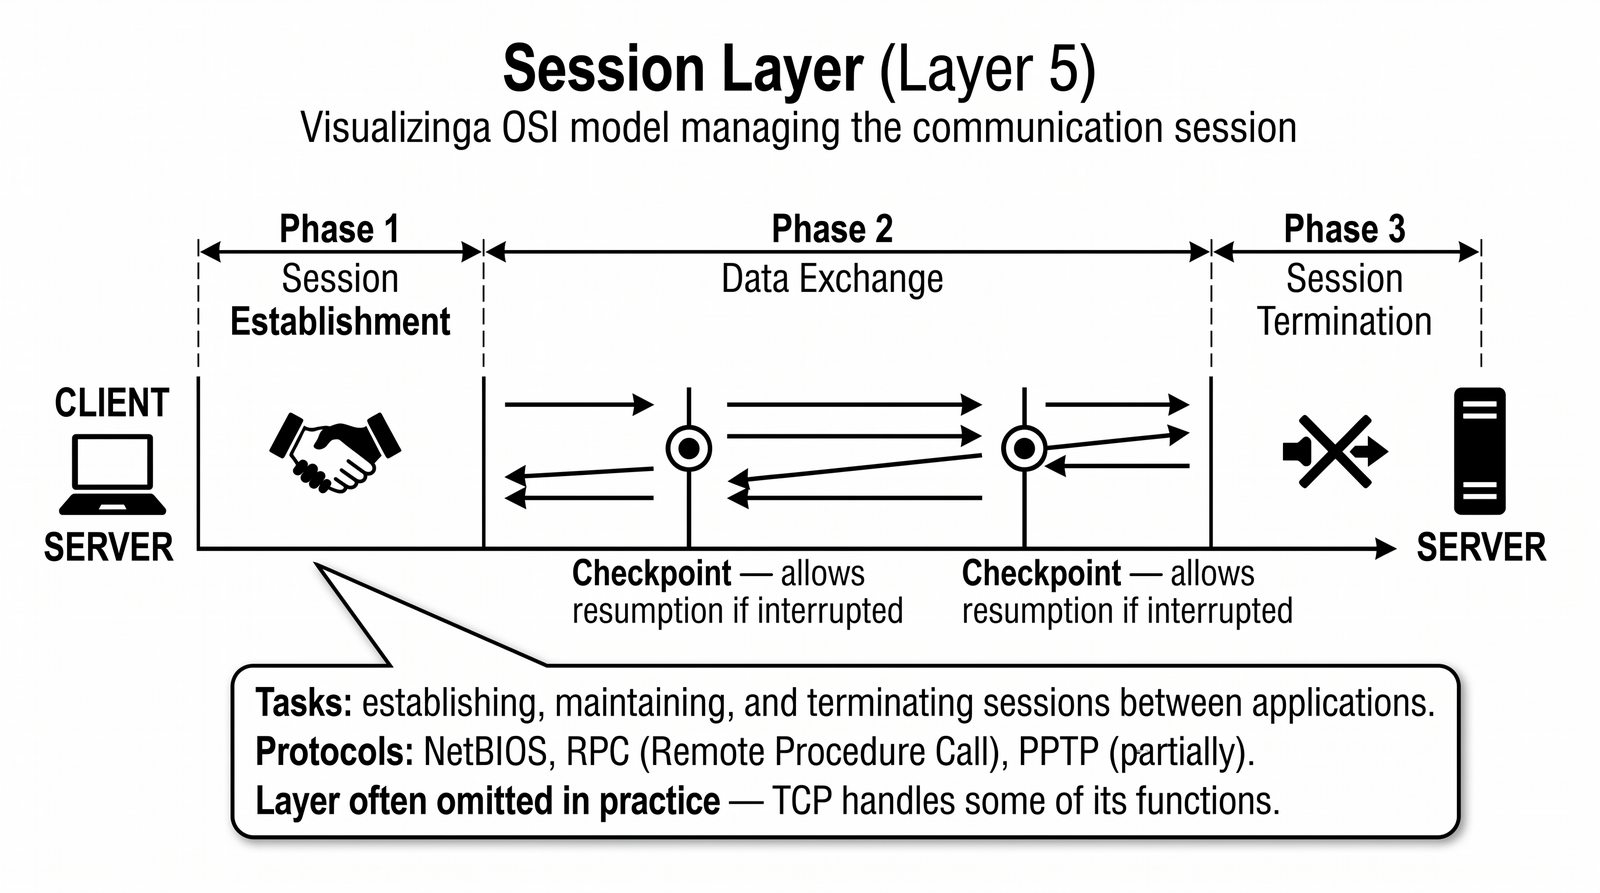
Zarządzanie sesjami w warstwie piątej
Cel slajdu: Przedstawienie ról warstwy sesji: kontroli dialogu, synchronizacji (checkpoints), wznawiania połączeń oraz protokołów RPC i NetBIOS.

Warstwa sesji (Layer 5)

Odpowiada za zarządzanie sesjami komunikacyjnymi między aplikacjami.

  • Zadania: nawiązywanie, utrzymywanie i zrywanie sesji
  • Przykłady: synchronizacja (checkpointy), przywracanie przerwanej sesji
  • Protokoły: NetBIOS, RPC (Remote Procedure Call), PPTP (częściowo)

Warstwa często pomijana w praktyce – TCP realizuje część jej funkcji.

Warstwa sesji (Session Layer / L5): warstwa modelu OSI (ISO/IEC 7498-1) odpowiedzialna za nawiązywanie, koordynację, zarządzanie dialogiem oraz bezpieczne zamykanie sesji komunikacyjnych pomiędzy procesami aplikacji.
Sesja między klientem a serwerem – otwarcie, wymiana danych, zamknięcie

Warstwa sesji – Layer 5 (L5) – jest pierwszą z tzw. warstw górnych modelu OSI. Jej zadaniem jest organizowanie i synchronizowanie dialogu pomiędzy aplikacjami działającymi na odległych komputerach. Podczas gdy warstwa transportowa odpowiada za nieprzerwany przepływ bajtów pomiędzy portami, warstwa sesji nadaje tej komunikacji strukturę logicznej rozmowy (sesji użytkownika).

Do kluczowych zadań inżynierskich warstwy sesji należą: 1) Kontrola trybu dialogu (Dialog Control) – ustalenie reguł wymiany komunikatów: czy aplikacje porozumiewają się w trybie dwukierunkowym naprzemiennym (Two-Way Alternate / Half-Duplex), czy w trybie dwukierunkowym jednoczesnym (Two-Way Simultaneous / Full-Duplex); 2) Zarządzanie tokenami (Token Management) – w protokołach wymagających ścisłej koordynacji warstwa sesji przydziela logiczny „token” uprawniający daną stronę do wykonania określonej operacji krytycznej;

3) Synchronizacja i punkty kontrolne (Checkpointing & Recovery) – mechanizm wprowadzania punktów kontrolnych do długotrwałej transmisji danych. W przypadku transferu potężnego pliku (np. bazy danych o wielkości setek gigabajtów), warstwa sesji wstawia znaczniki synchronizacji co zdefiniowaną porcję danych. W razie nagłego zerwania łącza w warstwie fizycznej i jego ponownego zestawienia, transmisja nie musi być wznawiana od początku, lecz jest kontynuowana od ostatniego zatwierdzonego punktu kontrolnego;

Klasycznymi przykładami protokołów i interfejsów realizujących zadania warstwy sesji są: protokół RPC (Remote Procedure Call) umożliwiający zdalne wywoływanie funkcji na innym serwerze, NetBIOS (Network Basic Input/Output System) wykorzystywany w starszych sieciach Windows do komunikacji stacji, mechanizmy sesyjne protokołu PPTP oraz procedury uwierzytelniania i autoryzacji sesyjnej w protokole SIP (Session Initiation Protocol) w telefonii internetowej VoIP. W praktycznym stosie TCP/IP funkcje warstwy sesji zostały wchłonięte bezpośrednio przez biblioteki warstwy aplikacji.

17/55
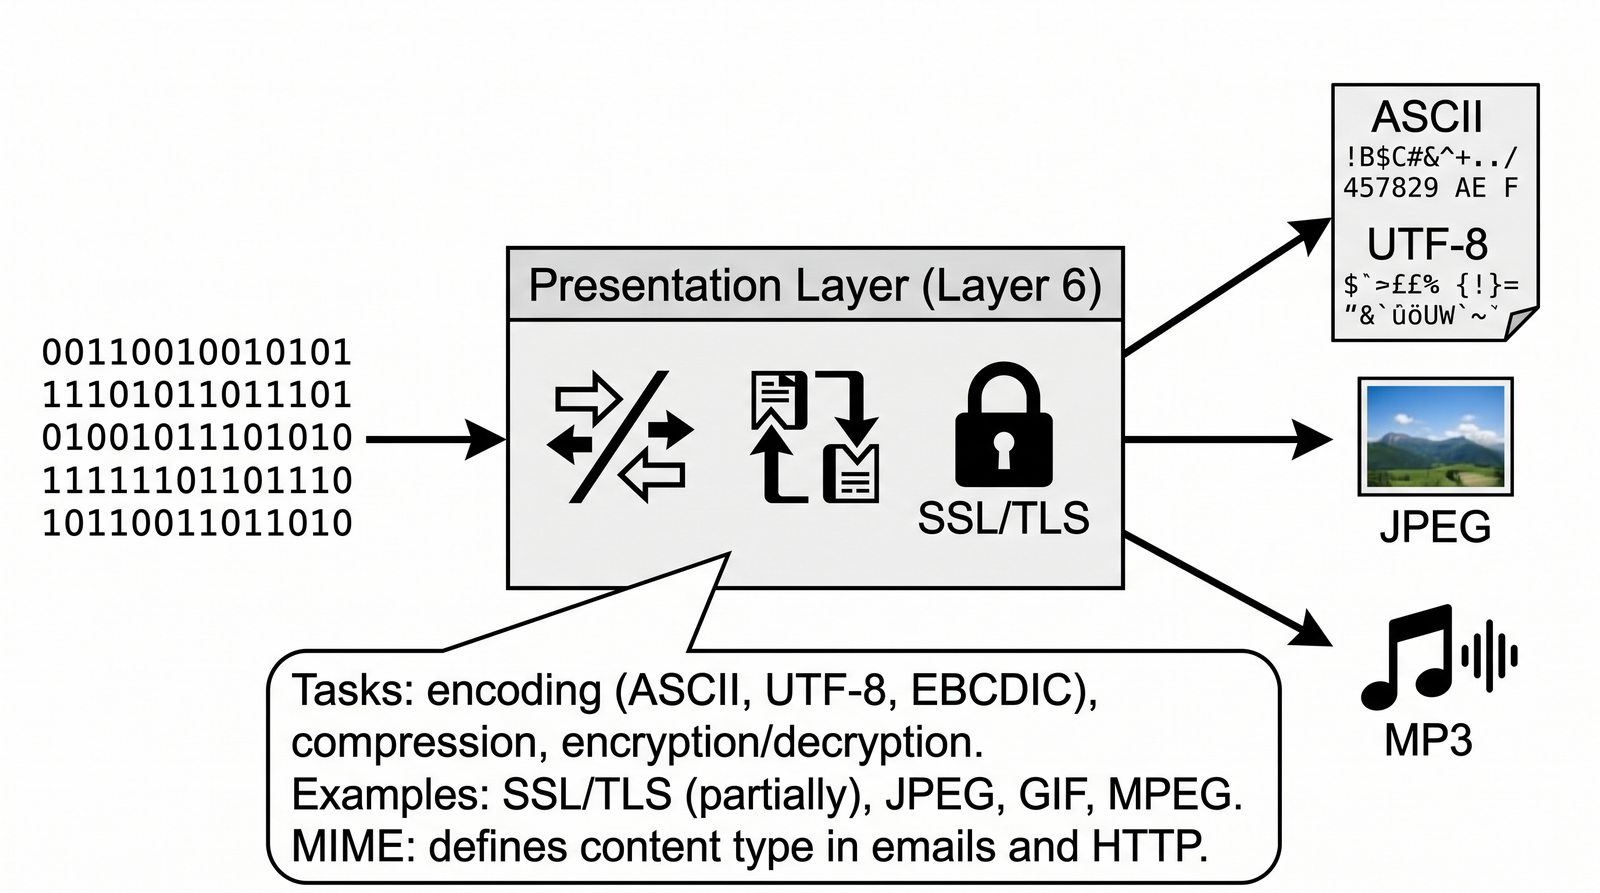
Kodowanie i szyfrowanie w warstwie szóstej
Cel slajdu: Przedstawienie zadań warstwy prezentacji: reprezentacji danych, konwersji kodowania znaków, kompresji oraz kryptografii TLS/SSL.

Warstwa prezentacji (Layer 6)

Odpowiada za translację danych między formatem sieciowym a aplikacyjnym.

  • Zadania: kodowanie (ASCII, UTF-8, EBCDIC), kompresja, szyfrowanie
  • Przykłady: SSL/TLS (częściowo), JPEG, GIF, MPEG
  • MIME: określa typ zawartości w e-mailach i HTTP
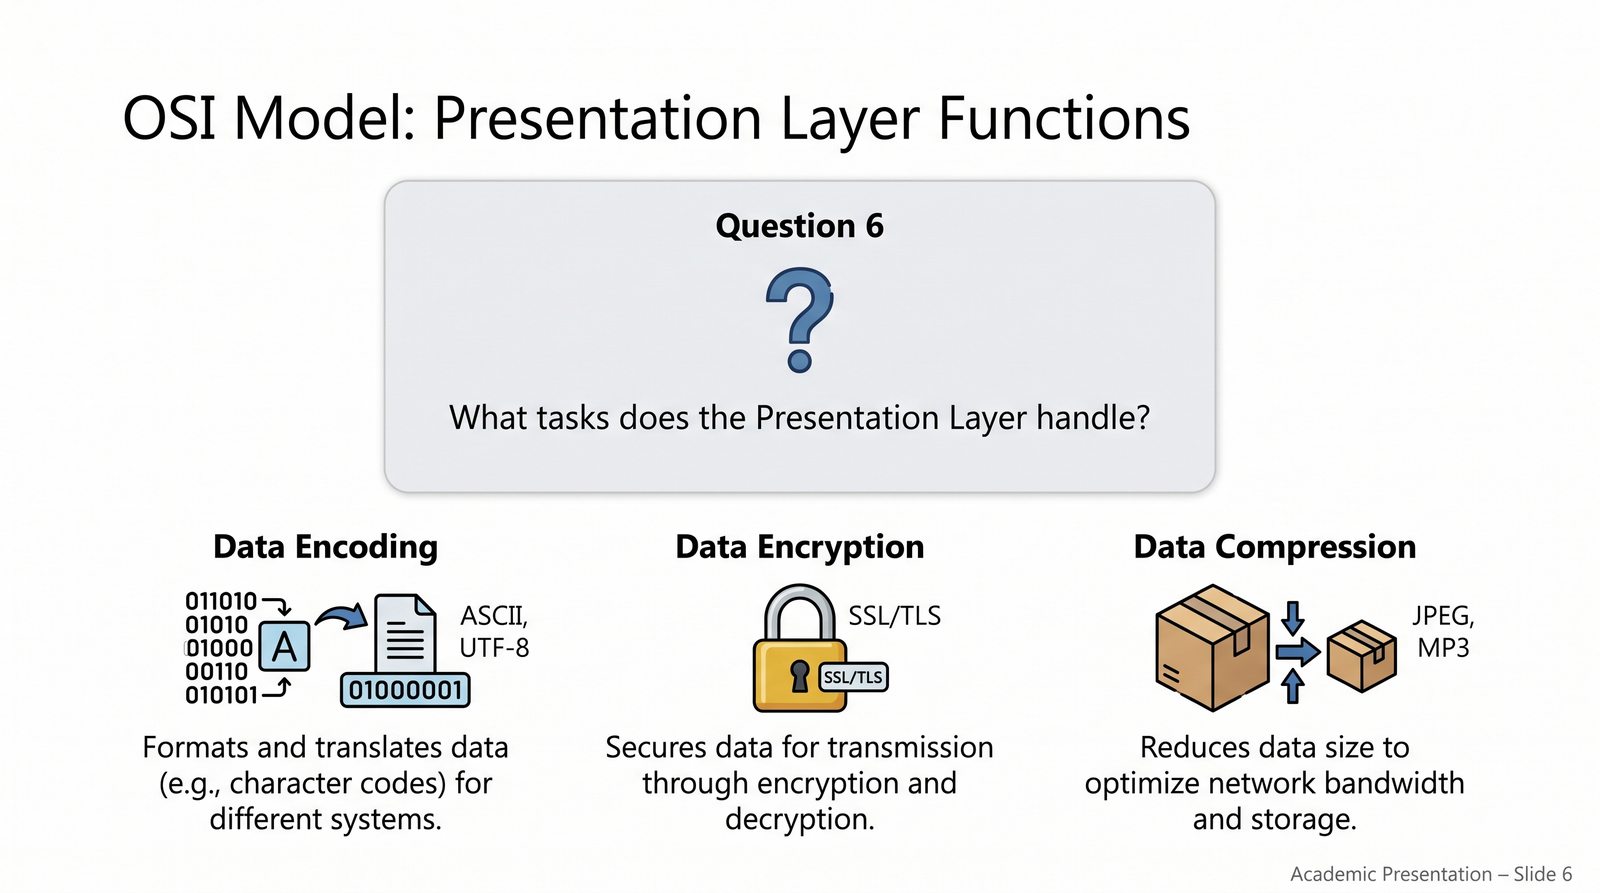
Warstwa prezentacji (Presentation Layer / L6): warstwa modelu OSI (ISO/IEC 7498-1) odpowiedzialna za składnię i semantykę przesyłanych danych: konwersję formatów (kodowanie znaków), kompresję bezstratną oraz kryptograficzne szyfrowanie i deszyfrowanie.
Dane binarne → dekodowanie → tekst/obraz/dzwięk

Warstwa prezentacji – Layer 6 (L6) – pełni rolę uniwersalnego „tłumacza” składni danych. Jej fundamentalnym celem jest zagwarantowanie, że informacje wysłane przez warstwę aplikacji jednego systemu będą w pełni zrozumiałe dla warstwy aplikacji drugiego systemu, nawet jeśli obie maszyny posługują się całkowicie różnymi wewnętrznymi reprezentacjami danych (np. różną kolejnością bajtów – Big-Endian vs Little-Endian czy odmiennym kodowaniem znaków).

Funkcje warstwy prezentacji dzielą się na trzy główne filary: 1) Translacja formatów danych i kodowanie znaków (Data Translation) – konwersja danych ze specyficznego formatu lokalnego hosta na znormalizowany format sieciowy (Standard Network Representation). Obejmuje to konwersję archaicznego standardu EBCDIC na ASCII, obsługę uniwersalnego kodowania UTF-8 oraz serializację obiektów za pomocą języków opisu danych, takich jak ASN.1 (Abstract Syntax Notation One), XML czy JSON;

2) Kompresja danych (Data Compression) – redukcja liczby bitów niezbędnych do przesłania komunikatu w celu zaoszczędzenia pasma transmisyjnego i skrócenia czasu transferu. Obejmuje to kompresję bezstratną tekstu i struktur danych (algorytmy DEFLATE, gzip, zstd, Brotli) oraz znormalizowane formaty kompresji multimediów (JPEG, PNG dla obrazów; MP3, AAC dla dźwięku; H.264, HEVC dla wideo);

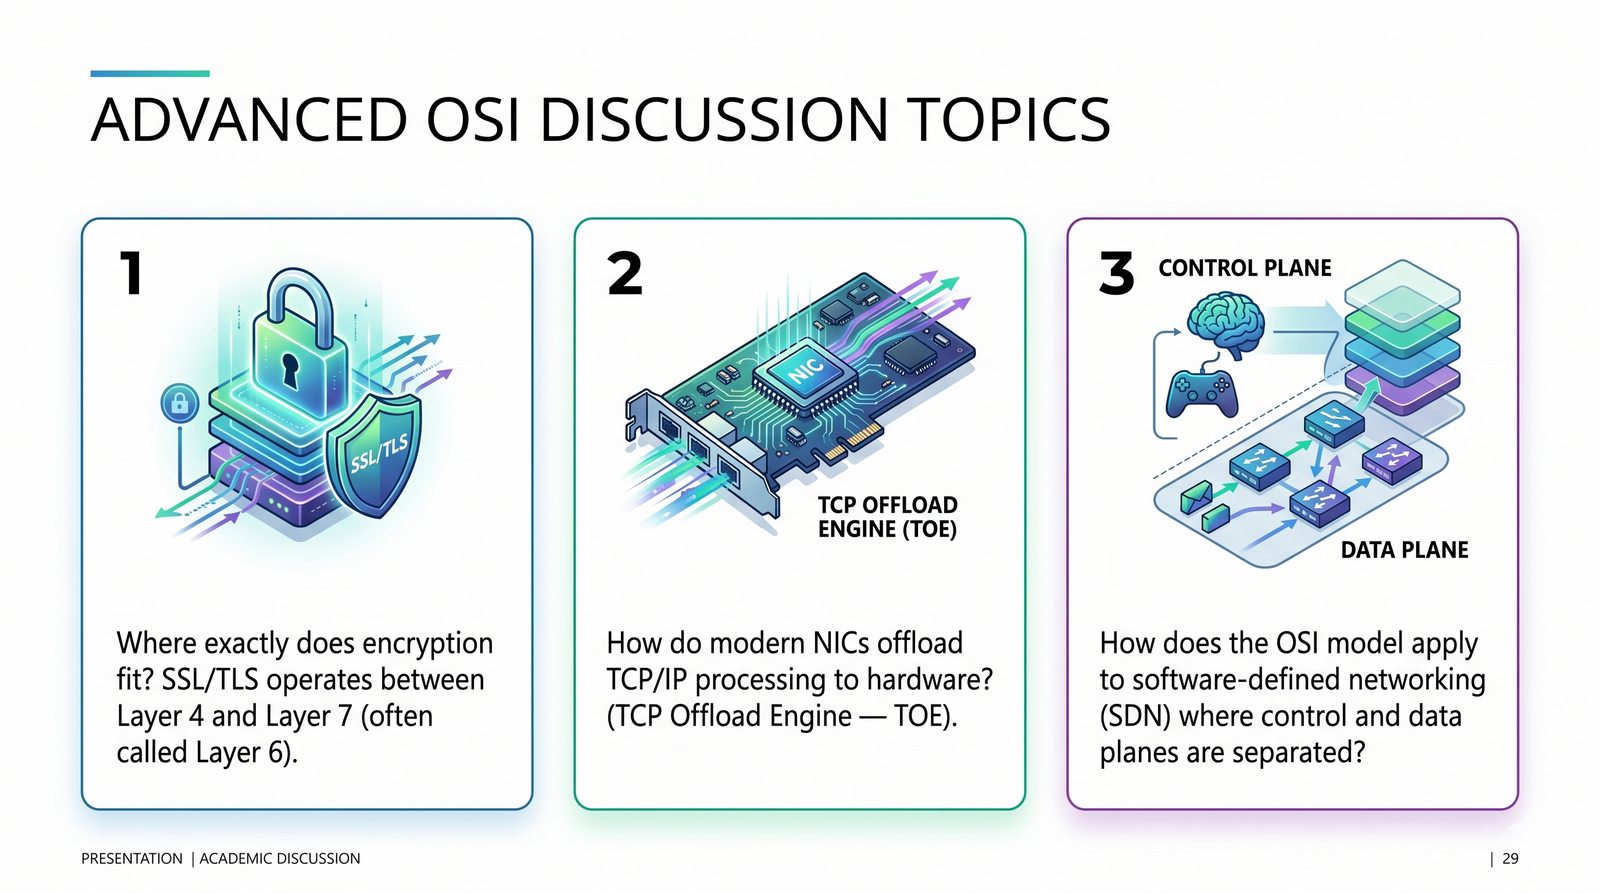
3) Kryptografia: Szyfrowanie i deszyfrowanie (Encryption & Decryption) – transformacja tekstu jawnego w bezpieczny szyfrogram w celu ochrony poufności i integralności informacji przed podsłuchem w sieci. Klasycznym i najważniejszym przykładem technologii realizującej zadania warstwy prezentacji we współczesnym internecie jest protokół TLS (Transport Layer Security, RFC 8446 dla TLS 1.3). Protokół TLS operuje dokładnie pomiędzy warstwą transportową (TCP) a protokołem aplikacyjnym (np. HTTP), formatując i szyfrując dane w locie. Podobnie jak w przypadku warstwy 5, w stosie TCP/IP zadania warstwy L6 są implementowane przez dedykowane biblioteki systemowe (np. OpenSSL) bezpośrednio w procesie aplikacji.

18/55
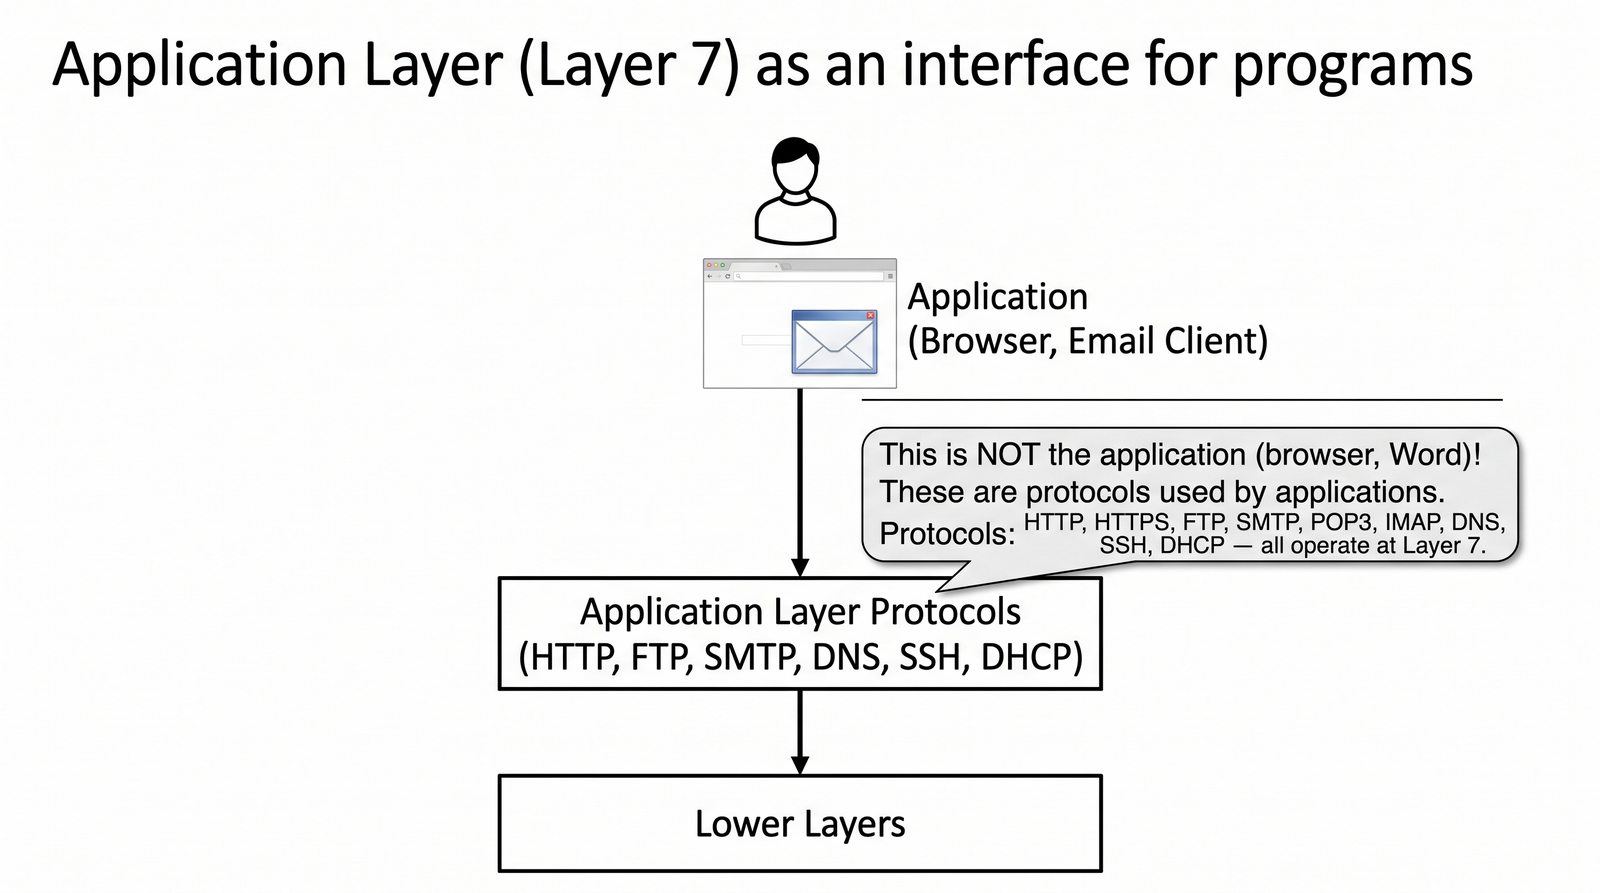
Interfejs aplikacji w warstwie siódmej
Cel slajdu: Przedstawienie najwyższej warstwy modelu OSI: protokołów sieciowych, interfejsów API oraz komunikacji człowiek-maszyna.

Warstwa aplikacji (Layer 7)

Najbliżej użytkownika – dostarcza interfejs dla programów.

  • Zadania: udostępnianie plików, poczta, przeglądanie WWW, zdalne logowanie
  • To NIE jest aplikacja (przeglądarka, Word)! To protokoły używane przez aplikacje.
  • Protokoły: HTTP, HTTPS, FTP, SMTP, POP3, IMAP, DNS, SSH, DHCP
Warstwa aplikacji (Application Layer / L7): najwyższa warstwa modelu OSI (ISO/IEC 7498-1) świadcząca bezpośrednie usługi sieciowe dla procesów oprogramowania użytkownika; jednostką danych jest komunikat / dane aplikacji (Message / Data).
Użytkownik → aplikacja → HTTP → niższe warstwy

Warstwa aplikacji – Layer 7 (L7) – znajduje się na samym szczycie hierarchii modelu odniesienia ISO/OSI. Jest to warstwa najbliższa użytkownikowi końcowemu. Częstym błędem początkujących adeptów sieci jest utożsamianie warstwy aplikacji z samymi programami uruchomionymi na komputerze (takimi jak przeglądarka Google Chrome, klient poczty Mozilla Thunderbird czy arkusz Microsoft Excel). W rzeczywistości programy te są oprogramowaniem użytkownika, natomiast warstwa L7 reprezentuje zestaw znormalizowanych protokołów i usług sieciowych, za pośrednictwem których te programy żądają dostępu do zasobów sieciowych.

Warstwa aplikacji odpowiada za: identyfikację dostępności partnerów komunikacyjnych, synchronizację współpracujących aplikacji, alokację zasobów oraz negocjację procedur kontroli integralności danych. To właśnie w warstwie 7 zdefiniowane są wszystkie wyspecjalizowane protokoły, które tworzą usługi współczesnego internetu:

1) Protokoły sieci Web: HTTP/1.1 (RFC 9112), HTTP/2 (RFC 9113) oraz HTTP/3 bazujący na protokole QUIC (RFC 9114); 2) Usługi rozwiązywania nazw i konfiguracji hosta: DNS (Domain Name System, RFC 1035) oraz DHCP (Dynamic Host Configuration Protocol, RFC 2131);

3) Protokoły poczty elektronicznej: SMTP (RFC 5321) do przesyłania wiadomości oraz IMAP4 (RFC 9051) do synchronizacji skrzynek pocztowych; 4) Protokoły zdalnego dostępu i zarządzania: bezpieczna powłoka SSH (RFC 4253) oraz protokół monitoringu SNMP (RFC 3416). Diagnostyka warstwy 7 wymaga analizy kodów odpowiedzi protokołów (np. kody błędów HTTP 404, 500 czy kody SMTP 550) za pomocą zaawansowanych narzędzi, takich jak curl, dig czy analizator Wireshark.

19/55
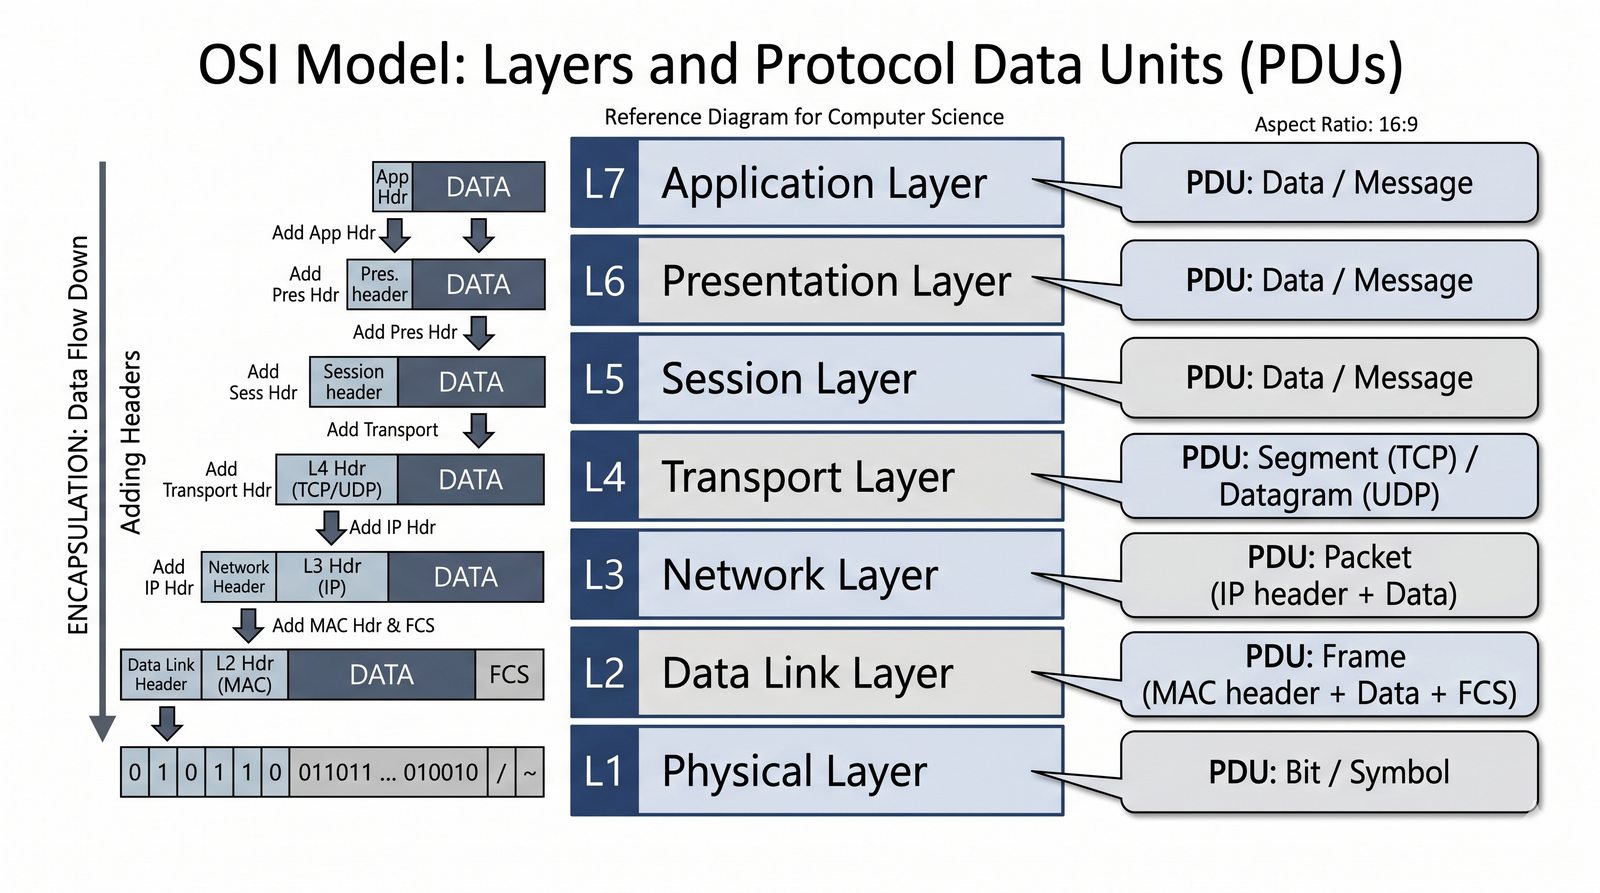
Proces enkapsulacji w modelu OSI
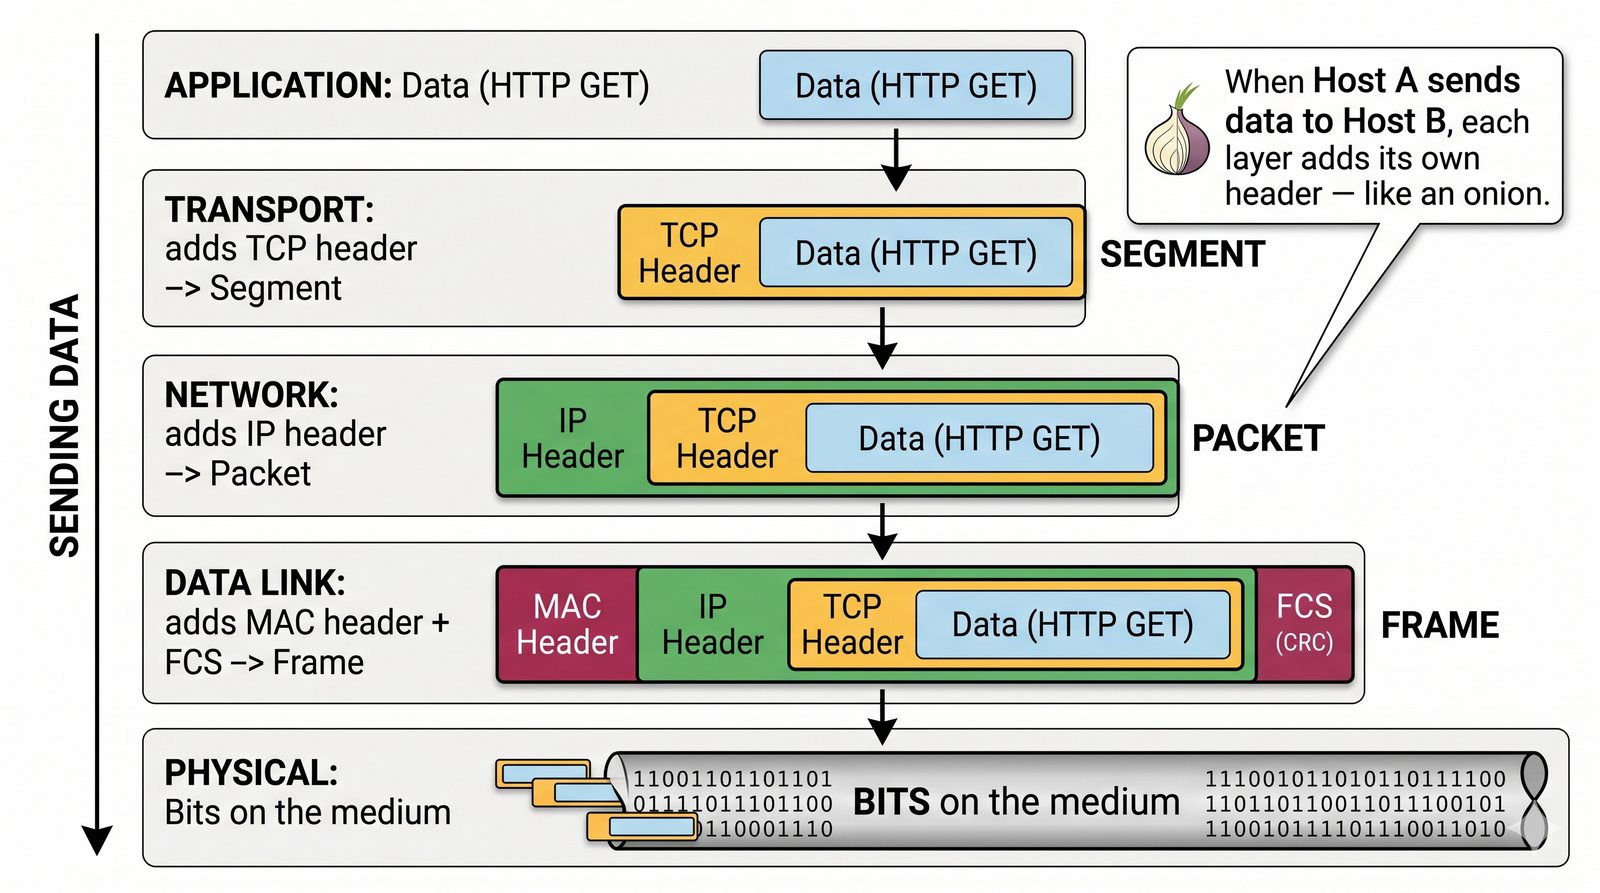
Cel slajdu: Przedstawienie mechanizmu enkapsulacji (dodawania kolejnych nagłówków PCI i zwiastuna FCS) podczas schodzenia danych od L7 do L1.

Dane wędrują w dół

Gdy host A wysyła dane do hosta B, każda warstwa dodaje swój nagłówek:

  1. Aplikacja: dane (np. HTTP GET)
  2. Prezentacji: dane (ew. szyfrowane/kodowane)
  3. Sesji: dane
  4. Transport: dodaje nagłówek TCP/UDP → segment/datagram
  5. Sieciowa: dodaje nagłówek IP → pakiet
  6. Łącza: dodaje nagłówek MAC + FCS → ramka
  7. Fizyczna: bity na medium
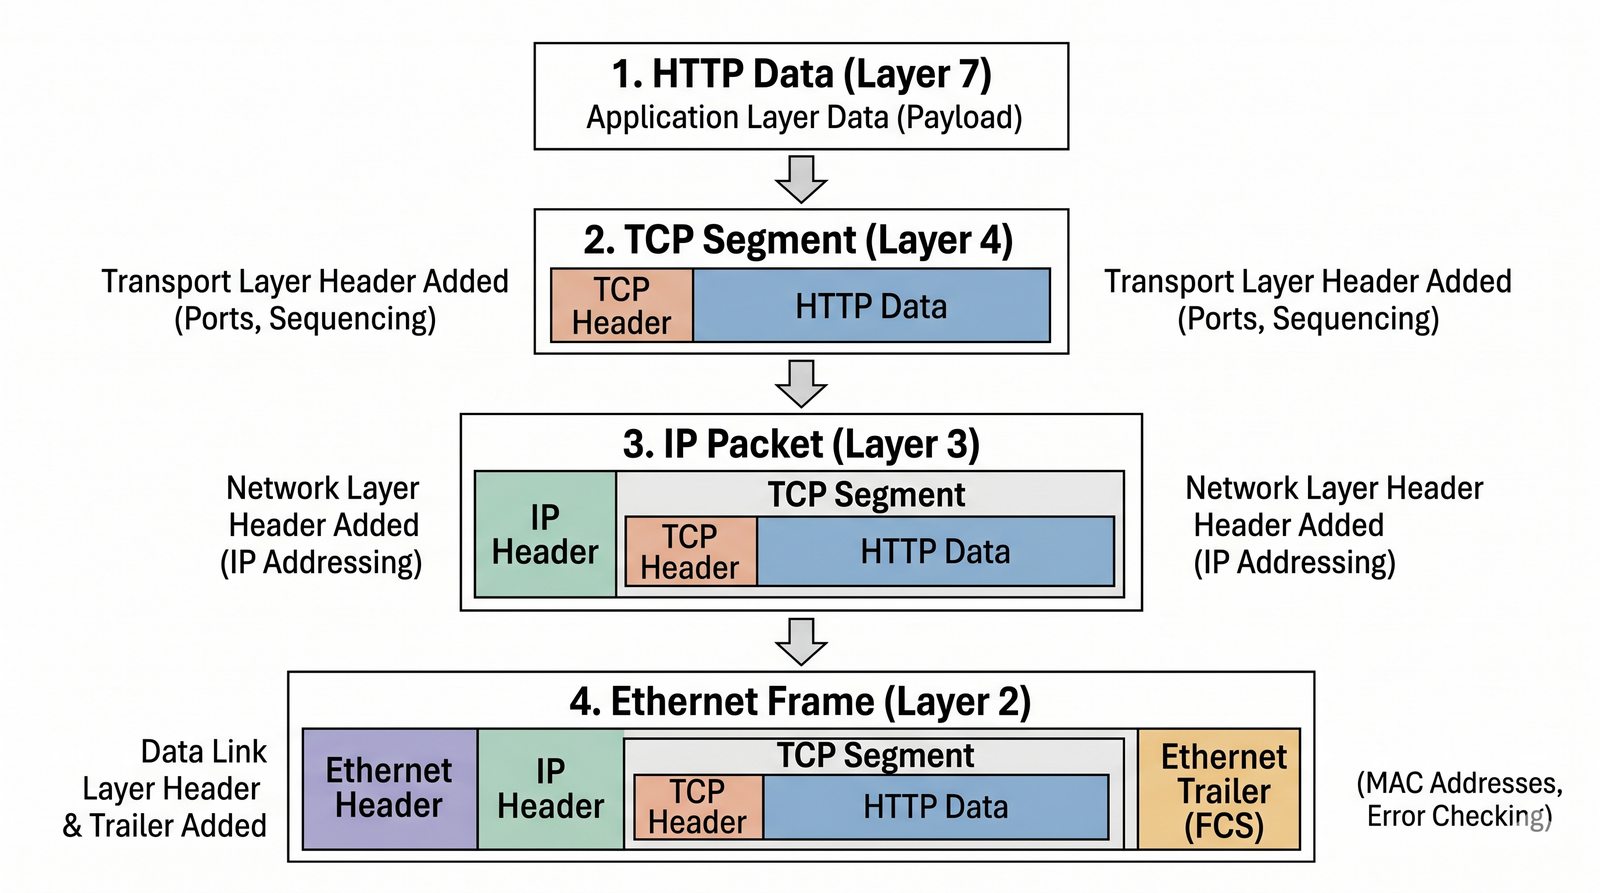
Enkapsulacja danych: proces pakowania danych warstwy wyższej w pole ładunku (SDU) warstwy niższej poprzez doklejenie specyficznego nagłówka sterującego (PCI) oraz opcjonalnej stopki, realizowany sekwencyjnie od L7 do L1.
Enkapsulacja w dół – każda warstwa dodaje header (jak cebula)

Przepływ informacji w sieci komputerowej jest procesem ściśle uporządkowanym, opartym na mechanizmie enkapsulacji (pakowania). Gdy aplikacja na stacji źródłowej (np. przeglądarka internetowa) generuje dane przeznaczone do wysłania w sieć (np. żądanie HTTP GET /index.html), komunikat ten rozpoczyna wędrówkę w dół stosu protokołów. Na każdym kolejnym poziomie stosu dane są traktowane przez daną warstwę jako nienaruszalny ładunek użyteczny, do którego doklejane są specyficzne informacje sterujące.

W nomenklaturze modelu odniesienia ISO/OSI dane otrzymane z warstwy wyższej nazywa się jednostką danych usługi – SDU (Service Data Unit). Do jednostki SDU warstwa dokleja własne informacje sterujące protokołu – PCI (Protocol Control Information), najczęściej w postaci nagłówka (Header). Połączenie SDU oraz PCI tworzy kompletną jednostkę danych protokołu – PDU (Protocol Data Unit) danej warstwy, która następnie staje się jednostką SDU dla warstwy bezpośrednio leżącej poniżej.

Sekwencja enkapsulacji przebiega następująco: 1) Warstwa 7 / Dane aplikacji – przeglądarka tworzy żądanie HTTP (np. 150 bajtów tekstu); 2) Warstwa 4 / Segmentacja – warstwa transportowa odbiera dane i dokleja nagłówek TCP (m.in. port źródłowy 54321, port docelowy 443, numer sekwencyjny). Powstaje Segment TCP; 3) Warstwa 3 / Pakietowanie – warstwa sieciowa odbiera segment TCP i dokleja nagłówek IP (m.in. adres źródłowy IP, adres docelowy IP, TTL). Powstaje Pakiet IP;

4) Warstwa 2 / Ramkowanie – warstwa łącza danych odbiera pakiet IP i dokonuje podwójnej enkapsulacji: na początku dokleja nagłówek Ethernet (adresy MAC źródłowy i docelowy, pole EtherType 0x0800), a na końcu dodaje stopkę kontrolną FCS z wyliczoną sumą CRC-32. Powstaje Ramka Ethernet; 5) Warstwa 1 / Kodowanie bitowe – warstwa fizyczna pobiera całą ramkę (nagłówek, dane, stopkę), poprzedza ją preambułą synchronizacyjną i przetwarza ciąg bitów na fale elektromagnetyczne emitowane w kabel miedziany, światłowód lub eter radiowy.

20/55
Proces dekapsulacji w modelu OSI
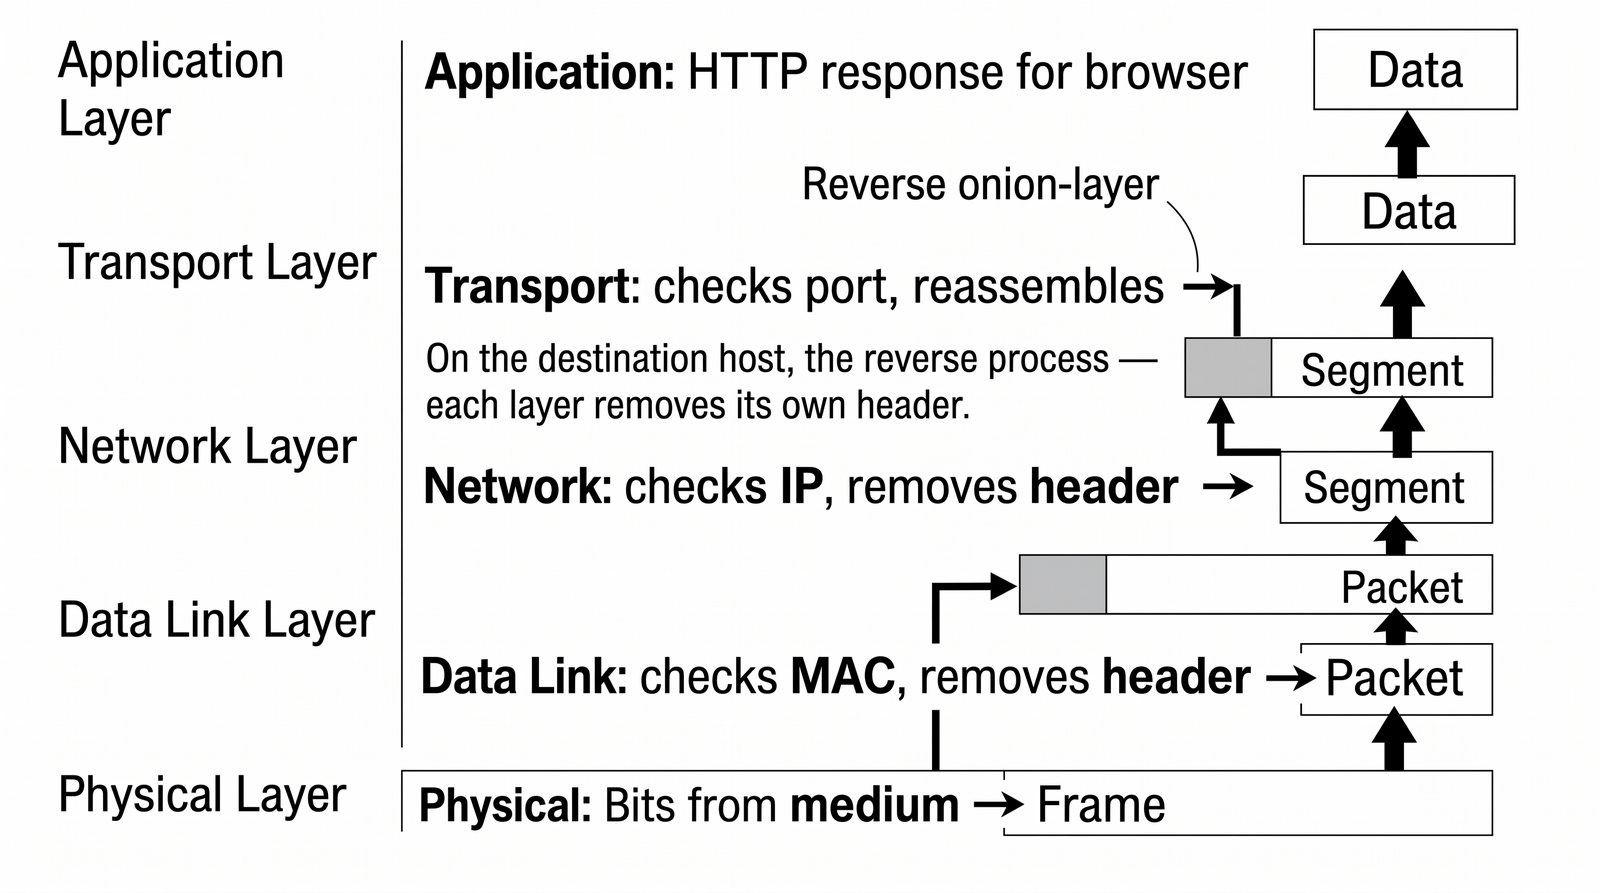
Cel slajdu: Przedstawienie mechanizmu dekapsulacji (weryfikacji i usuwania kolejnych nagłówków) podczas odbioru danych od L1 do L7 w węźle docelowym.

Dane wędrują w górę

Na hoście docelowym proces odwrotny – każda warstwa zdejmuje swój nagłówek:

  1. Fizyczna: bity → ramka
  2. Łącza: sprawdza MAC, usuwa nagłówek → pakiet
  3. Sieciowa: sprawdza IP, usuwa nagłówek → segment
  4. Transport: sprawdza port, składa segment → dane
  5. Aplikacja: HTTP → odpowiedź dla przeglądarki
Dekapsulacja danych: proces odwrotny do enkapsulacji realizowany przez węzeł odbiorczy; polega na sekwencyjnym odczytywaniu, weryfikacji integralności i usuwaniu nagłówków poszczególnych warstw od L1 do L7.
Dekapsulacja w górę – usuwanie nagłówków warstwa po warstwie

Gdy sygnał fizyczny dotrze do odbiornika stacji docelowej (np. serwera WWW), uruchamiany jest symetryczny proces odwrotny do enkapsulacji, zwany dekapsulacją (odpakowywaniem) danych. Stacja docelowa odbiera surowe impulsy, weryfikuje ich poprawność na każdym poziomie i stopniowo obiera kolejne warstwy nagłówków tak, jak zdejmuje się kolejne warstwy cebuli, aż do uzyskania czystego komunikatu aplikacji.

Proces dekapsulacji przebiega według ścisłego reżimu weryfikacyjnego: 1) Warstwa 1 (Fizyczna) – układ odbiornika odbiera falę, synchronizuje zegar na preambule, przetwarza sygnał na ciąg bitów i przekazuje go do kontrolera MAC karty sieciowej; 2) Warstwa 2 (Łącza danych) – kontroler MAC w locie przelicza sumę kontrolną CRC-32 dla odebranej ramki i porównuje ją z wartością zapisaną w polu FCS. Jeśli wartości są niezgodne (błąd bitowy na kablu), ramka jest natychmiast bezgłośnie niszczona. Jeśli suma jest poprawna, karta sprawdza Destination MAC: jeśli ramka jest zaadresowana do jej adresu MAC (lub rozgłoszeniowa), karta usuwa nagłówek Ethernet i stopkę FCS, odczytuje pole EtherType (0x0800) i przekazuje ładunek (Pakiet IP) do kolejki protokołu IPv4 w jądrze systemu;

3) Warstwa 3 (Sieciowa) – stos sieciowy bada nagłówek IPv4: weryfikuje sumę kontrolną nagłówka, sprawdza czy Destination IP odpowiada adresowi serwera, po czym usuwa nagłówek IP. Odczytuje pole Protocol (wartość 6 = TCP) i przekazuje ładunek (Segment TCP) do modułu protokołu TCP; 4) Warstwa 4 (Transportowa) – moduł TCP bada numer sekwencyjny i numer portu docelowego (np. port 443). Sprawdza stan połączenia, odsyła potwierdzenie ACK do nadawcy, porządkuje segmenty w kolejce bufora, usuwa nagłówek TCP i budzi uśpiony proces serwera;

5) Warstwy 5–7 (Aplikacji) – proces serwera WWW (np. Nginx lub Apache) odbiera czysty strumień bajtów z gniazda Socket, deszyfruje sesję TLS (L6) i przetwarza otrzymane żądanie HTTP GET /index.html (L7), generując odpowiedź dla klienta. Zrozumienie symetrii enkapsulacji i dekapsulacji jest kluczem do interpretacji każdego zrzutu pakietów w analizatorze Wireshark.

21/55
Przykład transmisji HTTP przez stos
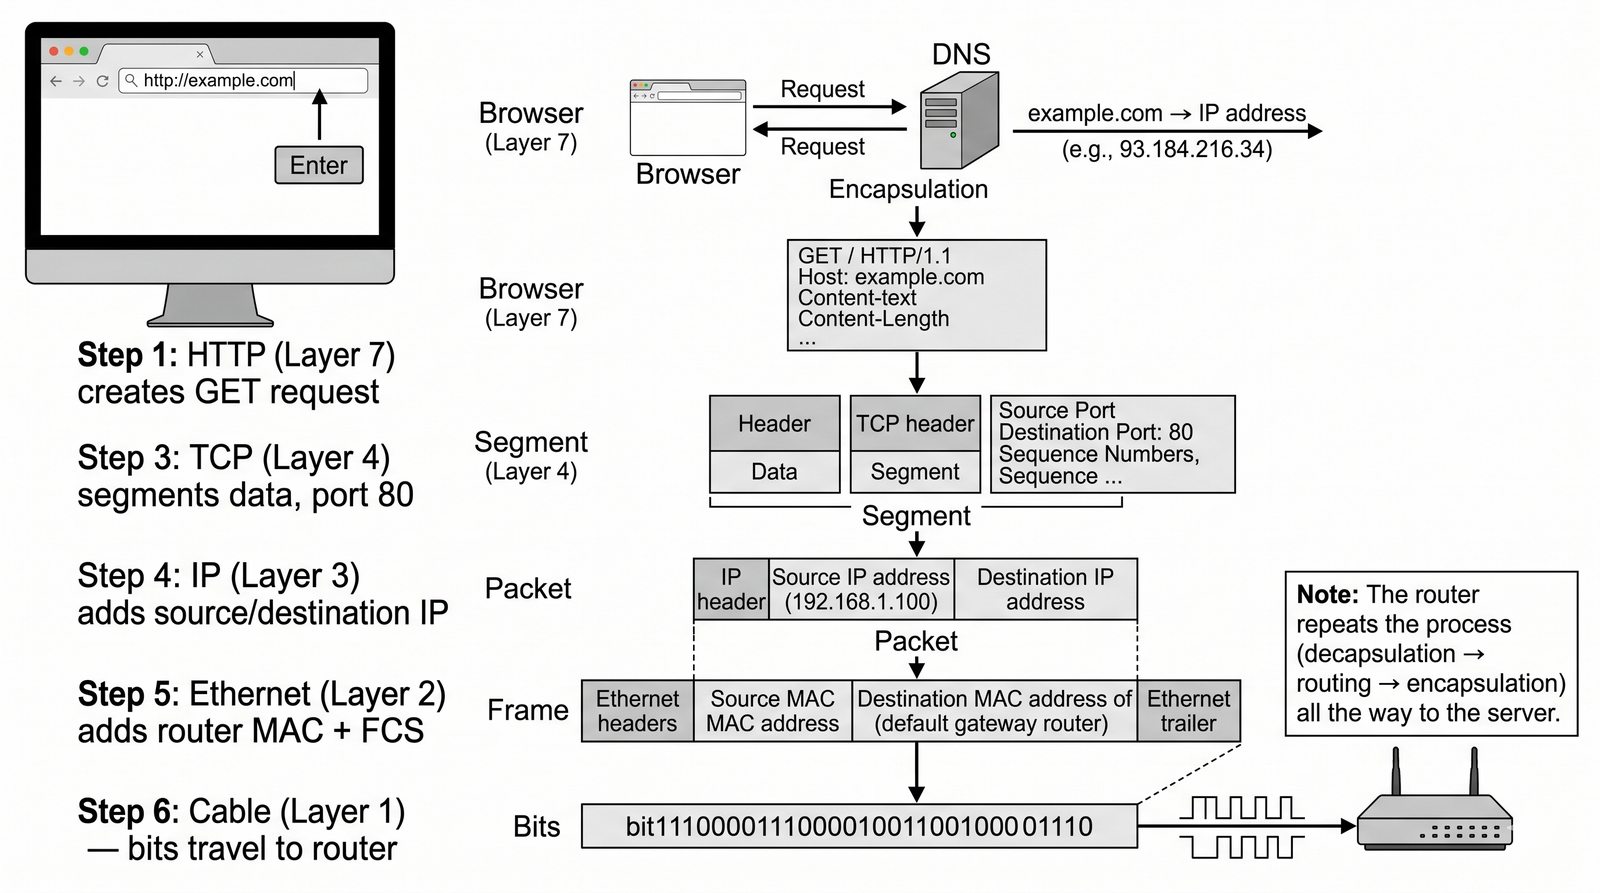
Cel slajdu: Prześledzenie kompletnej ścieżki przepływu pakietu przez wszystkie warstwy modelu od stacji klienckiej do serwera i z powrotem.

Pełna ścieżka danych

Użytkownik wpisuje http://example.com w przeglądarce:

  1. DNS (warstwa 7) tłumaczy nazwę na IP
  2. HTTP (warstwa 7) tworzy żądanie GET
  3. TCP (warstwa 4) dzieli na segmenty, port 80
  4. IP (warstwa 3) dodaje adres źródłowy i docelowy
  5. Ethernet (warstwa 2) dodaje MAC routera + FCS
  6. Kabel (warstwa 1) – bity wędrują do routera

Router powtarza proces (dekapsulacja → routing → enkapsulacja) aż do serwera.

Transmisja End-to-End: wieloetapowy proces komunikacji sieciowej obejmujący rozwiązanie nazwy w DNS, enkapsulację żądania, przełączanie L2, trasowanie L3, dekapsulację na serwerze oraz wygenerowanie odpowiedzi.
Ścieżka danych przez stos protokołów

Aby w pełni zrozumieć praktyczne współdziałanie wszystkich warstw modelu odniesienia w realnym środowisku produkcyjnym, przeanalizujmy krok po kroku pełną ścieżkę transmisji danych wywołaną pojedynczym kliknięciem użytkownika w przeglądarce internetowej (wpisanie adresu http://serwer.lokalny/dane):

1) Faza przygotowawcza (L7 i L3 – Rozwiązanie nazwy DNS): stacja robocza nie zna adresu IP serwera docelowego. System operacyjny wysyła zapytanie DNS (L7) w datagramie UDP (L4) na port 53 lokalnego serwera DNS. Po odebraniu odpowiedzi IP (np. 192.168.20.50) system sprawdza własną maskę podsieci i tablicę routingu. Stwierdza, że serwer znajduje się w innej podsieci, co oznacza, że pakiet musi zostać skierowany do bramy domyślnej (Default Gateway / Router);

2) Ustalenie adresu warstwy 2 (ARP / L2): komputer zna adres IP routera (np. 192.168.1.1), ale nie zna jego adresu fizycznego MAC. Wysyła rozgłoszeniowe zapytanie ARP Request w ramce Ethernet (Broadcast MAC: FF:FF:FF:FF:FF:FF). Router odpowiada unicastem ARP Reply, podając swój adres MAC;

3) Nawiązanie sesji transportowej (TCP Handshake / L4): stos sieciowy generuje segment z flagą SYN skierowany na port 80 serwera docelowego. Segment jest enkapsulowany w pakiet IPv4 (Source IP klienta, Destination IP serwera), a ten w ramkę Ethernet (Source MAC klienta, Destination MAC routera!). Ramka przechodzi przez przełącznik L2 (który przełącza ją na podstawie tablicy CAM) i trafia do routera;

4) Trasowanie pakietu (L3): router odbiera ramkę, weryfikuje FCS i zdejmuje nagłówek L2. Bada nagłówek IPv4: dekrementuje licznik TTL o 1, przelicza Header Checksum, sprawdza tablicę routingu i kieruje pakiet do interfejsu podsieci serwera. Router tworzy zupełnie nowy nagłówek Ethernet L2 (ze swoim własnym adresem MAC jako źródłem i adresem MAC serwera jako celem) i wysyła ramkę w kabel;

5) Przetworzenie na serwerze i odpowiedź (L7): serwer odbiera ramkę, wykonuje pełną dekapsulację aż do L4 i odsyła segment SYN-ACK. Po zakończeniu 3-drożnego uścisku klient wysyła właściwe żądanie HTTP GET (L7), a serwer zwraca dane w komunikacie HTTP 200 OK. W całym tym procesie adresy IP pozostają niezmienne (end-to-end), natomiast adresy MAC zmieniają się na każdym przeskoku routera (hop-by-hop).

22/55
Narzędzia pomiarowe według warstw OSI
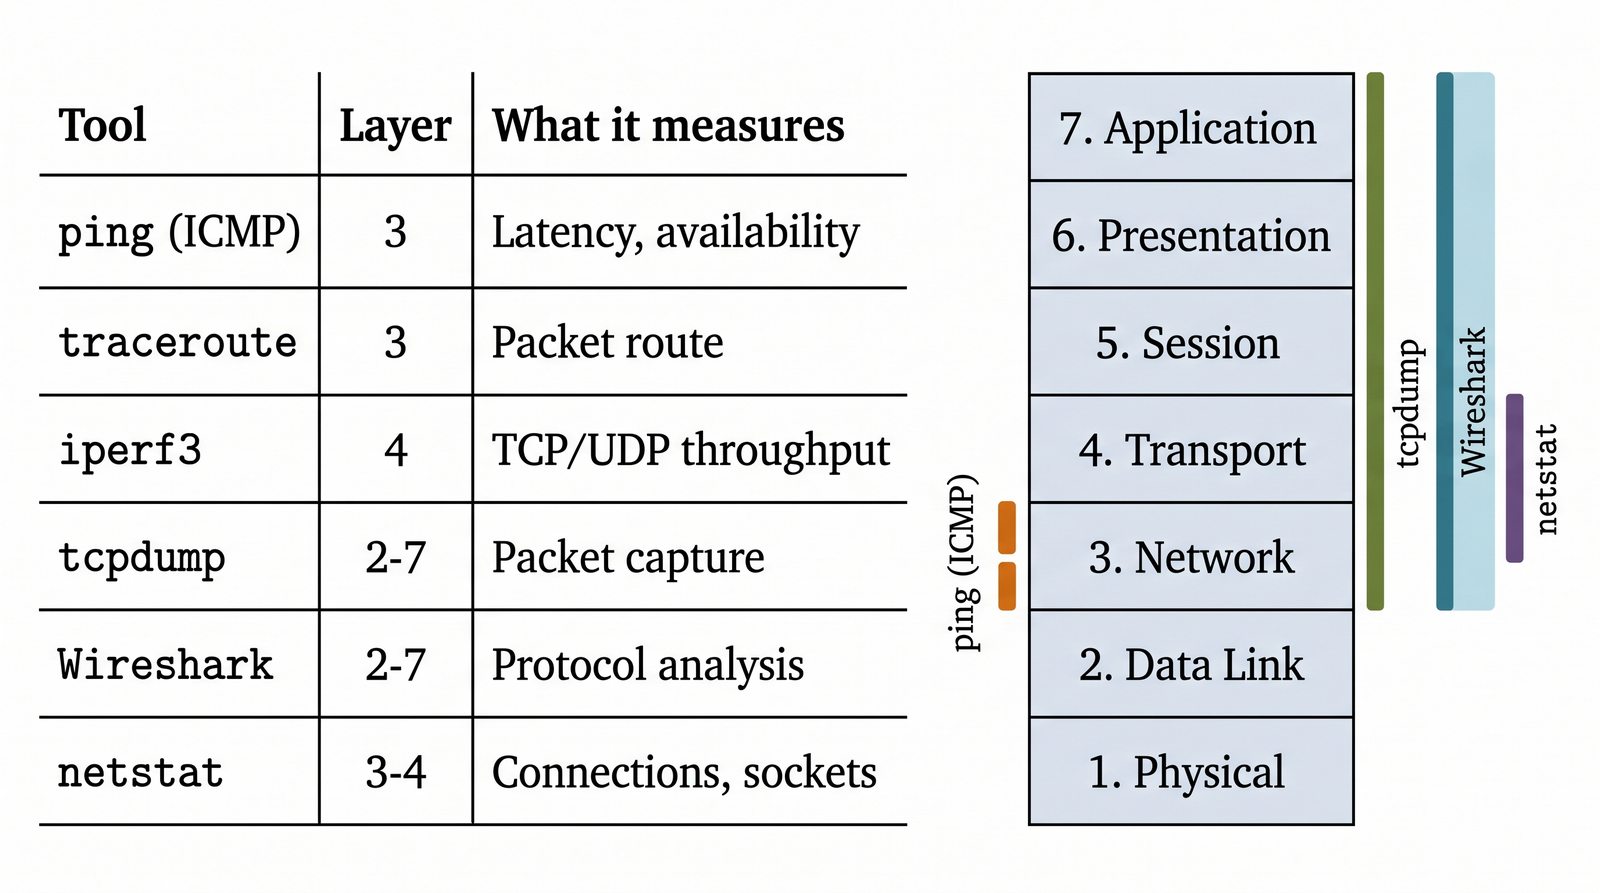
Cel slajdu: Przedstawienie zintegrowanej matrycy przypisania profesjonalnych narzędzi sprzętowych i programowych do poszczególnych warstw modelu.

Które narzędzie na której warstwie?

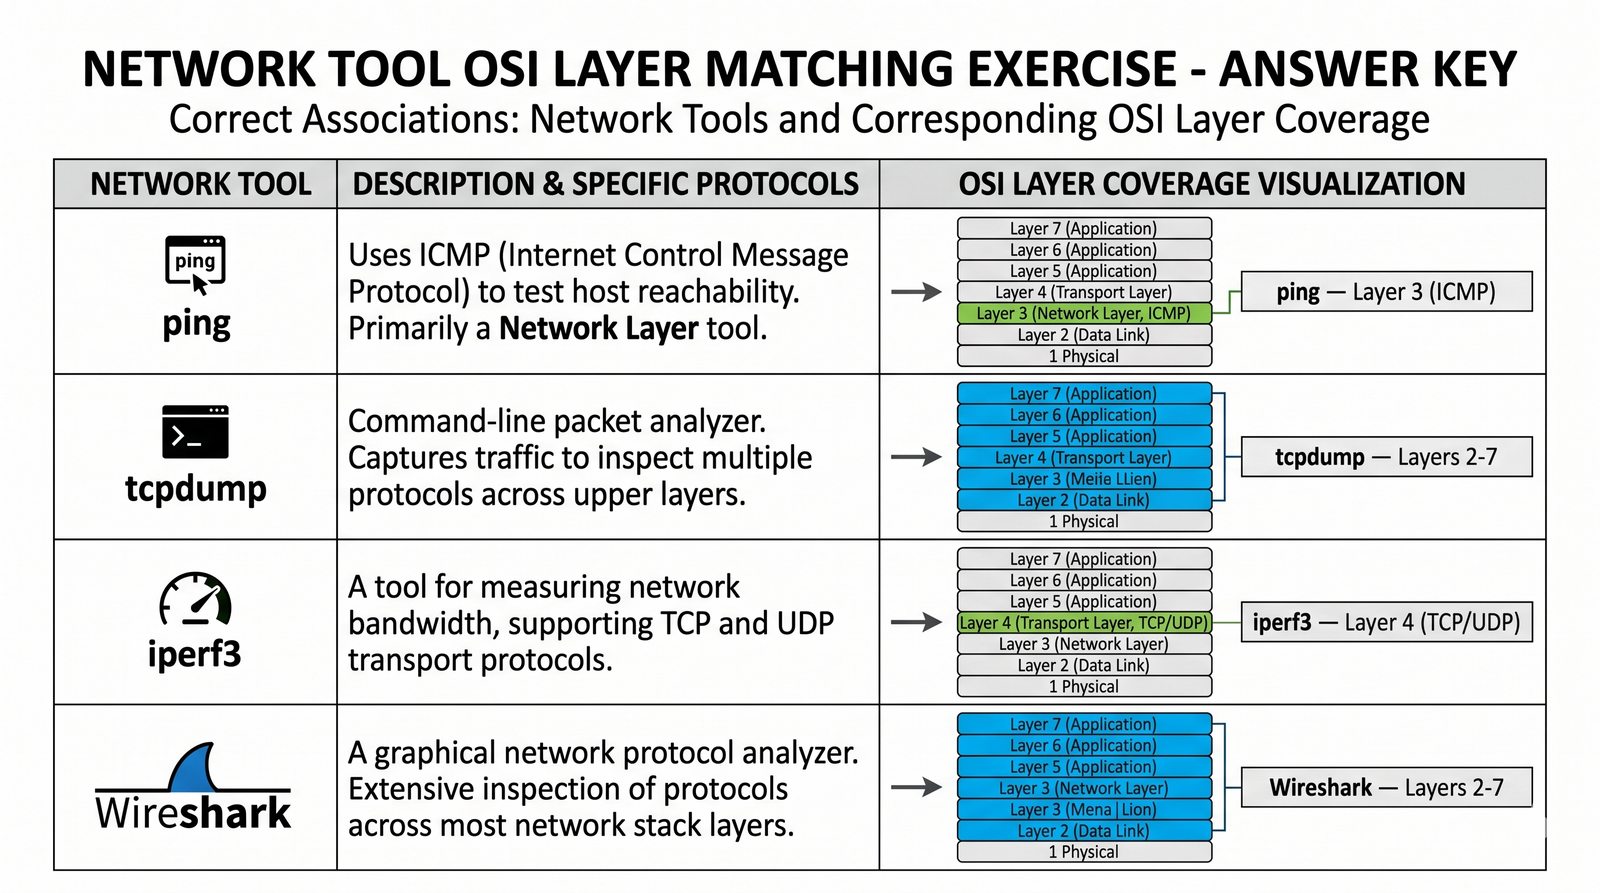
NarzędzieWarstwaCo mierzy
ping (ICMP)3Opóźnienie, dostępność
traceroute3Trasa pakietów
iperf34Przepustowość TCP/UDP
tcpdump2–7Przechwytywanie pakietów
Wireshark2–7Analiza protokołów
ss (następca netstat)3–4Połączenia, gniazda
Warsztat diagnostyczny w modelu OSI: metodyczny dobór narzędzi pomiarowych w zależności od badanej warstwy architektury: od reflektometrów i analizatorów widma (L1), przez analizatory ramek (L2/L3), po narzędzia transportowe i aplikacyjne (L4–L7).
Tabela + paski warstw z zaznaczonymi narzędziami

Doświadczony inżynier teleinformatyk dobiera narzędzia diagnostyczne ściśle według warstwy modelu odniesienia, w której podejrzewa wystąpienie usterki. Zrozumienie, na którym poziomie operuje dany instrument, pozwala zaoszczędzić godziny bezowocnej pracy:

1) Warstwa 1 (Fizyczna): narzędzia badające ciągłość obwodów, geometrię falową i parametry optyczne: reflektometr miedziany TDR (lokalizacja przerw i zwarć skrętki), reflektometr optyczny OTDR (badanie spawów i tłumienia włókien światłowodowych), miernik mocy optycznej (weryfikacja Rx Power transceiwerów SFP), certyfikator okablowania strukturalnego (np. Fluke DSX-8000) oraz radiowy analizator widma RF (np. Wi-Spy, SDR);

2) Warstwa 2 (Łącza danych): narzędzia badające ramki, stany portów i adresację MAC: polecenie ethtool (weryfikacja autonegocjacji, prędkości, dupleksu i błędów CRC/FCS w Linuksie), polecenie arp / ip neigh (inspekcja tablicy mapowania IP-MAC), airodump-ng / Kismet (nasłuch surowych ramek radiowych 802.11) oraz konsola przełącznika zarządzalnego (komendy show mac address-table, show interfaces counters);

3) Warstwa 3 (Sieciowa): narzędzia badające osiągalność logiczną i routing: polecenie ping (diagnostyka ICMP Echo Request/Reply), traceroute / mtr (analiza trasy przeskoków na podstawie wygasania TTL), polecenie ip route / route print (weryfikacja lokalnej tablicy routingu) oraz protokół ICMP;

4) Warstwa 4 (Transportowa): narzędzia badające gniazda i przepustowość: skaner portów nmap (wykrywanie otwartych portów TCP/UDP, skanowanie SYN), polecenia ss -tulpn / netstat (weryfikacja procesów nasłuchujących na portach), generator ruchu iperf3 (pomiar Throughputu i jitteru TCP/UDP) oraz nc (netcat) (testowanie bezpośredniego zestawiania sesji gniazd);

5) Warstwy 5–7 (Aplikacji): narzędzia badające protokoły wyższe: konsolowe narzędzie curl / wget (weryfikacja kodów odpowiedzi HTTP, nagłówków i czasów transferu), polecenie dig / nslookup (odpytywanie serwerów DNS o rekordy A, AAAA, MX), openssl s_client (weryfikacja łańcucha certyfikatów i szyfrów TLS w L6) oraz niekwestionowany lider analizy wielowarstwowej – analizator Wireshark, dekodujący ruch od L2 do L7.
23/55
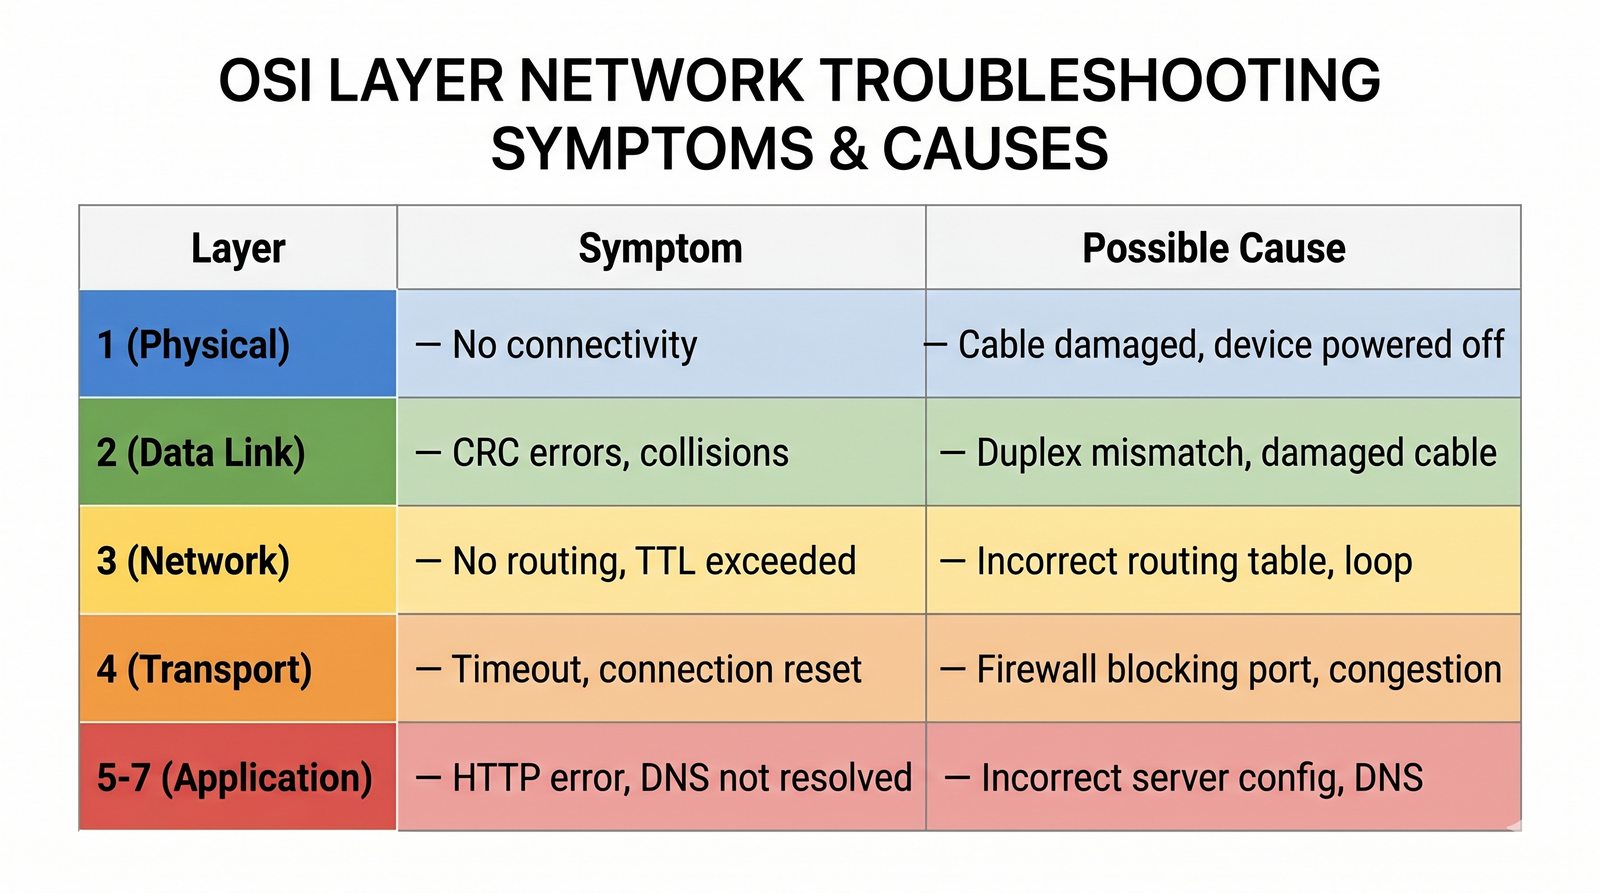
Diagnostyka sieci według warstw OSI
Cel slajdu: Przedstawienie trzech klasycznych strategii rozwiązywania problemów sieciowych: Bottom-Up, Top-Down oraz Divide-and-Conquer.

Podejście warstwowe w diagnostyce

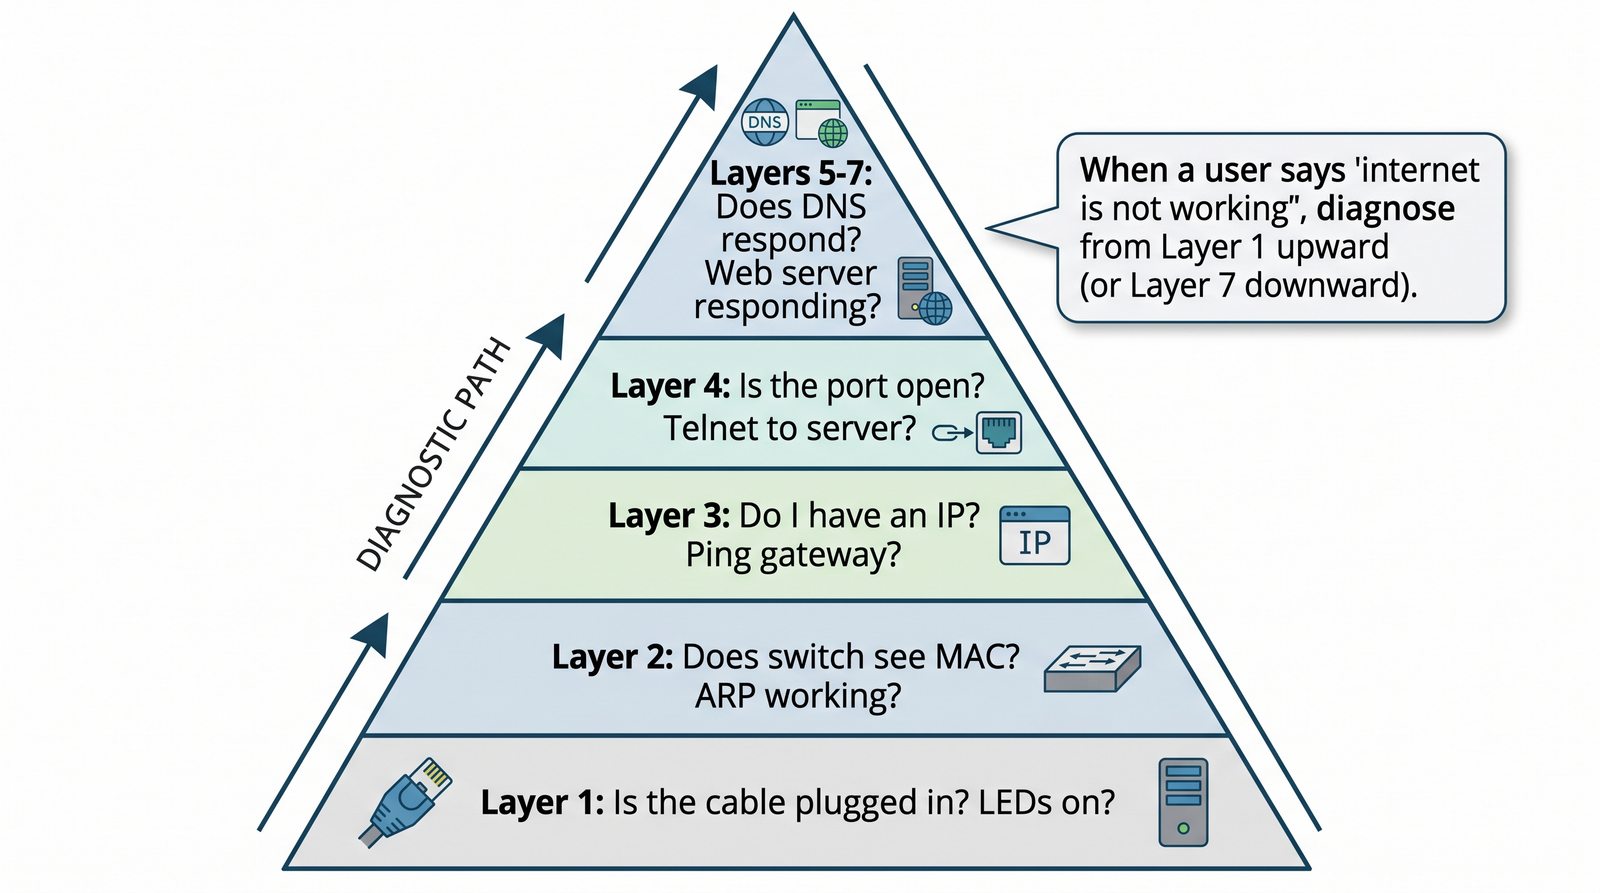
Gdy użytkownik mówi „nie działa internet":

  1. Warstwa 1: czy kabel jest podłączony? Diody LED świecą?
  2. Warstwa 2: czy przełącznik widzi MAC? ARP działa?
  3. Warstwa 3: czy mam adres IP? Ping do bramy?
  4. Warstwa 4: czy port jest otwarty? Telnet do serwera?
  5. Warstwa 5–7: czy DNS odpowiada? Czy serwer WWW odpowiada?

Diagnostyka idzie od warstwy 1 do 7 (lub odwrotnie).

Strategie diagnostyki warstwowej: usystematyzowane metodyki lokalizacji awarii oparte na modelu OSI: Bottom-Up (od L1 w górę), Top-Down (od L7 w dół) oraz Divide-and-Conquer (rozpoczęcie od środka – L3/L4).
Piramida diagnostyczna z warstwami

W obliczu awarii sieciowej niedoświadczony administrator podejmuje chaotyczne próby naprawy: losowo restartuje urządzenia, zmienia kable, modyfikuje konfigurację serwerów i firewalla, co często pogłębia problem i uniemożliwia ustalenie pierwotnej przyczyny usterki. Profesjonalna inżynieria teleinformatyczna wymaga zastosowania jednej z trzech usystematyzowanych strategii diagnostyki warstwowej:

1) Strategia wstępująca (Bottom-Up: od Warstwy 1 do Warstwy 7): diagnostyka rozpoczyna się od weryfikacji warstwy fizycznej (L1) i przesuwa się kolejno w górę. Inżynier sprawdza: czy świeci się dioda linku na karcie i przełączniku? Czy kabel nie jest uszkodzony? Następnie bada warstwę 2 (czy są błędy CRC? czy adres MAC jest widoczny w tablicy CAM?), warstwę 3 (czy jest adres IP i poprawna brama?), aż do aplikacji. Metoda ta jest czasochłonna, lecz niezastąpiona przy odbiorach nowych instalacji, po modernizacjach okablowania oraz przy poważnych awariach infrastrukturalnych;

2) Strategia zstępująca (Top-Down: od Warstwy 7 do Warstwy 1): diagnostyka rozpoczyna się od poziomu aplikacji (L7). Inżynier weryfikuje: jaki kod błędu zwraca przeglądarka (np. HTTP 403 Forbidden – co oznacza, że warstwy 1–4 działają idealnie, a problem leży w uprawnieniach na serwerze!). Sprawdza konfigurację oprogramowania, logi aplikacji, ważność certyfikatu TLS (L6). Metodę Top-Down stosuje się wtedy, gdy zgłoszenie dotyczy tylko jednej konkretnej aplikacji, podczas gdy pozostałe usługi sieciowe na komputerze działają bez zakłóceń;

3) Strategia podziału i zwyciężania (Divide-and-Conquer: rozpoczęcie od Warstwy 3/4): najpopularniejsza i najbardziej efektywna metoda inżynierska w codziennej praktyce. Diagnosta zaczyna testy od „środka” stosu, wysyłając polecenie ping do bramy domyślnej oraz do serwera w internecie (L3):
• Jeśli ping działa pomyślnie – inżynier natychmiast wie, że warstwy 1, 2 oraz 3 są w 100% sprawne! Eliminuje to potrzebę sprawdzania kabli i przełączników; uwaga zostaje przeniesiona w górę stosu: na warstwę transportową (port TCP zablokowany firewallem?) oraz aplikacyjną (błąd DNS?);
• Jeśli ping nie odpowiada – inżynier natychmiast wie, że problem leży w dolnych warstwach i schodzi do badania L2 (ARP, VLAN) oraz L1 (link fizyczny).

24/55
Porównanie modeli OSI i TCP/IP
Cel slajdu: Porównanie architektury teoretycznego 7-warstwowego modelu ISO/OSI z pragmatycznym 4-warstwowym modelem internetowym TCP/IP.

Dwa modele

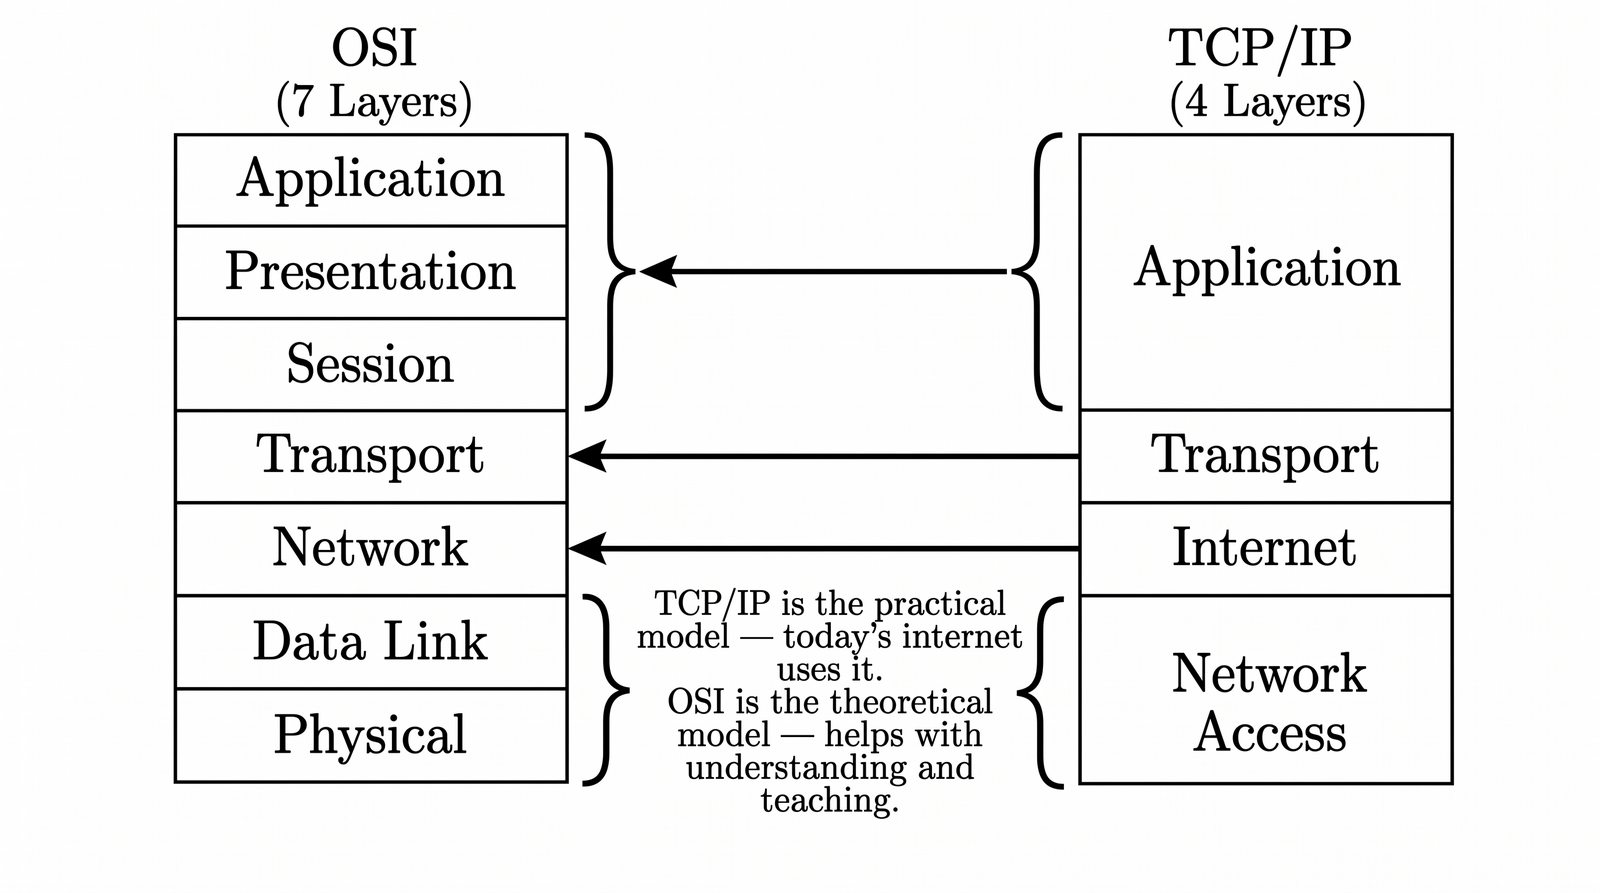
OSI (7 warstw)TCP/IP (4 warstwy)
AplikacjiAplikacji
Prezentacji
Sesji
TransportowaTransportowa
SieciowaInternetowa
Łącza danychDostępu do sieci
Fizyczna

TCP/IP to model praktyczny – z niego korzysta dzisiejszy internet. OSI to model teoretyczny – pomaga w zrozumieniu i nauczaniu.

OSI vs TCP/IP: relacja pomiędzy 7-warstwowym modelem referencyjnym ISO/OSI a 4-warstwową architekturą internetową TCP/IP (RFC 1122), w której warstwy 5, 6 i 7 zostały połączone w jedną warstwę Aplikacji.
Dwie wieże obok siebie z połączeniami między warstwami

W teleinformatyce funkcjonują równolegle dwa modele warstwowe: teoretyczny model referencyjny ISO/OSI oraz praktyczny model stosu protokołów TCP/IP (zdefiniowany przez IETF m.in. w normie RFC 1122, historycznie wywodzący się z modelu DoD agencji DARPA). Choć oba modele opierają się na koncepcji warstwowości i enkapsulacji, różnią się liczbą warstw i zakresem odpowiedzialności poszczególnych poziomów.

Zestawienie i relacja mapowania pomiędzy warstwami przedstawia się następująco: 1) Warstwa aplikacji TCP/IP odpowiada trzem górnym warstwom modelu OSI: Warstwie Sesji (L5), Prezentacji (L6) oraz Aplikacji (L7). Twórcy stosu internetowego uznali, że rozdzielanie formatowania danych, kryptografii i zarządzania sesją na odrębne sztywne poziomy sieciowe jest sztuczne i nieefektywne – wszystkie te zadania realizuje sam proces aplikacji za pomocą odpowiednich bibliotek uruchomieniowych (np. protokół TLS implementujący zadania L6 jest z perspektywy TCP po prostu ładunkiem danych);

2) Warstwa transportowa TCP/IP (Host-to-Host) odpowiada dokładnie Warstwie Transportowej (L4) modelu OSI. Na tym poziomie operują protokoły TCP, UDP, SCTP oraz QUIC, zarządzające portami logicznymi i komunikacją koniec-do-końca; 3) Warstwa internetowa TCP/IP (Internet Layer) odpowiada Warstwie Sieciowej (L3) modelu OSI. Na tym poziomie pracuje protokół IP (IPv4, IPv6), protokoły kontrolne (ICMP, IGMP) oraz protokoły routingu (OSPF, BGP);

4) Warstwa dostępu do sieci TCP/IP (Network Interface / Network Access) obejmuje Warstwę Łącza danych (L2) oraz Warstwę Fizyczną (L1) modelu OSI. Twórcy TCP/IP przyjęli filozofię, że internet powinien być całkowicie przezroczysty dla użytego medium – stos internetowy rozpoczyna się od pakietu IP, traktując karty Ethernet, modemy DOCSIS czy tory radiowe Wi-Fi jako podkładową infrastrukturę dostępową. W literaturze inżynierskiej powszechnie stosuje się tzw. model hybrydowy (5-warstwowy), który zachowuje 4 warstwy TCP/IP, ale rozdziela warstwę dostępu do sieci na L2 (Data Link) oraz L1 (Physical).

25/55
Analogia pocztowa do modelu OSI
Cel slajdu: Przedstawienie wielowarstwowej analogii tradycyjnego systemu pocztowego tłumaczącej zadania poszczególnych warstw modelu OSI.

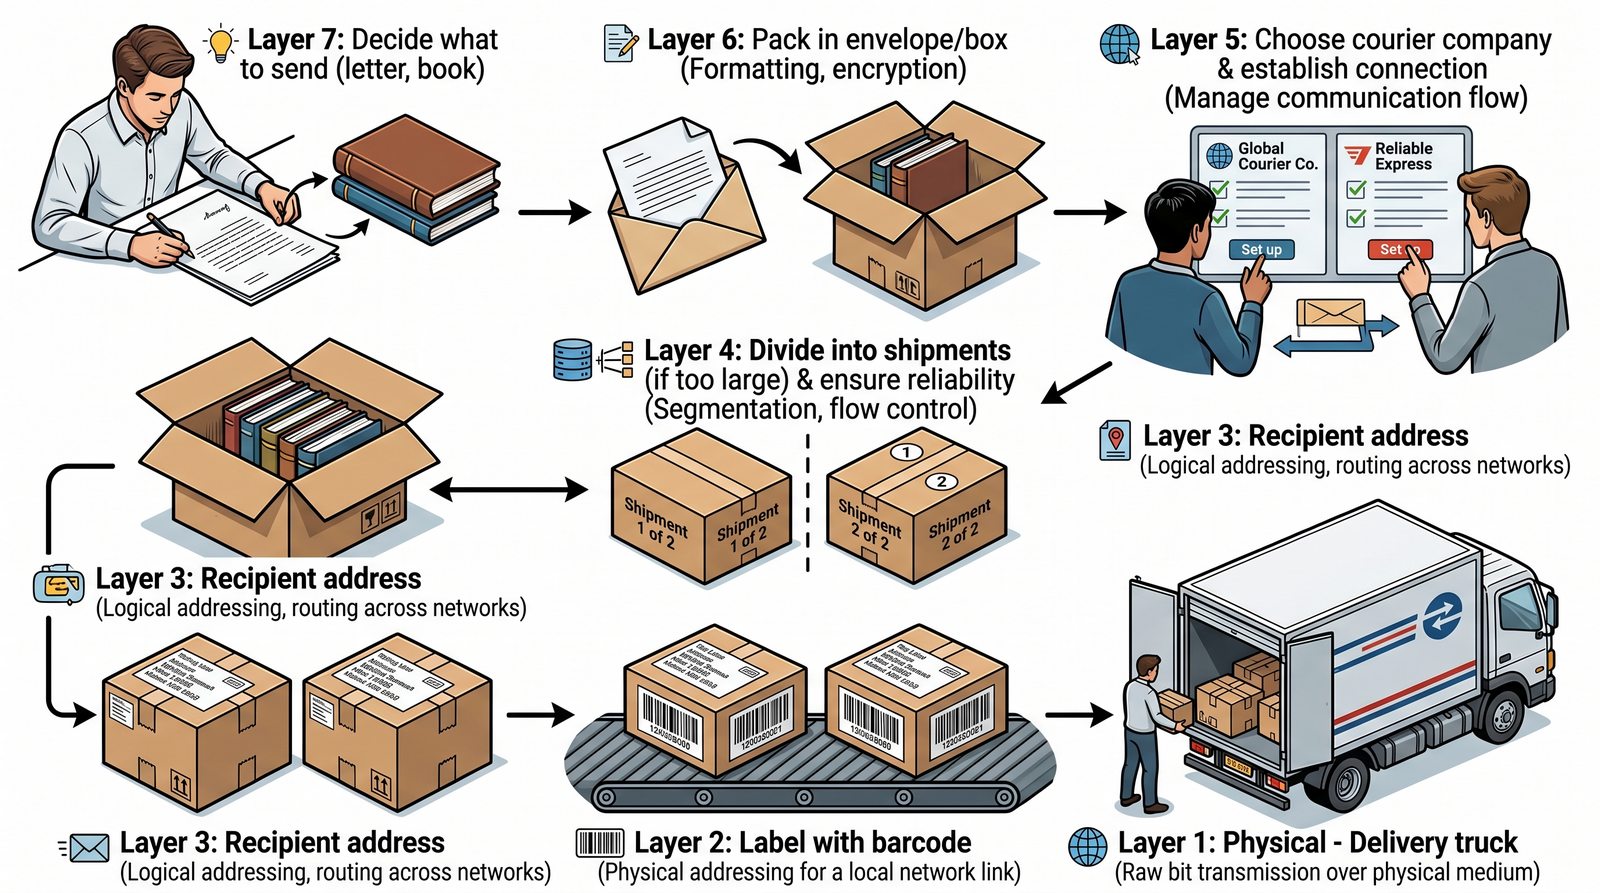
OSI w życiu codziennym

Wyobraź sobie wysyłkę paczki pocztowej:

  • Warstwa 7 (Aplikacji): decydujesz, co chcesz wysłać (list, książkę)
  • Warstwa 6 (Prezentacji): pakujesz w kopertę/pudeko
  • Warstwa 5 (Sesji): wybierasz firmę kurierską
  • Warstwa 4 (Transportowej): dzielisz na przesyłki (jeśli za duża)
  • Warstwa 3 (Sieciowej): adres odbiorcy
  • Warstwa 2 (Łącza): etykieta z kodem kreskowym
  • Warstwa 1 (Fizycznej): samochód dostawczy
Analogia pocztowa OSI: dydaktyczna metafora procesu komunikacji: treść listu (L7), język i szyfr (L6), formuła dialogu (L5), przesyłka polecona z potwierdzeniem (L4), adres pocztowy na kopercie (L3), furgonetka transportowa (L2) oraz fizyczna droga asfaltowa (L1).
Paczka przechodząca przez proces wysyłki

Dla studentów rozpoczynających naukę teleinformatyki koncepcja siedmiu warstw modelu odniesienia może wydawać się nazbyt abstrakcyjna. Znakomitym narzędziem dydaktycznym ułatwiającym intuicyjne zrozumienie podziału ról i procesu enkapsulacji jest analogia tradycyjnej korespondencji pocztowo-kurierskiej pomiędzy prezesem firmy w Warszawie a dyrektorem fabryki w Tokio:

• Warstwa 7 (Aplikacji): Prezes w Warszawie redaguje treść biznesowego komunikatu: zamówienie 1000 sztuk podzespołów. To czysta treść użyteczna generowana przez człowieka (lub aplikację);
• Warstwa 6 (Prezentacji): Asystentka prezesa tłumaczy treść z języka polskiego na znormalizowany język angielski (kodowanie formatów) oraz szyfruje wiadomość kodem tajnym w obawie przed szpiegostwem przemysłowym (kryptografia TLS);
• Warstwa 5 (Sesji): Sekretariat nadaje pismu oficjalny numer referencyjny, uzgadnia reguły korespondencji (wymóg potwierdzenia odbioru każdego pisma) oraz wstawia znaczniki numeracji stron (punkty kontrolne – Checkpoints);

• Warstwa 4 (Transportowa): Dział logistyki umieszcza dokumenty w bezpiecznej przesyłce poleconej. Jeśli dokument jest zbyt gruby, dzieli go na mniejsze ponumerowane tomy (segmentacja), żądając od firmy kurierskiej gwarancji bezbłędnego dostarczenia i potwierdzenia odbioru (protokół TCP z flagami ACK);
• Warstwa 3 (Sieciowa): Na kopercie zewnętrznej zostaje naklejona etykieta z pełnym, hierarchicznym adresem logicznym: Państwo: Japonia, Miasto: Tokio, Ulica, Kod pocztowy, Odbiorca (Adres IP). Etykieta ta pozwala globalnym sortowniom pocztowym (routerom) kierować przesyłkę pomiędzy kontynentami;
• Warstwa 2 (Łącza danych): W warszawskiej sortowni koperta zostaje włożona do specjalnego plastikowego pojemnika transportowego (ramka) opatrzonego lokalną etykietą przewoźnika: z Warszawy-Okęcie do Frankfurtu (Adresy MAC kolejnego przeskoku);
• Warstwa 1 (Fizyczna): Fizyczny samolot transportowy, pas startowy, koła furgonetki i asfaltowa autostrada (medium miedziane, światłowód, impulsy fizyczne). Po dotarciu do Tokio proces dekapsulacji przebiega w odwrotnej kolejności aż do odczytania tekstu przez dyrektora fabryki.

26/55
Przyczyny niepowodzenia modelu OSI
Cel slajdu: Analiza historyczna i inżynierska przyczyn rynkowego zwycięstwa stosu TCP/IP nad pełnym stosem protokołów OSI.

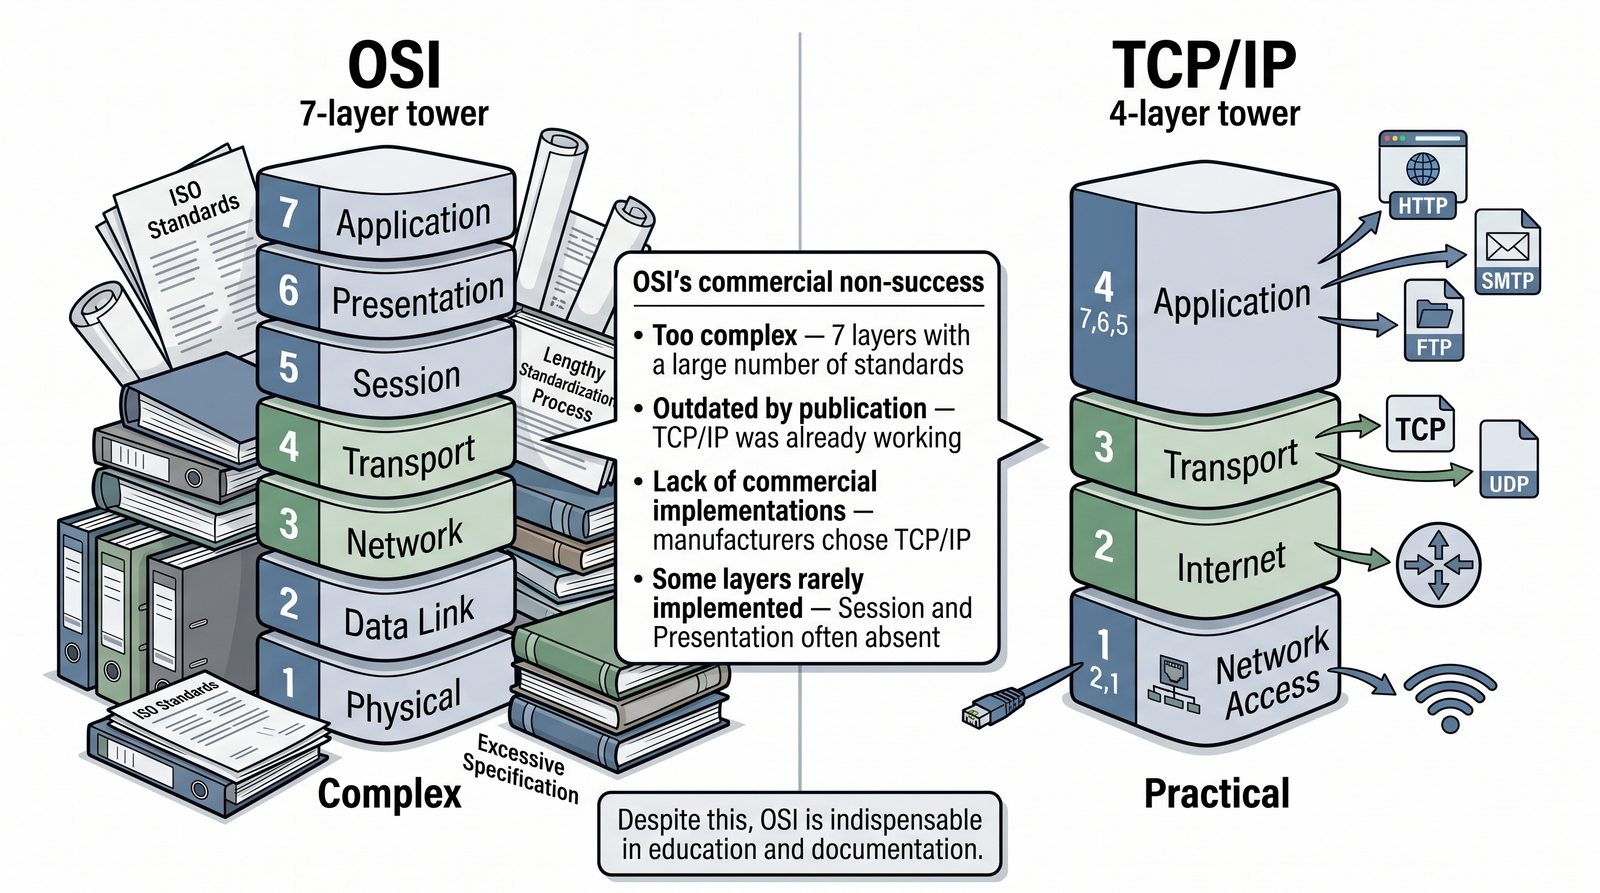
Dlaczego OSI nie wygrał?

  • Zbyt skomplikowany: 7 warstw z dużą liczbą standardów
  • Przestarzały w momencie publikacji: TCP/IP już działał
  • Brak implementacji komercyjnych: producenci wybrali TCP/IP
  • Niektóre warstwy są rzadko implementowane: sesji i prezentacji często brak

Mimo to OSI jest niezastąpiony w edukacji i dokumentacji.

Wojna protokołów sieciowych: rywalizacja technologiczna lat 80. i 90. XX wieku pomiędzy standardami komitetów ISO/CCITT a protokołami ARPA/IETF; zjawisko wyjaśniane „klątwą czterech słoni” Davida Clarka.
OSI jako nauczyciel obok TCP/IP jako praktyk

W latach 80. i na początku lat 90. niemal wszystkie rządy państw zachodnich, instytucje europejskie oraz międzynarodowe organizacje telekomunikacyjne były przekonane, że przyszłość globalnej łączności będzie należeć do pełnego pakietu protokołów OSI (Open Systems Interconnection Protocols). Standardy ISO były oficjalnie promowane przez rządy (np. program GOSIP w USA i Wielkiej Brytanii, zakazujący instytucjom publicznym zakupu sprzętu niezgodnego z OSI). Mimo tego gigantycznego wsparcia politycznego i finansowego, protokoły OSI poniosły całkowitą rynkową klęskę na rzecz TCP/IP.

Przyczyny tego fenomenu zostały genialnie zdiagnozowane przez wybitnego informatyka Davida Clarka z MIT w koncepcji zwanej „klątwą czterech słoni” (The Apocalypse of the Two Elephants):

1) Złe wyczucie czasu (Bad Timing): rozwój technologii podlega cyklowi: najpierw faza badań, potem gwałtowny wybuch zainteresowania rynku (inwestycje), po czym rynek dokonuje standaryzacji de facto. Protokoły TCP/IP trafiły idealnie w ten punkt: powstały szybko w ramach sieci ARPANET. Gdy komitety ISO po wieloletnich, biurokratycznych debatach opublikowały normy OSI, rynek był już nasycony działającymi sieciami TCP/IP, a korporacje nie zamierzały inwestować miliardów w zmianę sprawdzonych rozwiązań;

2) Zła technologia i przerost biurokracji (Bad Technology): komitety ISO składały się z delegatów rządowych i monopolistów telekomunikacyjnych, z których każdy forsował własne, partykularne rozwiązania. W efekcie specyfikacje OSI były potwornie skomplikowane, pełne sprzecznych opcji i trudne do zrozumienia, podczas gdy specyfikacje TCP/IP (dokumenty RFC) były zwięzłe, proste i skupione na praktycznym działaniu;

3) Zła implementacja i dostępność (Bad Implementation): pierwsze komercyjne implementacje stosu OSI były ociężałe, powolne i wymagały gigantycznych zasobów pamięciowych. W tym samym czasie uniwersytet UC Berkeley wbudował stos protokołów TCP/IP bezpośrednio do kodu systemu operacyjnego BSD Unix (4.2BSD), udostępniając go za darmo na licencji otwartej całej społeczności akademickiej i inżynierskiej. Filozofia IETF: „Odrzucamy królów, prezydentów i głosowania. Wierzymy w zgrubny konsensus i działający kod” (Rough consensus and running code) ostatecznie pogrzebała protokoły OSI.

27/55
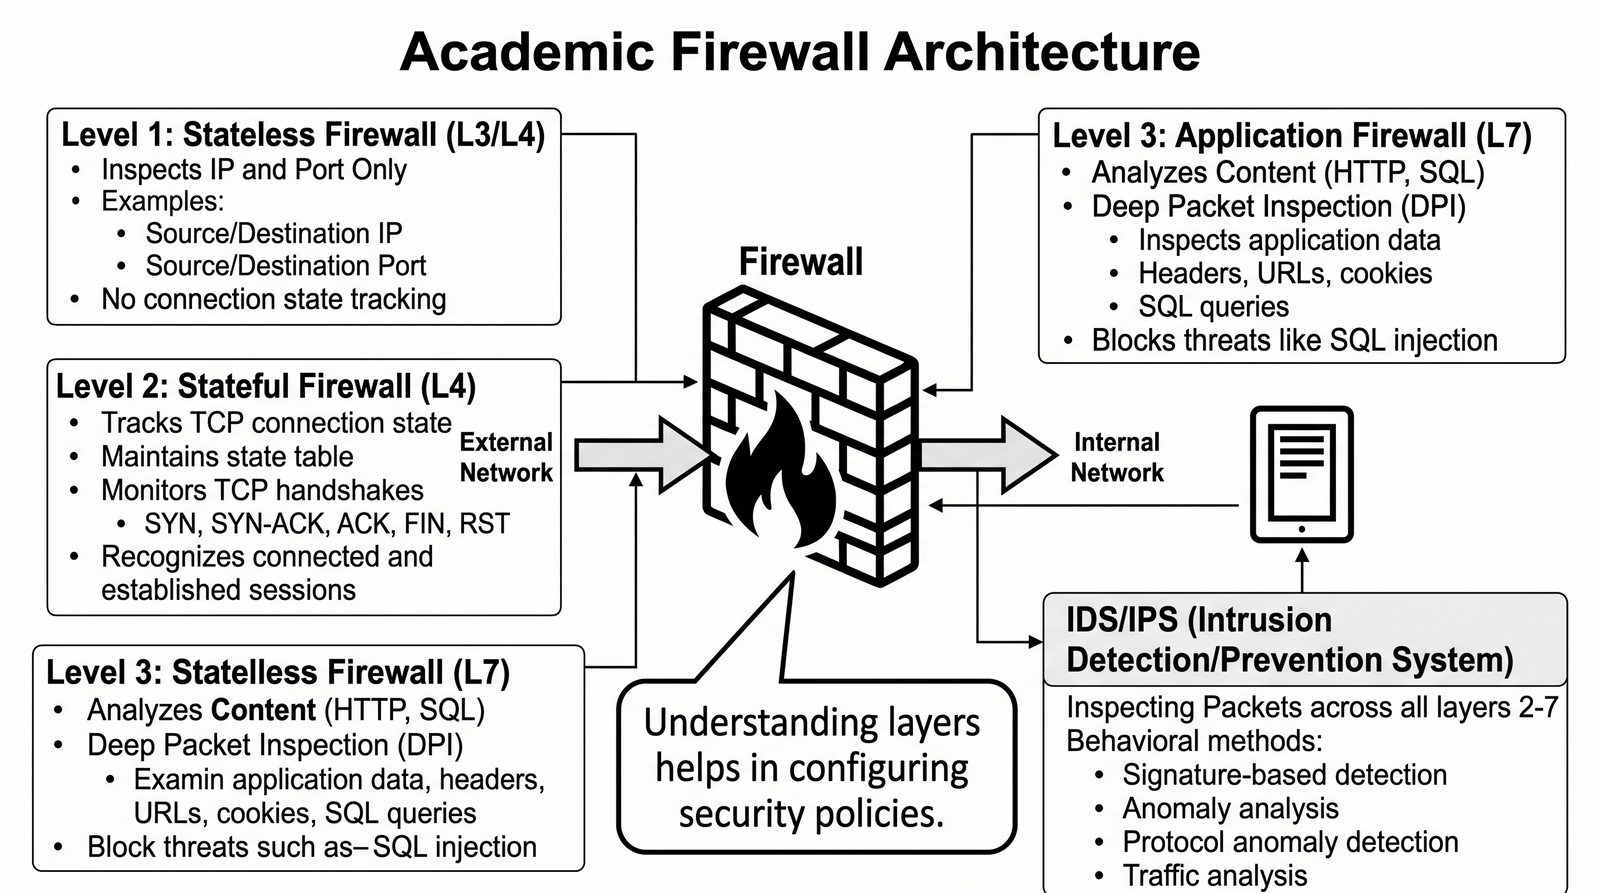
Firewall w różnych warstwach modelu
Cel slajdu: Przedstawienie ewolucji systemów zapór ogniowych w relacji do warstw modelu OSI: od filtrów L3/L4 po zapory nowej generacji NGFW (L7).

Firewall a warstwy OSI

  • Firewall stateless (warstwa 3/4): sprawdza IP i porty
  • Firewall stateful (warstwa 4): śledzi stan połączeń TCP
  • Firewall aplikacyjny (warstwa 7): analizuje treść (HTTP, SQL)
  • IDS/IPS: analizuje pakiety przez cały stos (warstwy 2–7)

Rozumienie warstw pomaga w konfiguracji polityk bezpieczeństwa.

Klasyfikacja zapór sieciowych w modelu OSI: podział systemów firewall w zależności od najwyższej analizowanej warstwy: Stateless Packet Filter (L3/L4), Stateful Inspection (L4) oraz Next-Generation Firewall / WAF (L7) z głęboką inspekcją pakietów (DPI).
Firewall z warstwami – które blokuje

Projektowanie i diagnostyka bezpieczeństwa teleinformatycznego opiera się bezpośrednio na przypisaniu mechanizmów filtracji ruchu do odpowiednich poziomów modelu odniesienia ISO/OSI. W toku ewolucji zagrożeń zapory sieciowe przesuwały punkt ciężkości swojej inspekcji z warstw dolnych na sam szczyt stosu:

1) Bezstanowe filtry pakietów (Stateless Packet Filters: Warstwa 3 i 4) – najprostsza i najszybsza forma zapory (np. klasyczne listy kontroli dostępu ACL na routerach). Urządzenie analizuje każdy pakiet w całkowitej izolacji od pozostałych, badając wyłącznie nagłówki L3 i L4: źródłowy/docelowy adres IP, protokół (TCP/UDP/ICMP) oraz źródłowy/docelowy numer portu logicznego. Filtr nie pamięta historii połączeń, co czyni go podatnym na proste techniki omijania (np. podszywanie się pod pakiety z ustawioną flagą ACK);

2) Stanowe zapory ogniowe (Stateful Inspection / SPI: Warstwa 4) – standard zapór korporacyjnych wprowadzony w latach 90. Zapora SPI utrzymuje w pamięci dynamiczną tabelę stanów połączeń (State Table). Śledzi ona uścisk 3-Way Handshake protokołu TCP, numery sekwencyjne oraz stany sesji. Jeśli klient z sieci wewnętrznej nawiąże połączenie wychodzące z serwerem, zapora automatycznie tworzy tymczasową regułę zezwalającą na powrót pakietów odpowiedzi, bez konieczności otwierania portów na stałe;

3) Zapory nowej generacji i zapory aplikacyjne (NGFW / WAF: Warstwa 7) – współczesny standard ochrony enterprise (np. Palo Alto Networks, Fortinet FortiGate, Check Point). Ponieważ większość współczesnego ruchu internetowego jest tunelowana przez port TCP 443 (HTTPS), zapory warstwy 4 stały się ślepe – widzą jedynie strumień szyfrowanych bajtów na porcie 443. Zapora NGFW (Next-Generation Firewall) wykonuje procedurę inspekcji SSL/TLS (SSL Decryption), deszyfruje ruch w locie i przeprowadza głęboką inspekcję pakietów (DPI – Deep Packet Inspection) w warstwie 7.

NGFW identyfikuje konkretną aplikację (mechanizm App-ID) niezależnie od używanego portu: potrafi odróżnić legalny ruch przeglądarki WWW od tunelu SSH czy protokołu BitTorrent ukrytego na porcie 443. Ponadto analizuje treść zapytań HTTP pod kątem złośliwego kodu, chroni przed atakami SQL Injection i XSS (zapory WAF – Web Application Firewall) oraz blokuje wycieki danych wrażliwych (DLP).

28/55
Analiza pakietów Wireshark według warstw
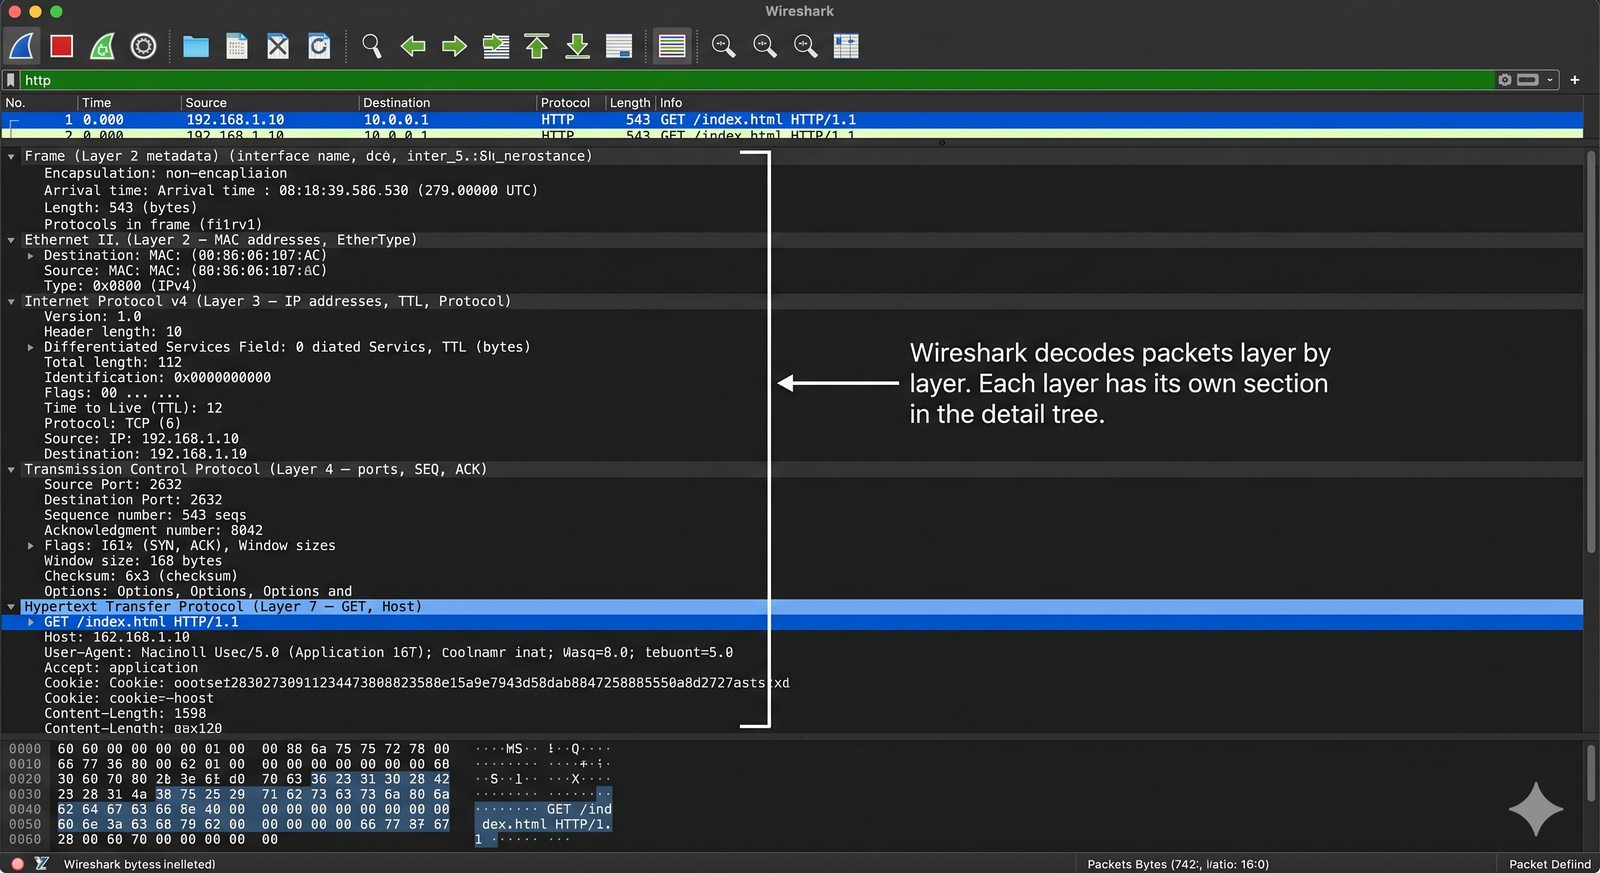
Cel slajdu: Przedstawienie architektury graficznej analizatora Wireshark i demonstracja idealnego odzwierciedlenia warstw OSI w panelu dekompozycji pakietu.

Wireshark a model OSI

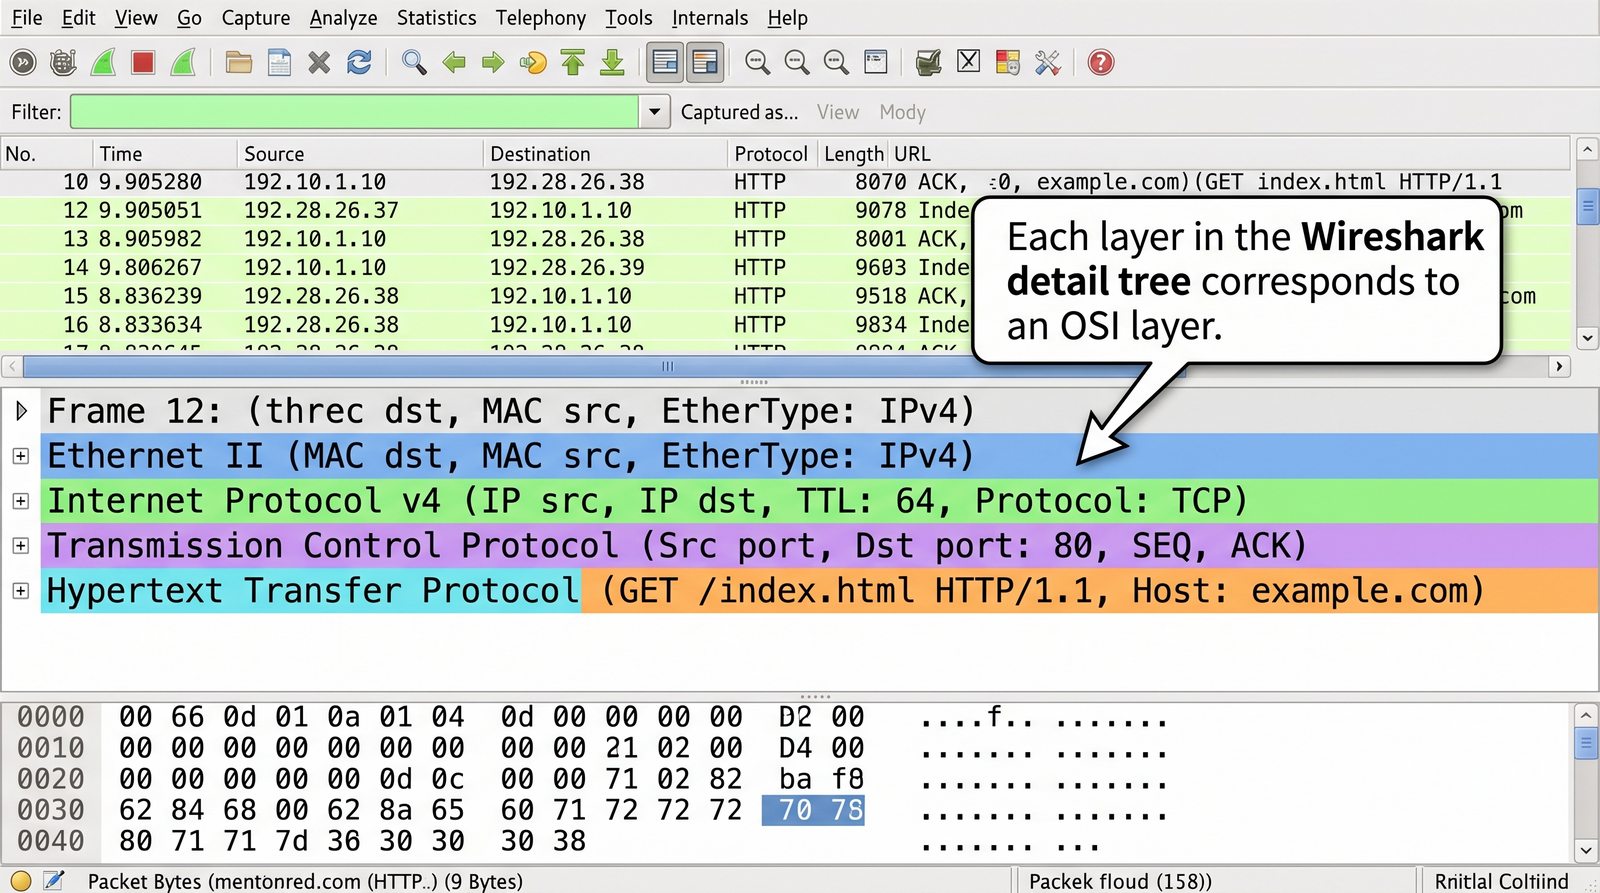
Wireshark dekoduje pakiety warstwa po warstwie:

  • Okno środkowe: Frame (warstwa 2) → Ethernet → IP → TCP → HTTP (warstwa 7)
  • Filtry: ip.src == 192.168.1.1 (warstwa 3), tcp.port == 80 (warstwa 4)
  • Każda warstwa ma osobne pole w drzewie szczegółów
Dekompozycja ruchu w Wireshark: hierarchiczna wizualizacja pól przechwyconego pakietu sieciowego, w której kolejne poziomy drzewa pakietu odpowiadają dokładnie kolejnym warstwom modelu odniesienia od L1 do L7.
Zrzut ekranu Wireshark z rozwiniętym drzewem warstw

Analizator protokołów sieciowych Wireshark jest najważniejszym narzędziem w warsztacie każdego inżyniera sieciowego, diagnosty i specjalisty ds. cyberbezpieczeństwa. Jego interfejs graficzny został zaprojektowany w sposób, który stanowi bezpośrednie, wizualne odzwierciedlenie teoretycznego modelu warstwowego. Zrozumienie relacji pomiędzy oknem Wiresharka a modelem ISO/OSI zamienia suchą teorię w namacalną praktykę inżynierską.

Środkowy panel programu Wireshark – Packet Details (Szczegóły pakietu) – prezentuje odebrany pakiet w postaci rozwijanego drzewa protokołów. Każda gałąź tego drzewa reprezentuje dokładnie jedną warstwę modelu odniesienia, ułożoną w logicznej kolejności od warstwy najniższej do najwyższej:

1) Warstwa 1 (Fizyczna) / Gałąź „Frame” – zawiera metadane wygenerowane przez interfejs przechwytujący: dokładny znacznik czasu z nanosekundową precyzją, numer porządkowy ramki, fizyczny rozmiar ramki na przewodzie (Frame Length on wire, np. 54 bajty) oraz typ interfejsu (np. Ethernet, RadioTap dla Wi-Fi);
2) Warstwa 2 (Łącza danych) / Gałąź „Ethernet II” – prezentuje nagłówek ramki L2: fizyczny adres docelowy (Destination MAC), adres źródłowy (Source MAC) wraz z rozwinięciem 3-bajtowego kodu producenta OUI oraz dwubajtowe pole Type: IPv4 (0x0800);

3) Warstwa 3 (Sieciowa) / Gałąź „Internet Protocol Version 4” – rozwija nagłówek pakietu L3: wersję protokołu, długość nagłówka (Header Length), flagi fragmentacji DF/MF, licznik Time to Live (TTL), sumę kontrolną Header Checksum, identyfikator protokołu wyższego Protocol: TCP (6) oraz adresy IP nadawcy i odbiorcy;
4) Warstwa 4 (Transportowa) / Gałąź „Transmission Control Protocol” – prezentuje nagłówek L4: numer portu źródłowego i docelowego, numery sekwencyjne i potwierdzenia (Sequence / Acknowledgment numbers), flagi sterujące (SYN, ACK, FIN, RST), rozmiar okna przesuwnego (Window Size) oraz wyliczoną sumę kontrolną TCP;

5) Warstwy 5–7 (Aplikacji) / Gałąź protokołu aplikacyjnego – najwyższa gałąź drzewa (np. „Hypertext Transfer Protocol”, „Domain Name System” lub „Transport Layer Security”): prezentuje zdekodowaną treść komunikatu: metodę HTTP (GET, POST), nagłówki Host:, User-Agent:, kody odpowiedzi serwera lub strukturę zapytań DNS. Kliknięcie dowolnego pola w drzewie natychmiast podświetla odpowiadające mu surowe bajty szesnastkowe w dolnym panelu Packet Bytes.

29/55
Objawy problemów w poszczególnych warstwach
Cel slajdu: Przedstawienie usystematyzowanej matrycy korelacji typowych objawów awarii sieciowych z konkretnymi warstwami modelu.

Objawy i przyczyny

WarstwaObjawMożliwa przyczyna
1 (Fizyczna)Brak łącznościKabel uszkodzony, wyłączone urządzenie
2 (Łącza)Błędy CRC, kolizjeDupleks mismatch, uszkodzony kabel
3 (Sieciowa)Brak routingu, TTL exceededBłędna tablica routingu, pętla
4 (Transportowa)Timeout, reset połączeniaFirewall blokuje port, przeciążenie
5–7 (Aplikacji)Błąd HTTP, DNS not resolvedBłędna konfiguracja serwera, DNS
Matryca korelacji usterek: inżynierski przewodnik diagnostyczny mapujący specyficzne kody błędów, komunikaty systemowe i objawy zachowania sieci na właściwe warstwy modelu odniesienia.
Tabela z kolorami odpowiadającymi warstwom

Kluczową umiejętnością odróżniającą doświadczonego inżyniera sieciowego od początkującego technika jest zdolność do błyskawicznego przypisania obserwowanego objawu lub kodu błędu do właściwej warstwy modelu OSI. Pozwala to na natychmiastowe zawężenie obszaru poszukiwań i wykluczenie dziesiątek nieistotnych elementów infrastruktury.

Usystematyzowana matryca korelacji objawów i warstw przedstawia się następująco:

• Awaria w Warstwie 1 (Fizycznej):
Objawy: brak świecenia diody Link/Act na karcie sieciowej lub porcie przełącznika; komunikat systemu: Kabel sieciowy jest odłączony / NO-CARRIER; odczyt mocy optycznej Rx Power w module SFP poniżej –25 dBm; reflektometr TDR wykazuje przerwę w kablu na 35. metrze. Działanie: wymiana kabla krosowego, ponowne zarobienie wtyku RJ-45, czyszczenie ferruli światłowodu;

• Awaria w Warstwie 2 (Łącza danych):
Objawy: fizyczny link świeci, ale stacja nie otrzymuje adresu IP z DHCP; polecenie arp -a zwraca stan incomplete; rosnący licznik błędów CRC/FCS na porcie przełącznika; zjawisko MAC Flapping w logach switcha (pętla L2 wywołana awarią protokołu Spanning Tree). Działanie: weryfikacja przypisania portu do właściwego VLAN-u (Access/Trunk), kontrola konfiguracji STP, eliminacja zakłóceń EMI;

• Awaria w Warstwie 3 (Sieciowej):
Objawy: polecenie ping do adresu w podsieci lokalnej działa, lecz brak łączności z internetem; komunikat Destination Host Unreachable; komunikat Time to Live exceeded in transit (pętla routingowa); konflikt adresów IP (Duplicate IP). Działanie: weryfikacja maski podsieci, sprawdzenie adresu bramy domyślnej, analiza tablicy routingu na routerze;

• Awaria w Warstwie 4 (Transportowej):
Objawy: polecenie ping działa idealnie, lecz próba połączenia z usługą zwraca natychmiast Connection refused (odrzucenie pakietem TCP RST – usługa nie nasłuchuje na porcie) lub połączenie zawiesza się z błędem Connection timed out (zapora ogniowa bezgłośnie porzuca pakiety TCP SYN). Działanie: weryfikacja tabeli nasłuchu ss -tulpn, konfiguracja reguł firewalla (iptables, nftables);

• Awaria w Warstwach 5–7 (Prezentacji i Aplikacji):
Objawy: błąd weryfikacji certyfikatu SSL: CERTIFICATE_VERIFY_FAILED (wygasły certyfikat lub brak zaufanego urzędu CA w L6); kody odpowiedzi serwera HTTP 401 Unauthorized (błędne poświadczenia), 404 Not Found (brak zasobu) lub 500 Internal Server Error (awaria skryptu bazy danych na serwerze). Działanie: analiza logów aplikacji serwerowej, odnowienie certyfikatu TLS.

30/55
Jednostki PDU w poszczególnych warstwach
Cel slajdu: Uporządkowanie i precyzyjne zdefiniowanie terminologii jednostek danych protokołu (PDU) dla każdej z warstw architektury sieciowej.

Jednostki danych

  • Warstwa 1 (Fizyczna): bit (0/1) / symbol
  • Warstwa 2 (Łącza): ramka (frame) – nagłówek MAC + dane + FCS
  • Warstwa 3 (Sieciowa): pakiet (packet) – nagłówek IP + dane
  • Warstwa 4 (Transportowa): segment (TCP) / datagram (UDP)
  • Warstwy 5–7: dane (data) / wiadomość (message)
PDU (Protocol Data Unit): formalna jednostka danych wymieniana pomiędzy równorzędnymi jednostkami protokołu (Peer Entities) danej warstwy: Bit (L1), Ramka / Frame (L2), Pakiet / Packet (L3), Segment / Datagram (L4) oraz Dane / APDU (L5–L7).
PDU każdej warstwy z nazwą

W żargonie informatycznym słowo „pakiet” bywa powszechnie i nieprecyzyjnie używane jako określenie dowolnej porcji informacji przesyłanej przez sieć. Jednak w profesjonalnej inżynierii teleinformatycznej standard ISO/IEC 7498-1 narzuca ścisłą terminologię jednostek danych protokołu – PDU (Protocol Data Unit), która jest jednoznacznie przypisana do konkretnych warstw modelu odniesienia.

Precyzyjna klasyfikacja jednostek PDU w modelu OSI przedstawia się następująco:

1) Warstwa 1 (Fizyczna) – Bit: jednostką danych jest pojedynczy bit (lub sekwencja bitów / symboli modulacji). Na tym poziomie dane nie posiadają żadnych logicznych nagłówków adresowych, lecz reprezentowane są przez elementarne stany fizyczne medium (poziomy napięć, stany polaryzacji, przesunięcia fazowe);

2) Warstwa 2 (Łącza danych) – Ramka (Frame): jednostką danych jest ramka. Jest to blok danych ograniczony znacznikami początku i końca, zawierający nagłówek z adresami fizycznymi (Source MAC, Destination MAC), pole typu protokołu (EtherType) oraz obowiązkową stopkę kontrolną FCS (CRC-32);

3) Warstwa 3 (Sieciowa) – Pakiet (Packet / Datagram sieciowy): jednostką danych jest pakiet. Pakiet zawiera nagłówek z logicznymi adresami sieciowymi (Source IP, Destination IP), polem sterowania długością życia (TTL) oraz ładunkiem warstwy transportowej. W odróżnieniu od ramki, pakiet warstwy sieciowej nie posiada stopki (zwiastuna);

4) Warstwa 4 (Transportowa) – Segment / Datagram: terminologia zależy ściśle od użytego protokołu: dla protokołu połączeniowego TCP jednostką danych jest segment (Segment) (posiadający nagłówek z numerami sekwencyjnymi i portami); dla protokołu bezpołączeniowego UDP jednostką danych jest datagram (Datagram);

5) Warstwy 5, 6 i 7 (Górne) – Dane / Komunikat (Data / Message / APDU): w warstwach górnych jednostkę danych określa się ogólnym mianem Danych (Data), Komunikatu (Message) lub formalnie APDU (Application Protocol Data Unit). Posługiwanie się prawidłową terminologią (np. „przełącznik filtruje ramki”, a „router trasuje pakiety”) jest wizytówką każdego wykształconego inżyniera sieciowego.

31/55
Podsumowanie wiedzy o modelu OSI
Cel slajdu: Syntetyczne podsumowanie fundamentalnych pojęć, struktury siedmiu warstw oraz mechanizmów enkapsulacji.

Co już wiemy?

  • ISO/OSI dzieli sieć na 7 warstw – od fizycznej do aplikacji
  • Każda warstwa ma swoją funkcję, PDU i sprzęt
  • Enkapsulacja dodaje nagłówki, dekapsulacja je usuwa
  • TCP/IP to model praktyczny, OSI edukacyjny
  • Diagnostyka sieci korzysta z podejścia warstwowego
Podsumowanie ISO/OSI: zintegrowany przegląd wiedzy o modularnej architekturze 7 warstw, procesie enkapsulacji nagłówków PCI, jednostkach PDU oraz praktycznym zastosowaniu modelu w diagnostyce.
Mapa myśli z 7 warstwami

W ramach dotychczasowych rozważań poznaliśmy fundament teoretyczny współczesnej teleinformatyki – model odniesienia ISO/OSI zdefiniowany w normie ISO/IEC 7498-1. Zrozumienie relacji pomiędzy fizyczną strukturą sygnałów a logicznym zachowaniem protokołów jest warunkiem skutecznej pracy każdego inżyniera.

Kluczowe filary podsumowujące strukturę modelu to: 1) Ścisła dekompozycja ról: każda z siedmiu warstw odpowiada za ściśle wydzielony wycinek komunikacji, od surowych bitów w L1, przez adresację MAC w L2, trasowanie IP w L3, transport proces-proces w L4, po sesje w L5, szyfrowanie TLS w L6 i usługi dla użytkownika w L7;

2) Procesy enkapsulacji i dekapsulacji: dane wędrujące w dół stosu są stopniowo pakowane w nagłówki sterujące (PCI) kolejnych warstw, a węzeł odbiorczy przeprowadza symetryczny proces odpakowywania, weryfikując integralność na każdym poziomie;

3) Niezależność warstw: zmiana technologii w warstwie dolnej (np. przejście ze skrętki miedzianej na światłowód lub Wi-Fi) jest całkowicie przezroczysta dla warstw górnych, co umożliwia ciągły rozwój aplikacji bez konieczności modyfikowania infrastruktury kablowej.

4) Wymiar inżynierski i diagnostyczny: W realiach produkcyjnych model ISO/OSI stanowi uniwersalny język komunikacji inżynierów oraz podstawę metodyk usuwania awarii (Troubleshooting), takich jak podejście oddolne (Bottom-Up) czy odgórne (Top-Down). Umożliwia to precyzyjną lokalizację źródła problemu – od fizycznego uszkodzenia medium transmisyjnego, poprzez błędy w tablicach przełączania L2 lub trasowania L3, aż po nieprawidłowości na poziomie sesji aplikacyjnych.

32/55
Najważniejsze informacje o warstwach OSI
Cel slajdu: Wskazanie najważniejszych zasad praktycznych i reguł diagnostycznych wynikających z modelu ISO/OSI.

Warto zapamiętać

  • Warstwa 1 – bity i kable
  • Warstwa 2 – ramki, MAC, przełączniki
  • Warstwa 3 – pakiety, IP, routing
  • Warstwa 4 – segmenty, TCP/UDP, porty
  • Warstwa 5–7 – aplikacje, dane
  • Problemy rozwiązuj od warstwy 1 w górę lub 7 w dół
Kluczowe reguły OSI: żelazne zasady inżynierskie: niezmienność adresów IP vs rotacja adresów MAC na przeskokach, rola sumy FCS oraz metoda Divide-and-Conquer jako złoty standard diagnostyki.
Schemat 7 warstw z hasłami

Jako podsumowanie wiadomości inżynierskich, każdy projektant i administrator sieci powinien kierować się poniższymi uniwersalnymi regułami:

1) Zasada rotacji adresów MAC i trwałości adresów IP: w transmisji przez routed network logiczne adresy IP (Source IP, Destination IP) pozostają niezmienne od źródła do celu (end-to-end), natomiast fizyczne adresy MAC w nagłówku Ethernet zmieniają się na każdym kolejnym przeskoku przez router (hop-by-hop);

2) Brak sumy kontrolnej na wyższych warstwach nie oznacza braku ochrony: warstwa 2 (Ethernet/Wi-Fi) bezwzględnie weryfikuje sumę FCS (CRC-32); każda uszkodzona ramka jest niszczona w locie przez kartę sieciową, chroniąc wyższe warstwy przed przetwarzaniem śmieciowych danych;

3) Złota reguła diagnostyki – zacznij od L3/L4: stosuj metodę Divide-and-Conquer. Szybki test poleceniem ping weryfikuje poprawność warstw L1, L2 i L3 w ułamku sekundy, oszczędzając czas i skupiając uwagę na rzeczywistym źródle problemu;

4) Pamiętaj o relacji OSI a TCP/IP: w codziennej praktyce warstwy 5, 6 i 7 to po prostu warstwa aplikacji realizowana w bibliotekach oprogramowania, ale pojęcia warstwy 2 (Switch), warstwy 3 (Router) i warstwy 4 (Porty/Firewall) są absolutnym standardem komunikacji technicznej w branży IT.

33/55
Pytanie o siedem warstw modelu OSI
Cel slajdu: Weryfikacja znajomości kolejności, numeracji oraz nazw wszystkich siedmiu warstw modelu odniesienia.

Sprawdź swoją wiedzę

  1. Pytanie: Wymień 7 warstw modelu ISO/OSI od najniższej do najwyższej.

Odpowiedź: Fizyczna, Łącza danych, Sieciowa, Transportowa, Sesji, Prezentacji, Aplikacji.

Pytanie kontrolne 1: weryfikacja hierarchii warstw od L1 do L7 wraz ze znajomością popularnych mnemotechnik inżynierskich.
Pytanie kontrolne 1

Pytanie kontrolne dotyczące hierarchii warstwowej modelu:

Pytanie: Podaj poprawną kolejność siedmiu warstw modelu ISO/OSI od warstwy najniższej (L1) do najwyższej (L7) oraz wyjaśnij, jakie mnemotechniki ułatwiają ich zapamiętanie.
Odpowiedź akademicka: Prawidłowa kolejność warstw modelu odniesienia ISO/IEC 7498-1, numerowanych ściśle od dołu do góry, to:
1. Warstwa Fizyczna (Physical Layer)
2. Warstwa Łącza danych (Data Link Layer)
3. Warstwa Sieciowa (Network Layer)
4. Warstwa Transportowa (Transport Layer)
5. Warstwa Sesji (Session Layer)
6. Warstwa Prezentacji (Presentation Layer)
7. Warstwa Aplikacji (Application Layer)

W inżynierii międzynarodowej stosuje się dwie klasyczne mnemotechniki ułatwiające bezbłędne odtworzenie kolejności warstw:
• Od góry do dołu (L7 -> L1): „All People Seem To Need Data Processing” (Application, Presentation, Session, Transport, Network, Data Link, Physical);
• Od dołu do góry (L1 -> L7): „Please Do Not Throw Sausage Pizza Away” (Physical, Data Link, Network, Transport, Session, Presentation, Application). W języku polskim powszechna jest mnemotechnika od L1: „Fizycznie Łącze Sieci Transportuje Sesje Prezentacji Aplikacji”.

Z punktu widzenia egzaminów zawodowych i inżynierskich (np. CCNA, CompTIA Network+) kluczowe jest nie tylko pamięciowe opanowanie nazw warstw, lecz natychmiastowe kojarzenie ich z funkcjami logicznymi i jednostkami PDU: od fizycznej transmisji bitów, przez ramki i adresację MAC, pakiety i trasowanie IP, segmenty i porty transportowe, aż po procesy i usługi użytkownika końcowego.

34/55
Pytanie o przełącznik i router
Cel slajdu: Weryfikacja wiedzy na temat operacji wykonywanych przez przełącznik sieciowy i braku modyfikacji nagłówków L3/L4.

Sprawdź swoją wiedzę

  1. Pytanie: W której warstwie działa przełącznik (switch)? A router?

Odpowiedź: Switch – warstwa 2 (łącza danych). Router – warstwa 3 (sieciowa).

Pytanie kontrolne 2: analiza transparentnego mostkowania warstwy 2 w przełącznikach Ethernet w relacji do wyższych poziomów stosu.
Pytanie kontrolne 2

Pytanie kontrolne dotyczące działania urządzeń warstwy łącza danych:

Pytanie: Dlaczego tradycyjny przełącznik sieciowy (Switch) jest klasyfikowany jako urządzenie warstwy 2 (L2) i czy modyfikuje on nagłówki pakietu IP lub segmentu TCP?
Odpowiedź akademicka: Tradycyjny przełącznik ethernetowy jest klasyfikowany jako urządzenie warstwy 2 (Data Link Layer), ponieważ wszystkie decyzje dotyczące przekazywania (Forwarding) lub filtrowania (Filtering) ramek podejmuje wyłącznie w oparciu o informacje zawarte w nagłówku warstwy 2 – w szczególności na podstawie 48-bitowego adresu docelowego MAC (Destination MAC) skojarzonego z numerem portu fizycznego w tablicy pamięci asocjacyjnej CAM.

Standardowy przełącznik warstwy 2 działa w sposób w pełni przezroczysty (Transparent Bridging): nie dokonuje dekapsulacji pakietu powyżej warstwy 2, nie analizuje ani w żaden sposób nie modyfikuje nagłówka warstwy sieciowej IPv4/IPv6 (L3) ani nagłówka warstwy transportowej TCP/UDP (L4). Co więcej, przełącznik nie modyfikuje nawet adresu źródłowego ani docelowego MAC w samej ramce L2! Jedyne modyfikacje ramki dopuszczalne w warstwie 2 to dodanie lub usunięcie 4-bajtowego znacznika wirtualnej sieci VLAN Tag (IEEE 802.1Q) podczas przekazywania ramki pomiędzy portem magistralnym (Trunk) a dostępowym (Access) oraz ponowne przeliczenie sumy kontrolnej FCS.

35/55
Pytanie o różnicę ramki i pakietu
Cel slajdu: Weryfikacja precyzyjnego rozróżnienia jednostek PDU warstwy 2 (ramka) i warstwy 3 (pakiet).

Sprawdź swoją wiedzę

  1. Pytanie: Czym się różni ramka od pakietu?

Odpowiedź: Ramka (frame) to PDU warstwy 2 – zawiera adresy MAC. Pakiet (packet) to PDU warstwy 3 – zawiera adresy IP.

Pytanie kontrolne 3: dogłębne porównanie struktury, nagłówków, stopek i zasięgu działania ramki (Frame) oraz pakietu (Packet).
Pytanie kontrolne 3

Pytanie sprawdzające poprawność operowania terminologią PDU:

Pytanie: Wyjaśnij fundamentalne różnice konstrukcyjne i funkcjonalne pomiędzy ramką (Frame) warstwy 2 a pakietem (Packet) warstwy 3.
Odpowiedź akademicka: Różnice pomiędzy ramką a pakietem obejmują strukturę formatu, rodzaj adresacji oraz zasięg obowiązywania w topologii sieciowej:

1) Poziom w modelu: Ramka jest jednostką danych protokołu warstwy łącza danych (L2 PDU), podczas gdy Pakiet jest jednostką danych protokołu warstwy sieciowej (L3 PDU);
2) Struktura nagłówka i stopki: Ramka posiada nagłówek (Header) oraz obowiązkowy zwiastun / stopkę (Trailer) zawierającą sumę kontrolną FCS (CRC-32) weryfikującą integralność transmisji na odcinku fizycznym. Pakiet posiada wyłącznie nagłówek (Header) i pole danych – nie posiada własnej stopki kontrolnej;

3) Rodzaj adresów: Nagłówek ramki zawiera fizyczne, płaskie adresy sprzętowe kart sieciowych (MAC Addresses). Nagłówek pakietu zawiera logiczne, hierarchiczne adresy sieciowe (Adresy IP);
4) Zasięg transmisji (Scope): Ramka istnieje wyłącznie lokalnie na pojedynczym łączu pomiędzy dwoma bezpośrednio połączonymi urządzeniami sieciowymi. W momencie dotarcia do routera ramka ulega zniszczeniu (jej nagłówek i stopka są usuwane). Pakiet natomiast podróżuje nienaruszony przez cały internet od hosta źródłowego do docelowego, będąc po drodze wielokrotnie pakowany w zupełnie nowe ramki na każdym kolejnym segmencie sieciowym.

36/55
Pytanie o pole TTL w pakiecie IP
Cel slajdu: Weryfikacja zrozumienia mechanizmu pola Time to Live w zapobieganiu pętlom routingowym oraz działaniu polecenia traceroute.

Sprawdź swoją wiedzę

  1. Pytanie: Jakie pole w nagłówku IP zapobiega zapętleniu pakietów?

Odpowiedź: TTL (Time To Live) – zmniejszane o 1 każdy router, gdy osiągnie 0 – pakiet odrzucany.

Pytanie kontrolne 4: analiza funkcjonowania 8-bitowego licznika TTL w nagłówku IP (RFC 791) i powiązanych komunikatów ICMP Time Exceeded.
Pytanie kontrolne 4

Pytanie kontrolne dotyczące mechanizmów warstwy sieciowej:

Pytanie: Do czego służy pole TTL (Time to Live) w nagłówku pakietu IPv4, w jaki sposób routery modyfikują jego wartość i jak mechanizm ten jest wykorzystywany przez polecenie traceroute?
Odpowiedź akademicka: Pole TTL (Time to Live) to 8-bitowe pole w nagłówku pakietu IPv4 (przyjmujące wartości od 0 do 255), którego nadrzędnym zadaniem jest zapobieganie nieskończonemu krążeniu pakietów w sieci w przypadku powstania pętli routingowej. W przypadku błędnej konfiguracji routerów pakiet bez mechanizmu TTL krążyłby w pętli w nieskończoność, nasycając pasmo łączy szkieletowych.

Każdy router na ścieżce, przez który przechodzi pakiet, ma bezwzględny obowiązek zmniejszyć wartość pola TTL dokładnie o 1 (dekrementacja). Jeśli wartość TTL spadnie do zera (TTL = 0), router niszczy pakiet (nie przekazuje go dalej) i odsyła do nadawcy pakietu specjalny komunikat błędu: ICMP Type 11 Code 0 (Time-to-Live Exceeded in Transit), zawierający adres IP tego routera.

Zjawisko to jest podstawą działania narzędzia traceroute / tracert: wysyła ono sekwencję pakietów (UDP, ICMP lub TCP) ze sztucznie manipulowanym licznikiem TTL: pierwszy pakiet ma TTL = 1 (więc pierwszy router niszczy go i odsyła swój adres IP w ICMP Time Exceeded); drugi pakiet ma TTL = 2 (dociera do drugiego routera), trzeci TTL = 3 itd. Dzięki temu nadawca otrzymuje listę wszystkich kolejnych węzłów pośredniczących na trasie do celu wraz ze zmierzonym czasem podróży w obie strony (RTT).

37/55
Pytanie o niezawodność warstwy transportowej
Cel slajdu: Weryfikacja wiedzy z zakresu ról warstwy L4: multipleksacji portów, segmentacji oraz gwarancji niezawodności.

Sprawdź swoją wiedzę

  1. Pytanie: Która warstwa odpowiada za niezawodność transmisji i potwierdzenia?

Odpowiedź: Warstwa 4 – transportowa (TCP).

Pytanie kontrolne 5: analiza zakresu odpowiedzialności warstwy transportowej w komunikacji koniec-do-końca (End-to-End).
Pytanie kontrolne 5

Pytanie kontrolne dotyczące warstwy transportowej:

Pytanie: Wskaż trzy główne zadania realizowane przez warstwę transportową (L4) i wyjaśnij, dlaczego nie są one realizowane przez warstwę sieciową (L3).
Odpowiedź akademicka: Trzy fundamentalne zadania warstwy transportowej to:
1) Multipleksacja i demultipleksacja procesów (Porty logiczne): umożliwienie równoległej komunikacji wielu niezależnym aplikacjom działającym na jednym hoście za pomocą 16-bitowych portów logicznych;
2) Segmentacja i porządkowanie danych: podział strumienia aplikacji na mniejsze bloki dostosowane do MTU sieci oraz ponowne ułożenie ich we właściwej kolejności u odbiorcy na podstawie numerów sekwencyjnych (eliminacja skutków Packet Reordering);
3) Niezawodność i kontrola przepływu (w protokole TCP): gwarancja bezbłędnego dostarczenia danych za pomocą potwierdzeń ACK i retransmisji utraconych bloków oraz zapobieganie przeciążeniu buforów odbiorcy za pomocą mechanizmu okna przesuwnego (Sliding Window).

Warstwa sieciowa (L3 / IP) celowo nie realizuje tych zadań zgodnie z tzw. zasadą końca do końca (End-to-End Principle) architektury internetu. Filozofia ta zakłada, że rdzeń sieci (routery) powinien być maksymalnie prosty, szybki i pozbawiony pamięci stanu (Stateless), realizując wyłącznie trasowanie pakietów Best-Effort. Wszelka złożona logika zapewniania niezawodności, retransmisji i zarządzania buforami została przeniesiona na brzegi sieci – do warstwy transportowej na hostach końcowych.

38/55
Pytanie o zadania warstwy prezentacji
Cel slajdu: Weryfikacja rozumienia ról warstwy prezentacji: translacji składni, kompresji oraz kryptografii.

Sprawdź swoją wiedzę

  1. Pytanie: Jakie zadania ma warstwa prezentacji?

Odpowiedź: Kodowanie (ASCII, UTF-8), szyfrowanie (SSL/TLS), kompresja.

Pytanie kontrolne 6: analiza mechanizmów warstwy prezentacji (L6) ze szczególnym uwzględnieniem protokołu TLS.
Pytanie kontrolne 6

Pytanie kontrolne dotyczące warstwy prezentacji:

Pytanie: Jakie są trzy podstawowe zadania warstwy prezentacji (L6) w modelu ISO/OSI i w jaki sposób zadania te są realizowane we współczesnym stosie internetowym TCP/IP?
Odpowiedź akademicka: Trzy podstawowe zadania warstwy prezentacji (Presentation Layer) to:
1) Translacja i formatowanie danych: ujednolicanie reprezentacji danych pomiędzy heterogenicznymi systemami komputerowymi (np. konwersja kodowania znaków ASCII / UTF-8, obsługa kolejności bajtów Big-Endian / Little-Endian, serializacja struktur obiektowych w formatach ASN.1, JSON, XML);
2) Kompresja danych: zmniejszanie objętości przesyłanych informacji za pomocą algorytmów bezstratnych (np. GZIP, Brotli, zstd) w celu optymalizacji pasma;
3) Szyfrowanie i deszyfrowanie: zabezpieczanie poufności i integralności informacji za pomocą algorytmów kryptograficznych.

We współczesnym stosie internetowym TCP/IP nie istnieje odrębna warstwa prezentacji. Wszystkie jej zadania zostały wchłonięte przez warstwę aplikacji za pośrednictwem bibliotek programistycznych. Najbardziej jaskrawym przykładem jest protokół TLS (Transport Layer Security, RFC 8446), który z punktu widzenia modelu OSI realizuje klasyczne funkcje warstwy prezentacji (uzgadnia formaty szyfrowania, kompresję i szyfruje dane), lecz w architekturze TCP/IP jest implementowany jako moduł programowy (np. biblioteka OpenSSL) wewnątrz procesu serwera lub przeglądarki WWW.

39/55
Pytanie o protokoły poszczególnych warstw
Cel slajdu: Weryfikacja znajomości protokołów warstwy siódmej oraz ich powiązań z protokołami transportowymi i portami.

Sprawdź swoją wiedzę

  1. Pytanie: Podaj przykład protokołu dla każdej z warstw 2, 3, 4, 7.

Odpowiedź: Warstwa 2: Ethernet, ARP. Warstwa 3: IP, ICMP. Warstwa 4: TCP, UDP. Warstwa 7: HTTP, DNS, SMTP.

Pytanie kontrolne 7: przegląd kluczowych protokołów warstwy L7 (HTTP, DNS, DHCP, SSH, SMTP) oraz ich wymagań transportowych.
Pytanie kontrolne 7

Pytanie kontrolne dotyczące protokołów warstwy siódmej:

Pytanie: Przypisz protokoły HTTP, DNS, DHCP, SSH oraz SMTP do odpowiednich protokołów warstwy transportowej (TCP lub UDP) i podaj ich domyślne numery portów.
Odpowiedź akademicka: Prawidłowe przypisanie protokołów warstwy aplikacji do warstwy transportowej wraz z domyślnymi numerami portów IANA przedstawia się następująco:

1) HTTP (Hypertext Transfer Protocol): wykorzystuje protokół TCP (wymaga bezbłędnej transmisji stron WWW) na porcie 80 (w wersji szyfrowanej HTTPS na porcie 443);
2) DNS (Domain Name System): wykorzystuje protokół UDP na porcie 53 dla standardowych, szybkich zapytań o rekordy domenowe; protokół TCP na porcie 53 jest wykorzystywany przy transferach całych stref domenowych (AXFR/IXFR) oraz gdy odpowiedź przekracza 512 bajtów (bez rozszerzeń EDNS0);
3) DHCP (Dynamic Host Configuration Protocol): wykorzystuje protokół UDP: serwer nasłuchuje na porcie 67, a klient odbiera konfigurację na porcie 68 (użycie UDP wynika z faktu, że klient nie posiada jeszcze adresu IP i nie może zestawić sesji TCP);
4) SSH (Secure Shell): wykorzystuje protokół TCP na porcie 22 dla zapewnienia w pełni niezawodnej, szyfrowanej sesji terminalowej;
5) SMTP (Simple Mail Transfer Protocol): wykorzystuje protokół TCP na porcie 25 (dla transferu pomiędzy serwerami MTA) oraz na porcie 587 (złożenie wiadomości przez klienta Submission z szyfrowaniem STARTTLS).

40/55
Pytanie o jednostki PDU poszczególnych warstw
Cel slajdu: Weryfikacja opanowania prawidłowej terminologii jednostek PDU dla wszystkich poziomów modelu odniesienia.

Sprawdź swoją wiedzę

  1. Pytanie: Jakie jest PDU warstwy 2, 3 i 4?

Odpowiedź: Warstwa 2 – ramka, warstwa 3 – pakiet, warstwa 4 – segment (TCP) lub datagram (UDP).

Pytanie kontrolne 8: syntetyczna weryfikacja nazw jednostek PDU: Bit, Ramka, Pakiet, Segment, Datagram oraz Dane.
Pytanie kontrolne 8

Pytanie podsumowujące znajomość jednostek PDU:

Pytanie: Podaj oficjalne nazwy jednostek danych protokołu (PDU) dla warstw od pierwszej do siódmej modelu ISO/OSI.
Odpowiedź akademicka: Zgodnie ze standardem ISO/IEC 7498-1 oraz międzynarodową nomenklaturą teleinformatyczną jednostki danych noszą następujące znormalizowane nazwy:

• Warstwa 1 (Fizyczna): Bit (Bit) – strumień bitów lub symboli modulacji bez nagłówka logicznego;
• Warstwa 2 (Łącza danych): Ramka (Frame) – PDU ograniczone nagłówkiem z adresami MAC i stopką FCS z sumą CRC-32;
• Warstwa 3 (Sieciowa): Pakiet (Packet) lub Datagram sieciowy – PDU z nagłówkiem adresów IP;
• Warstwa 4 (Transportowa): Segment (Segment) dla protokołu połączeniowego TCP; Datagram (Datagram) dla protokołu bezpołączeniowego UDP;
• Warstwy 5, 6 i 7 (Sesji, Prezentacji, Aplikacji): Dane (Data), Komunikat (Message) lub formalnie APDU (Application Protocol Data Unit).

Stosowanie precyzyjnej terminologii inżynierskiej zapobiega nieporozumieniom podczas analizy zrzutów ruchu i raportowania awarii: inżynier mówi o „błędach ramkowania na porcie” (L2), „odrzucaniu pakietów przez router” (L3) oraz „retransmisji segmentów TCP” (L4).

Warto również odnotować relację między SDU (Service Data Unit) a PDU (Protocol Data Unit): jednostka SDU przekazywana z warstwy wyższej staje się ładunkiem (Payload) jednostki PDU w warstwie niższej po dodaniu stosownego nagłówka protokołu (PCI – Protocol Control Information). Zjawisko to leży u podstaw uniwersalnego mechanizmu enkapsulacji we wszystkich architekturach sieciowych.

41/55
Ćwiczenie identyfikacji warstw modelu OSI
Cel slajdu: Przećwiczenie umiejętności przyporządkowywania pól nagłówków, adresów i protokołów do właściwych warstw modelu OSI.

Określ warstwę

Do której warstwy należą:

  1. Adres MAC
  2. Adres IP
  3. Port 443
  4. Ramka Ethernet
  5. TTL
  6. Preambuła
Ćwiczenie identyfikacji L1–L7: zadanie weryfikujące zrozumienie granic warstwowych poprzez kwalifikację pojęć: adresów fizycznych, logicznych, portów, napięć i kodów aplikacji.
Lista z pytaniami

W ramach ćwiczenia praktycznego student ma za zadanie przeanalizować poniższy zestaw pojęć i parametrów sieciowych oraz precyzyjnie przypisać każdy z nich do odpowiedniej warstwy modelu odniesienia ISO/OSI (od L1 do L7). Umiejętność błyskawicznego rozpoznawania warstwy, do której należy dany parametr, stanowi fundament analizy pakietowej i konfiguracji urządzeń sieciowych.

Elementy do sklasyfikowania w ćwiczeniu:
1. Adres MAC (Media Access Control) – 48-bitowy identyfikator sprzętowy;
2. Numer portu 443 – identyfikator logiczny używany przez protokół HTTPS;
3. Adres logiczny 192.168.1.100 – 32-bitowy adres sieciowy IPv4;
4. Poziom napięcia +2,5 V – impuls elektryczny w parze skrętki miedzianej w kodowaniu MLT-3;
5. Kod odpowiedzi HTTP 200 OK – semantyczny komunikat pomyślnego przetworzenia żądania strony WWW;
6. Znacznik VLAN Tag (0x8100) – 4-bajtowy nagłówek standardu IEEE 802.1Q wstawiany w ramkę Ethernet;
7. Suma kontrolna CRC-32 (FCS) – wielomianowa suma weryfikująca integralność ramki na łączu fizycznym;
8. Flaga SYN – znacznik sterujący uściskiem trójkrokowym (3-Way Handshake) protokołu transportowego.

Podczas rozwiązywania zadania należy zwrócić uwagę na kontekst architektoniczny: które parametry są przetwarzane bezpośrednio przez układy scalone (ASIC) w sprzęcie (przełączniki, karty NIC), które przez jądro systemu operacyjnego (Kernel Space – stos TCP/IP), a które podlegają interpretacji dopiero w przestrzeni użytkownika (User Space) przez samą aplikację serwerową lub kliencką. Prawidłowe odpowiedzi wraz ze szczegółowym uzasadnieniem inżynierskim znajdują się na kolejnym slajdzie.

42/55
Odpowiedzi do ćwiczenia identyfikacji warstw
Cel slajdu: Przedstawienie wyczerpujących odpowiedzi i uzasadnień inżynierskich do ćwiczenia identyfikacji parametrów w modelu OSI.

Odpowiedzi

  1. MAC – warstwa 2
  2. IP – warstwa 3
  3. Port 443 – warstwa 4
  4. Ramka – warstwa 2
  5. TTL – warstwa 3
  6. Preambuła – warstwa 1
Rozwiązanie zadania kwalifikacji: formalne przyporządkowanie parametrów do warstw modelu odniesienia wraz z analizą ich roli w enkapsulacji.
Tabela z odpowiedziami

Szczegółowe omówienie poprawnych odpowiedzi akademickich do ćwiczenia kwalifikacyjnego:

1. Adres MAC -> Warstwa 2 (Łącza danych): służy do identyfikacji urządzeń w lokalnej domenie rozgłoszeniowej; przetwarzany sprzętowo przez kontrolery MAC i przełączniki sieciowe;
2. Numer portu 443 -> Warstwa 4 (Transportowa): 16-bitowy port logiczny TCP identyfikujący gniazdo procesu serwera WWW; służy do demultipleksacji usług na hoście;
3. Adres 192.168.1.100 -> Warstwa 3 (Sieciowa): hierarchiczny adres logiczny IPv4; przetwarzany przez routery w celu wyznaczania tras routingu w skali globalnej;
4. Poziom napięcia +2,5 V -> Warstwa 1 (Fizyczna): fizyczna wielkość elektryczna reprezentująca stan medium transmisyjnego; przetwarzana przez transceivery PHY;

5. Kod HTTP 200 OK -> Warstwa 7 (Aplikacji): semantyczny komunikat protokołu aplikacyjnego interpretowany bezpośrednio przez przeglądarkę internetową użytkownika;
6. VLAN Tag (0x8100) -> Warstwa 2 (Łącza danych): pole nagłówka IEEE 802.1Q wstawiane w ramkę Ethernet II, określające przynależność do wirtualnego segmentu L2;
7. CRC-32 (FCS) -> Warstwa 2 (Łącza danych): stopka ramki weryfikująca poprawność transmisji pomiędzy bezpośrednimi sąsiadami segmentu fizycznego;
8. Flaga SYN -> Warstwa 4 (Transportowa): bit w nagłówku protokołu TCP (RFC 9293) służący do inicjalizacji połączenia i synchronizacji numerów sekwencyjnych.

43/55
Ćwiczenie kolejności enkapsulacji danych
Cel slajdu: Przećwiczenie prawidłowego uporządkowania etapów enkapsulacji danych podczas ich wędrówki w dół stosu protokołów.

Ułóż w kolejności

Ułóż w kolejności enkapsulacji (od góry do dołu):

  • Segment TCP
  • Ramka Ethernet
  • Dane HTTP
  • Pakiet IP
Ćwiczenie sekwencji enkapsulacji: zadanie logiczne polegające na ułożeniu we właściwej kolejności chronologicznej procesów tworzenia jednostek PDU od aplikacji do medium.
Puste pola do przeciągnięcia

W ramach drugiego ćwiczenia warsztatowego student ma za zadanie ułożyć poniższe etapy procesu enkapsulacji w prawidłowej kolejności chronologicznej, od momentu wygenerowania danych przez użytkownika do momentu pojawienia się sygnałów w medium transmisyjnym. Zrozumienie kolejności przetwarzania jest niezbędne do analizy opóźnień (Latency), buforowania oraz optymalizacji sprzętowych (Hardware Offloading, takich jak TSO – TCP Segmentation Offload czy Checksum Offload).

Etapy do uporządkowania:
A. Dołączenie nagłówka Ethernet oraz stopki FCS: wstawienie adresu źródłowego i docelowego MAC, pola EtherType (0x0800) oraz wyliczenie sumy CRC-32;
B. Wygenerowanie komunikatu aplikacyjnego: utworzenie czystego bloku danych (np. żądania HTTP GET lub zapytania DNS) przez oprogramowanie użytkownika;
C. Fizyczna emisja w medium: konwersja gotowej ramki na sygnały elektryczne, optyczne lub fale radiowe przez układ transceivera PHY;
D. Segmentacja transportowa: podział strumienia bajtów na segmenty dostosowane do MSS i dołączenie nagłówka TCP z numerami portów i flagami;
E. Adresacja sieciowa: dołączenie nagłówka IP z logicznymi adresami IPv4/IPv6, numerem protokołu nadrzędnego oraz licznikiem TTL.

Prawidłowe rozwiązanie wymaga wskazania sekwencji literowej oraz określenia, jakie oficjalne jednostki danych (PDU) powstają na każdym z etapów. Zwróć uwagę, w którym momencie dane z przestrzeni użytkownika trafiają do jądra systemu, a kiedy zostają przekazane bezpośrednio do bufora kontrolera DMA karty sieciowej. Szczegółowe omówienie sekwencji znajduje się na kolejnym slajdzie.

44/55
Poprawna kolejność enkapsulacji danych
Cel slajdu: Przedstawienie poprawnego rozwiązania ćwiczenia sekwencji enkapsulacji z analizą przemian jednostek danych.

Poprawna kolejność

  1. Dane HTTP (warstwa 7)
  2. Segment TCP (warstwa 4)
  3. Pakiet IP (warstwa 3)
  4. Ramka Ethernet (warstwa 2)
Rozwiązanie sekwencji enkapsulacji: chronologiczny łańcuch operacji: B (Dane L7) -> D (Segment L4) -> E (Pakiet L3) -> A (Ramka L2) -> C (Bity L1).
Strzałki

Prawidłowa kolejność chronologiczna etapów procesu enkapsulacji danych to: B -> D -> E -> A -> C.

Szczegółowa analiza każdego kroku w łańcuchu przetwarzania:
1. Krok 1 (B) – Warstwa Aplikacji (L7): Użytkownik generuje akcję w programie; aplikacja tworzy czysty komunikat danych (np. żądanie HTTP GET). Jednostka danych: Dane / APDU;
2. Krok 2 (D) – Warstwa Transportowa (L4): Moduł TCP przyjmuje dane aplikacji, dzieli je w razie potrzeby na segmenty i dokleja nagłówek TCP (m.in. port źródłowy i docelowy, numer sekwencyjny). Powstaje jednostka danych: Segment TCP;

3. Krok 3 (E) – Warstwa Sieciowa (L3): Moduł IP pobiera segment TCP, traktuje go jako ładunek i dokleja nagłówek IPv4/IPv6 (m.in. adres źródłowy IP, adres docelowy IP, pole Protocol, TTL). Powstaje jednostka danych: Pakiet IP;
4. Krok 4 (A) – Warstwa Łącza danych (L2): Kontroler MAC pobiera pakiet IP, dokleja nagłówek ramki (Destination MAC, Source MAC, EtherType) oraz wylicza i dołącza na końcu 4-bajtową stopkę FCS (CRC-32). Powstaje jednostka danych: Ramka Ethernet;
5. Krok 5 (C) – Warstwa Fizyczna (L1): Układ nadawczy PHY przetwarza gotową ramkę bit po bicie na odpowiednie stany fizyczne (np. impulsy napięciowe PAM-5 lub fale świetlne) i emituje je w medium. Jednostka danych: Bity.

45/55
Ćwiczenie dopasowania narzędzi do warstw
Cel slajdu: Ćwiczenie umiejętności doboru instrumentów diagnostycznych do badania poszczególnych warstw modelu OSI.

Które narzędzie do której warstwy?

NarzędzieWarstwa
ping?
tcpdump?
iperf3?
Wireshark?
Ćwiczenie doboru narzędzi: zadanie praktyczne polegające na przyporządkowaniu poleceń i przyrządów pomiarowych (ping, ethtool, TDR, curl, nmap, Wireshark) do warstw ich operowania.
Tabela do uzupełnienia

W ramach kolejnego zadania warsztatowego student ma za zadanie przypisać popularne narzędzia inżynierskie i polecenia konsolowe do warstw modelu ISO/OSI, w których dane narzędzie dostarcza kluczowych informacji diagnostycznych. Dobór właściwego instrumentu decyduje o czasie usunięcia usterki (MTTR – Mean Time to Repair).

Zestaw narzędzi do przyporządkowania:
1. Reflektometr TDR (Time Domain Reflectometry) – impulsowy miernik ciągłości i parametrów linii transmisyjnej;
2. Polecenie ping – narzędzie badania osiągalności hosta z wykorzystaniem pakietów ICMP Echo Request/Reply;
3. Narzędzie ethtool (w systemie Linux) – niskopoziomowy konfigurator i monitor parametrów kontrolera sieciowego;
4. Konsolowe narzędzie curl – uniwersalny klient protokołów transferu danych internetowych;
5. Skaner bezpieczeństwa nmap – narzędzie audytu portów, detekcji usług i badania podatności stosu sieciowego;
6. Analizator protokołów Wireshark – zaawansowany sniffer ruchu z graficznym interfejsem dekompozycji pakietów.

W przypadku narzędzi wielowarstwowych (takich jak Wireshark, nmap czy ethtool) należy wskazać warstwy główne oraz wyjaśnić, w jaki sposób narzędzie przekracza granice pojedynczego poziomu, operując jednocześnie na metadanych sprzętowych i logice wyższych protokołów. Szczegółowe uzasadnienie przyporządkowania przedstawiono na kolejnym slajdzie.

46/55
Odpowiedzi do ćwiczenia dopasowania narzędzi
Cel slajdu: Przedstawienie wyczerpującego rozwiązania ćwiczenia dopasowania narzędzi wraz z uzasadnieniem ich mechaniki działania.

Odpowiedzi

NarzędzieWarstwa
ping3 (ICMP)
tcpdump2–7
iperf34 (TCP/UDP)
Wireshark2–7
Rozwiązanie dopasowania narzędzi: TDR -> L1; ethtool -> L2/L1; ping -> L3; nmap -> L4/L3; curl -> L7; Wireshark -> L2–L7 (z metadanymi L1).
Tabela z odpowiedziami

Poprawne przyporządkowanie narzędzi diagnostycznych do warstw modelu odniesienia wraz z uzasadnieniem technicznym:

1. Reflektometr TDR -> Warstwa 1 (Fizyczna): wysyła impulsy elektryczne w przewód i bada echo odbicia fali; mierzy fizyczne parametry linii (długość, ciągłość, zwarcie, impedancję falową); nie analizuje żadnych danych cyfrowych;
2. ethtool -> Warstwa 2 i 1 (Łącza danych / Fizyczna): odczytuje ze sterownika karty sieciowej parametry fizyczne linku (Speed, Duplex, autonegocjacja) oraz statystyki ramek L2 (błędy sumy CRC/FCS, odrzucone ramki rx_dropped);
3. ping -> Warstwa 3 (Sieciowa): wykorzystuje protokół ICMP (Internet Control Message Protocol) enkapsulowany bezpośrednio w pakietach IP; bada osiągalność logiczną hosta i mierzy czas RTT w warstwie sieciowej;

4. nmap -> Głównie Warstwa 4 (Transportowa), wspomagany L3: bada stan portów TCP i UDP (otwarty, zamknięty, filtrowany) poprzez wysyłanie spreparowanych segmentów (np. SYN Scan), realizując również detekcję systemu operacyjnego (OS Fingerprinting);
5. curl -> Warstwa 7 (Aplikacji): klient protokołów aplikacyjnych (HTTP, HTTPS, FTP, IMAP); bada kody odpowiedzi aplikacji, nagłówki serwera oraz czasy transferu na poziomie procesu użytkownika;
6. Wireshark -> Narzędzie Wielowarstwowe (L2–L7): rejestruje surowe ramki z karty sieciowej i dokonuje hierarchicznej dekompozycji każdego pakietu przez wszystkie poziomy: od metadanych interfejsu (L1), przez Ethernet (L2), IP (L3), TCP/UDP (L4), aż po protokoły aplikacyjne (L7).

47/55
Zadanie praktyczne z programem Wireshark
Cel slajdu: Przedstawienie praktycznego scenariusza laboratoryjnego: rejestracji ruchu w Wiresharku i identyfikacji pól nagłówkowych.

Wykonaj samodzielnie

  1. Otwórz Wireshark i przechwyć kilka pakietów HTTP
  2. Zaznacz jeden pakiet i rozwiń drzewo – zobacz warstwy od 2 do 7
  3. Zidentyfikuj: adresy MAC, IP, porty TCP, treść HTTP
  4. Zapisz zrzut ekranu z rozwiniętym drzewem
Scenariusz laboratoryjny: samodzielne przechwycenie sesji protokołu HTTP/HTTPS za pomocą analizatora Wireshark, wyizolowanie 5-krotki sieciowej oraz weryfikacja procesu enkapsulacji.
Ikony zadań

W celu praktycznego utrwalenia wiedzy o modelu warstwowym student powinien samodzielnie wykonać poniższe zadanie w środowisku laboratoryjnym:

Instrukcja wykonania krok po kroku:
1. Uruchom analizator Wireshark na aktywnym interfejsie sieciowym (np. eth0 lub wlan0);
2. W polu filtra wyświetlania wpisz regułę: http or dns (aby odfiltrować szum tła);
3. Otwórz terminal i wykonaj proste zapytanie za pomocą narzędzia curl do nieszyfrowanego serwera testowego:
curl -I http://info.cern.ch/hypertext/WWW/TheProject.html
4. Zatrzymaj przechwytywanie w programie Wireshark i zlokalizuj pakiet zawierający metodę GET.

Zadania do zrealizowania na przechwyconym pakiecie:
• Rozwiń nagłówek Ethernet II (L2): odczytaj adres MAC swojej karty oraz adres MAC bramy domyślnej; sprawdź wartość pola EtherType (czy wynosi 0x0800);
• Rozwiń nagłówek Internet Protocol (L3): odczytaj wartość pola Time to Live (TTL) oraz wartość pola Protocol (powinno wynosić 6);
• Rozwiń nagłówek Transmission Control Protocol (L4): zidentyfikuj wylosowany port źródłowy oraz port docelowy (80);
• Rozwiń nagłówek Hypertext Transfer Protocol (L7): odczytaj zdekodowaną treść zapytania HTTP.

Weryfikacja efektów kształcenia: Zwróć szczególną uwagę na zagnieżdżenie kolejnych warstw w drzewie szczegółów protokołów (Packet Details). Zaobserwuj, w jaki sposób Wireshark wizualizuje proces dekapsulacji: nagłówek ramki Ethernet zawiera informację o protokole nadrzędnym (IPv4), nagłówek IPv4 definiuje protokół warstwy czwartej (TCP), a nagłówek TCP wskazuje na port aplikacji (HTTP). Zmodyfikuj polecenie curl dodając parametr --resolve lub wymuszając protokół HTTPS, aby zaobserwować, jak szyfrowanie TLS (L6) uniemożliwia bezpośredni odczyt nagłówków i treści L7 bez kluczy sesyjnych.

48/55
Przykład pakietu HTTP w programie Wireshark
Cel slajdu: Szczegółowa analiza rzeczywistego pakietu sieciowego w oknie Wireshark z interpretacją wartości szesnastkowych i zdekodowanych pól.

Przykład: Pakiet HTTP w Wireshark

W Wireshark po rozwinięciu widzimy:

  • Frame: numer pakietu, czas, rozmiar (warstwa 2+)
  • Ethernet II: MAC src + dst, EtherType (warstwa 2)
  • Internet Protocol v4: IP src + dst, TTL, Protocol (warstwa 3)
  • Transmission Control Protocol: port src + dst, SEQ, ACK (warstwa 4)
  • Hypertext Transfer Protocol: GET, Host, User-Agent (warstwa 7)
Anatomia pakietu w Wireshark: powiązanie poszczególnych warstw drzewa Packet Details z odpowiadającymi im bajtami binarnymi w buforze pamięci ramki.
Zrzut ekranu Wireshark z rozwiniętym drzewem

Analiza rzeczywistego pakietu HTTP GET przechwyconego w analizatorze Wireshark pozwala dostrzec, jak poszczególne warstwy modelu OSI nakładają się na siebie w pamięci komputera. Całkowity rozmiar ramki wynosi 208 bajtów, z czego czyste dane aplikacji stanowią zaledwie ułamek całości:

• Warstwa 2 (Ethernet II – pierwsze 14 bajtów ramki):
Bajty 0–5: 00:1a:2b:3c:4d:5e (Destination MAC bramy); Bajty 6–11: a4:c3:f0:81:92:b4 (Source MAC naszej karty); Bajty 12–13: 08 00 (EtherType = IPv4). Te 14 bajtów stanowi nagłówek L2;
• Warstwa 3 (IPv4 – kolejne 20 bajtów):
Bajt 14: 45 (Wersja 4, IHL = 5); Bajt 22: 40 (TTL = 64); Bajt 23: 06 (Protocol = 6 / TCP); Bajty 26–29: c0 a8 01 64 (Source IP: 192.168.1.100); Bajty 30–33: 80 7f 18 22 (Destination IP: 128.127.24.34);

• Warstwa 4 (TCP – kolejne 20 bajtów):
Bajty 34–35: d0 e1 (Source Port: 53473); Bajty 36–37: 00 50 (Destination Port: 80); Bajty 38–41: numer sekwencyjny; Bajty 46–47: flagi TCP (w tym flaga ACK i PSH sygnalizująca natychmiastowe przekazanie danych do aplikacji);
• Warstwa 7 (HTTP – pozostałe 150 bajtów):
Począwszy od bajtu 54 znajduje się czysty tekst jawny żądania: GET /index.html HTTP/1.1 Host: cern.ch User-Agent: curl/8.5.0 ;
• Warstwa 2 (Stopka FCS – ostatnie 4 bajty):
32-bitowa suma kontrolna CRC-32 weryfikująca integralność całego bloku. W ten sposób sucha teoria modelu OSI staje się czytelną, binarną rzeczywistością każdego wysłanego w świat pakietu.

49/55
Tabela podsumowująca warstwy modelu OSI
Cel slajdu: Przedstawienie zintegrowanej tabeli referencyjnej podsumowującej wszystkie 7 warstw: nazwy, PDU, adresy, urządzenia i protokoły.

Ściągawka OSI

WarstwaPDUSprzęt/ProtokółAdres
7. AplikacjiDaneHTTP, DNS, FTPURL
6. PrezentacjiDaneSSL/TLS, JPEG–
5. SesjiDaneNetBIOS, RPC–
4. TransportowaSegmentTCP, UDPPort
3. SieciowaPakietIP, ICMP, RouterIP
2. ŁączaRamkaEthernet, SwitchMAC
1. FizycznaBitKabel, Hub–
Matryca referencyjna OSI: kompleksowe kompendium wiedzy zestawiające poziomy L1–L7 z odpowiadającymi im jednostkami danych, typami adresacji, sprzętem sieciowym i protokołami.
Tabela z kolorami

Poniższa matryca referencyjna stanowi zintegrowaną ściągawkę inżynierską, podsumowującą fundamentalne parametry wszystkich siedmiu warstw modelu odniesienia ISO/OSI:

L# Warstwa PDU Adresacja Sprzęt / Narzędzia Przykładowe protokoły
L7 Aplikacji Dane / Komunikat Nazwy URL / URI NGFW, WAF, curl, dig HTTP/3, DNS, DHCP, SSH, SMTP
L6 Prezentacji Dane Typy MIME Biblioteki SSL/TLS, OpenSSL TLS 1.3, JSON, XML, UTF-8, GZIP
L5 Sesji Dane ID sesji / tokeny Interfejsy API, NetBIOS RPC, NetBIOS, SIP, PPTP
L4 Transportowa Segment / Datagram Porty (0–65535) Firewall SPI, nmap, iperf3, ss TCP (RFC 9293), UDP (RFC 768), QUIC
L3 Sieciowa Pakiet Adresy IP Router, L3 Switch, ping, trace IPv4 (RFC 791), IPv6, ICMP, OSPF, BGP
L2 Łącza danych Ramka (Frame) Adresy MAC (48b) Przełącznik L2, AP, ethtool, arp Ethernet II, IEEE 802.3, 802.1Q, 802.11
L1 Fizyczna Bit Brak (fizyczne piny) Hub, TDR, OTDR, miernik mocy 1000BASE-T, 10GBASE-LR, V.35

Metodologia inżynierska i analiza wdrożeniowa: W praktyce projektowej i utrzymaniowej matryca warstwowa służy przede wszystkim jako niezastąpione narzędzie diagnostyczne w procedurach Top-Down (rozpoczynających się od warstwy aplikacji w dół do warstwy fizycznej) oraz Bottom-Up (analizujących integralność łącza fizycznego, link status, błędy CRC w L2, a następnie parametry L3/L4). Zrozumienie, na której warstwie operuje dane urządzenie lub protokół, determinuje wybór właściwych narzędzi diagnostycznych: od reflektometrów TDR i mierników mocy optycznej w L1, przez ethtool i analizę tablic MAC/CAM w L2, routing i tablice FIB/RIB w L3, aż po analizę flag TCP i gniazd sieciowych w L4. Należy pamiętać, że współczesne urządzenia teleinformatyczne, takie jak przełączniki wielowarstwowe (Multilayer Switches L3/L4) oraz zapory sieciowe nowej generacji (NGFW / Next-Generation Firewalls działające w L7 z głęboką inspekcją DPI), integrują funkcjonalności wielu poziomów w ramach pojedynczych układów ASIC.

50/55
Najważniejsze wnioski z całej lekcji
Cel slajdu: Przedstawienie zintegrowanych kompetencji zawodowych i wiedzy praktycznej nabytej w ramach analizy modelu OSI.

Co wynosisz z tej lekcji?

  • Model OSI to 7 warstw komunikacji sieciowej
  • Enkapsulacja = dodawanie nagłówków, dekapsulacja = usuwanie
  • Każda warstwa odpowiada za inny aspekt transmisji
  • OSI pomaga w diagnostyce – wiemy, gdzie szukać problemu
  • Wireshark dekoduje pakiety wg warstw OSI
Kompetencje inżynierskie: umiejętność dekompozycji problemów teleinformatycznych, kojarzenia objawów z poziomami L1–L7 oraz biegłość w posługiwaniu się narzędziami pomiarowymi.
Klucz – symbol zdobytej wiedzy

Ukończenie modułu poświęconego modelowi odniesienia ISO/OSI wyposaża inżyniera w uniwersalny aparat pojęciowy i metodologiczny, który stanowi fundament całej dalszej edukacji sieciowej i profesjonalnej pracy diagnostycznej:

1) Biegłość terminologiczna i koncepcyjna: inżynier bezbłędnie operuje znormalizowanymi nazwami jednostek PDU, rozróżniając ramkę warstwy 2 z sumą kontrolną FCS od pakietu warstwy 3 i segmentu warstwy 4; rozumie matematyczne zasady enkapsulacji nagłówków PCI oraz punkty styku usług SAP;

2) Metodologia usuwania awarii (Troubleshooting): odejście od chaotycznych, intuicyjnych prób naprawy na rzecz rygorystycznych strategii inżynierskich: Bottom-Up (od L1 w górę), Top-Down (od L7 w dół) oraz najszybszej metody Divide-and-Conquer (rozpoczęcie od badania osiągalności L3/L4); natychmiastowa identyfikacja warstwy usterki na podstawie kodów błędów systemowych i analizatorów;

3) Świadomość wielowarstwowej architektury bezpieczeństwa: zrozumienie różnic pomiędzy bezstanową filtracją ACL w warstwie 3/4, stanową kontrolą sesji SPI w warstwie 4 a głęboką inspekcją aplikacyjną DPI w zaporach nowej generacji NGFW (L7) z deszyfrowaniem TLS i analizą behawioralną;

4) Praktyczna dekompozycja ruchu w Wiresharku: zdolność do czytania zrzutów ruchu jako bezpośredniego zwierciadła modelu warstwowego, z precyzyjną identyfikacją pól nagłówków Ethernet II, IPv4/IPv6, TCP/UDP oraz protokołów aplikacyjnych, co stanowi kluczową umiejętność w audytach wydajności i bezpieczeństwa.

51/55
Pytanie o pomijane warstwy OSI w TCP/IP
Cel slajdu: Głęboka analiza architektoniczna: dlaczego twórcy stosu internetowego zrezygnowali z wydzielania warstw sesji i prezentacji.

Pytanie zaawansowane

Które warstwy modelu OSI są pomijane w modelu TCP/IP i dlaczego?

Odpowiedź: Warstwy sesji (5) i prezentacji (6) są włączone do warstwy aplikacji TCP/IP. Fizyczna i łącza są połączone w warstwę dostępu do sieci.

Pytanie zaawansowane 1: dekonstrukcja relacji pomiędzy sztywnym 7-warstwowym modelem OSI a pragmatyczną 4-warstwową architekturą TCP/IP w kontekście bibliotek systemowych i gniazd BSD.
Pytanie zaawansowane 1

Zaawansowana analiza architektoniczna stosu protokołów:

Pytanie: Dlaczego w pragmatycznym modelu internetowym TCP/IP zrezygnowano z wydzielenia Warstwy Sesji (L5) oraz Warstwy Prezentacji (L6), łącząc je w jedną Warstwę Aplikacji, i jakie konsekwencje inżynierskie to za sobą pociągnęło?
Odpowiedź akademicka: Rezygnacja z odrębnych warstw L5 i L6 w architekturze TCP/IP (RFC 1122) była świadomą decyzją inżynierską wynikającą z pragmatyzmu i doświadczeń z implementacji w systemach operacyjnych Unix:

1) Zasada minimalizmu i wydajności: W modelu ISO/OSI każda warstwa wiązała się z koniecznością doklejania własnego nagłówka PCI, kopiowania danych pomiędzy buforami pamięci jądra i wywoływania procedur przełączania kontekstu. Wprowadzenie narzutu L5 i L6 dla prostych protokołów (takich jak transfer plików czy poczta) drastycznie obniżało wydajność komputerów w latach 80.;
2) Brak uniwersalnych potrzeb sesyjnych i prezentacyjnych: Wiele aplikacji nie potrzebowało żadnych zaawansowanych mechanizmów sesyjnych (np. punktów kontrolnych czy tokenów) ani złożonej translacji formatów (np. prosty transfer surowych plików binarnych). Wymuszanie obecności warstw L5 i L6 na wszystkich protokołach było sztucznym utrudnieniem;

3) Wprowadzenie interfejsu gniazd BSD (Sockets API): W 1983 roku twórcy systemu BSD Unix wprowadzili abstrakcję gniazd sieciowych (Sockets), która wyznaczyła naturalną granicę architektoniczną: wszystko poniżej gniazda (L4: TCP/UDP, L3: IP, L2: sterownik karty) jest implementowane wewnątrz jądra systemu operacyjnego (Kernel Space) dla maksymalnej szybkości; wszystko powyżej gniazda (L5–L7) realizowane jest w przestrzeni użytkownika (User Space) bezpośrednio w kodzie aplikacji za pomocą bibliotek dynamicznych (np. biblioteka OpenSSL realizująca szyfrowanie TLS L6 czy biblioteki libxml/cJSON formatujące dane). Zapewniło to twórcom oprogramowania gigantyczną elastyczność i przyspieszyło rozwój internetu.

52/55
Pytanie o diagnostykę warstw trzeciej i czwartej
Cel slajdu: Metodyka inżynierska precyzyjnego rozróżniania usterki routingu IP (L3) od blokady portów transportowych przez zaporę (L4).

Pytanie zaawansowane

Jak sprawdzić, czy problem leży w warstwie 3 czy 4?

Odpowiedź: Jeśli ping (warstwa 3/ICMP) działa, ale przeglądarka nie otwiera strony – problem leży w warstwie 4 (port zablokowany) lub 7 (serwer WWW nie odpowiada).

Pytanie zaawansowane 2: procedura testowa pozwalająca odróżnić brak osiągalności sieciowej od zamknięcia portu lub bezgłośnego filtrowania przez zapory sieciowe.
Pytanie zaawansowane 2

Praktyczne studium diagnostyki granicy sieciowo-transportowej:

Pytanie: Użytkownik zgłasza brak możliwości połączenia z serwerem bazy danych. W jaki sposób inżynier sieciowy może za pomocą standardowych narzędzi systemowych precyzyjnie ustalić, czy problem leży w warstwie sieciowej (L3 – routing, adresacja), czy w warstwie transportowej (L4 – zapora ogniowa, stan usługi)?
Odpowiedź akademicka: Doświadczony inżynier przeprowadza dwuetapowy test różnicowy:

Krok 1: Test warstwy sieciowej (L3) za pomocą polecenia ping:
Inżynier wysyła żądanie ping <IP_serwera> (protokół ICMP Echo):
• Jeśli ping zwraca Destination Host Unreachable lub 100% strat pakietów – problem tkwi w warstwie 3 (brak trasy w tablicy routingu, błędna brama domyślna, zła maska podsieci) lub w warstwach dolnych L1/L2;
• Jeśli ping zwraca stabilne odpowiedzi z niskim czasem RTT – warstwa sieciowa L3 funkcjonuje bezbłędnie: pakiety docierają do serwera, a odpowiedzi wracają do klienta. Uwaga: jeśli serwer celowo blokuje protokół ICMP (częsta polityka bezpieczeństwa), należy przejść do kroku 2.

Krok 2: Test warstwy transportowej (L4) za pomocą narzędzi netcat (nc), curl lub nmap:
Inżynier bada konkretny port TCP usługi (np. port bazy danych 5432): nc -zv <IP_serwera> 5432:
• Scenariusz A: Komunikat „Connection refused” – pakiet TCP SYN dotarł do serwera, lecz serwer odesłał segment z flagą RST-ACK. Oznacza to, że warstwy 1, 2, 3 oraz zapory sieciowe działają poprawnie, lecz na serwerze nie jest uruchomiony proces usługi bazy danych (demon PostgreSQL nie działa lub nasłuchuje tylko na localhost 127.0.0.1);
• Scenariusz B: Zawieszenie połączenia i błąd „Connection timed out” – klient wysłał segment TCP SYN, lecz nie otrzymał żadnej odpowiedzi (ani SYN-ACK, ani RST). Oznacza to, że po drodze pakiet został bezgłośnie porzucony (DROP) przez stanową zaporę ogniową (L4 Firewall) na routerze brzegowym lub lokalnym filtrze serwera (iptables/Windows Defender Firewall).

53/55
Pytanie o firewall działający na warstwie siódmej
Cel slajdu: Wyjaśnienie zasad działania zapór nowej generacji (NGFW) w warstwie siódmej: inspekcji DPI, deszyfrowania TLS oraz rozpoznawania aplikacji.

Pytanie zaawansowane

Co to znaczy, że firewall „działa na warstwie 7"?

Odpowiedź: Oznacza, że analizuje treść pakietów, nie tylko nagłówki. Może blokować konkretne URL-e, wykrywać SQL Injection, malware w ruchu HTTP.

Pytanie zaawansowane 3: analiza techniczna mechanizmów przełamywania ograniczeń portowych przez zapory warstwy 7 za pomocą deszyfrowania SSL/TLS Forward Proxy i analizy behawioralnej.
Pytanie zaawansowane 3

Zaawansowana analiza systemów bezpieczeństwa warstwy 7:

Pytanie: Dlaczego tradycyjne zapory sieciowe filtrujące ruch w warstwach 3 i 4 stały się nieskuteczne we współczesnym internecie i na jakiej zasadzie zapory nowej generacji (NGFW) operują w warstwie 7 (Aplikacji)?
Odpowiedź akademicka: Nieskuteczność tradycyjnych zapór L3/L4 (Port-based Firewalls) wynika ze zjawiska tzw. portowej homogenizacji ruchu internetowego. W przeszłości każda usługa korzystała z dedykowanego portu (poczta na porcie 25, transfer plików na porcie 21, strony WWW na porcie 80). Zablokowanie portu 21 skutecznie uniemożliwiało transfer plików.

Współcześnie ponad 95% ruchu w sieciach przedsiębiorstw jest enkapsulowane i szyfrowane w protokole HTTPS na porcie TCP 443. Na tym samym jednym porcie 443 przesyłane są jednocześnie: krytyczne aplikacje biznesowe (ERP, CRM), komunikatory wideo, pliki na dyskach Google Drive, prywatne media społecznościowe, a także ruch złośliwego oprogramowania (C&C – Command and Control) i wycieki danych (Data Exfiltration). Tradycyjna zapora L4 widzi jedynie nienaganny segment TCP na porcie 443 i musi albo przepuścić cały ruch, albo całkowicie odciąć organizację od internetu.

Zapora nowej generacji – NGFW (Next-Generation Firewall) – operuje na Warstwie 7 (Aplikacji), realizując następujące mechanizmy: 1) Deszyfrowanie SSL/TLS (Forward Proxy Decryption): zapora staje się zaufanym pośrednikiem w uścisku TLS (generując w locie certyfikaty podpisane przez wewnętrzny urząd CA organizacji). Rozszyfrowuje pakiet w sprzętowym procesorze ASIC/FPGA, uzyskując dostęp do czystego tekstu aplikacji w warstwie 7;

2) Głęboka inspekcja pakietów (DPI / App-ID): zapora analizuje nagłówki protokołu aplikacyjnego, wzorce sygnaturowe oraz zachowanie strumienia danych. Potrafi precyzyjnie rozpoznać, że strumień na porcie 443 to nie zwykła strona WWW, lecz transfer pliku przez aplikację Dropbox, i zablokować sam upload pliku, pozostawiając dostęp do przeglądania stron nienaruszony; 3) Inspekcja antywirusowa i IPS w warstwie 7: skanowanie przesyłanych plików pod kątem sygnatur złośliwego oprogramowania i podatności exploitów w czasie rzeczywistym przed ponownym zaszyfrowaniem i wysłaniem pakietu do stacji docelowej.

54/55
Zadanie domowe do samodzielnej pracy
Cel slajdu: Przedstawienie zestawu zaawansowanych problemów badawczych i zadań laboratoryjnych do samodzielnego wykonania przez studentów.

Praca własna

  1. Narysuj model OSI z opisem każdej warstwy na kartce
  2. Przeanalizuj pakiet w Wireshark i wskaż nagłówki każdej warstwy
  3. Wyjaśnij koledze/koleżance różnicę między enkapsulacją a dekapsulacją
Projekty badawcze OSI: pakiet samodzielnych zadań inżynierskich obejmujący analizę narzutów enkapsulacji (MTU/MSS), badanie fragmentacji pakietów oraz implementację prostego klienta gniazd w języku Python.
Zadanie domowe

W celu pogłębienia wiedzy inżynierskiej student powinien zrealizować w ramach pracy własnej poniższe trzy projekty badawcze:

Projekt 1: Matematyczna analiza narzutów enkapsulacji protokołowej (MTU vs MSS)
Oblicz precyzyjnie sprawność procentową transmisji (stosunek danych aplikacji do całkowitego wolumenu bitów na przewodzie) dla przesyłania bloku danych o wielkości 1 megabajta przy standardowym MTU 1500 bajtów oraz przy ramkach Jumbo Frames MTU 9000 bajtów. Uwzględnij: preambułę i przerwę IPG (20 B), nagłówek Ethernet II z FCS (18 B), nagłówek IPv4 (20 B) oraz nagłówek TCP z opcją Timestamp (32 B). Porównaj uzyskane wyniki i sformułuj wnioski dotyczące narzutu protokołów.

Projekt 2: Praktyczne badanie mechanizmu fragmentacji pakietów i flagi DF
Za pomocą polecenia ping z parametrami blokowania fragmentacji (w Linuksie: ping -M do -s <rozmiar> <cel>; w Windows: ping -f -l <rozmiar> <cel>) wyznacz eksperymentalnie maksymalną jednostkę MTU ścieżki (Path MTU) do wybranego serwera w internecie. Przeanalizuj w programie Wireshark odsyłany przez router komunikat błędu ICMP Destination Unreachable (Fragmentation Needed and DF set) i odczytaj pole Next-Hop MTU.

Projekt 3: Implementacja komunikacji warstwowej w języku Python
Napisz w języku Python prosty program klienta i serwera gniazd logicznych z wykorzystaniem modułu socket: 1) Utwórz gniazdo TCP (SOCK_STREAM), zestaw połączenie i prześlij komunikat tekstowy; 2) Utwórz drugą parę z gniazdem UDP (SOCK_DGRAM) i prześlij ten sam komunikat; 3) Przechwyć oba transfery w programie Wireshark i porównaj strukturę nagłówków L4 oraz liczbę wygenerowanych pakietów.

55/55
Zakończenie czwartej części wykładu
Cel slajdu: Formalne zamknięcie modułu poświęconego modelowi odniesienia ISO/OSI oraz wprowadzenie do Części 5: Architektura i protokoły TCP/IP.

Koniec czwartej części

Następna część: Model TCP/IP – porównanie z OSI, protokoły, adresacja.

Podsumowanie części 4: opanowanie dekompozycji 7 warstw modelu ISO/OSI, procesów enkapsulacji i dekapsulacji oraz diagnostyki warstwowej; zapowiedź części 5: Architektura stosu internetowego TCP/IP i protokoły warstw wyższych.
Zapowiedź części 5

Niniejsza część kursu wyposażyła Państwa w fundamentalny aparat pojęciowy i metodologiczny współczesnej teleinformatyki – model odniesienia ISO/IEC 7498-1. Opanowali Państwo precyzyjną dekompozycję ról wszystkich siedmiu warstw, mechanizmy enkapsulacji jednostek danych PDU, rotację adresów MAC na przeskokach sieciowych przy zachowaniu trwałości adresów IP, a także zasady funkcjonowania zapór sieciowych od warstwy L3 do L7.
Zrozumienie modelu ISO/OSI to nie tylko wiedza akademicka, lecz przede wszystkim niezastąpiony kompas diagnostyczny. Umiejętność systematycznego stosowania strategii Bottom-Up, Top-Down oraz Divide-and-Conquer, powiązana z biegłą interpretacją hierarchicznego drzewa dekompozycji pakietu w analizatorze Wireshark, pozwala na szybkie i bezbłędne lokalizowanie nawet najbardziej skomplikowanych awarii w infrastrukturze teleinformatycznej.
W kolejnej części kursu – Część 5: Architektura stosu internetowego TCP/IP oraz protokoły warstwy transportowej i aplikacyjnej – przejdziemy od teoretycznego modelu referencyjnego do praktycznego silnika napędzającego globalny internet. Przeprowadzimy dogłębną sekcję protokołów TCP oraz UDP, zbadamy działanie mechanizmów kontroli przepływu (Sliding Window), algorytmów zatorowych (Reno, Cubic, BBR), a także przeanalizujemy architekturę i diagnostykę kluczowych usług internetowych: DNS, DHCP, HTTP/2, HTTP/3 oraz TLS 1.3.