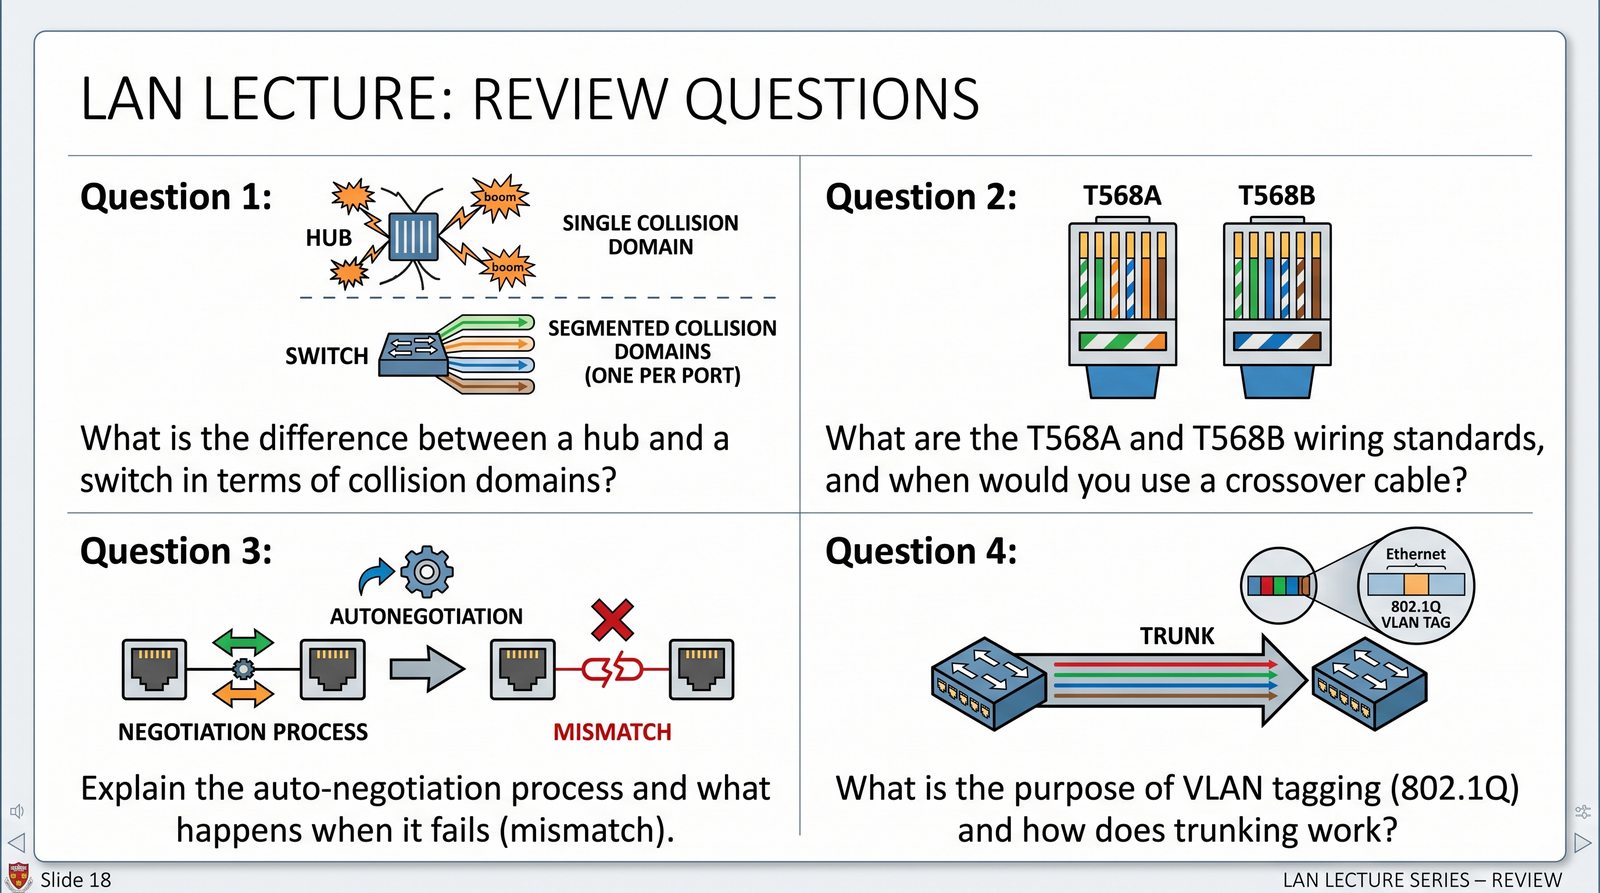
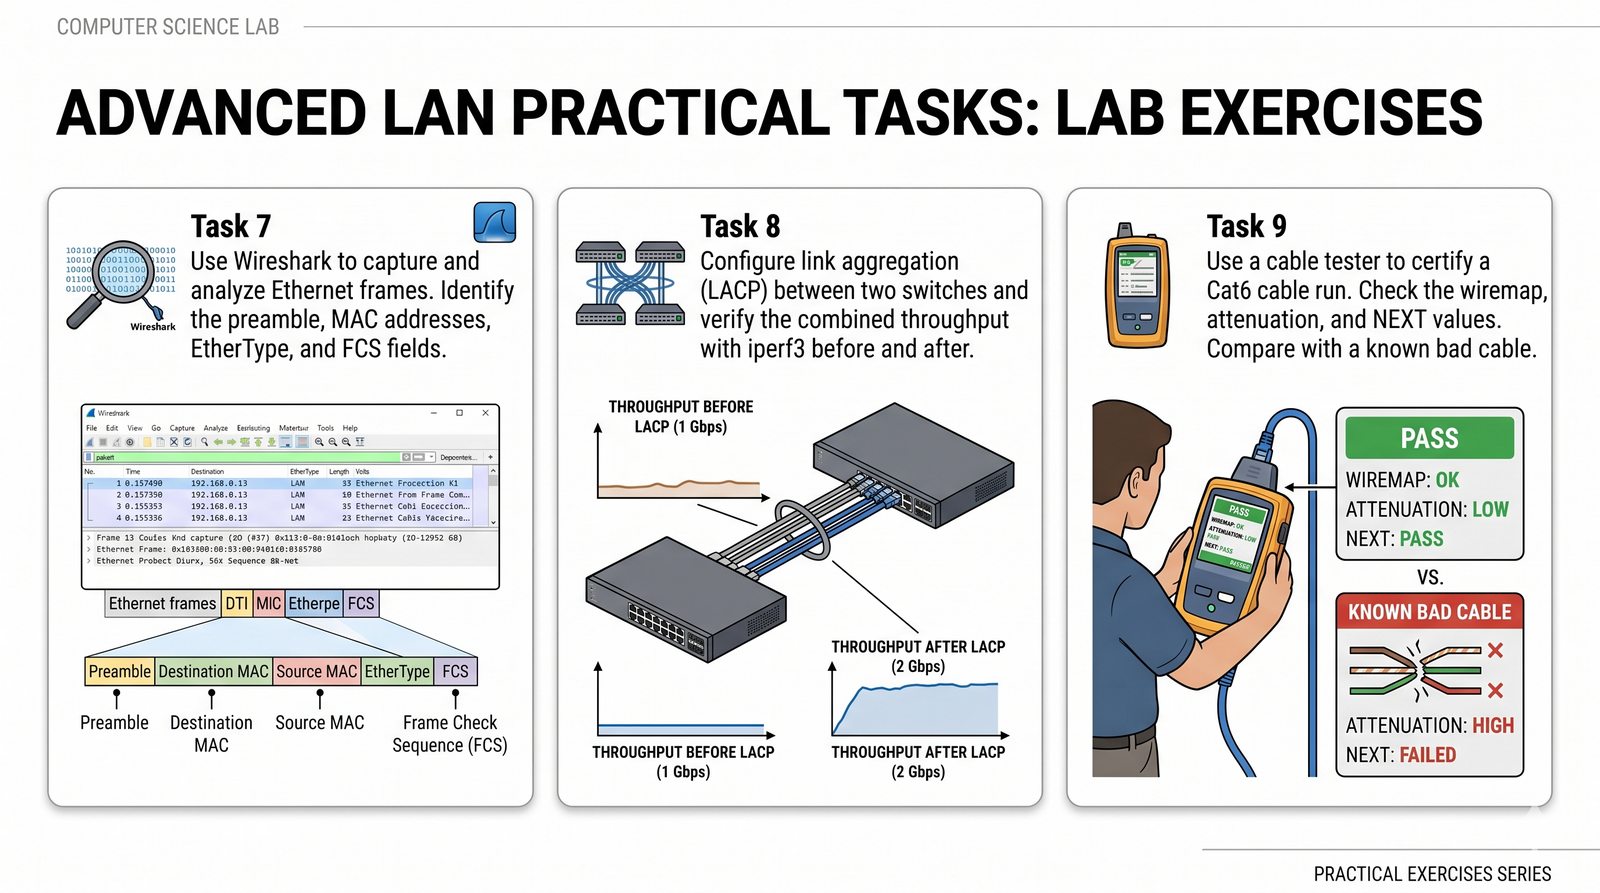
1/55
Wprowadzenie do interfejsów sieci LAN
Cel slajdu: Przedstawienie roli interfejsów warstwy fizycznej (L1) i łącza danych (L2) w sieciach lokalnych LAN oraz ich znaczenia dla diagnostyki wydajnościowej i stabilności połączeń.

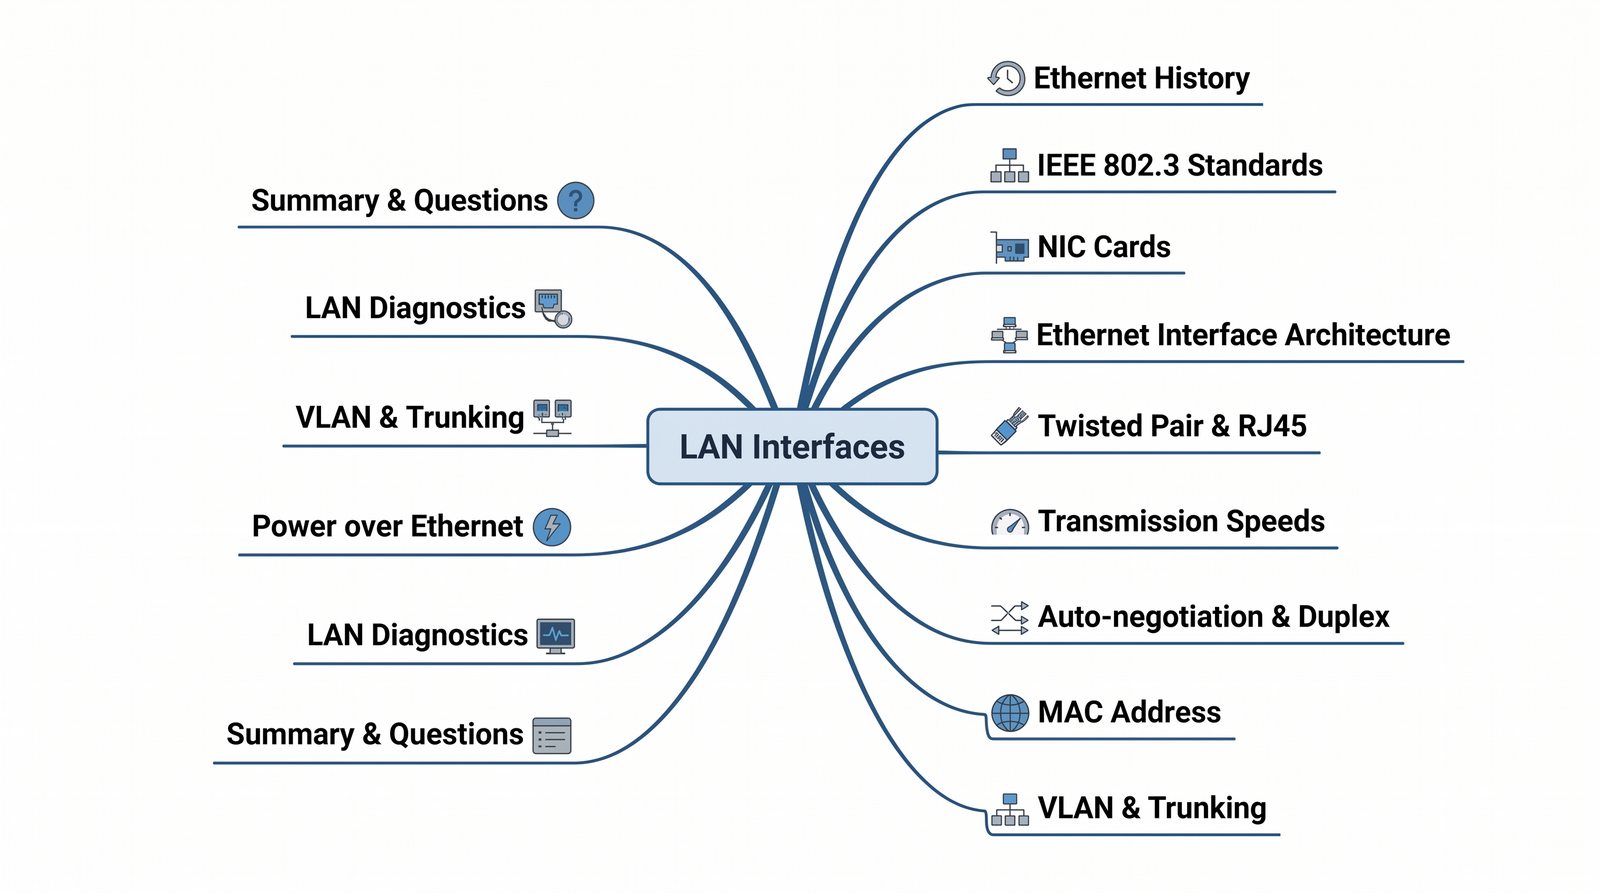
Prezentacja omawia budowę, standardy i diagnostykę interfejsów sieci LAN, począwszy od historii Ethernetu i standardów IEEE 802.3. Przedstawiono budowę kart sieciowych NIC, skrętkę i złącza RJ45, prędkości transmisji, auto-negocjację i dupleks. Omówiono także adres MAC, VLAN i trunking, Power over Ethernet oraz praktyczną diagnostykę interfejsów LAN.

Interfejs LAN (Ethernet): zespół komponentów sprzętowych (kontroler MAC, układ PHY, transformator separujący, gniazdo RJ45 / klatka SFP) realizujący transmisję ramek zgodnie ze standardami rodziny IEEE 802.3.
Karta sieciowa, kabel i ikona Ethernet

Interfejs sieci lokalnej (LAN Interface) stanowi punkt styku pomiędzy systemem operacyjnym stacji roboczej lub serwera a fizycznym medium transmisyjnym. W architekturze teleinformatycznej odpowiada za realizację funkcji warstwy fizycznej (L1) oraz podwarstwy kontroli dostępu do medium (MAC – Media Access Control, warstwa L2 modelu OSI). Prawidłowe działanie tego komponentu jest warunkiem koniecznym dla stabilnej pracy wszystkich wyższych protokołów stosu TCP/IP.

W praktyce inżynierskiej ponad 70% problemów zgłaszanych jako awarie aplikacji biznesowych lub „brak internetu” ma swoje bezpośrednie źródło w nieprawidłowej pracy interfejsu lokalnego: uszkodzeniach mechanicznych okablowania, zanieczyszczeniach złączy światłowodowych, błędach autonegocjacji szybkości i dupleksu czy przeciążeniach buforów przełącznika. Zrozumienie budowy i parametrów interfejsu LAN pozwala diagnoście na natychmiastową eliminację problemów na najniższych warstwach.

Współczesne interfejsy LAN podlegają rygorystycznym standardom komitetu IEEE 802.3, obejmującym szeroki zakres mediów (skrętka miedziana, światłowody jednomodowe i wielomodowe, kable miedziane DAC) oraz przepustowości od 10 Mb/s aż do 400 Gb/s i 800 Gb/s. Diagnostyka tych interfejsów łączy odczyty liczników sprzętowych z pomiarami fizycznymi toru transmisyjnego.

2/55
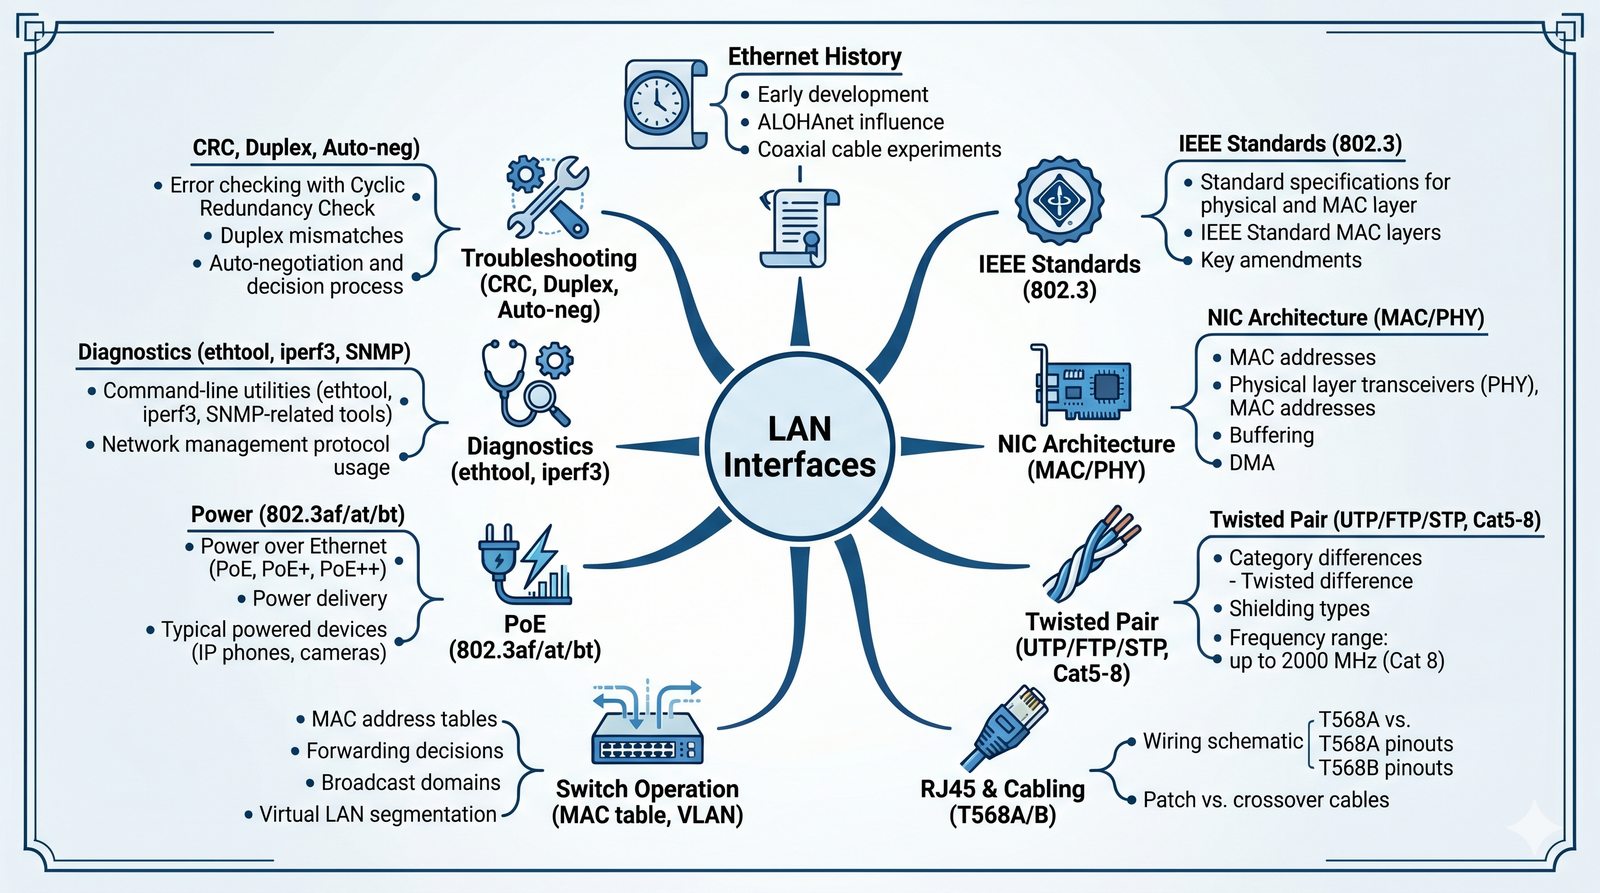
Plan drugiej części prezentacji
Cel slajdu: Przedstawienie struktury dydaktycznej modułu o interfejsach LAN: od historii i standardów IEEE 802.3, przez budowę karty sieciowej i okablowania, po zaawansowane przełączanie, VLAN, PoE i diagnostykę.

Plan części 2

  • Historia Ethernetu
  • Standardy IEEE 802.3
  • Karty sieciowe NIC
  • Budowa interfejsu Ethernet
  • Skrętka i złącza RJ45
  • Prędkości transmisji
  • Auto-negocjacja i dupleks
  • Adres MAC
  • VLAN i trunking
  • Power over Ethernet
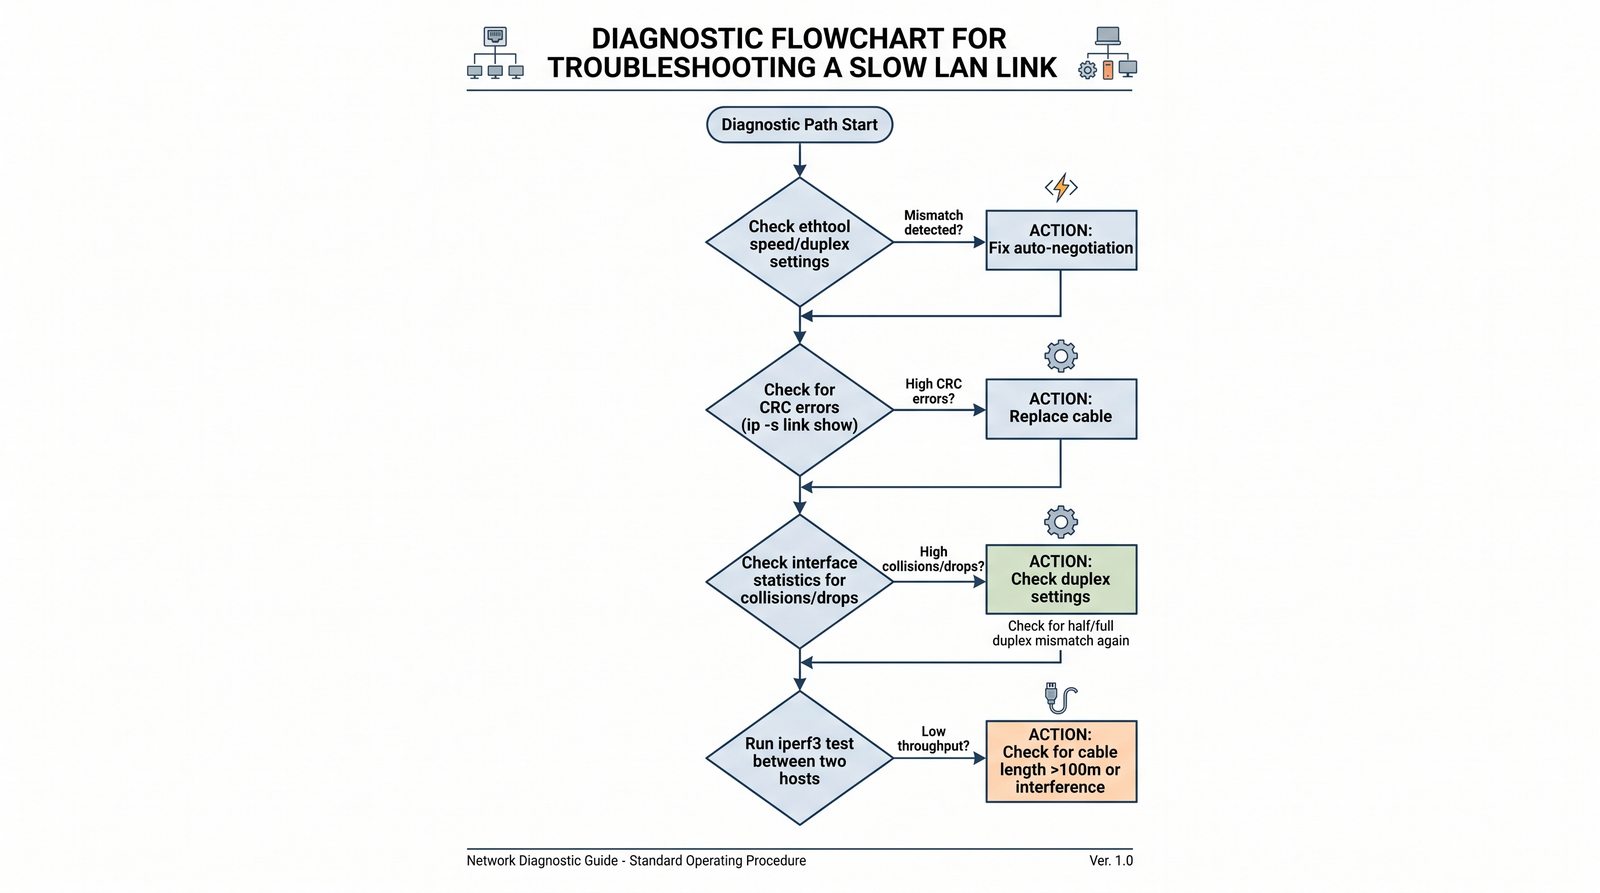
  • Diagnostyka interfejsów LAN
  • Podsumowanie i pytania
Plan dydaktyczny LAN: sekwencja „historia i medium → architektura karty NIC/MAC/PHY → parametry okablowania i złączy → przełączanie i domeny → diagnostyka systemowa → technologie zaawansowane (VLAN, PoE, LACP)”.
Diagram z planem

Układ tematyczny drugiej części kursu PiDSK odzwierciedla inżynierską ścieżkę analizy środowiska lokalnego od podstaw fizycznych do zaawansowanych mechanizmów logicznych. Rozpoczynamy od prześledzenia ewolucji technologii Ethernet od historycznego medium współdzielonego (kabel koncentryczny) do współczesnych matryc przełączających i łączy światłowodowych.

Następnie szczegółowo badamy architekturę karty sieciowej (NIC), dekomponując ją na kontroler MAC oraz układ warstwy fizycznej (PHY), a także analizując formaty i rodzaje adresacji fizycznej MAC oraz protokół odwzorowania adresów ARP (RFC 826). Kolejny blok poświęcony jest okablowaniu strukturalnemu miedzianemu (skrętka kat. 5e, 6, 6A, 7, 8 wg ISO/IEC 11801) oraz modułom optycznym SFP/SFP+.

W drugiej połowie modułu koncentrujemy się na mechanizmach przełączania (Switching), segmentacji sieci za pomocą wirtualnych sieci LAN (IEEE 802.1Q), zasilaniu urządzeń przez skrętkę (Power over Ethernet – PoE), agregacji portów (LACP) oraz profesjonalnych procedurach diagnostycznych z wykorzystaniem narzędzi `ethtool`, reflektometrii TDR i testerów okablowania.

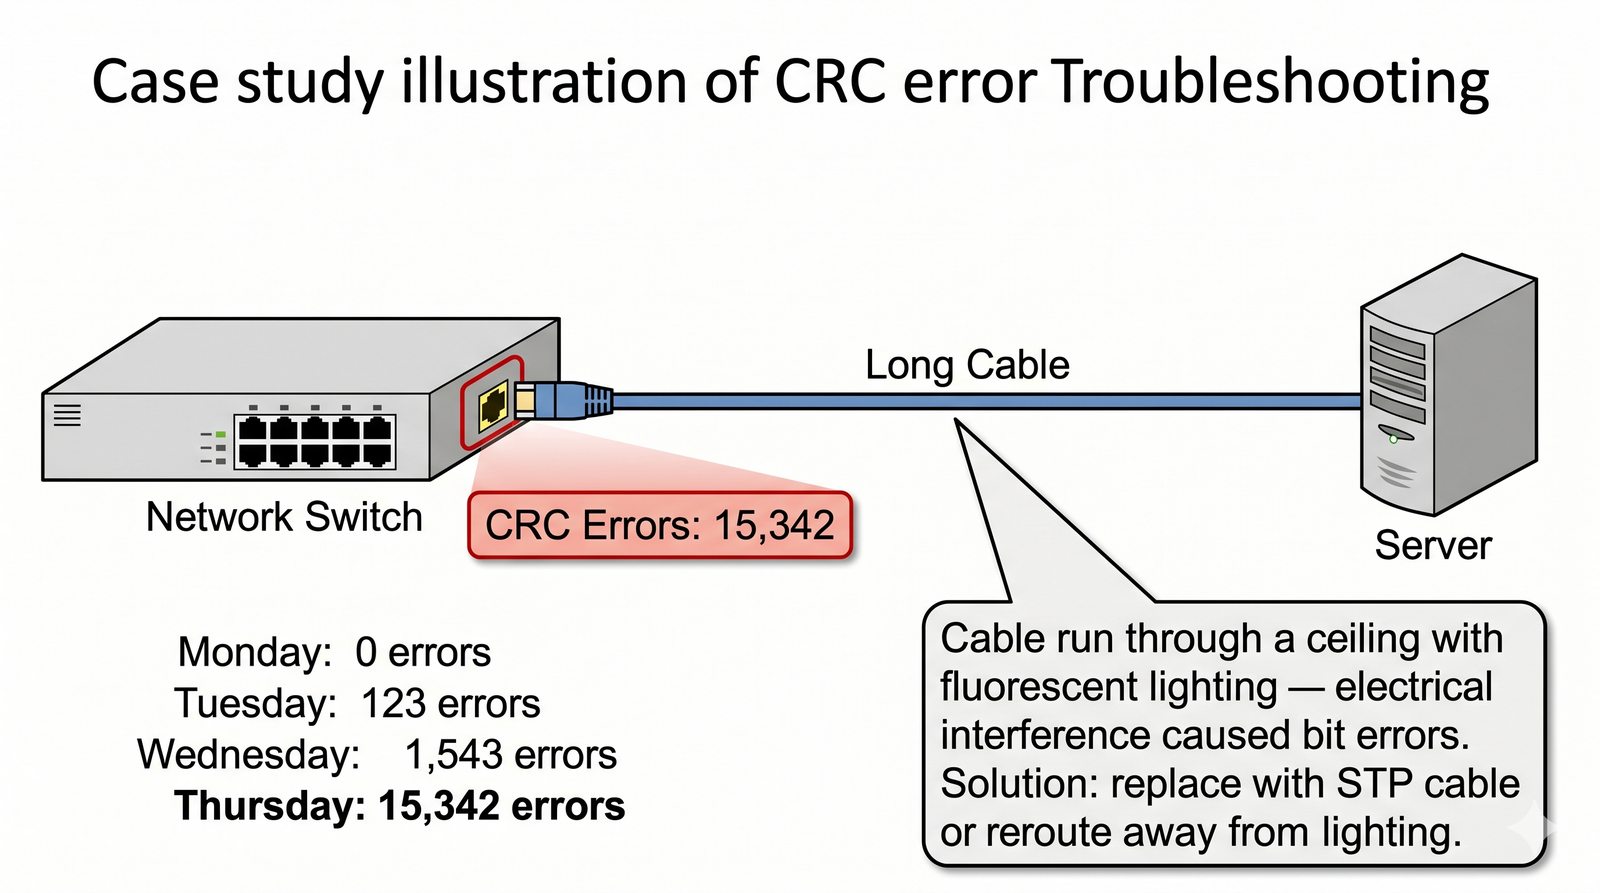
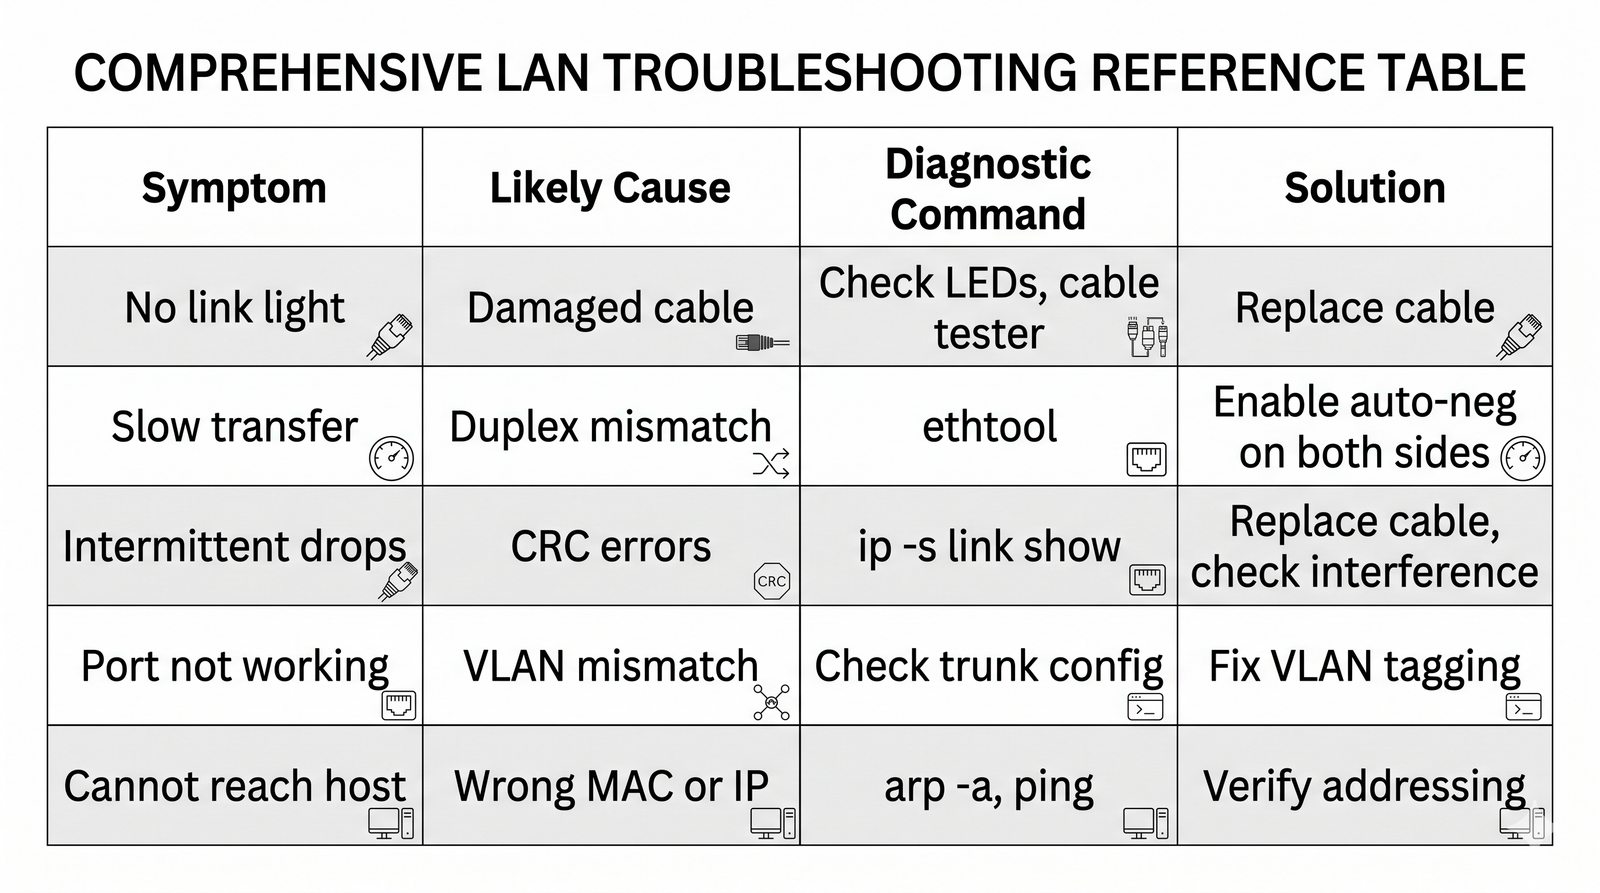
Wymiar praktyczny modułu kładzie nacisk na analizę ruchu sieciowego w programie Wireshark oraz diagnostykę interfejsów w systemach operacyjnych Linux (narzędzia ip link, ethtool) i Cisco IOS (polecenia show interfaces, show mac address-table). Po ukończeniu niniejszego modułu student potrafi poprawnie zinterpretować strukturę ramki Ethernet II, zdiagnozować błędy warstwy fizycznej (np. CRC errors, runts, giants, dupleks mismatch), zaprojektować segmentację domen rozgłoszeniowych w architekturze VLAN oraz wdrożyć bezpieczne łącza typu trunk w standardzie IEEE 802.1Q.

3/55
Historia powstania technologii Ethernet
Cel slajdu: Geneza Ethernetu: od radiowej sieci ALOHAnet na Hawajach, przez prace Roberta Metcalfe'a w Xerox PARC, po standaryzację konsorcjum DIX i komitetu IEEE 802.3.
Jak powstał Ethernet?

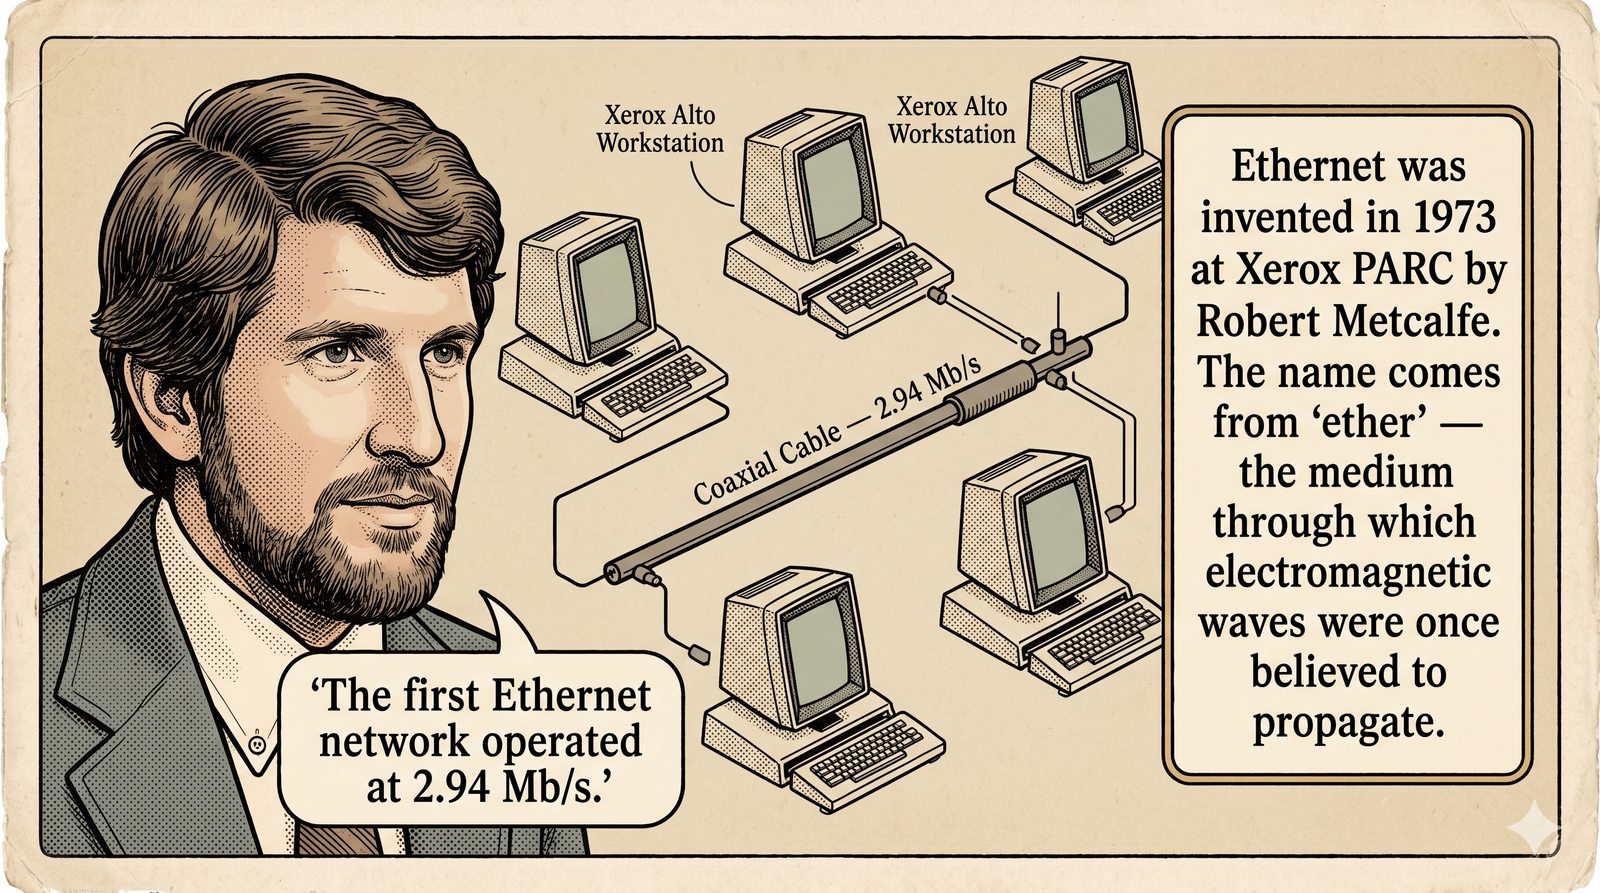
Ethernet został wynaleziony w 1973 roku w Xerox PARC przez Roberta Metcalfe'a.

Nazwa pochodzi od „ether" – eter, w którym wedlug XIX-wiecznych fizyków rozchodza sie fale elektromagnetyczne.

Pierwsza sieć Ethernet działała z prędkością 2,94 Mb/s na kablu koncentrycznym.

Ethernet ma już ponad 50 lat i jest najpopularniejszą technologią sieci LAN na świecie.
Początki Ethernetu: koncepcja opracowana w 1973 r. przez Roberta Metcalfe'a i Davida Boggsa w Xerox PARC, wywodząca się z protokołu ALOHAnet; formalny standard DIX (DEC, Intel, Xerox) z 1980 r. dał początek normie IEEE 802.3.
Robert Metcalfe i schemat pierwszej sieci Ethernet

Historia technologii Ethernet jest fascynującym przykładem inżynierskiej ewolucji protokołów teleinformatycznych. Bezpośrednią inspiracją dla twórców Ethernetu była radiowa sieć ALOHAnet, uruchomiona w 1971 roku na Uniwersytecie Hawajskim przez Normana Abramsona w celu bezprzewodowego połączenia wysp z centralnym komputerem. ALOHAnet wprowadziła rewolucyjną ideę losowego dostępu do współdzielonego medium: stacja nadaje pakiet w dowolnym momencie, a w razie kolizji odczekuje losowy czas przed retransmisją.

W 1973 roku w ośrodku badawczym Xerox PARC (Palo Alto Research Center) dr Robert Metcalfe wraz z Davidem Boggsem zaadaptowali tę koncepcję do transmisji kablowej, projektując eksperymentalny system o przepustowości 2,94 Mb/s. Nazwa „Ethernet” nawiązywała do postulowanego w XIX-wiecznej fizyce „eteru światłonośnego” – wszechobecnego medium, w którym miały rozchodzić się fale elektromagnetyczne. W ujęciu Metcalfe'a medium transmisyjnym był gruby kabel koncentryczny, do którego stacje podłączały się za pomocą specjalnych zacisków (tzw. wampirków).

W 1980 roku konsorcjum firm Digital Equipment Corporation (DEC), Intel oraz Xerox opublikowało oficjalną specyfikację „DIX Ethernet” o przepustowości 10 Mb/s. Dokument ten posłużył Instytutowi Inżynierów Elektryków i Elektroników jako baza do powołania grupy roboczej IEEE 802.3, która w 1983 roku wydała pierwszy międzynarodowy standard przewodowych sieci lokalnych, definiujący mechanizm wykrywania kolizji CSMA/CD.

4/55
Kamienie milowe rozwoju Ethernetu
Cel slajdu: Prześledzenie ewolucji prędkości i mediów Ethernetu: od 10BASE5 i 10BASE-T, przez Fast Ethernet i Gigabit Ethernet, po współczesne standardy 10G, 25G, 100G i 400G.

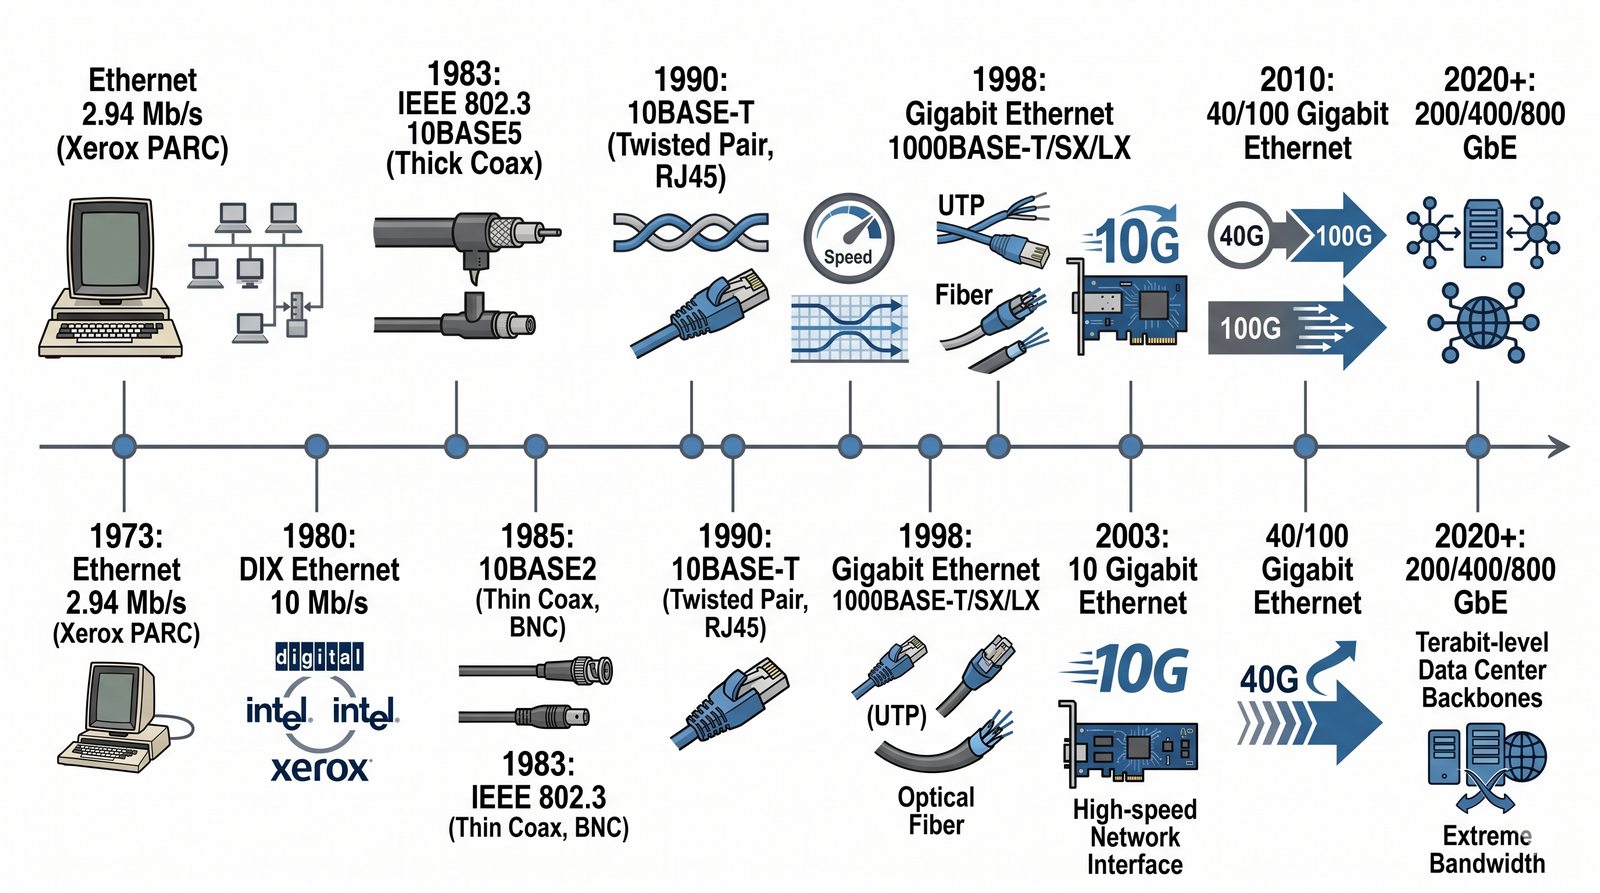
Ewolucja Ethernetu

  • 1973: Ethernet 2,94 Mb/s (Xerox PARC)
  • 1980: DIX Ethernet (DEC, Intel, Xerox) 10 Mb/s
  • 1983: IEEE 802.3 – standard 10BASE5 (gruby koncentryk)
  • 1985: 10BASE2 (cienki koncentryk, BNC)
  • 1990: 10BASE-T (skretka, RJ45)
  • 1995: Fast Ethernet 100BASE-TX
  • 1998: Gigabit Ethernet (1000BASE-T, 1000BASE-SX/LX)
  • 2003: 10 Gigabit Ethernet
  • 2010: 40/100 Gigabit Ethernet
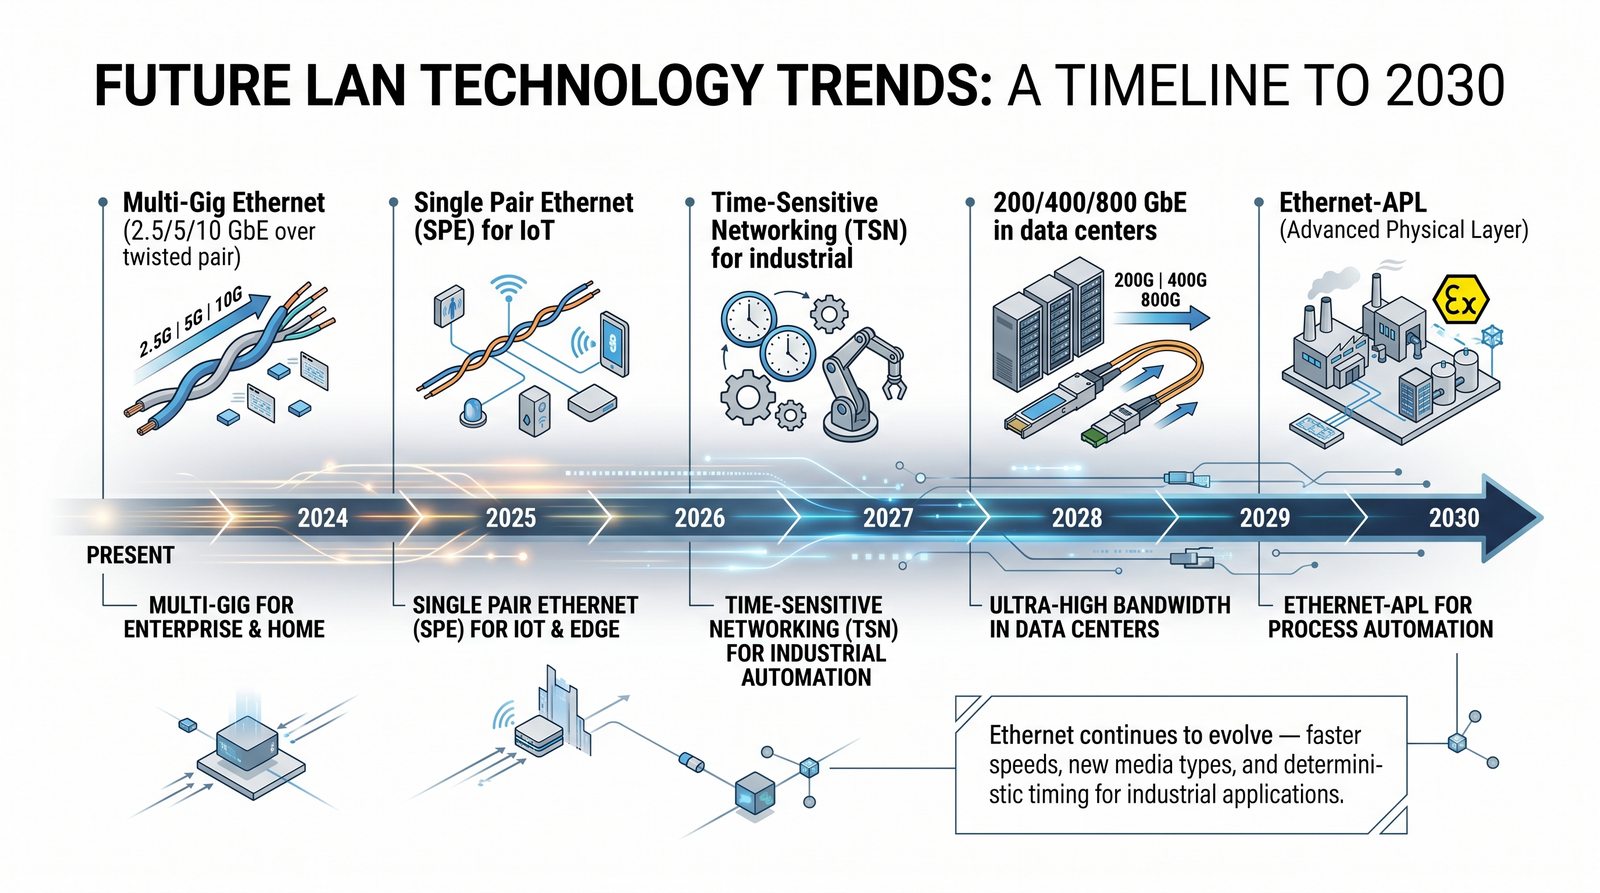
  • 2020+: 200/400/800 GbE
Kamienie milowe Ethernetu: 1983: 10BASE5 (kabel gruby); 1990: 10BASE-T (skrętka); 1995: 100BASE-TX (Fast Ethernet); 1999: 1000BASE-T (Gigabit Ethernet wg IEEE 802.3ab); 2002: 10GbE (IEEE 802.3ae); 2017: 200G/400G (IEEE 802.3bs).
Os czasu z ikonami kamieni milowych

Kluczem do spektakularnego rynkowego sukcesu Ethernetu okazała się niezwykła elastyczność standardu, który potrafił zaadaptować się do całkowicie nowych mediów transmisyjnych przy zachowaniu identycznego, uniwersalnego formatu ramki L2. Pierwsza generacja bazowała na kablu koncentrycznym: 10BASE5 („gruby Ethernet”, Yellow Cable, segmenty do 500 m) oraz 10BASE2 („cienki Ethernet”, kabel RG-58 ze złączami BNC i trójnikami, segmenty do 185 m). Topologia magistrali była jednak wysoce awaryjna – przerwanie kabla w jednym miejscu paraliżowało całą sieć.

Prawdziwą rewolucją było wprowadzenie w 1990 roku standardu 10BASE-T (IEEE 802.3i), który przeniósł transmisję na tanią nieekranowaną skrętkę dwuparową (UTP) ze złączami RJ45 i topologią gwiazdy skupioną wokół koncentratora (huba). W 1995 roku zadebiutował Fast Ethernet 100BASE-TX (IEEE 802.3u), podnosząc przepustowość do 100 Mb/s i wprowadzając pełny dupleks, eliminujący kolizje.

Kolejnym kamieniem milowym był Gigabit Ethernet (1000BASE-T, IEEE 802.3ab) z 1999 roku, który osiągnął transfer 1 Gb/s na standardowej 4-parowej skrętce kat. 5e dzięki zaawansowanemu kodowaniu PAM-5 i cyfrowym procesorom sygnałowym (DSP). W kolejnych dekadach wprowadzono standardy 10 Gb/s (10GBASE-T i 10G optyczne, IEEE 802.3an/ae), 25G/50G dla centrów danych oraz 100G, 200G i 400G (IEEE 802.3bs), otwierające drogę do współczesnych magistral 800 Gb/s i 1,6 Tb/s.

5/55
Rodzaje nośników transmisyjnych
Cel slajdu: Klasyfikacja i porównanie mediów transmisyjnych w LAN: skrętka miedziana (Twisted Pair), światłowody jednomodowe i wielomodowe (Optical Fiber), kable bezpośredniego połączenia (DAC) oraz media bezprzewodowe.

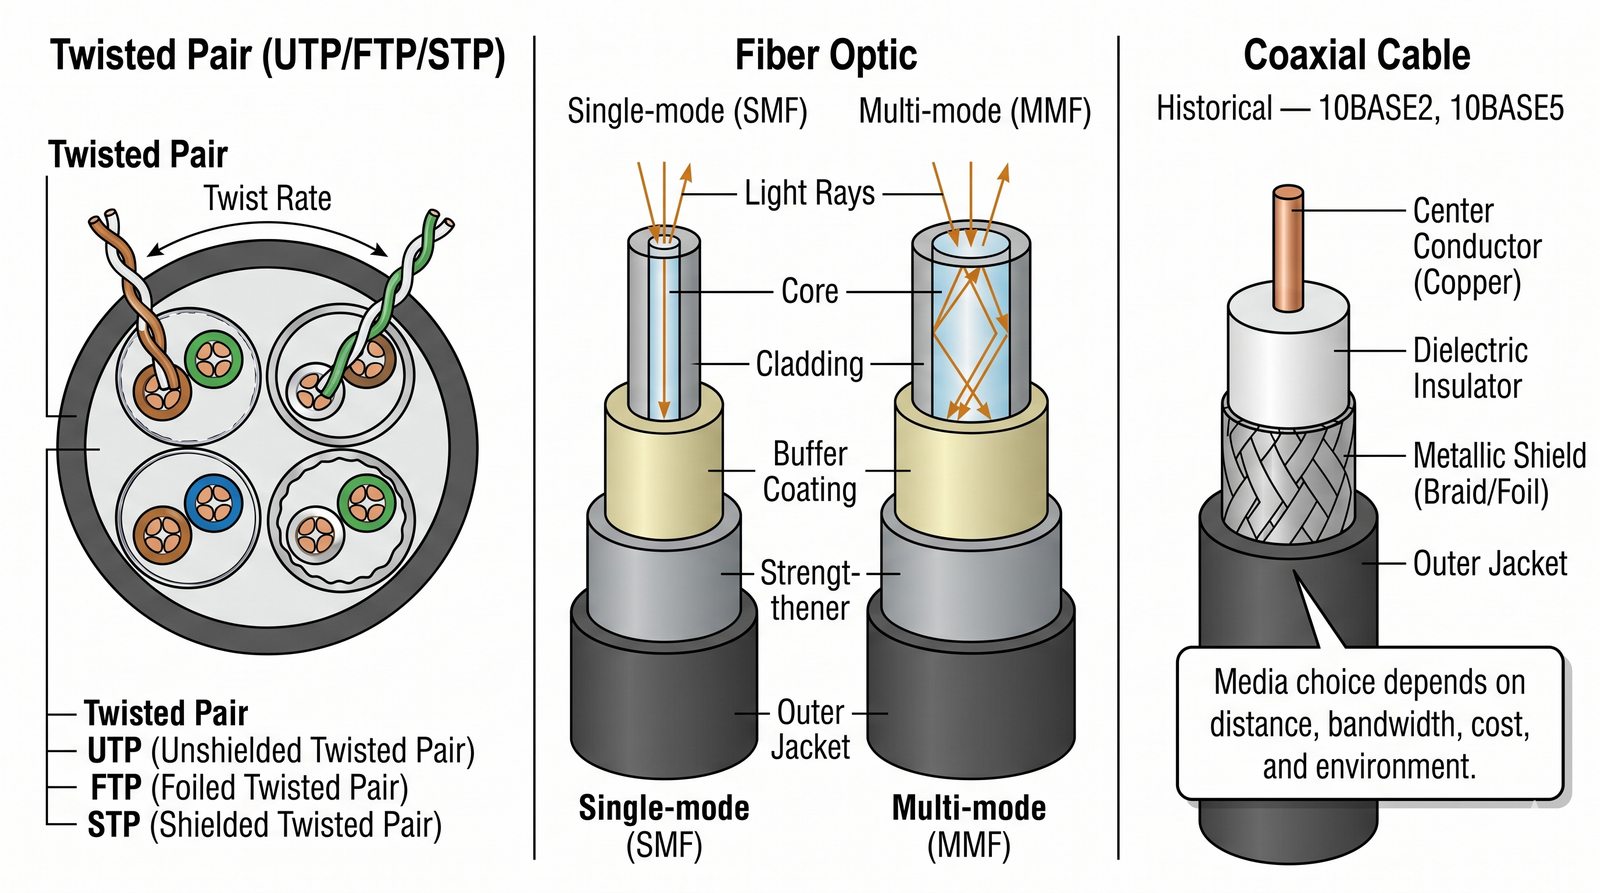
Nosniki transmisyjne

  • Skretka (Twisted Pair): UTP, FTP, STP – zlacze RJ45
  • Światłowód (Fiber Optic): single-mode (SMF), multi-mode (MMF) – złącza SC, LC
  • Kabel koncentryczny: historycznie 10BASE2, 10BASE5 – juz nieuzywany

Wybór nosnika zalezy od: odleglosci, przepustowosci, kosztu, srodowiska.

Nośniki LAN: skrętka miedziana 100 Ω (zasięg do 100 m); światłowody wielomodowe MMF (krótkie dystanse serwerowe do 300–550 m); światłowody jednomodowe SMF (dystanse kampusowe i MAN do 10–40 km); kable miedziane DAC (Direct Attach Copper) w szafach serwerowych do 5–7 m.
Trzy rodzaje kabli: skretka, swiatlowód, koncentryk

W inżynierii sieci lokalnych nośniki transmisyjne dobiera się ściśle według wymagań dystansowych, środowiskowych i budżetowych. Najpopularniejszym medium pozostaje skrętka miedziana czteroparowa (Twisted Pair) o impedancji falowej 100 omów. Jej zaletą jest niski koszt, łatwość instalacji oraz możliwość jednoczesnego przesyłania zasilania (PoE). Ograniczeniem jest maksymalna długość toru transmisyjnego, sztywno zdefiniowana w normach na 100 metrów (90 m łącza stałego Permanent Link + 10 m kabli krosowych), oraz podatność na zakłócenia w środowiskach przemysłowych.

W relacjach szkieletowych i serwerowych dominują tory światłowodowe, całkowicie odporne na zakłócenia elektromagnetyczne i impulsy przepięciowe. Dzielą się one na dwa typy: Światłowody wielomodowe (MMF – Multi-Mode Fiber) o średnicy rdzenia 50 µm (klasy OM3, OM4, OM5), wykorzystujące jako źródło światła tanie lasery VCSEL o długości fali 850 nm, zapewniające zasięg do 300–550 metrów; oraz Światłowody jednomodowe (SMF – Single-Mode Fiber) o rdzeniu 9 µm (klasy OS1, OS2), zasilane laserami Fabry-Perota lub DFB (1310 nm lub 1550 nm), osiągające zasięgi od 10 do ponad 40 kilometrów bez konieczności regeneracji sygnału.

Trzecią, bardzo ważną kategorią w szafach serwerowych (Top-of-Rack) są kable miedziane DAC (Direct Attach Copper) oraz aktywne kable optyczne AOC. DAC to zintegrowany kabel miedziany z fabrycznie zamontowanymi końcówkami SFP+ lub QSFP28. Przy długościach do 3–5 metrów oferuje on znikomy pobór energii (poniżej 0,5 W na port w porównaniu do 2–4 W dla miedzianych portów 10GBASE-T) oraz minimalne opóźnienie, będąc standardem łączenia serwerów z przełącznikami w szafie rack.

6/55
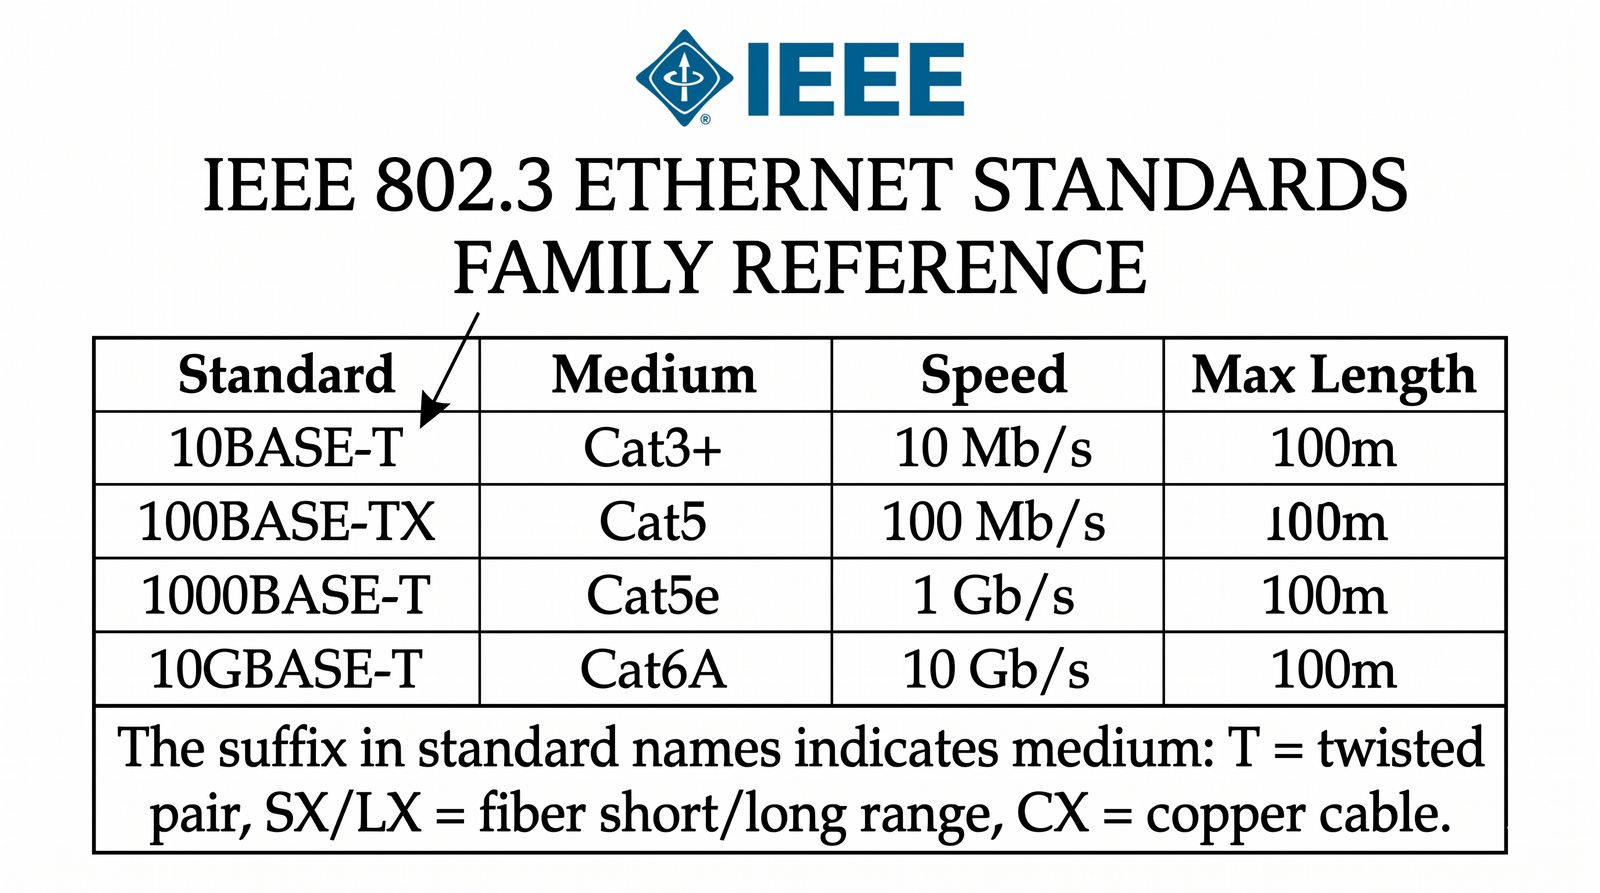
Standardy rodziny IEEE 802.3
Cel slajdu: Struktura rodziny standardów IEEE 802.3: nazewnictwo, format ramki Ethernet, warstwy PHY i MAC oraz kluczowe specyfikacje od 10BASE-T do 400GBASE-SR8.

Rodzina standardów 802.3

IEEE 802.3 to grupa standardów definiujacych fizyczna warstwe i podwarstwe MAC dla Ethernetu.

StandardMediumPredkoscMaks. dlugosc
10BASE-TSkretka Cat3+10 Mb/s100 m
100BASE-TXSkretka Cat5100 Mb/s100 m
1000BASE-TSkretka Cat5e1 Gb/s100 m
10GBASE-TSkretka Cat6A10 Gb/s100 m
1000BASE-SXMMF (850 nm)1 Gb/s550 m
10GBASE-SRMMF (850 nm)10 Gb/s300 m
Koncówka w nazwie standardu oznacza medium: T – skretka, SX/LX – światłowód krótki/dlugi zasieg, CX – kabel miedziany.
Standard IEEE 802.3: oficjalna norma Ethernetu; reguła nazewnictwa [Szybkość][Modulacja/Medium][Typ], np. 1000BASE-T (1000 Mb/s, pasmo podstawowe Baseband, skrętka Twisted pair) lub 10GBASE-LR (10 Gb/s, światłowód jednomodowy Long Reach 1310 nm).
Logo IEEE 802.3

Standardy komitetu IEEE 802.3 posługują się zunifikowaną regułą nazewnictwa, która w zwięzły sposób opisuje parametry fizyczne łącza. Oznaczenie składa się z trzech członów: 1) Liczby określającej szybkość transmisji (10, 100, 1000 dla megabitów, 10G, 25G, 40G, 100G, 400G dla gigabitów); 2) Słowa BASE oznaczającego transmisję w paśmie podstawowym (Baseband – brak modulacji wielu częstotliwości nośnych, w przeciwieństwie do historycznego BROADBAND); 3) Oznaczenia medium lub metody kodowania.

W segmencie miedzianym litera T oznacza skrętkę (np. 10BASE-T, 100BASE-TX, 1000BASE-T, 10GBASE-T). W segmencie światłowodowym oznaczenia wskazują na zasięg i długość fali: SX / SR (Short Reach) oznacza światłowód wielomodowy 850 nm (zasięg do kilkuset metrów); LX / LR (Long Reach) oznacza światłowód jednomodowy 1310 nm (zasięg do 10 km); EX / ER (Extended Reach) oznacza łącze jednomodowe do 40 km; a ZX / ZR – dalekosiężne łącza 1550 nm o zasięgu do 80 km.

Niezależnie od medium fizycznego, standard IEEE 802.3 definiuje jednolity format ramki Ethernet. Ramka składa się z: 7 bajtów preambuły i 1 bajtu znacznika SFD (synchronizacja bitowa), 6 bajtów adresu docelowego MAC, 6 bajtów adresu źródłowego MAC, 2 bajtów pola Długość/Typ (EtherType), od 46 do 1500 bajtów ładunku (Payload) oraz 4 bajtów sprzętowej sumy kontrolnej FCS (wielomian CRC-32). Taka unifikacja pozwala przełącznikom przekazywać ramki pomiędzy łączem światłowodowym 100G a skrętką 1G bez modyfikacji nagłówków L2.

7/55
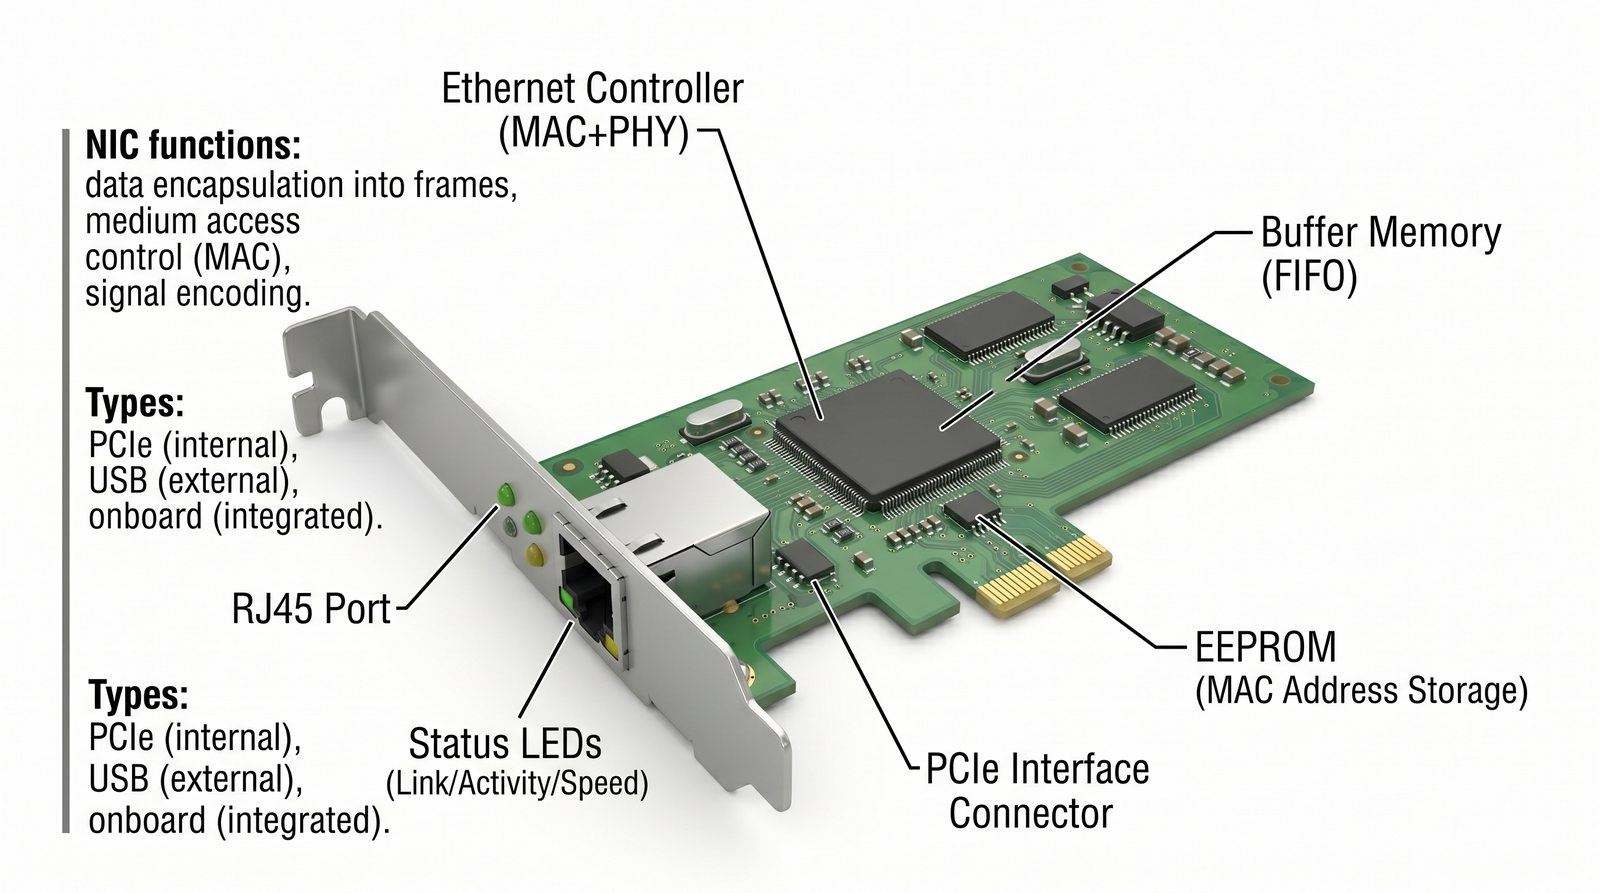
Karta sieciowa NIC i zadania
Cel slajdu: Funkcje i zadania karty sieciowej (NIC): enkapsulacja danych, kolejkowanie, buforowanie, sprzętowy offloading oraz komunikacja z magistralą PCIe komputera.

Network Interface Card

NIC to urządzenie łączące komputer z siecią.

  • Zadania: enkapsulacja danych w ramki, kontrola dostepu do medium (MAC), kodowanie sygnału
  • Rodzaje: PCIe (wewnetrzne), USB (zewnetrzne), zintegrowane z plyta glówna (Onboard)
  • Elementy: kontroler Ethernet, pamiec buforowa, zlacze RJ45/SFP+, diody LED
Karta sieciowa (NIC – Network Interface Card): kontroler sprzętowy łączący płytę główną przez magistralę PCIe z medium transmisyjnym; realizuje enkapsulację ramek L2, obliczanie sum kontrolnych CRC, buforowanie DMA oraz obsługę przerwań MSI-X.
Karta sieciowa PCIe z opisami elementów

Karta sieciowa (Network Interface Card, NIC) jest kluczowym kontrolerem wejścia/wyjścia łączącym komputer z siecią Ethernet. Jej podstawowym zadaniem jest realizacja funkcji podwarstwy MAC oraz warstwy fizycznej PHY. W kierunku nadawczym karta pobiera dane z pamięci operacyjnej komputera za pośrednictwem magistrali PCI Express (PCIe) z wykorzystaniem mechanizmu bezpośredniego dostępu do pamięci (DMA – Direct Memory Access), dzieli je na ramki, dokleja nagłówki L2, oblicza sprzętową sumę kontrolną CRC-32 i przekazuje bity do nadajnika.

W kierunku odbiorczym karta odbiera sygnał z kabla, weryfikuje sumę kontrolną FCS (odrzucając ramki uszkodzone), sprawdza adres docelowy MAC (akceptując ramki skierowane do własnego adresu, ramki rozgłoszeniowe lub ramki w trybie Promiscuous), po czym umieszcza dane w buforach pamięci RAM hosta i generuje przerwanie procesora. We współczesnych kartach wielokolejkowych stosuje się przerwania MSI-X oraz mechanizm RSS (Receive Side Scaling), który rozdziela obsługę różnych przepływów sieciowych pomiędzy poszczególne rdzenie procesora wielordzeniowego.

Nowoczesne karty sieciowe realizują zaawansowany sprzętowy offloading: zdejmują z procesora hosta obowiązek obliczania sum kontrolnych IPv4, TCP i UDP (Checksum Offload), dzielą duże bloki danych TCP na ramki MTU (TSO – TCP Segmentation Offload) oraz filtrują ruch w oparciu o sprzętowe reguły zapory sieciowej. W centrach danych standardem stają się karty SmartNIC / DPU (Data Processing Unit), wyposażone we własne rdzenie ARM zdolne do pełnego przetwarzania wirtualizacji sieciowej (OVS), szyfrowania IPsec oraz protokołów pamięci masowej NVMe-oF.

8/55
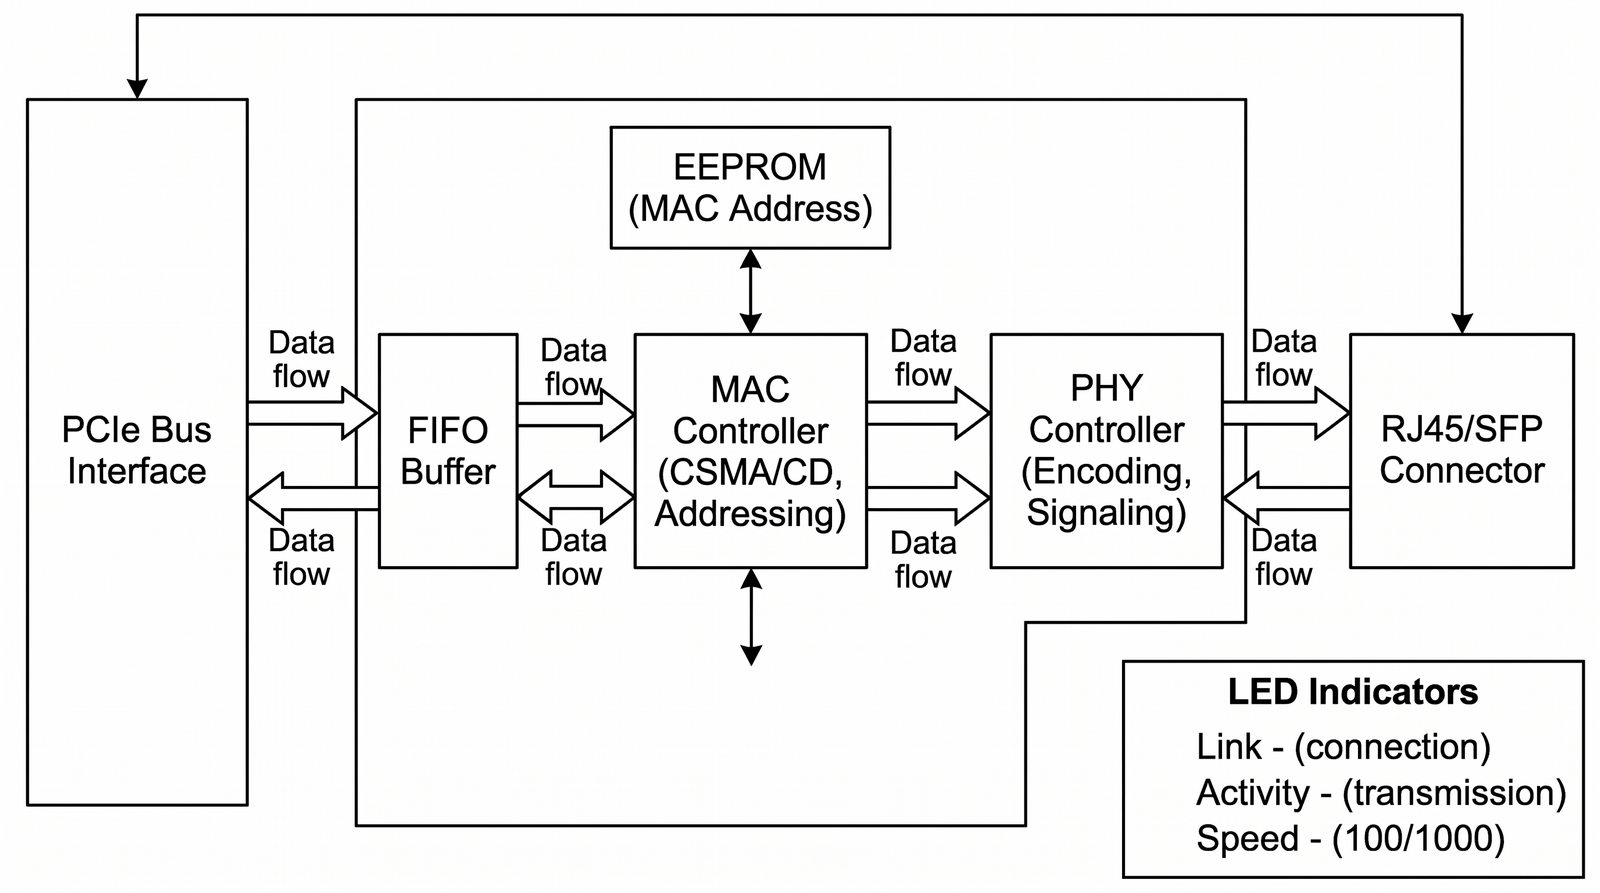
Budowa wewnętrzna karty sieciowej
Cel slajdu: Anatomia sprzętowa karty NIC: procesor MAC, układ transceivera PHY, transformator separujący (magnes), pamięć EEPROM z adresem MAC oraz interfejs PCIe.

Co znajduje sie na karcie?

  • Kontroler MAC: realizuje warstwe MAC (CSMA/CD, adresacja)
  • Kontroler PHY: realizuje warstwe fizyczna (kodowanie, sygnalizacja)
  • Interfejs do magistrali: PCIe, USB, M.2
  • Bufor (FIFO): przechowuje pakiety przed wyslaniem/po odebraniu
  • Pamiec EEPROM: przechowuje adres MAC i konfiguracje
  • Diody LED: link (połączenie), activity (transmisja), speed (100/1000)
Komponenty karty NIC: kontroler MAC (logika ramek i protokołów); układ PHY (nadajnik-odbiornik sygnałów analogowych); transformatory magnetyczne (separacja galwaniczna 1,5 kV); pamięć EEPROM/Flash (przechowuje adres OUI MAC i firmware).
Schemat blokowy karty sieciowej

Analiza fizycznej budowy karty sieciowej ujawnia wyraźny podział na domenę cyfrową i analogową. Sercem karty jest kontroler MAC (Media Access Controller), często zintegrowany z interfejsem magistrali PCIe. Kontroler MAC to wyspecjalizowany układ cyfrowy realizujący logikę protokołu Ethernet: formatowanie ramek, zarządzanie adresami MAC, obsługę kolejek buforowych FIFO, sprzętowe liczniki statystyk (RMON) oraz mechanizmy DMA wymieniające dane z pamięcią RAM komputera.

Drugim kluczowym elementem jest układ PHY (Physical Layer Transceiver). Układ PHY konwertuje cyfrowe strumienie bitów otrzymywane z kontrolera MAC na analogowe sygnały napięciowe (lub optyczne) przesyłane w kablu. W przypadku standardu 1000BASE-T układ PHY zawiera zaawansowane przetworniki cyfrowo-analogowe (DAC) i analogowo-cyfrowe (ADC), kompensatory echa, eliminatory przesłuchów NEXT/FEXT oraz filtry cyfrowe DSP, które dekodują wielopoziomowy sygnał PAM-5 w obecności szumów kabla.

Pomiędzy układem PHY a gniazdem RJ45 znajduje się blok transformatorów magnetycznych (Magnetics / Pulse Transformers). Zapewnia on separację galwaniczną (typowo do 1500 V prądu przemiennego) chroniącą płytę główną przed skokami napięć elektrostatycznych, tłumi zakłócenia wspólne (Common-Mode Choke) oraz umożliwia wprowadzanie zasilania stałoprądowego w technologii PoE. Karta posiada także pamięć nieulotną EEPROM / Flash, w której zapisany jest fabryczny identyfikator MAC (OUI), konfiguracja startowa PXE oraz firmware urządzenia.

9/55
Interfejsy łączenia MAC i PHY
Cel slajdu: Standardy magistral wewnętrznych łączących kontroler MAC z układem PHY: ewolucja od MII i RMII do GMII, RGMII oraz szeregowego SGMII.

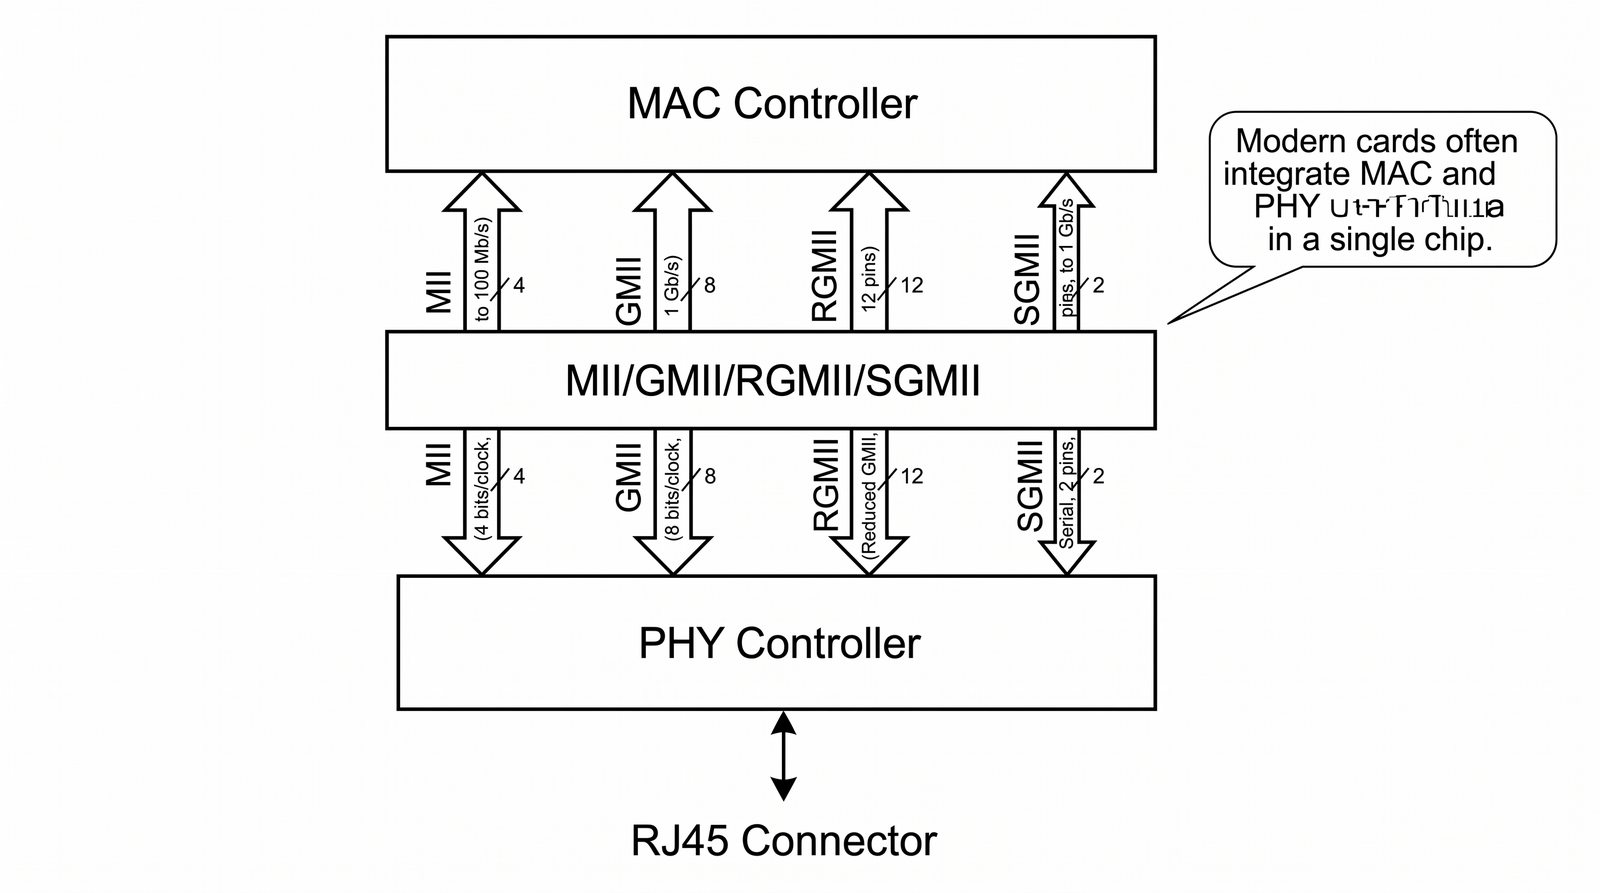
Interfejsy między MAC a PHY

Do komunikacji między kontrolerem MAC a ukladem PHY uzywane sa standardowe interfejsy:

  • MII (Media Independent Interface): 4 bity na takt, do 100 Mb/s
  • GMII (Gigabit MII): 8 bitów na takt, 1 Gb/s
  • RGMII (Reduced GMII): zmniejszona liczba pinów (12 zamiast 24)
  • SGMII (Serial GMII): szeregowy, 2 piny, do 1 Gb/s

Nowoczesne karty często integruja MAC i PHY w jednym ukladzie.

Magistrale MAC-PHY: MII (Media Independent Interface, 100 Mb/s, 16 linii sygnałowych); RMII (Reduced MII, 50 MHz, 8 linii); GMII (Gigabit MII); RGMII (Reduced Gigabit MII) (125 MHz DDR, 12 linii); SGMII (Serial GMII) (różnicowa para szeregowa 1,25 Gb/s).
Schemat polaczenia MAC – MII/GMII – PHY – RJ45

W architekturze sprzętowej urządzeń sieciowych kontroler MAC oraz układ warstwy fizycznej PHY mogą być osobnymi układami scalonymi połączonymi na płytce drukowanej (PCB) za pomocą standaryzowanych magistral. Pierwszym uniwersalnym standardem zdefiniowanym przez IEEE był interfejs MII (Media Independent Interface) dla sieci Fast Ethernet 100 Mb/s. MII wykorzystywał 4-bitową równoległą szynę danych dla nadawania (TXD[3:0]) i odbioru (RXD[3:0]) taktowaną zegarem 25 MHz, co wymagało aż 16 linii sygnałowych.

Aby zredukować liczbę nóżek układów i uprościć projektowanie płytek, opracowano zredukowany wariant RMII (Reduced MII). Szyna danych została zawężona do 2 bitów, ale częstotliwość zegara podniesiono do 50 MHz, redukując liczbę linii do zaledwie 8. Wraz z nadejściem Gigabit Ethernetu wprowadzono magistralę GMII (Gigabit MII), operującą na 8-bitowej szynie danych taktowanej częstotliwością 125 MHz (24 linie sygnałowe).

Współczesnym standardem na płytach przełączników i routerów stał się interfejs RGMII (Reduced GMII). RGMII wykorzystuje 4-bitową szynę danych pracującą w technologii DDR (Double Data Rate – dane przesyłane na obu zboczach zegara 125 MHz), co przy 12 liniach sygnałowych zapewnia pełną przepustowość 1 Gb/s. W najbardziej gęstych przełącznikach stosuje się szeregowy interfejs SGMII (Serial GMII), który przesyła dane za pomocą różnicowych linii transmisyjnych LVDS o taktowaniu 1,25 Gb/s z kodowaniem 8b/10b, drastycznie redukując zajętość miejsca na laminacie PCB.

10/55
Adres MAC jako identyfikator karty
Cel slajdu: Struktura i znaczenie adresu MAC: 48-bitowy identyfikator fizyczny EUI-48, rejestr OUI przydzielany przez IEEE oraz semantyka bitów I/G i U/L.

Unikalny identyfikator interfejsu

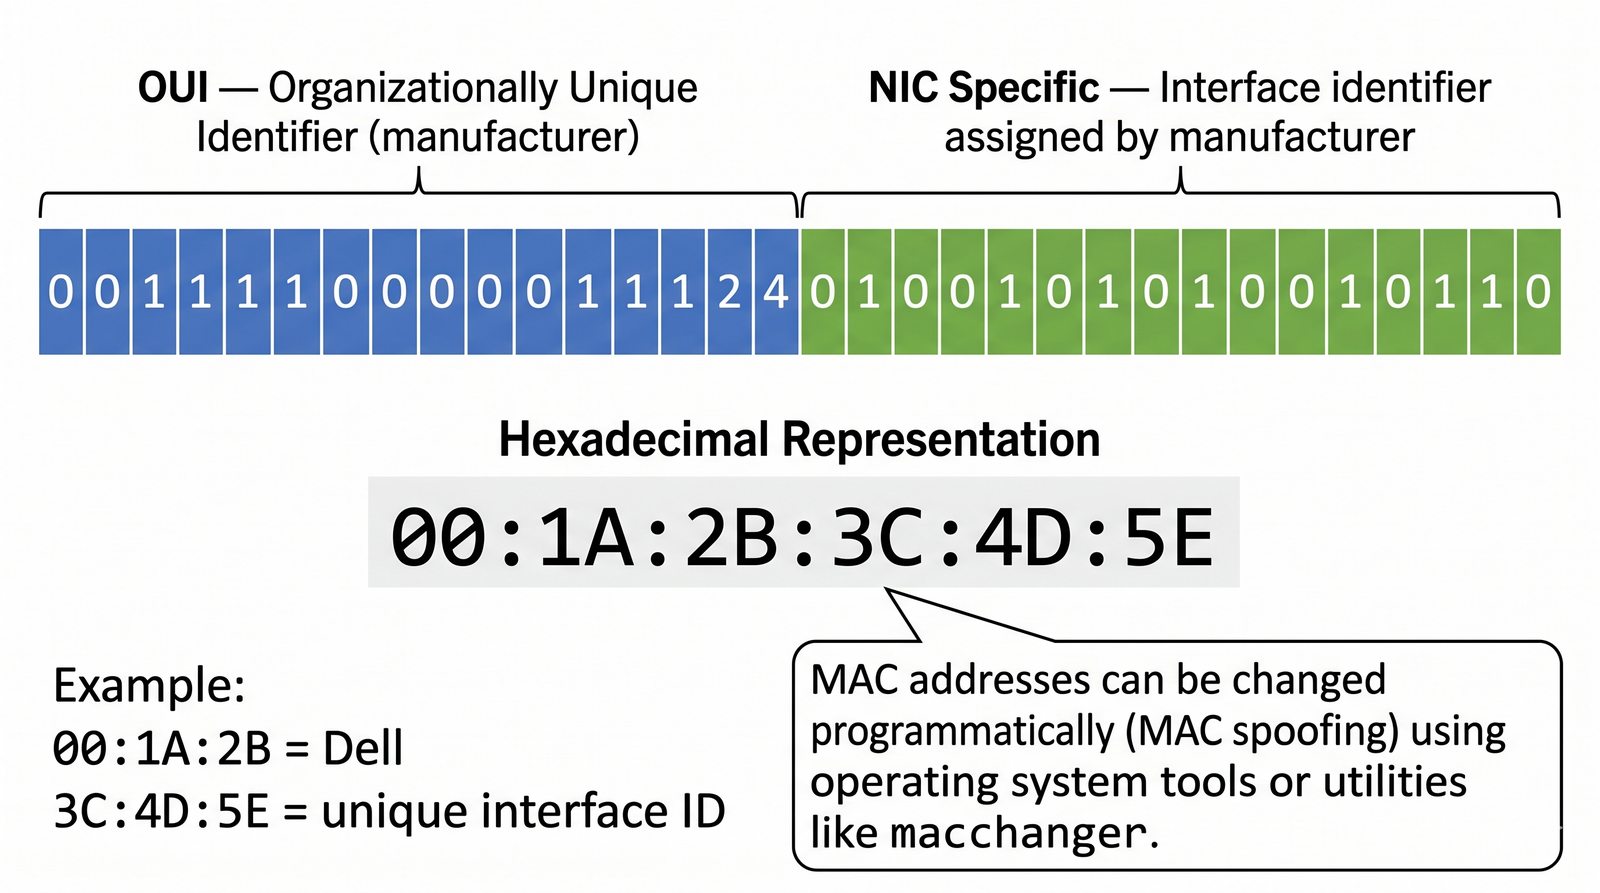
Adres MAC (Media Access Control) to 48-bitowy identyfikator przypisany fabrycznie do karty sieciowej.

  • Zapis szesnastkowo: np. 00:1A:2B:3C:4D:5E
  • Pierwsze 24 bity – identyfikator producenta (OUI – Organizationally Unique Identifier)
  • Ostatnie 24 bity – identyfikator interfejsu nadawany przez producenta
  • Adres MAC jest unikalny na swiecie (w teorii – w praktyce można go zmienic)
Adres MAC można zmienic programowo (MAC spoofing). Sluzy do tego funkcja w systemie operacyjnym lub narzedzia takie jak macchanger.
Adres MAC (Media Access Control): 48-bitowy adres fizyczny warstwy L2 (format EUI-48); pierwsze 24 bity tworzą OUI (Organizationally Unique Identifier) identyfikujący producenta; pozostałe 24 bity to unikalny numer urządzenia nadany w fabryce.
Schemat budowy adresu MAC

Adres kontroli dostępu do medium (MAC Address), określany formalnie w nomenklaturze IEEE jako identyfikator EUI-48 (Extended Unique Identifier), jest 48-bitową liczbą binarną (6 bajtów) przypisaną na stałe do każdego interfejsu sieciowego Ethernet i Wi-Fi. Adres ten jest tradycyjnie wypalany w nieulotnej pamięci ROM/EEPROM karty sieciowej podczas procesu produkcyjnego (stąd historyczna nazwa Burned-In Address, BIA).

Struktura 48-bitowego adresu MAC dzieli się precyzyjnie na dwie równe 24-bitowe części: 1) Pierwsze 24 bity (3 bajty) tworzą pole OUI (Organizationally Unique Identifier). Pule OUI są centralnie zarządzane i przydzielane producentom sprzętu przez organizację IEEE Registration Authority (np. prefiks `00:1A:2B` jednoznacznie identyfikuje konkretną firmę technologiczną); 2) Pozostałe 24 bity (3 bajty) stanowią unikalny numer seryjny interfejsu (NIC Specific / Device Identifier) nadawany przez producenta, co teoretycznie gwarantuje globalną unikalność każdego adresu na świecie.

Szczególną rolę pełnią dwa najmłodsze bity pierwszego bajtu adresu MAC: Bit I/G (Individual / Group) – najmłodszy bit (b0) pierwszego oktetu. Wartość 0 oznacza adres jednostkowy (Unicast), natomiast wartość 1 oznacza adres grupowy (Multicast lub Broadcast); oraz Bit U/L (Universal / Local) – drugi najmłodszy bit (b1) pierwszego oktetu. Wartość 0 oznacza adres unikalny globalnie (nadany przez IEEE), natomiast wartość 1 oznacza adres zarządzany lokalnie (Locally Administered Address), używany np. przy wirtualizacji maszyn lub randomizacji adresów MAC w smartfonach.

11/55
Formaty zapisu adresu MAC
Cel slajdu: Konwencje zapisu adresu fizycznego w różnych systemach operacyjnych i sprzęcie sieciowym oraz zasady ich wzajemnej konwersji.

Rózne sposoby zapisu

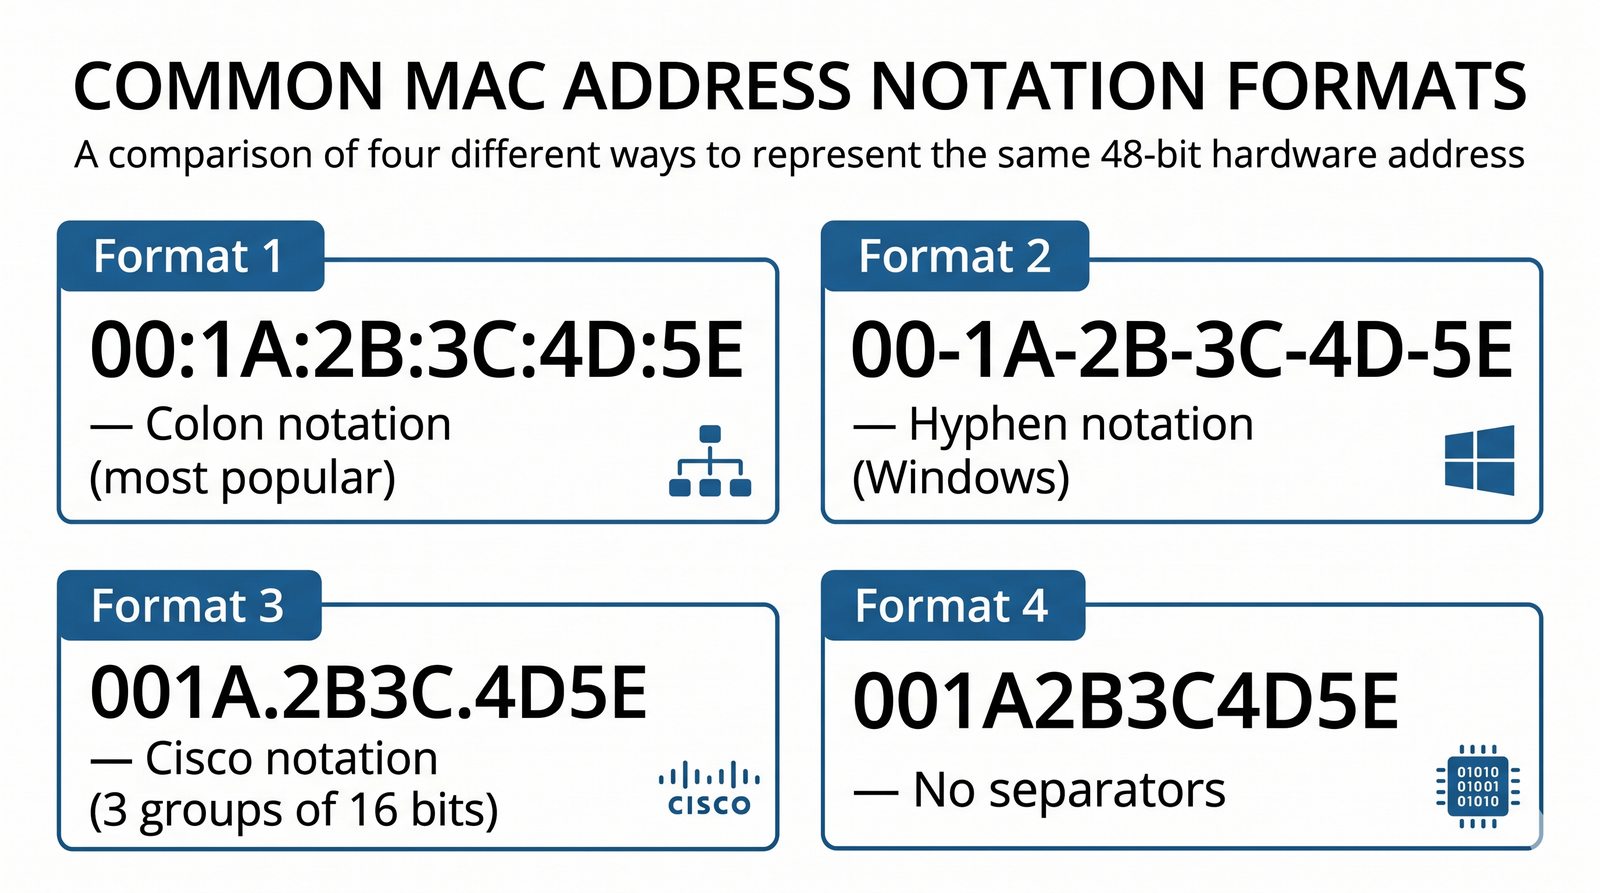
00:1A:2B:3C:4D:5E – format z dwukropkami (najpopularniejszy)

00-1A-2B-3C-4D-5E – format z myslnikami (Windows)

001A.2B3C.4D5E – format Cisco (3 grupy po 16 bitów)

001A2B3C4D5E – bez separatorów

Formaty zapisu MAC: notacja dwukropkowa (`00:11:22:33:44:55` - Linux/Unix); notacja dywizowa (`00-11-22-33-44-55` - Windows); notacja kropkowa (`0011.2233.4455` - Cisco IOS); zapis bez separatorów (`001122334455`).
Cztery formaty adresu MAC obok siebie

Adres MAC składa się z 48 bitów, co odpowiada 6 bajtom danych. Ponieważ operowanie na ciągach zer i jedynek byłoby wysoce niepraktyczne dla inżynierów, adresy fizyczne zapisuje się w systemie szesnastkowym (heksadecymalnym), gdzie każdy bajt reprezentowany jest przez dwie cyfry z zakresu 0–9 oraz liter A–F. W świecie teleinformatyki wykształciły się trzy dominujące konwencje zapisu.

Pierwszą jest konwencja dwukropkowa (Canonical format), dominująca w systemach z rodziny Linux, macOS oraz w oficjalnych dokumentach IEEE: bajty są oddzielone dwukropkami, np. `08:00:27:12:34:56`. Drugą jest konwencja dywizowa (myślnikowa), stanowiąca domyślny format w systemach Microsoft Windows (widoczna w wynikach poleceń `ipconfig /all` oraz `getmac`): `08-00-27-12-34-56`. Trzecią jest notacja kropkowa firmy Cisco, powszechna w systemach sieciowych Cisco IOS, Junos i Arista EOS, gdzie bajty grupuje się po dwa (słowa 16-bitowe) oddzielone kropką: `0800.2712.3456`.

Inżynier sieciowy musi swobodnie konwertować te zapisy w skryptach automatyzacji oraz bazach danych inwentaryzacyjnych (IPAM). Wielkość liter (majuskuly vs minuskuły, np. `AA:BB` vs `aa:bb`) nie ma znaczenia semantycznego, jednak dobrą praktyką bazodanową jest normalizacja wszystkich adresów do jednolitego formatu (np. małe litery bez separatorów w relacyjnych bazach SQL) w celu przyspieszenia operacji indeksowania i wyszukiwania.

12/55
Rodzaje adresów MAC w sieci
Cel slajdu: Klasyfikacja adresów warstwy L2: adresy jednostkowe (Unicast), grupowe (Multicast) i rozgłoszeniowe (Broadcast) oraz ich rola w przełączaniu pakietów.

Unicast, multicast, broadcast

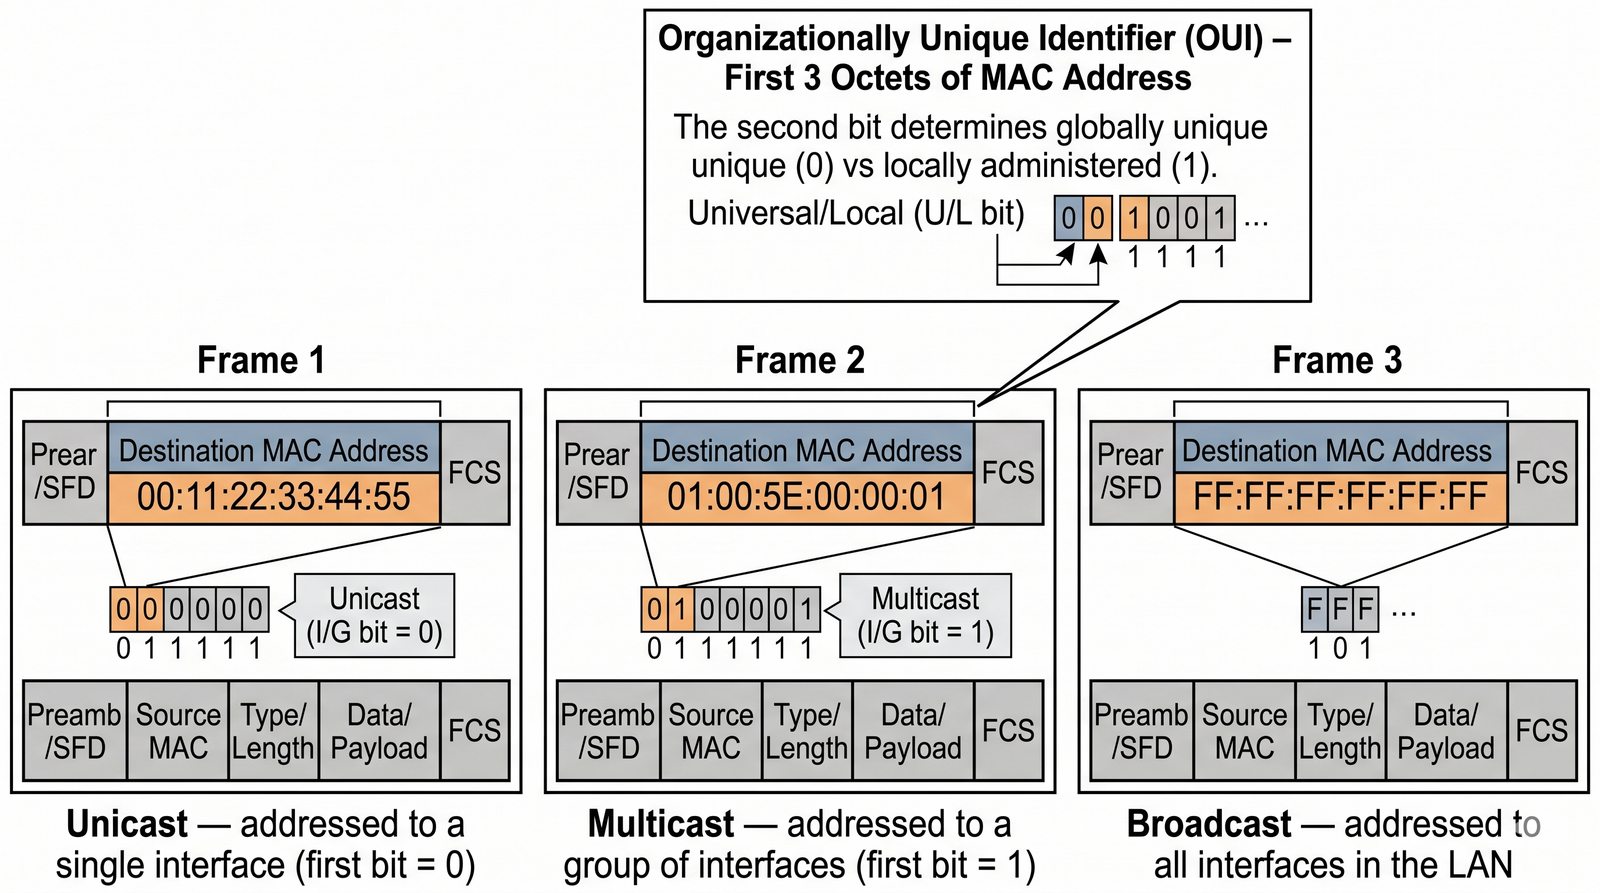
  • Unicast: pierwszy bit = 0 – adres pojedynczego interfejsu
  • Multicast: pierwszy bit = 1 – adres grupy interfejsów
  • Broadcast: FF:FF:FF:FF:FF:FF – wszystkie interfejsy w sieci LAN

Bit drugi (od najmłodszego) okresla, czy adres jest globalnie unikalny (0) czy lokalnie administrowany (1).

Typy adresów MAC: Unicast (do jednego hosta, bit I/G=0); Multicast (do grupy subskrybentów, bit I/G=1, np. prefiks `01:00:5E` dla IPv4 wg RFC 1112 lub `33:33` dla IPv6); Broadcast (`FF:FF:FF:FF:FF:FF` do wszystkich portów w domenie L2).
Trzy ramki Ethernet z róznymi adresami docelowymi

W standardzie Ethernet adresy warstwy łącza danych dzielą się na trzy fundamentalne kategorie transmisyjne, determinowane przez najmłodszy bit pierwszego bajtu adresu (bit I/G – Individual/Group):

1) Adresy jednostkowe (Unicast) – bit I/G ma wartość 0. Ramka zaadresowana na taki adres jest przeznaczona wyłącznie dla jednego konkretnego interfejsu w sieci lokalnej. Przełącznik po odebraniu ramki Unicast sprawdza swoją tablicę CAM (Forwarding Database); jeśli adres docelowy jest znany, wysyła ramkę wyłącznie na powiązany port fizyczny. Jeśli adres nie jest jeszcze znany, przełącznik wykonuje tzw. Unknown Unicast Flooding, zalewając wszystkie porty w danym VLAN-ie z wyjątkiem portu źródłowego.

2) Adresy grupowe (Multicast) – bit I/G ma wartość 1. Służą do jednoczesnej transmisji strumieni danych (np. telewizji IPTV, transmisji giełdowych lub protokołów routingu OSPF/RIP) do wybranej grupy stacji roboczych. W sieciach IPv4 zarezerwowano specjalną pulę adresów MAC zaczynającą się od prefiksu `01:00:5E` (RFC 1112), natomiast w IPv6 adresy grupowe mają prefiks `33:33` (RFC 2464). Nowoczesne przełączniki stosują mechanizm IGMP Snooping, aby nie rozsyłać ruchu Multicast na porty stacji, które nie zgłosiły chęci jego odbioru.

3) Adres rozgłoszeniowy (Broadcast) – unikalny adres składający się z samych jedynek binarnych: `FF:FF:FF:FF:FF:FF`. Ramka wysłana na ten adres musi zostać bezwzględnie odebrana i przetworzona przez każdą stację roboczą w danej domenie rozgłoszeniowej (VLAN-ie). Adres broadcastowy jest powszechnie wykorzystywany przez protokoły rozwiązywania adresów (ARP Request) oraz protokoły konfiguracji dynamicznej (DHCP Discover).

13/55
Różnica między MAC a IP
Cel slajdu: Zrozumienie dwupoziomowej adresacji w sieciach: adres fizyczny MAC (warstwa L2, lokalna) vs adres logiczny IP (warstwa L3, globalna) i mechanizm ich translacji.

Dwa poziomy adresacji

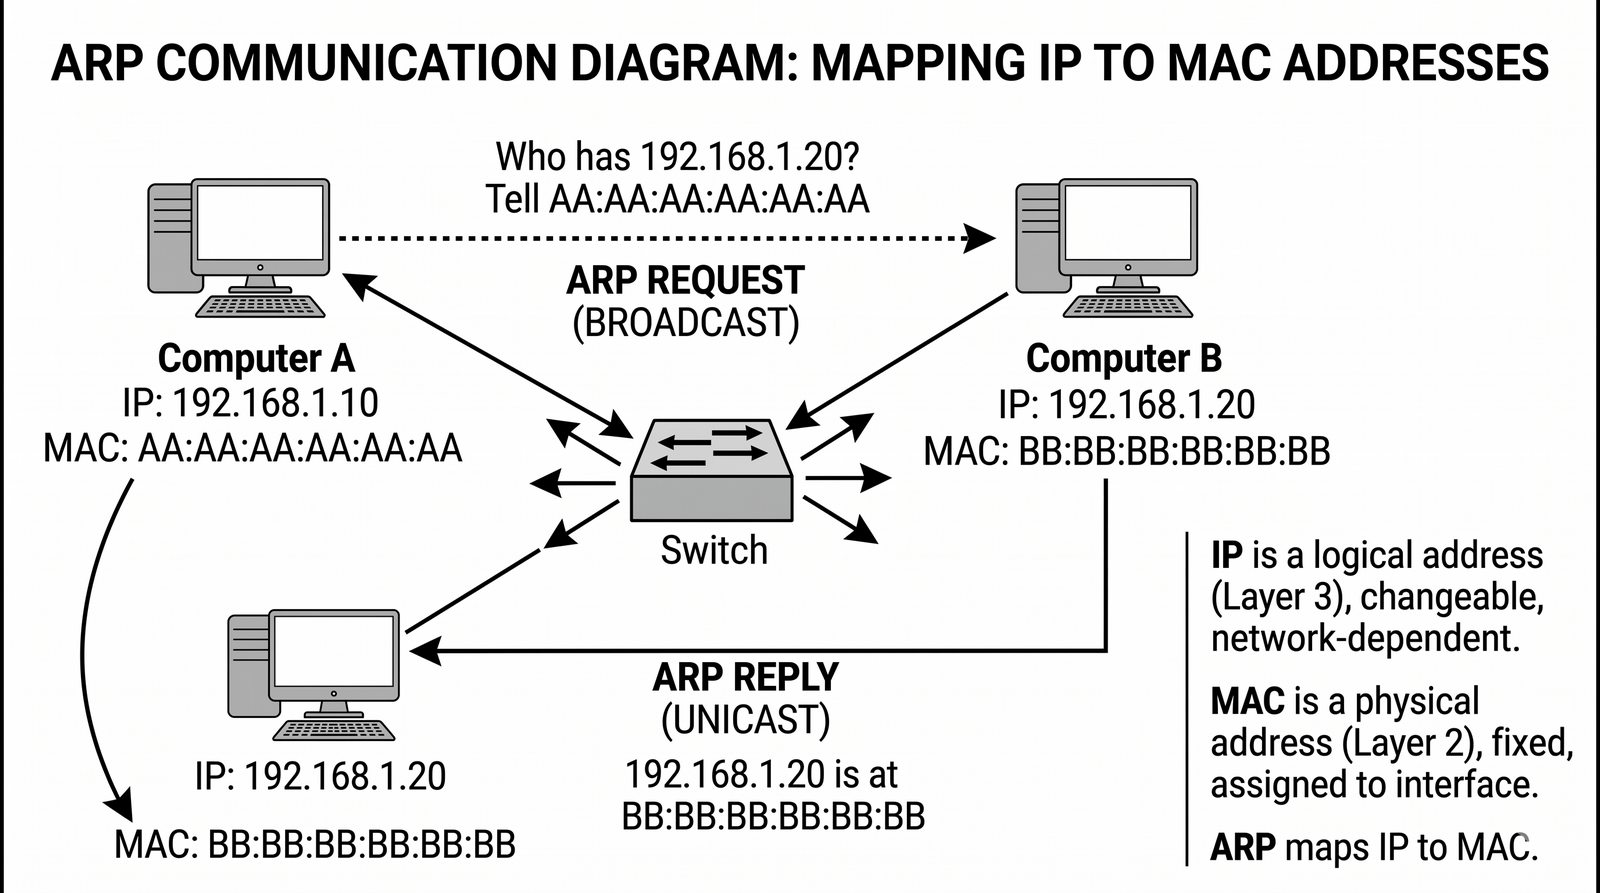
IP – adres logiczny (warstwa 3), zmienny, zalezny od sieci.

MAC – adres fizyczny (warstwa 2), staly, przypisany do interfejsu.

Mapowanie IP → MAC realizuje protokól ARP (Address Resolution Protocol).

Gdy host chce wyslac pakiet do innego hosta w tej samej sieci LAN, najpierw wysyla zapytanie ARP: „Kto ma IP X.X.X.X?" – odpowiedź zwraca adres MAC.

Adres MAC a IP: MAC (warstwa łącza L2) odpowiada za dostarczenie ramki pomiędzy bezpośrednio połączonymi węzłami w jednym segmencie LAN; IP (warstwa sieciowa L3) odpowiada za globalny routing pakietów pomiędzy odległymi sieciami w internecie.
Schemat komunikacji ARP miedzy hostami

Współistnienie adresacji fizycznej MAC oraz logicznej IP wynika z zasady separacji warstw w architekturze modeli odniesienia OSI i TCP/IP. Adres IP (warstwa 3 – sieciowa) ma charakter logiczny, hierarchiczny i routowalny. Posiada strukturę sieci i hosta (wyznaczaną przez maskę podsieci), co umożliwia routerom agregację tras w globalnych tablicach routingu (CIDR/BGP). Gdy komputer przenosi się do innej sieci (np. z biura do domu), jego adres IP ulega zmianie, odzwierciedlając nową pozycję w topologii internetu.

Z kolei adres MAC (warstwa 2 – łącza danych) ma charakter płaski i nieroutowalny. Jest on przypisany do interfejsu sprzętowego i nie zawiera żadnych informacji o tym, w którym miejscu świata czy w jakiej podsieci urządzenie się znajduje. Zadaniem adresu MAC jest zapewnienie deterministycznego, bezpośredniego przekazywania ramek wewnątrz pojedynczego segmentu transmisyjnego (lokalnej sieci LAN / VLAN-u).

Gdy komputer wysyła pakiet do serwera w innej sieci (np. w internecie), adres docelowy IP w nagłówku pakietu L3 pozostaje niezmienny przez całą drogę od nadawcy do odbiorcy końcowego. Jednak nagłówek ramki Ethernet L2 jest wielokrotnie przepisywany na każdym routerze: stacja nadawcza wstawia jako docelowy MAC adres fizyczny swojej lokalnej bramy domyślnej (routera). Router po odebraniu ramki usuwa stary nagłówek Ethernet, analizuje tablicę routingu IP, a następnie generuje zupełnie nowy nagłówek L2 z adresem MAC kolejnego przeskoku (Next-Hop). Mostem łączącym oba światy jest protokół ARP w IPv4 oraz NDP w IPv6.

14/55
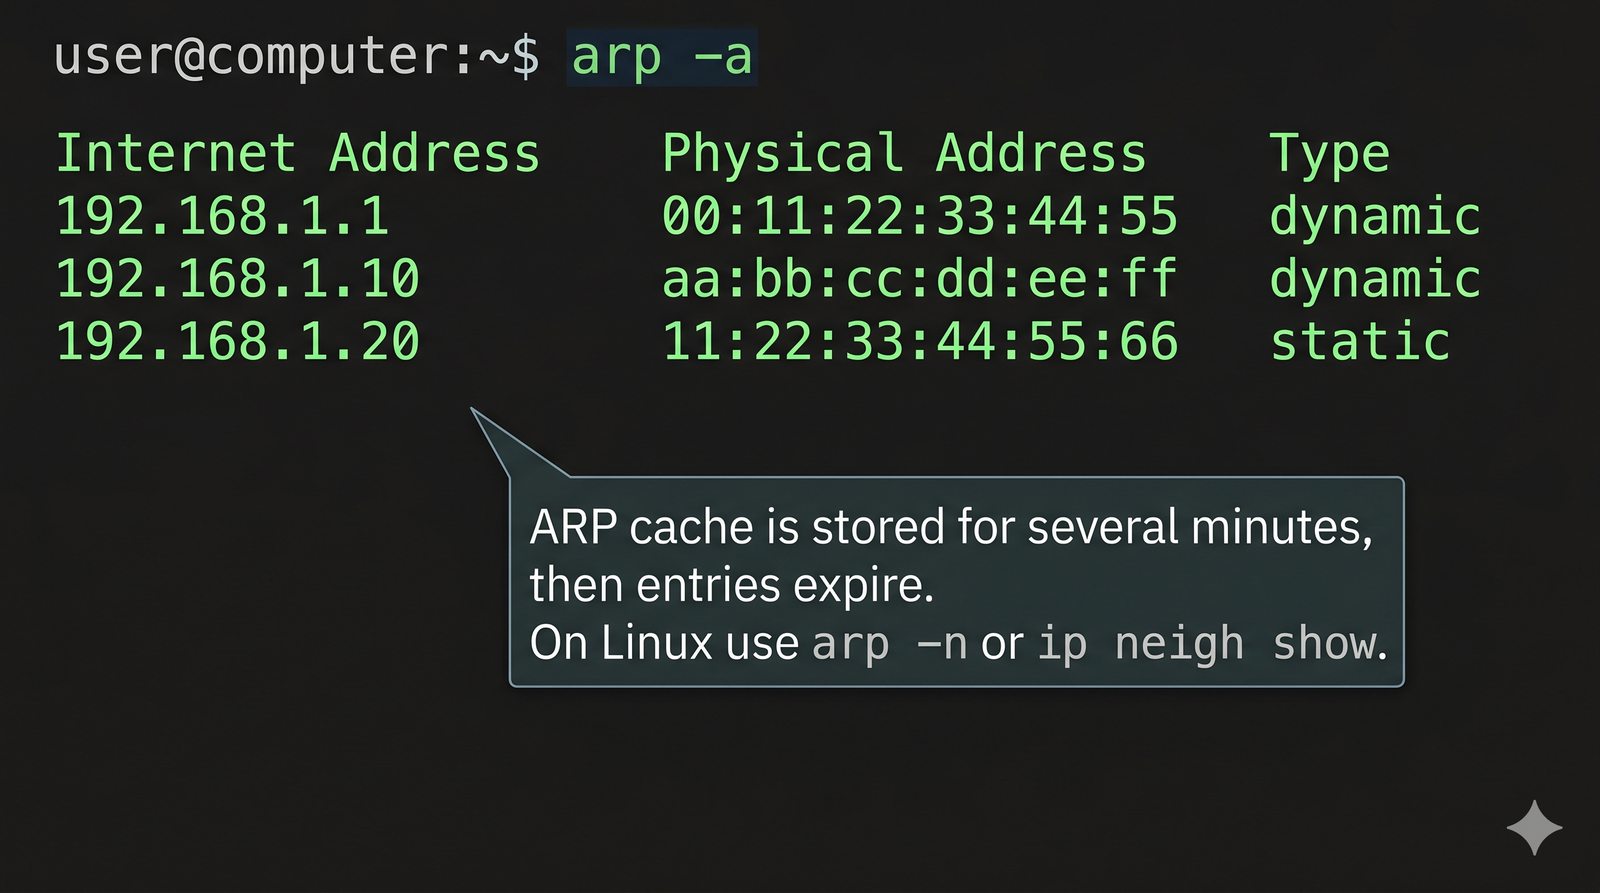
Sprawdzanie tablicy ARP w systemie
Cel slajdu: Działanie protokołu ARP (RFC 826): buforowanie powiązań IP-MAC, inspekcja tablicy poleceniami systemowymi oraz detekcja ataków zatruwania ARP (ARP Poisoning).

Sprawdzanie tablicy ARP

W systemie Windows:

arp -a

W systemie Linux/macOS:

arp -n
# lub
ip neigh show

Przykladowy wynik:

192.168.1.1 00:11:22:33:44:55 dynamic
192.168.1.10 aa:bb:cc:dd:ee:ff dynamic

ARP cache jest przechowywana przez kilka minut – potem wpis wygasa.

Protokół ARP (Address Resolution Protocol): standard RFC 826 odwzorowujący 32-bitowe adresy IPv4 na 48-bitowe adresy MAC; bufor podręczny ARP Cache przegląda się poleceniami `ip neigh` (Linux) lub `arp -a` (Windows).
Zrzut ekranu z konsoli z wynikiem arp -a

Protokół Address Resolution Protocol, zdefiniowany w dokumencie RFC 826, realizuje kluczową funkcję dynamicznego odwzorowania logicznych adresów IPv4 na fizyczne adresy sprzętowe MAC w sieci lokalnej. Gdy węzeł źródłowy chce wysłać pakiet do docelowego adresu IP w tej samej podsieci, weryfikuje swój lokalny bufor podręczny (ARP Cache). Jeśli wpisu brakuje, generuje ramkę ARP Request z zapytaniem: „Kto posiada adres IP X.X.X.X? Odpowiedz do mnie”.

Zapytanie ARP Request jest wysyłane na adres rozgłoszeniowy L2 (`FF:FF:FF:FF:FF:FF`), co zmusza wszystkie stacje w danym VLAN-ie do jego przetworzenia. Węzeł będący właścicielem poszukiwanego adresu IP odpowiada bezpośrednią ramką jednostkową ARP Reply, podając swój adres MAC. Węzeł źródłowy zapisuje otrzymaną parę IP-MAC w pamięci podręcznej ze zdefiniowanym czasem życia (ARP Aging Timer, typowo od kilkudziesięciu sekund do kilku minut), aby nie generować nadmiarowego ruchu rozgłoszeniowego dla kolejnych pakietów.

W diagnostyce sieciowej inspekcja tablicy ARP jest fundamentalnym krokiem. W systemie Linux wykonuje się ją nowoczesnym poleceniem pakietu iproute2: `ip neigh show` (lub historycznym `arp -n`), natomiast w systemie Windows komendą `arp -a`. Protokół ARP nie posiada wbudowanych mechanizmów uwierzytelniania, co czyni go podatnym na niebezpieczny atak ARP Spoofing / ARP Poisoning. Złośliwa stacja wysyła fałszywe pakiety ARP (Gratuitous ARP), przypisując własny adres MAC do adresu IP bramy domyślnej, co pozwala na przejęcie całego ruchu stacji ofiary w ataku Man-in-the-Middle (MitM). Zabezpieczeniem na przełącznikach jest funkcja Dynamic ARP Inspection (DAI).

15/55
Budowa skrętki i rodzaje ekranowania
Cel slajdu: Konstrukcja kabla symetrycznego (skrętki): skręcenie żył jako ochrona przed przesłuchami, znormalizowane oznaczenia ekranowania wg ISO/IEC 11801 (UTP, F/UTP, S/FTP) oraz wpływ na odporność EMI.

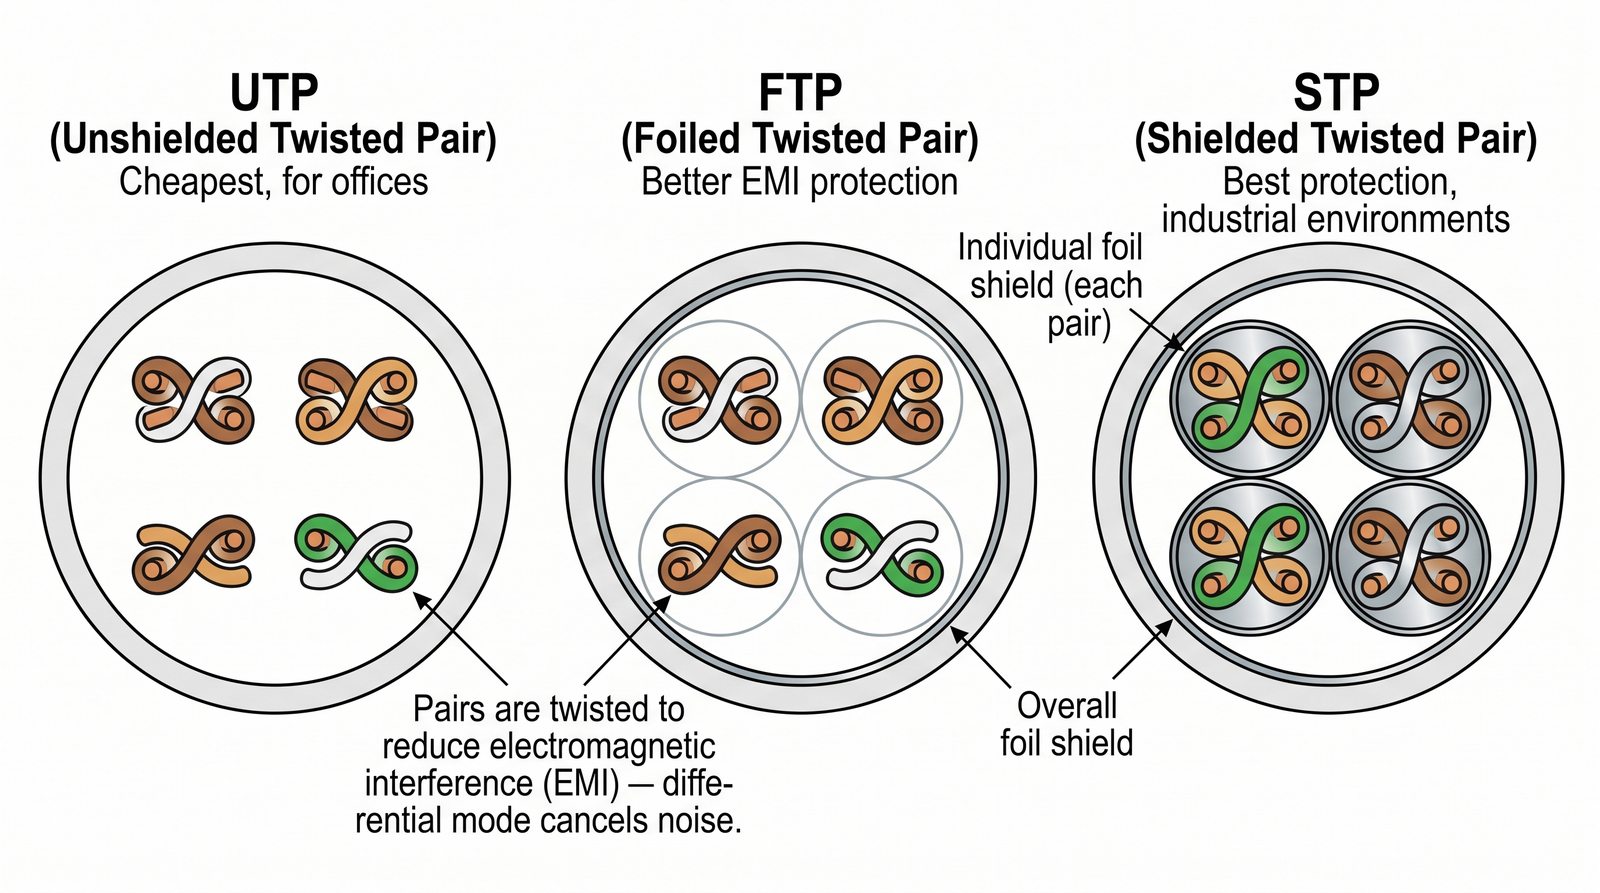
Skretka – najpopularniejszy nosnik LAN

Skretka (Twisted Pair) sklada sie z 4 par przewodów miedzianych, kazda para jest skrecona ze soba.

Dlaczego skrecamy pary? Aby zredukowac zaklócenia elektromagnetyczne (EMI) – sygnal w obu przewodach pary odbiera te same zaklócenia, które znosza sie na odbiorniku (tryb róznicowy).

Rodzaje ekranowania:

  • UTP (Unshielded) – bez ekranu, najtanszy, do biur
  • FTP (Foiled) – folia wokól wszystkich par
  • STP (Shielded) – folia + ekran kazdej pary osobno
Oznaczenia skrętki (ISO/IEC 11801): format X/YUTP, gdzie X to ekran całego kabla, a Y to ekran pojedynczej pary (U=brak, F=folia, S=oplot siatkowy). Przykłady: U/UTP (brak ekranu), F/UTP (folia na całości), S/FTP (oplot na całości, folia na każdej parze).
Przekrój kabla UTP, FTP, STP

Okablowanie symetryczne (skrętka dwuprzewodowa) zawdzięcza swoje doskonałe właściwości transmisyjne zjawisku symetrii linii długiej. W parze przewodów sygnał użyteczny przesyłany jest różnicowo: jeden przewód niesie sygnał dodatni (+V), a drugi odwrócony (-V). Zewnętrzne pole elektromagnetyczne zakłócające indukuje w obu blisko położonych żyłach identyczne napięcie szumu (+Vszum). Odbiornik różnicowy na końcu toru odejmuje sygnały od siebie: (+V + Vszum) - (-V + Vszum) = 2V, w efekcie czego szum ulega całkowitemu skasowaniu.

Dodatkowo każda z czterech par wewnątrz kabla posiada inny skok skręcenia (inną liczbę zwojów na metr, typowo od 50 do 80 zwojów/m). Różnica w skokach zapobiega powstawaniu niepożądanych sprzężeń indukcyjnych i pojemnościowych pomiędzy sąsiadującymi parami, redukując zjawisko przesłuchu zbliżnego (NEXT – Near-End Crosstalk). W nowoczesnych kablach kat. 6 i wyższych pary są dodatkowo rozdzielane centralnym krzyżakiem z tworzywa sztucznego (spline).

Norma międzynarodowa ISO/IEC 11801 wprowadziła precyzyjny system oznaczania ekranowania w formacie X/YUTP: litera X określa ekran całego kabla pod zewnętrznym płaszczem (U – brak, F – folia aluminiowa, S – oplot z drutów miedzianych, SF – oplot i folia); litera Y określa ekranowanie każdej pojedynczej pary przewodów; litery UTP oznaczają nieekranowane skręcone pary. Przykładowo, najbardziej zaawansowany kabel S/FTP posiada oplot siatkowy na całości oraz indywidualne ekrany foliowe na każdej parze, co zapewnia maksymalną ochronę przed zakłóceniami EMI i przesłuchem obcym (Alien Crosstalk).

16/55
Kategorie okablowania miedzianego
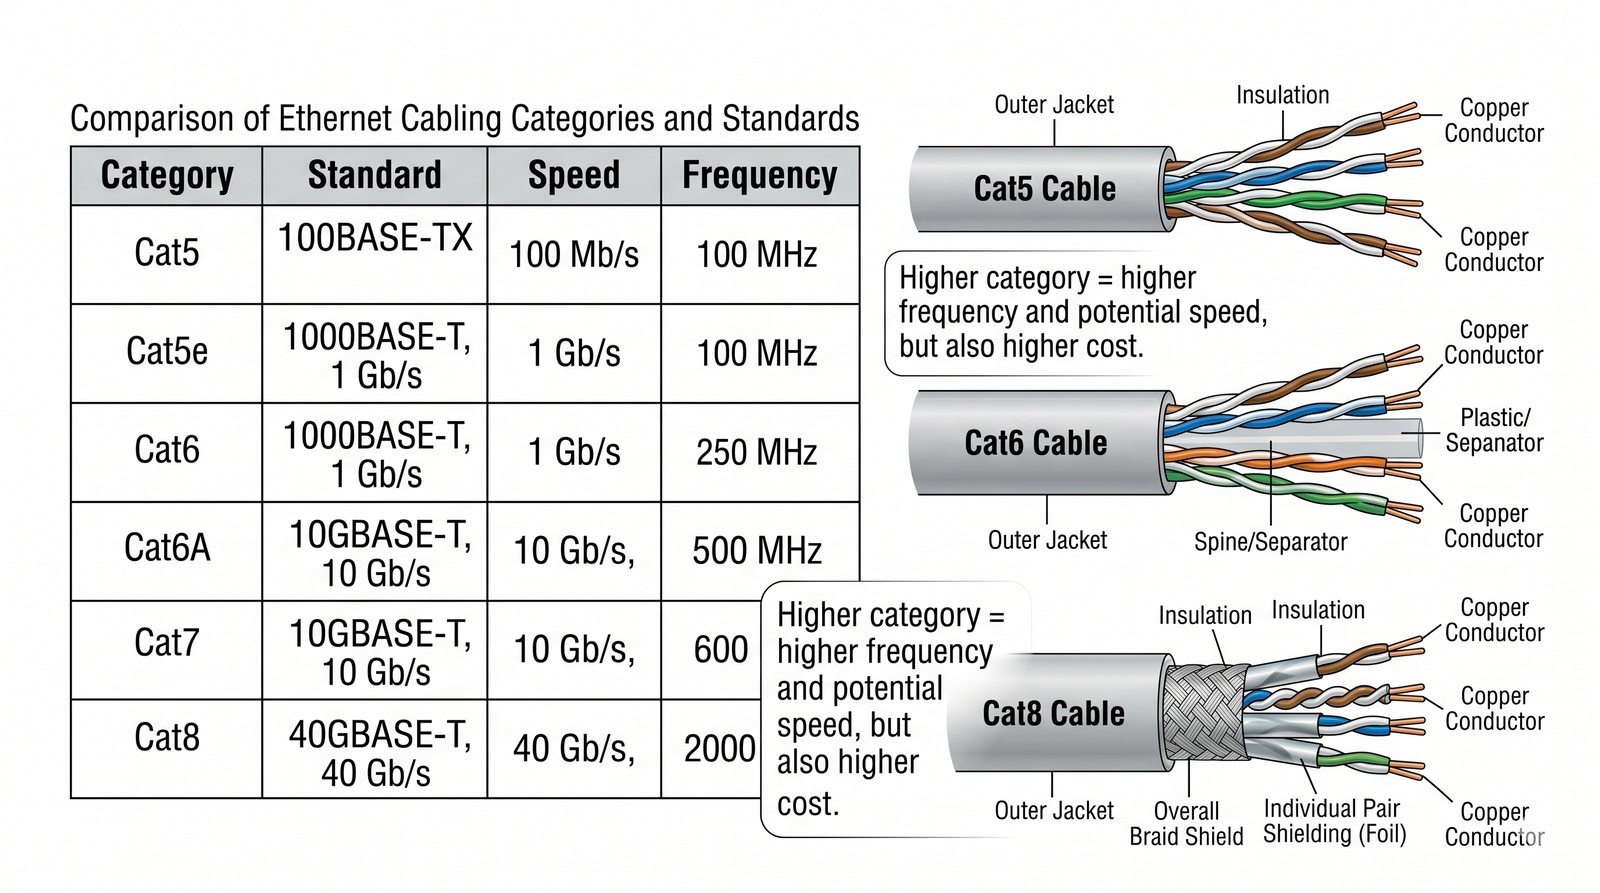
Cel slajdu: Przegląd kategorii okablowania strukturalnego: od kat. 5e (100 MHz, 1 Gb/s), przez kat. 6 i 6A (500 MHz, 10 Gb/s), po kat. 7, 7A i 8 (2000 MHz, 40 Gb/s) wg ISO/IEC 11801 i TIA-568.

Klasy okablowania miedzianego

KategoriaStandardPredkoscCzestotliwosc
Cat5100BASE-TX100 Mb/s100 MHz
Cat5e1000BASE-T1 Gb/s100 MHz
Cat61000BASE-T1 Gb/s250 MHz
Cat6A10GBASE-T10 Gb/s500 MHz
Cat710GBASE-T10 Gb/s600 MHz
Cat840GBASE-T40 Gb/s2000 MHz

Im wyższa kategoria, tym wyższa częstotliwość i potencjalna prędkość – ale też wyższy koszt. Klasy okablowania definiują ISO/IEC 11801 i TIA-568 (Cat7/Class F nie ma zastosowań RJ45 w IEEE 802.3).

Kategorie okablowania: Cat 5e (100 MHz, 1 Gb/s do 100 m); Cat 6 (250 MHz, 1 Gb/s do 100 m, 10 Gb/s do 37–55 m); Cat 6A (500 MHz, 10 Gb/s do 100 m); Cat 7/7A (600/1000 MHz); Cat 8 (2000 MHz, 25G/40G do 30 m w centrach danych).
Porównanie kabli Cat5, Cat6, Cat8

W okablowaniu strukturalnym parametry elektryczne i transmisyjne torów symetrycznych są standaryzowane przez normy ISO/IEC 11801 (terminologia Klas) oraz amerykańską normę ANSI/TIA-568 (terminologia Kategorii). Podstawową kategorią stosowaną w tradycyjnych sieciach biurowych jest Kategoria 5e (Klasa D), charakteryzująca się pasmem do 100 MHz. Obsługuje ona standard 1000BASE-T (1 Gb/s) na pełnym dystansie 100 metrów.

Wraz ze wzrostem zapotrzebowania na pasmo wprowadzono Kategorię 6 (Klasa E) o paśmie 250 MHz. Umożliwia ona transmisję 10 Gb/s (10GBASE-T), jednak ze względu na przesłuchy obce zasięg 10G jest ograniczony do 37–55 metrów. Rozwiązaniem docelowym dla współczesnych instalacji budynkowych jest Kategoria 6A (Klasa EA), pracująca w paśmie do 500 MHz. Posiada ona rygorystycznie zdefiniowane parametry tłumienia przesłuchu obcego (Alien Crosstalk – ANEXT), co gwarantuje stabilną transmisję 10 Gb/s na pełnym dystansie 100 metrów.

Dla najbardziej wymagających środowisk serwerowych zdefiniowano Kategorię 7 i 7A (Klasy F i FA) o pasmach odpowiednio 600 MHz i 1000 MHz (wymagające specjalnych złączy GG45 lub TERA zamiast standardowego RJ45) oraz najnowszą Kategorię 8 (Klasy I i II) o gigantycznym paśmie roboczym 2000 MHz (2 GHz). Kategoria 8 została zoptymalizowana pod kątem połączeń serwerowych w centrach danych, zapewniając transmisję 25 Gb/s (25GBASE-T) oraz 40 Gb/s (40GBASE-T) na dystansie do 30 metrów (model kanału 24 m łącza stałego + 6 m kabli krosowych).

17/55
Zlacze RJ45 i standardy pinów
Cel slajdu: Standard połączeń wtyku modularnego 8P8C (RJ45): schematy rozszycia żył T568A oraz T568B, kable proste (Straight-Through) vs krosowane (Crossover) oraz funkcja Auto-MDIX.

8P8C – popularnie RJ45

Złącze 8-pinowe, najczęściej używane w sieciach Ethernet.

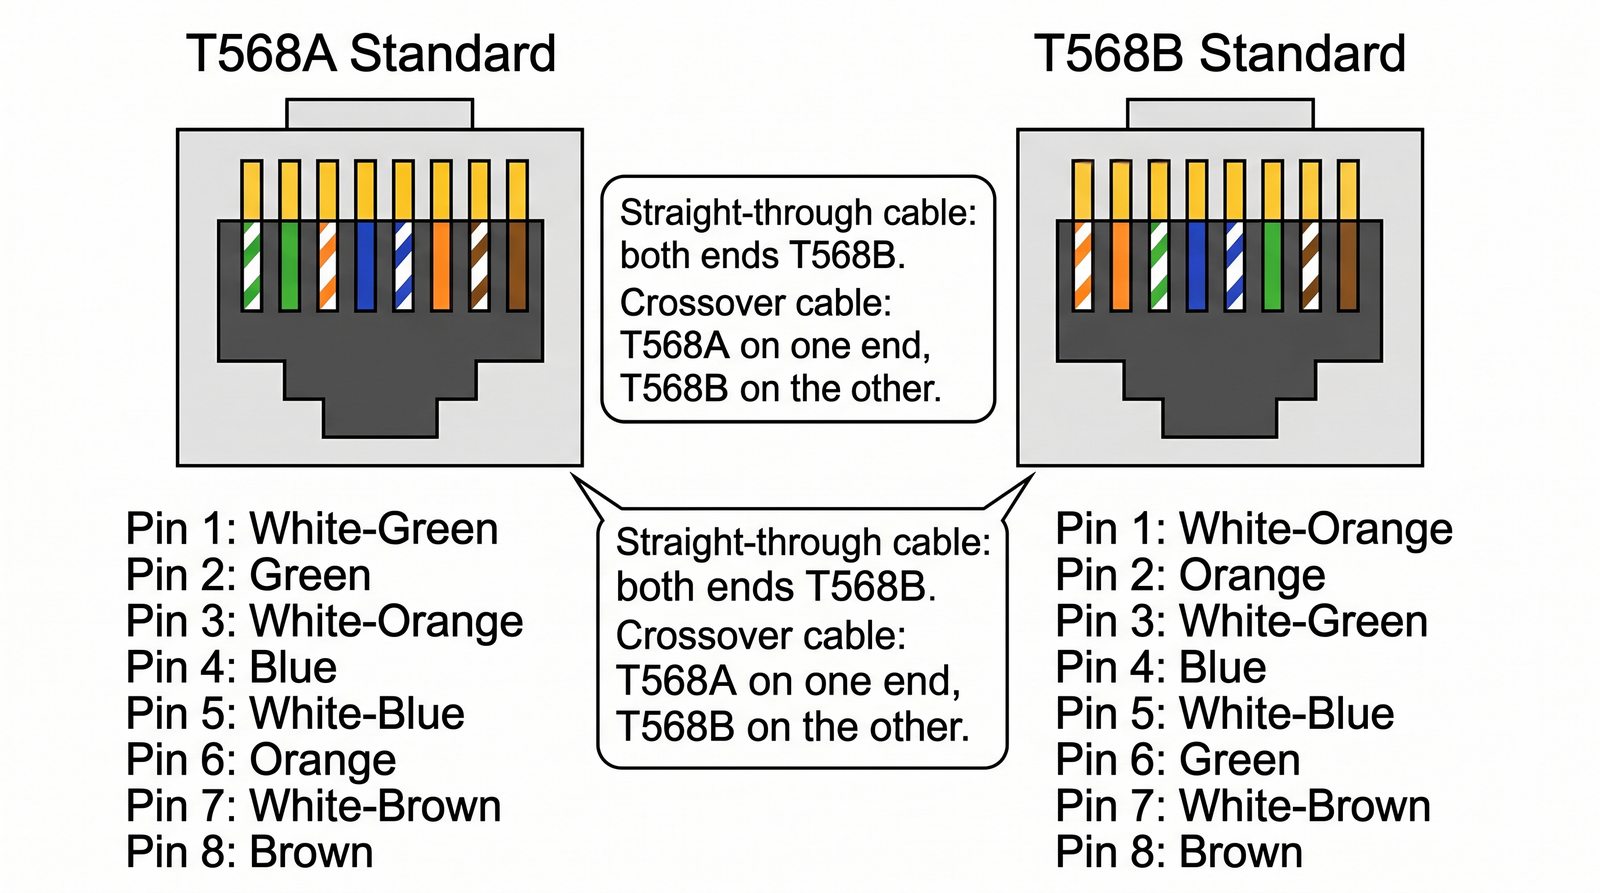
Układ pinów (T568A / T568B):

  • T568A: Biało-zielony, Zielony, Biało-pomarańczowy, Niebieski, Biało-niebieski, Pomarańczowy, Biało-brązowy, Brązowy
  • T568B: Biało-pomarańczowy, Pomarańczowy, Biało-zielony, Niebieski, Biało-niebieski, Zielony, Biało-brązowy, Brązowy

Wazne: kabel prosty (straight-through) – obie strony T568B. Kabel krosowy (crossover) – T568A po jednej, T568B po drugiej stronie.

Standardy rozszycia TIA-568: T568A (para 2 i 3 zamienione miejscami) vs T568B (standard powszechny w Europie: 1=Biało-Pomarańczowy, 2=Pomarańczowy, 3=Biało-Zielony, 4=Niebieski, 5=Biało-Niebieski, 6=Zielony, 7=Biało-Brązowy, 8=Brązowy).
Schemat pinów RJ45 z kolorami

Standardowe złącze wykorzystywane w miedzianym Ethernecie to złącze modularne 8-pozycyjne, 8-stykowe, oznaczane formalnie jako 8P8C (8 Positions, 8 Contacts), potocznie i historycznie określane jako RJ45 (Registered Jack 45). Przypisanie poszczególnych kolorów żył do numerów styków we wtyku definiuje amerykańska norma ANSI/TIA-568 w dwóch równorzędnych wariantach: T568A oraz T568B.

W standardzie T568B (będącym powszechnym standardem przemysłowym w Polsce i Europie) przypisanie pinów wygląda następująco: Pin 1: Biało-Pomarańczowy, Pin 2: Pomarańczowy (Para 2); Pin 3: Biało-Zielony (Para 3); Pin 4: Niebieski, Pin 5: Biało-Niebieski (Para 1); Pin 6: Zielony (Para 3); Pin 7: Biało-Brązowy, Pin 8: Brązowy (Para 4). Kluczowym szczegółem konstrukcyjnym jest rozdzielenie pary zielonej (styk 3 oraz 6), pomiędzy którymi osadzona jest para niebieska (styki 4 i 5). Zabieg ten zachowuje kompatybilność wsteczną ze starym standardem telefonii analogowej RJ11.

Gdy oba końce kabla rozszyte są w tym samym standardzie (np. T568B – T568B), powstaje kabel prosty (Straight-Through), służący do łączenia urządzeń o różnych rolach (komputer z przełącznikiem). Gdy jeden koniec wykonany jest w T568A, a drugi w T568B, powstaje kabel krosowany (Crossover), który w dawnych sieciach 10/100 Mb/s był niezbędny do bezpośredniego połączenia dwóch komputerów lub dwóch przełączników. We współczesnych urządzeniach Gigabit Ethernet mechanizm Auto-MDI/MDI-X automatycznie wykrywa i elektronicznie koryguje polaryzację par wewnątrz układu PHY, czyniąc fizyczne kable krosowane reliktem przeszłości.

18/55
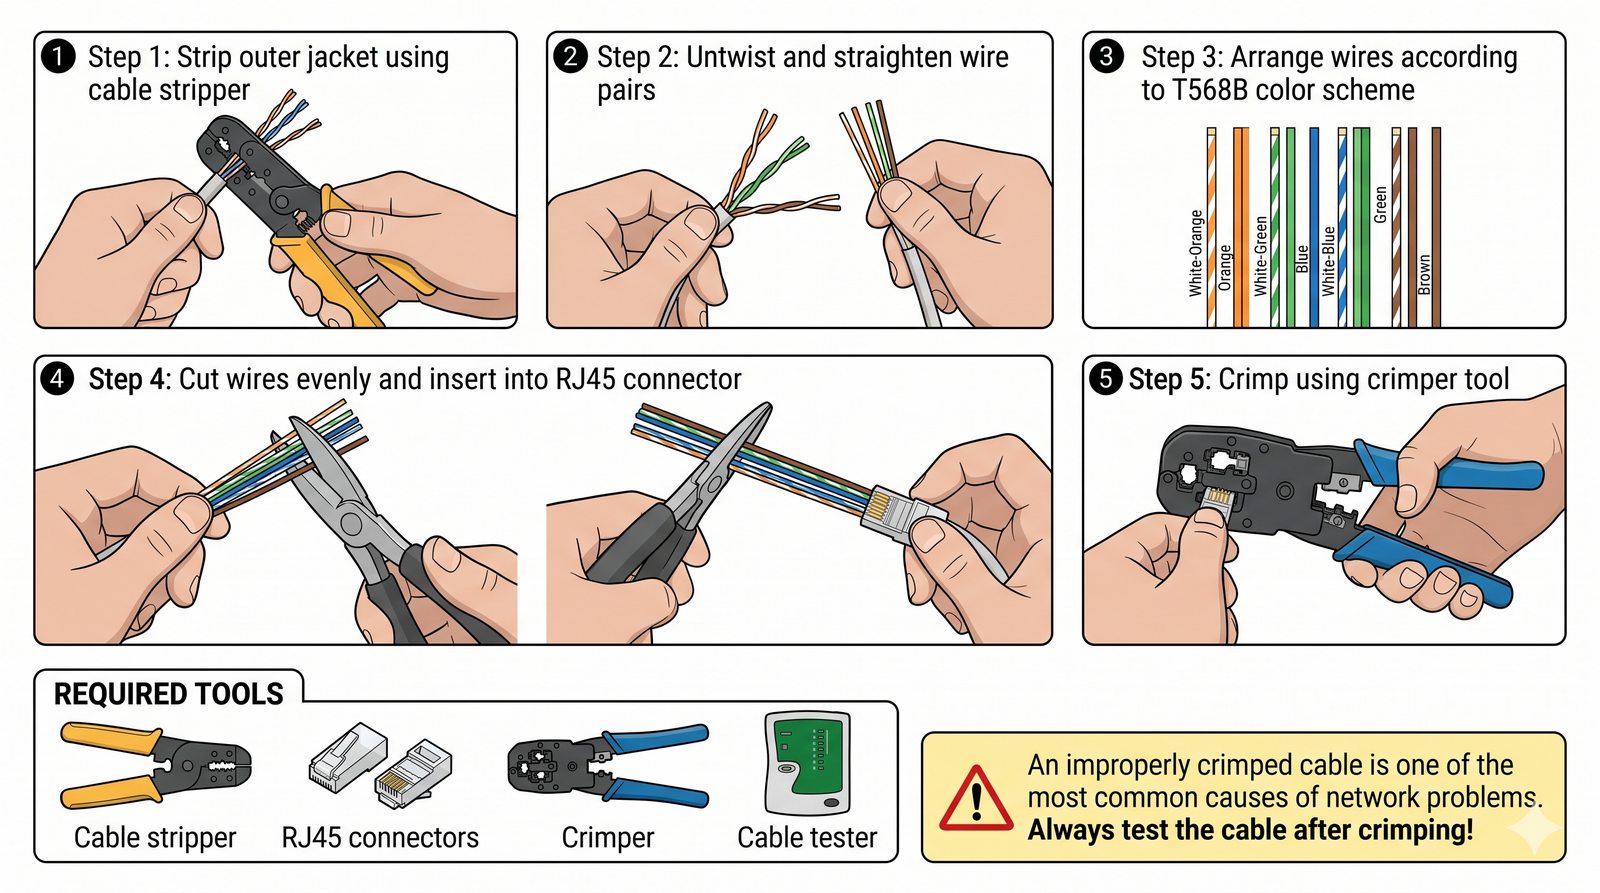
Zarabianie kabla krok po kroku
Cel slajdu: Procedura inżynierska zarabiania kabla skrętkowego we wtyku RJ45: narzędzia, zasady rozplatania par, kontrola długości i weryfikacja poprawności mechanicznej i elektrycznej.

Narzędzia do zarabiania

Do wykonania kabla Ethernet potrzebujesz:

  • Kabel skrętki odpowiedniej kategorii
  • Wtyki RJ45 (8P8C)
  • Zaciskarke (crimper)
  • Ściągacz izolacji
  • Tester kabli (do weryfikacji)

Kroki: ściągnij izolację → rozprostuj pary → ułóż według schematu → przytnij równo → wsuń do wtyku → zaciśnij → przetestuj.

Błędnie zacisniety kabel to jedna z najczestszych przyczyn problemów w sieci. Zawsze testuj kabel po zarobieniu!
Zasady montażu złącza RJ45: zdjęcie płaszcza (ok. 15–20 mm); rozplecenie par na długości NIE WIĘKSZEJ niż 13 mm (0,5 cala) w celu uniknięcia degradacji przesłuchu NEXT; zaciśnięcie płaszcza wewnątrz wtyku zaciskarką z blokadą zapadkową.
Narzedzia i schematyczne kroki zarabiania kabla

Poprawny montaż złącza modularnego RJ45 wymaga zachowania rygorystycznej dyscypliny technologicznej. Do wykonania operacji niezbędny jest dedykowany zestaw narzędzi: ściągacz izolacji zewnętrznej (stripper), precyzyjne cążki boczne do równego przycinania żył, profesjonalna zaciskarka z mechanizmem zapadkowym gwarantującym pełny docisk styków oraz tester mapy połączeń.

Procedura obejmuje następujące kroki: 1) Ostrożne nacięcie i zdjęcie zewnętrznego płaszcza kabla na długości około 20 mm, zwracając szczególną uwagę, aby nie naciąć izolacji wewnętrznych żył miedzianych; 2) Rozprostowanie i ułożenie żył w sekwencji zgodnej ze standardem T568B; 3) Kluczowa zasada inżynierska: pary przewodów nie mogą być rozplecione na długości większej niż 13 mm (0,5 cala)! Nadmierne rozplecenie par tuż przed wtykiem drastycznie niszczy symetrię linii, wywołując potężne przesłuchy NEXT, które uniemożliwią certyfikację kabla na zgodność z kat. 6/6A.

4) Żyły przycina się prostopadle pod kątem 90 stopni do długości około 12 mm; 5) Wprowadzenie żył do prowadnic wtyku RJ45 aż do samego czoła, upewniając się przez przezroczystą obudowę, że miedź dotyka przedniej ścianki, a zewnętrzny płaszcz kabla wszedł pod plastikowy zatrzask odciążający naprężenia (Strain Relief); 6) Zaciśnięcie wtyku w prasce. Po zaciśnięciu kabel należy bezwzględnie przetestować testerem ciągłości, sprawdzając, czy nie występuje przerwa (Open), zwarcie (Short) lub odwrócenie par (Reversed / Split Pairs).

19/55
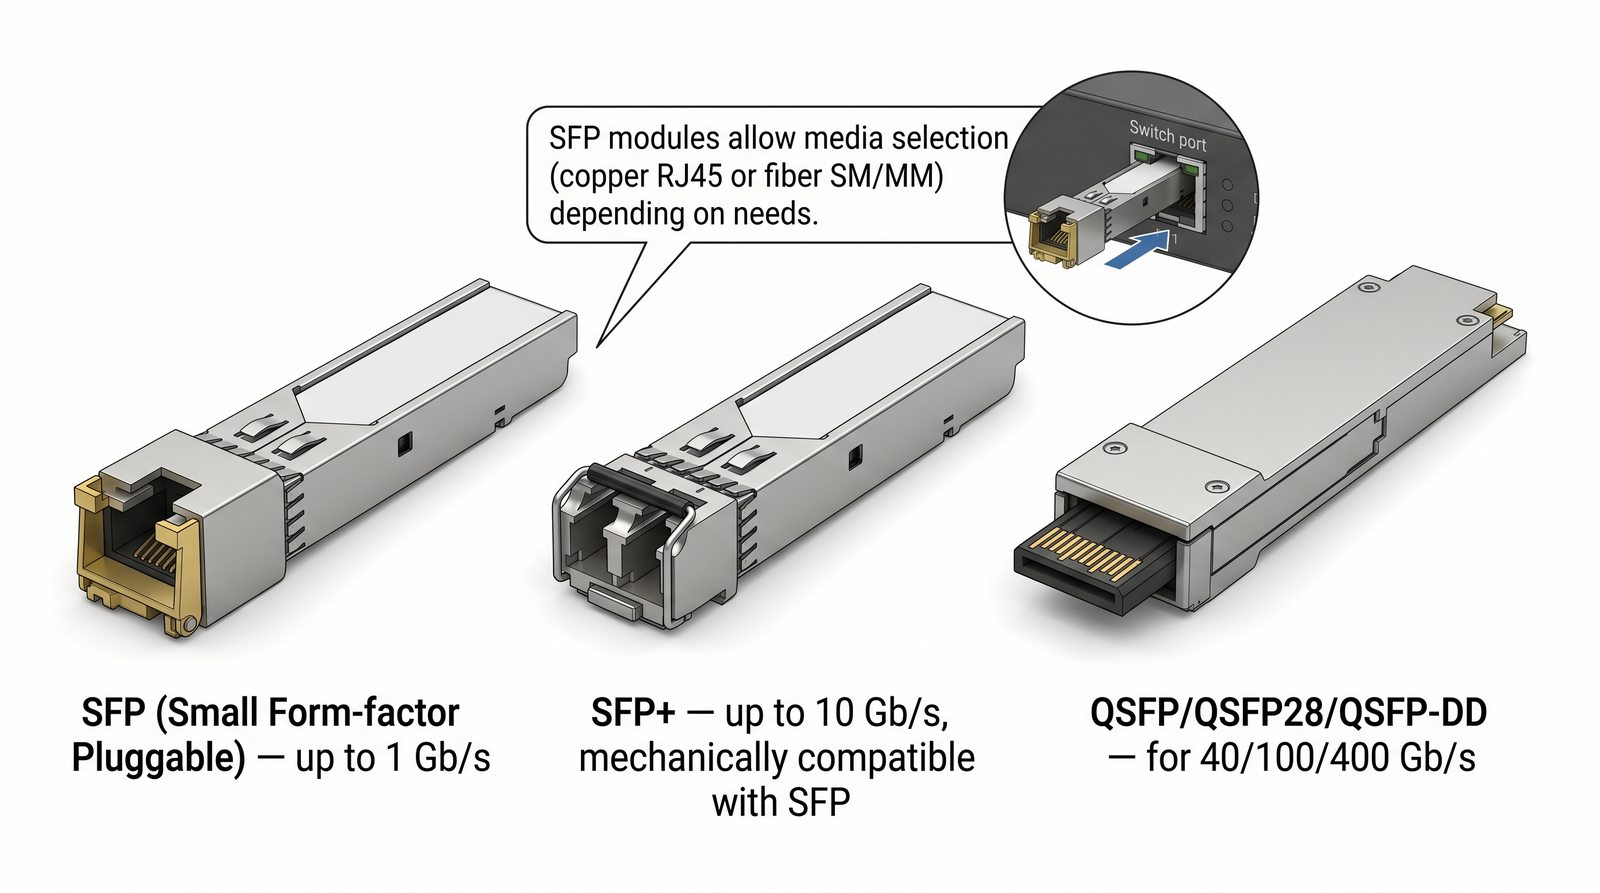
Modułowe porty SFP i SFP+
Cel slajdu: Architektura modułowych portów transceiverów w przełącznikach: standardy SFP (1 Gb/s), SFP+ (10 Gb/s), SFP28 (25 Gb/s), QSFP+ (40 Gb/s) i QSFP28 (100 Gb/s).

Uniwersalne porty w przełącznikach

SFP (Small Form-factor Pluggable) – modułowa obudowa portu, do 1 Gb/s.

SFP+ – wersja dla 10 Gb/s, kompatybilna mechanicznie z SFP.

QSFP/QSFP28/QSFP-DD – dla 40/100/400 Gb/s.

Moduly SFP pozwalaja na wybór medium (miedz RJ45, światłowód SM/MM) w zaleznosci od potrzeb.

Moduły SFP (Small Form-factor Pluggable): standaryzowane transceivery MSA wymieniane podczas pracy (Hot-Pluggable); SFP (do 1 Gb/s), SFP+ (do 10 Gb/s), SFP28 (do 25 Gb/s), QSFP+ (Quad SFP+, 4×10 Gb/s = 40 Gb/s), QSFP28 (4×25 Gb/s = 100 Gb/s).
Moduly SFP, SFP+, QSFP

W profesjonalnych przełącznikach i routerach porty dostępowe i szkieletowe projektuje się w postaci modularnych klatek (Cages) akceptujących wymienne moduły nadawczo-odbiorcze (Transceivery). Standardy te są definiowane przez międzynarodowe porozumienia producentów MSA (Multi-Source Agreement), co gwarantuje mechaniczną i elektryczną wymienność modułów różnych marek. Transceivery charakteryzują się konstrukcją typu Hot-Pluggable, co oznacza możliwość ich wpinania i wypinania pod pełnym napięciem roboczym bez restartu przełącznika.

Współczesna rodzina modułów obejmuje następujące standardy: 1) SFP (Small Form-factor Pluggable) – wprowadzony dla prędkości Fast Ethernet oraz Gigabit Ethernet (1 Gb/s), zastępujący historyczne, wielkie moduły GBIC; 2) SFP+ (Enhanced SFP) – zachowujący dokładnie te same wymiary mechaniczne co SFP, lecz wyposażony w szybsze interfejsy elektryczne obsługujące transmisję 10 Gb/s oraz standardy 8G/16G Fibre Channel; 3) SFP28 – jednoliniowy transceiver nowej generacji o przepustowości 25 Gb/s, będący standardem w centrach danych chmurowych.

Dla wyższych przepustowości wprowadzono format poczwórny QSFP (Quad SFP). Moduł QSFP+ integruje w jednej obudowie cztery niezależne kanały 10 Gb/s, realizując transmisję 40 Gb/s (4 × 10 Gb/s). Z kolei moduł QSFP28 integruje cztery kanały 25 Gb/s, realizując transmisję 100 Gb/s (4 × 25 Gb/s). Porty QSFP mogą również pracować w trybie rozbicia (Breakout Mode), gdzie za pomocą specjalnego kabla optycznego MPO-LC jeden port 40G/100G przełącznika rozdziela się na cztery niezależne porty serwerowe 10G/25G.

20/55
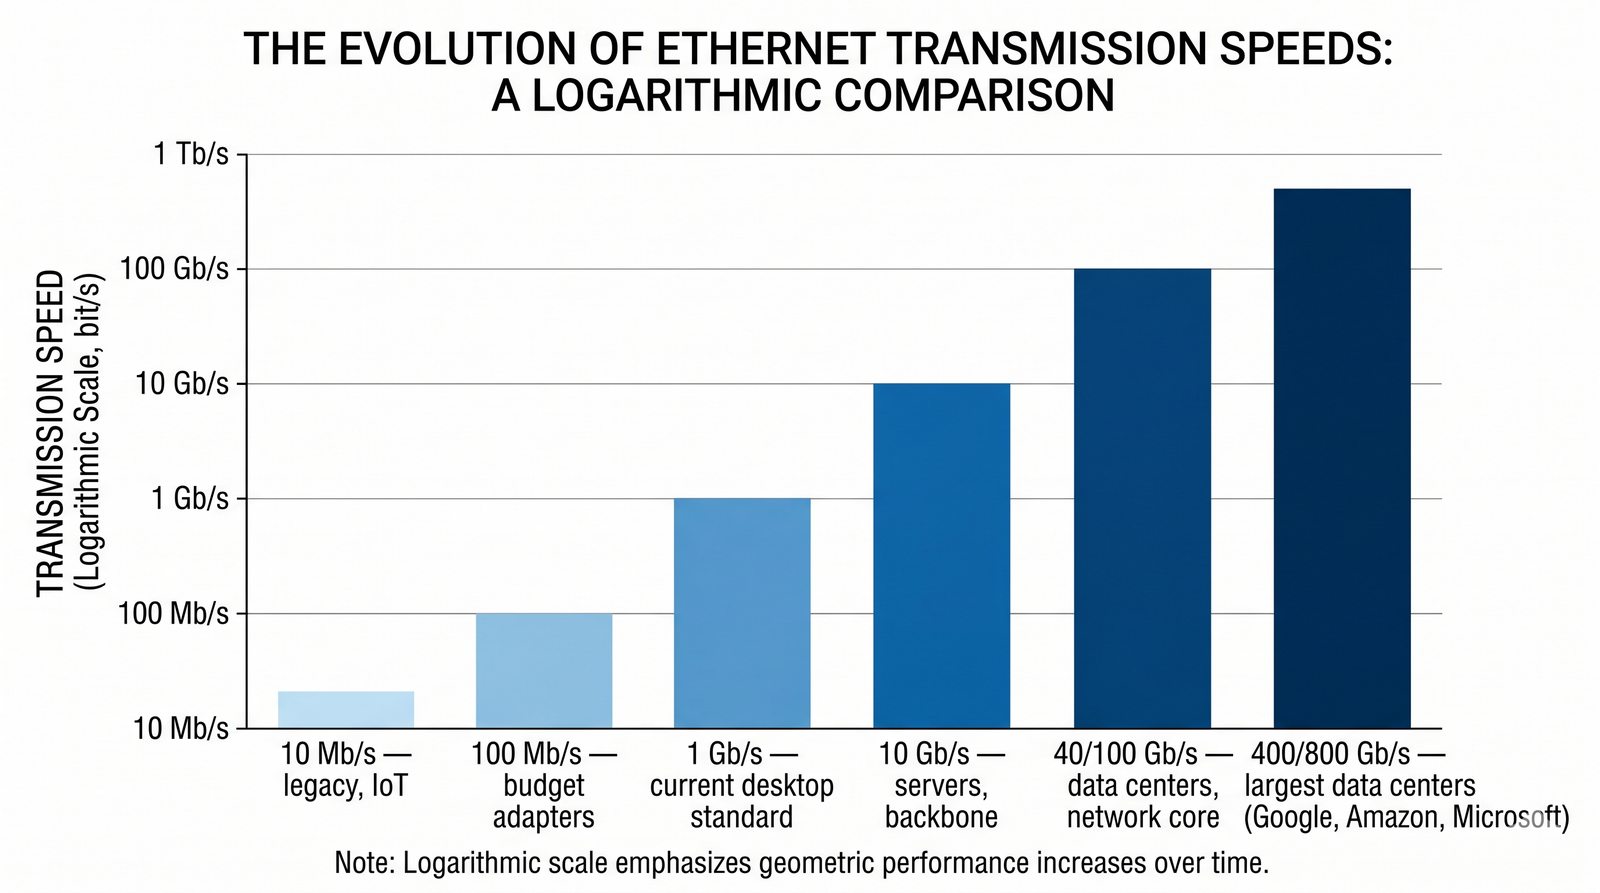
Zakres prędkości transmisji Ethernet
Cel slajdu: Przegląd spektrum prędkości interfejsów Ethernetowych: od 10 Mb/s dla urządzeń IoT, przez 1G/2.5G/5G/10G w sieciach dostępowych, po 25G/100G/400G w centrach danych.

Od 10 Mb/s do 400 Gb/s

Współczesne sieci LAN oferują ogromny zakres prędkości:

  • 10 Mb/s: starsze urzadzenia, IoT
  • 100 Mb/s: standard w tanszych kartach i przełącznikach dostepowych
  • 1 Gb/s: obecny standard dla komputerów stacjonarnych
  • 10 Gb/s: serwery, przełączniki szkieletowe, stacje robocze
  • 40/100 Gb/s: centra danych, szkielet sieci
  • 400/800 Gb/s: najwieksze centra danych (Google, Amazon, Microsoft)
Hierarchia prędkości Ethernet: 10 Mb/s (legacy/IoT) → 100 Mb/s (Fast Ethernet) → 1 Gb/s (Gigabit Ethernet) → 2,5G / 5G (Multi-Gigabit wg IEEE 802.3bz) → 10 Gb/s → 25G / 40G / 100G → 400G / 800G.
Wykres slupkowy porównujacy predkosci

Przez pierwsze dekady rozwój prędkości w technologii Ethernet następował w tradycyjnym, 10-krotnym cyklu ewolucyjnym: 10 Mb/s (1983) → 100 Mb/s (1995) → 1000 Mb/s (1 Gb/s, 1999) → 10 Gb/s (2002). Jednak w ostatnich latach, w związku z lawinowym rozwojem wielordzeniowych procesorów serwerowych oraz punktów dostępowych Wi-Fi nowej generacji, model ten został uzupełniony o wysoce efektywne prędkości pośrednie.

W warstwie dostępowej kampusów kluczową innowacją stał się standard Multi-Gigabit Ethernet (IEEE 802.3bz), definiujący prędkości 2,5 Gb/s (2.5GBASE-T) oraz 5 Gb/s (5GBASE-T). Standard ten powstał w odpowiedzi na potrzeby punktów dostępowych Wi-Fi 6 i Wi-Fi 7, które nasycają tradycyjny port 1 Gb/s. Co niezwykle istotne, 2.5GBASE-T działa na istniejącym, powszechnie zainstalowanym okablowaniu kat. 5e bez konieczności kosztownej wymiany kabli w ścianach, a 5GBASE-T na kablach kat. 6.

Z kolei w nowoczesnych centrach danych pominięto kosztowny standard 40 Gb/s na rzecz jednoliniowego standardu 25 Gb/s (25GBASE-R, IEEE 802.3by). Pojedyncza para światłowodowa 25G jest znacznie tańsza i bardziej efektywna energetycznie niż 4-kanałowe łącze 40G. Zwielokrotnienie linii 25G dało początek szkieletom 100 Gb/s (4 × 25G), a przejście na modulację PAM-4 przy taktowaniu 50G i 100G na linię otworzyło drogę do powszechnych dziś w architekturach chmurowych interfejsów 400 Gb/s (400GBASE-R, IEEE 802.3bs) oraz najnowszych 800 Gb/s.

21/55
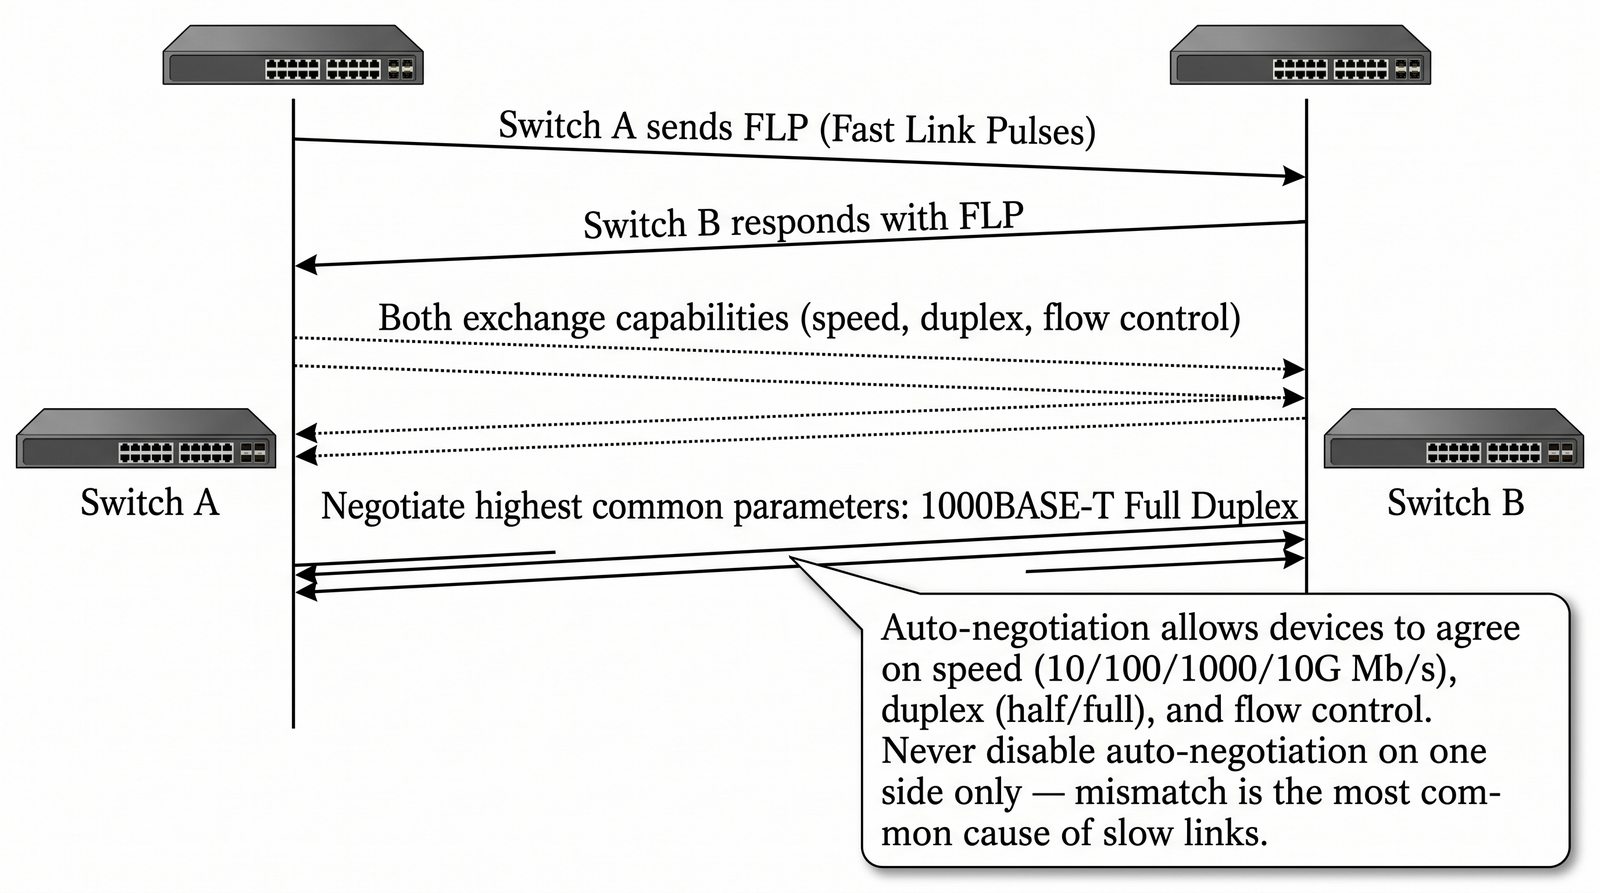
Auto-negocjacja prędkości i dupleksu
Cel slajdu: Działanie protokołu autonegocjacji (IEEE 802.3u / 802.3ab): impulsy FLP (Fast Link Pulses), tabela priorytetów technologii oraz przyczyny i symptomy awarii Duplex Mismatch.

Automatyczne negocjowanie parametrów

Auto-negocjacja (nie mylić z Auto MDI-X) pozwala dwóm urzadzeniom na uzgodnienie:

  • Predkosci (10/100/1000/10G Mb/s)
  • Dupleksu (half/full)
  • Kontroli przeplywu (flow control)

Proces: urzadzenia wysylaja impulsy FLP (Fast Link Pulses) i wybieraja najwyzsze wspólne parametry.

Ważne: wyłączenie autonegocjacji po jednej stronie (np. wymuszenie 100/full) przy wlaczonej po drugiej prowadzi do problemów (mismatch).

Nigdy nie wyłączaj autonegocjacji! Nawet jeśli myślisz, że wiesz lepiej. Mismatch to najczestsza przyczyna wolnych laczy.
Autonegocjacja: protokół warstwy fizycznej wymieniający komunikaty FLP (Fast Link Pulses) w celu uzgodnienia najwyższej wspólnej prędkości i dupleksu; asymetryczna konfiguracja (jeden koniec sztywny, drugi auto) wywołuje zjawisko Duplex Mismatch.
Schemat negocjacji miedzy dwoma przelacznikami

Protokół automatycznej negocjacji parametrów łącza (Auto-Negotiation), zdefiniowany w standardzie IEEE 802.3u (oraz rozszerzony dla Gigabit Ethernetu w IEEE 802.3ab), umożliwia dwóm bezpośrednio połączonym urządzeniom Ethernetowym bezpieczne uzgodnienie optymalnych parametrów transmisji: szybkości (10/100/1000 Mb/s), trybu dupleksu (Half/Full) oraz mechanizmu kontroli przepływu (PAUSE frames).

Mechanizm działa wyłącznie w warstwie fizycznej przed zestawieniem logicznego łącza. Urządzenia wysyłają sekwencje impulsów elektrycznych zwanych FLP (Fast Link Pulses). Wewnątrz impulsów zakodowane jest 16-bitowe słowo bazowe (Base Page) ogłaszające możliwości danego interfejsu. Zgodnie z normą urządzenia wybierają najwyższą wspólną technologię według sztywnej tabeli priorytetów: 1000BASE-T Full-Duplex → 1000BASE-T Half-Duplex → 100BASE-TX Full-Duplex → 100BASE-TX Half-Duplex → 10BASE-T Full-Duplex → 10BASE-T Half-Duplex.

Najgroźniejszym błędem eksploatacyjnym w sieciach LAN jest tzw. Duplex Mismatch. Dochodzi do niego, gdy administrator na sztywno wymusi na serwerze tryb `100 Mb/s Full-Duplex`, pozostawiając port przełącznika w trybie autonegocjacji. Ponieważ serwer z wyłączoną autonegocjacją nie wysyła impulsów FLP, przełącznik uruchamia mechanizm detekcji równoległej (Parallel Detection). Jest w stanie poprawnie wykryć szybkość 100 Mb/s na podstawie nośnej sygnału, ale standard IEEE bezwzględnie nakazuje w takim wypadku ustawienie trybu Half-Duplex! W efekcie serwer pracuje w pełnym dupleksie, a przełącznik w półdupleksie, co przy intensywnym transferze wywołuje lawinowe późne kolizje (Late Collisions), zrzucając realną przepustowość do ułamka megabita.

22/55
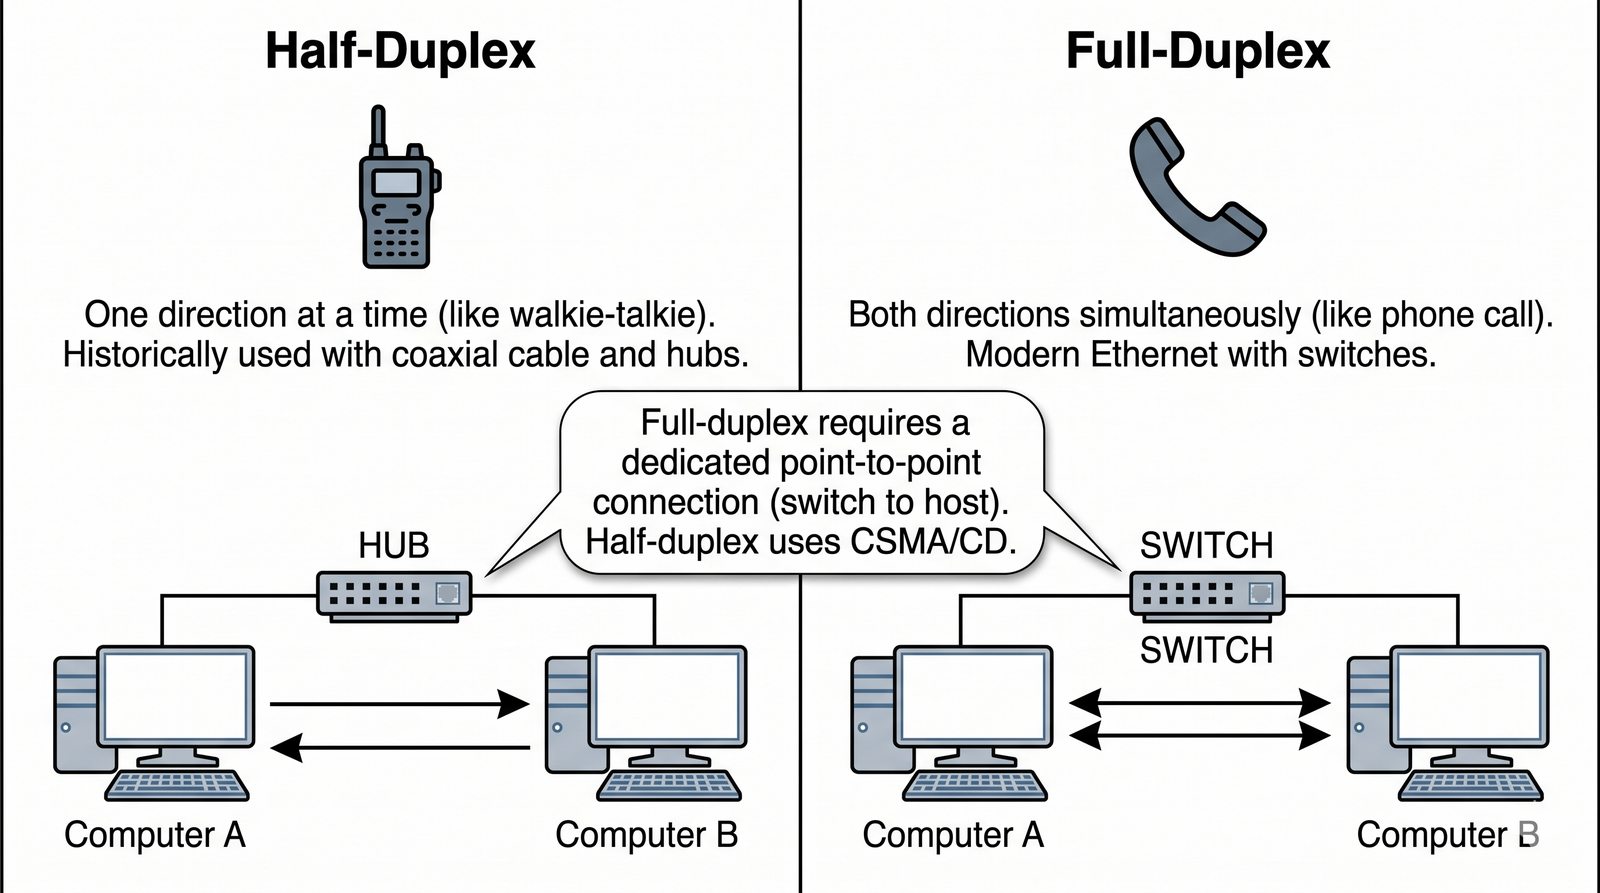
Tryby half-duplex i full-duplex
Cel slajdu: Porównanie trybów transmisji: półdupleks (naprzemienne nadawanie na wspólnym medium) vs pełny dupleks (symultaniczna transmisja w obu kierunkach bez kolizji).

Half-duplex vs Full-duplex

  • Half-duplex: transmisja w jedną stronę naraz (jak walkie-talkie). Historycznie w sieciach z koncentrykiem i hubami.
  • Full-duplex: transmisja w obie strony jednoczesnie (jak rozmowa telefoniczna). Wspólczesny Ethernet z przełącznikami.

Full-duplex wymaga dedykowanego połączenia punkt-punkt (switch → host).

W half-duplex wystepuja kolizje – stad CSMA/CD (Carrier Sense Multiple Access with Collision Detection).

Half-Duplex vs Full-Duplex: Half-Duplex (jedno medium współdzielone, nadawanie naprzemienne jak w walkie-talkie, wymaga CSMA/CD); Full-Duplex (rozdzielone tory nadawczy TX i odbiorczy RX, jednoczesna dwukierunkowa transmisja jak w telefonie, brak kolizji).
Half-duplex vs full-duplex

W inżynierii teleinformatycznej tryb transmisji definiuje kierunkowość i jednoczesność przepływu sygnałów w medium fizycznym. W trybie półdupleksowym (Half-Duplex) stacje dzielą wspólne medium fizyczne lub elektryczne. Transmisja może odbywać się w obu kierunkach, ale wyłącznie naprzemiennie w czasie – analogicznie do rozmowy przez radiotelefon krótkofalowy (walkie-talkie), gdzie w danej chwili jedna strona nadaje, a druga musi słuchać. Równoczesne nadanie sygnału przez dwie stacje powoduje zniszczenie obu ramek w wyniku kolizji.

W trybie pełnego dupleksu (Full-Duplex) medium transmisyjne posiada fizycznie lub logicznie rozdzielone ścieżki dla każdego kierunku: dedykowaną parę nadawczą (TX) oraz dedykowaną parę odbiorczą (RX) w skrętce miedzianej lub osobne włókna światłowodowe. Stacja może jednocześnie z pełną prędkością nadawać i odbierać dane bez żadnych zakłóceń – analogicznie do klasycznej rozmowy telefonicznej. W pełnym dupleksie pojęcie kolizji fizycznej w ogóle nie istnieje!

Przejście z historycznych koncentratorów (hubów) na mikroprocesorowe przełączniki (switche) definitywnie wyeliminowało tryb półdupleksowy z profesjonalnych sieci LAN. Każdy port współczesnego przełącznika tworzy niezależne łącze punkt-punkt (Point-to-Point) pracujące w pełnym dupleksie. Diagnosta sieciowy oczekuje na każdym łączu zera kolizji; jakikolwiek licznik kolizji różny od zera na porcie przełącznika wskazuje jednoznacznie na błąd dupleksu, obecność archaicznego huba lub uszkodzenie okablowania.

23/55
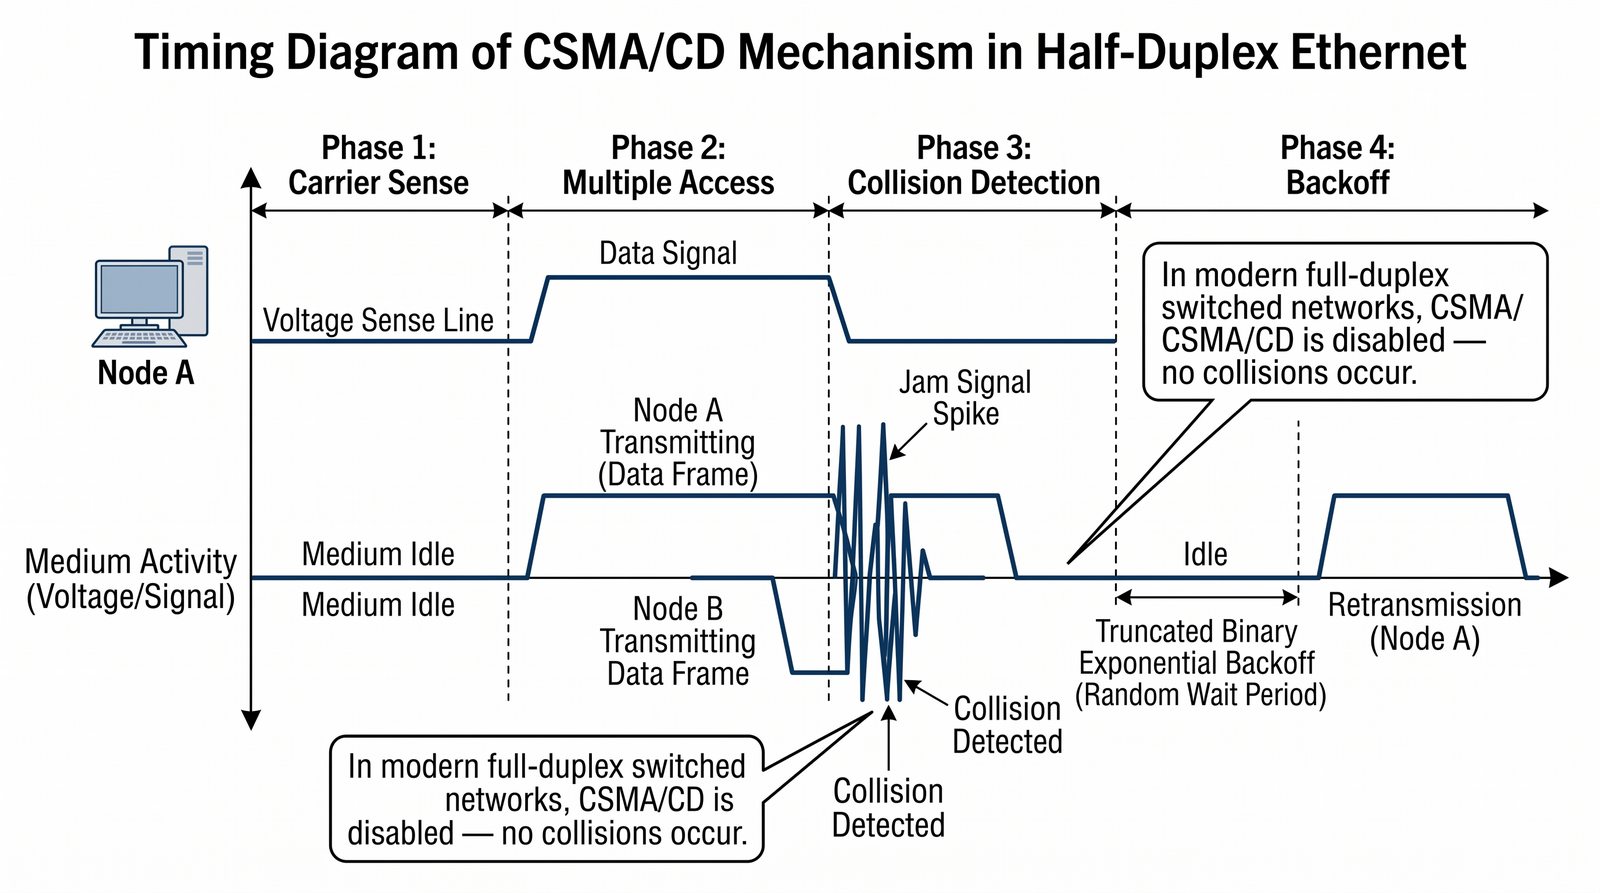
Mechanizm CSMA-CD w half-duplex
Cel slajdu: Zasada działania algorytmu dostępu do medium CSMA/CD: badanie nośnej, wykrywanie kolizji, sygnał zagłuszania (Jam Signal), czas szczeliny (Slot Time) i wykładniczy algorytm wycofywania (BEB).

Zapobieganie kolizjom w half-duplex

CSMA/CD dziala w 4 krokach:

  1. Carrier Sense: sprawdz, czy medium jest wolne
  2. Multiple Access: jesli wolne – rozpocznij transmisje
  3. Collision Detection: jesli wykryjesz kolizje – wyslij sygnal zagluszania (jam signal)
  4. Backoff: poczekaj losowy czas i sprobuj ponownie (algorytm wykladniczego backoff)
W nowoczesnych sieciach full-duplex CSMA/CD jest wyłączone – kolizje występują wyłącznie w half-duplex.

Algorytm CSMA/CD: Carrier Sense (badanie nośnej) Multiple Access (wielodostęp) with Collision Detection (wykrywanie kolizji); po kolizji nadajnik wysyła 32-bitowy sygnał Jam Signal i losuje czas odczekania wg algorytmu Truncated Binary Exponential Backoff.
Schemat czasowy transmisji z kolizja i backoff

Protokół wielodostępu z badaniem nośnej i wykrywaniem kolizji – CSMA/CD (Carrier Sense Multiple Access with Collision Detection) – stanowił przez dwie dekady serce działania sieci Ethernet na współdzielonym medium. Działanie algorytmu opiera się na czterech krokach: 1) Carrier Sense: przed rozpoczęciem nadawania stacja nasłuchuje medium; jeśli wykryje sygnał innej stacji, wstrzymuje się do momentu nastania ciszy; 2) Multiple Access: po odczekaniu minimalnego odstępu międzyramkowego (Inter-Packet Gap, IPG = 96 bitów) stacja rozpoczyna nadawanie ramki.

3) Collision Detection: stacja w trakcie nadawania nieustannie monitoruje napięcie w kablu (lub sygnał na porcie odbiorczym); jeśli napięcie przekroczy próg progowy (oznaczający nałożenie się dwóch fal), stacja rejestruje kolizję. Natychmiast przerywa transmisję i emituje 32-bitowy sygnał zagłuszający (Jam Signal), aby upewnić się, że wszystkie inne stacje na magistrali zarejestrowały kolizję; 4) Wycofanie wykładnicze (Backoff): stacja uruchamia algorytm Truncated Binary Exponential Backoff (BEB). Losuje liczbę całkowitą r z przedziału 0 ≤ r < 2k (gdzie k to numer kolejnej próby, max 10) i odczekuje czas r × Slot Time przed ponowną próbą.

Fundamentalnym pojęciem jest czas szczeliny (Slot Time), wynoszący dla 10/100 Mb/s dokładnie 512 bitów (64 bajty). Reprezentuje on maksymalny czas podróży sygnału w obie strony magistrali (Round-Trip Propagation Time). Wynika z tego żelazne ograniczenie konstrukcyjne: minimalny rozmiar ramki Ethernet musi wynosić co najmniej 64 bajty! Gdyby ramka była krótsza, nadajnik zakończyłby jej nadawanie, zanim sygnał kolizji powróciłby z drugiego końca kabla. Zjawisko wykrycia kolizji po nadaniu pierwszych 64 bajtów nazywa się późną kolizją (Late Collision) i w poprawnie zaprojektowanej sieci LAN nigdy nie powinno wystąpić.

24/55
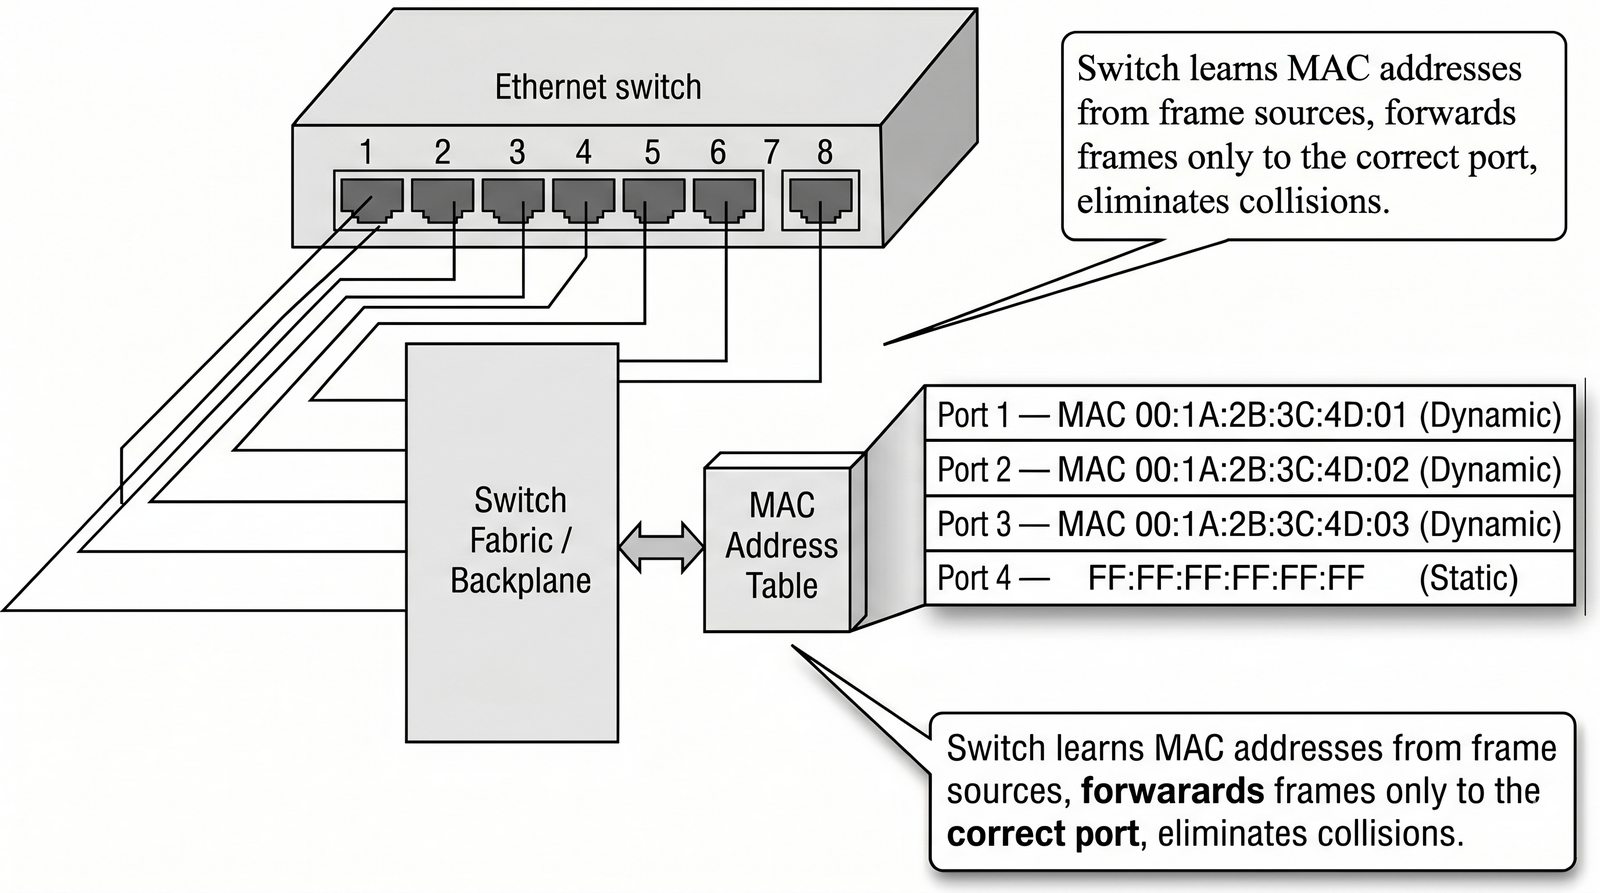
Budowa i działanie przełącznika
Cel slajdu: Architektura wewnętrzna przełącznika warstwy L2: matryca przełączająca ASIC, pamięć CAM/TCAM, metody przekazywania (Store-and-Forward vs Cut-Through) oraz kolejkowanie buforowe.

Przelacznik Ethernet

Przelacznik (switch) to urzadzenie warstwy 2, które:

  • Uczy sie adresów MAC na podstawie nadawców ramek
  • Tworzy tablice MAC (MAC address table)
  • Przekazuje ramki tylko do portu docelowego (nie rozglasza na wszystkie)
  • Eliminuje kolizje (każdy port to osobna domena kolizyjna)

Przelaczniki umozliwiaja pelny dupleks i zwiekszaja przepustowosc sieci.

Architektura przełącznika: sprzętowa matryca ASIC (Application-Specific Integrated Circuit) zdolna przekazywać ramki z prędkością drutu (Wire-Speed); metody przekazywania: Store-and-Forward (weryfikacja sumy FCS przed wysłaniem) vs Cut-Through (przekazanie po odczytaniu pierwszych 6 bajtów adresu docelowego).
Schemat budowy przelacznika z tablica MAC

Współczesny przełącznik sieciowy (Switch) jest zaawansowanym urządzeniem warstwy łącza danych (L2 modelu OSI). W przeciwieństwie do historycznego huba, który powielał sygnał na wszystkie porty, przełącznik izoluje każdy port fizyczny w niezależną domenę transmisyjną. Przełączanie odbywa się w dedykowanych układach scalonych ASIC (Application-Specific Integrated Circuit), które łączą porty za pomocą wewnętrznej magistrali krzyżowej (Crossbar Switching Fabric) o sumarycznej przepustowości sięgającej wielu terabitów na sekundę.

Przełącznik może realizować przekazywanie ramek w jednej z dwóch podstawowych metod architektonicznych: 1) Store-and-Forward (Zapisz i prześlij) – przełącznik buforuje całą ramkę w pamięci, weryfikuje poprawność sprzętowej sumy kontrolnej FCS/CRC, i dopiero w przypadku braku błędów przekazuje ramkę na port docelowy. Metoda ta całkowicie eliminuje propagację uszkodzonych ramek, lecz wprowadza opóźnienie proporcjonalne do długości ramki (najbezpieczniejsza i powszechna w sieciach LAN); 2) Cut-Through (Przełączanie przelotowe) – przełącznik odczytuje jedynie pierwsze 6 bajtów nagłówka zawierające docelowy adres MAC, przeszukuje tablicę adresową i natychmiast rozpoczyna nadawanie ramki na porcie wyjściowym, zanim cała ramka dotrze do portu wejściowego. Metoda ta oferuje mikrosekundowe opóźnienia, stosowane w giełdowych centrach danych wysokich częstotliwości (HFT).

Kluczowym elementem przełącznika są również bufory pamięci pakietowej (Packet Buffers). Gdy kilka portów wejściowych próbuje równocześnie przesłać ramki na ten sam port wyjściowy, nadmiarowe ramki muszą zostać zakolejkowane. Nowoczesne przełączniki stosują dynamicznie współdzielone bufory (Shared Memory Architecture) oraz mechanizmy QoS (Quality of Service), gwarantujące priorytetowe traktowanie ramek wrażliwych na opóźnienia (VoIP) kosztem ruchu masowego.

25/55
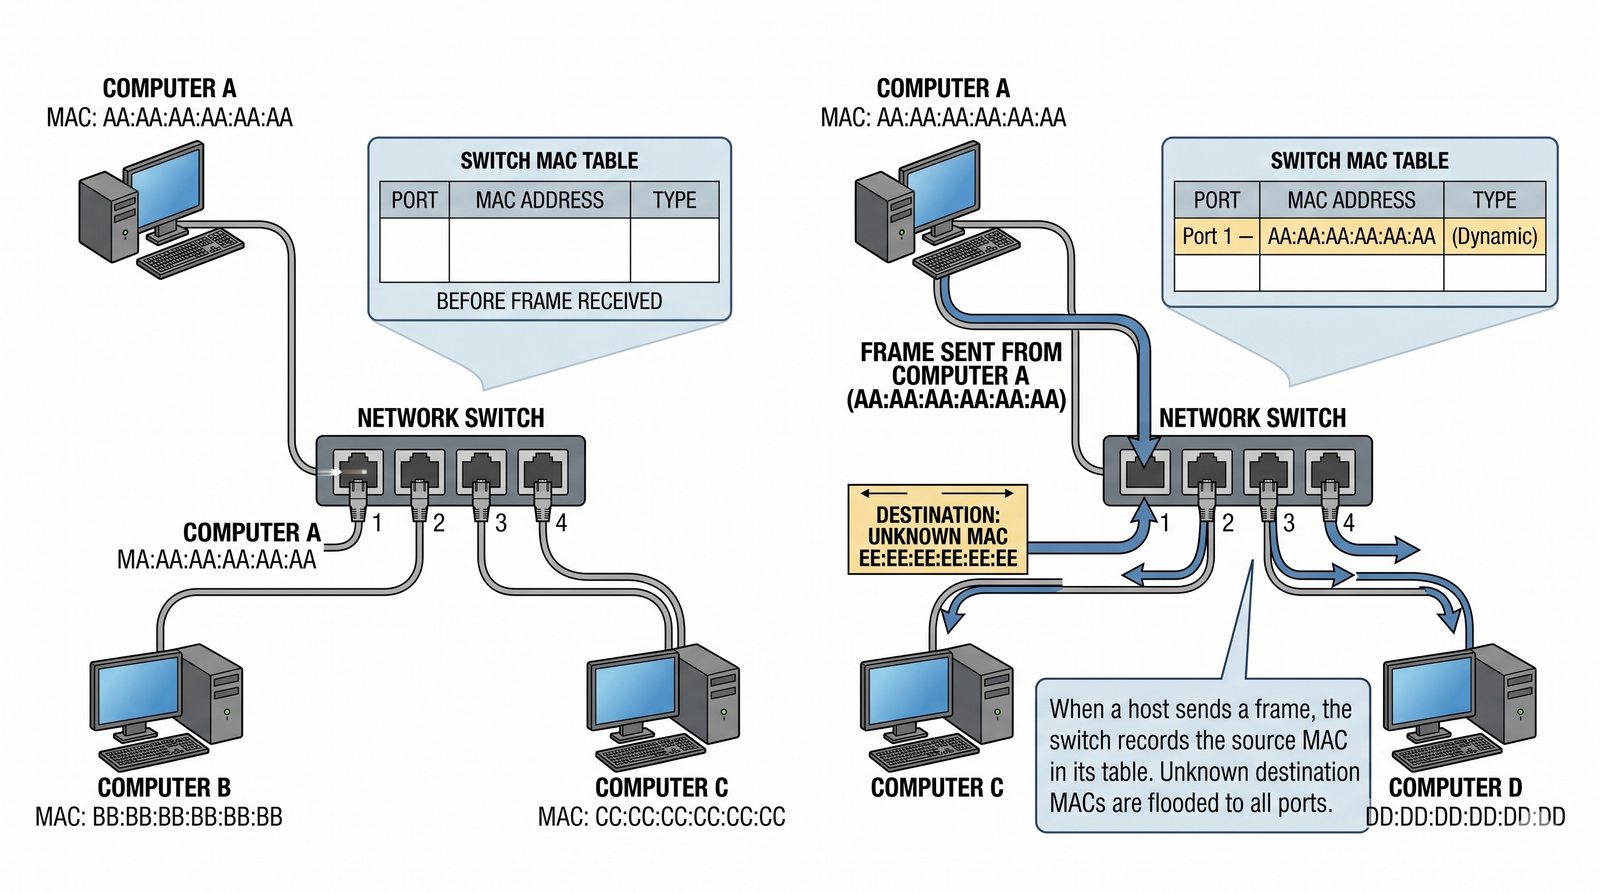
Tablica MAC i uczenie się switcha
Cel slajdu: Algorytm samoistnego uczenia się przełącznika (Self-Learning Switch): budowa tablicy CAM, asocjacja port-MAC, czas wygasania wpisów (Aging Timer) oraz zjawisko zalewania (Flooding).

Jak przełącznik uczy sie MAC?

# Wirtualny przyklad tablicy MAC przełącznika:
Port | MAC Address | Type
----- | ------------------- | ------
1 | 00:1A:2B:3C:4D:01 | Dynamic
2 | 00:1A:2B:3C:4D:02 | Dynamic
3 | 00:1A:2B:3C:4D:03 | Dynamic
4 | 00:1A:2B:3C:4D:04 | Static

Gdy host wysle ramke, przełącznik zapisuje zródlowy MAC w tablicy (uczenie sie).

Ramke z nieznanym MAC docelowym rozglasza na wszystkie porty (flooding).

Tablica MAC (CAM – Content Addressable Memory): tablica powiązań adresu MAC z numerem portu i identyfikatorem VLAN; przełącznik uczy się adresów źródłowych z przychodzących ramek; nieznane adresy docelowe zalewają porty (Unknown Unicast Flooding); wpisy wygasają po 300 s.
Animacja uczenia sie przelacznika

Działanie przełącznika opiera się na algorytmie samoistnego uczenia się (Self-Learning / Transparent Bridging) zdefiniowanym w normie IEEE 802.1D. Wewnątrz urządzenia bazę powiązań przechowuje ultraszybka pamięć asocjacyjna CAM (Content Addressable Memory). W przeciwieństwie do zwykłej pamięci RAM, do której podaje się adres i odczytuje dane, pamięć CAM przyjmuje jako wejście poszukiwany adres MAC i w pojedynczym cyklu zegarowym zwraca numer skojarzonego portu fizycznego.

Algorytm uczenia się przebiega według żelaznych reguł logicznych: 1) Krok 1: Inspekcja adresu źródłowego (Learning) – po odebraniu ramki na porcie P przełącznik bada nagłówek pod kątem adresu źródłowego MAC (Source MAC). Jeśli pary (MAC, P) nie ma w tablicy, przełącznik tworzy nowy wpis i uruchamia zegar wygasania (Aging Timer, domyślnie 300 sekund). Jeśli wpis istnieje, zegar jest resetowany. Jeśli ten sam adres MAC pojawi się nagle na innym porcie, przełącznik aktualizuje wpis (zjawisko MAC Flapping – typowy objaw pętli w sieci lub roamingu stacji Wi-Fi);

2) Krok 2: Decyzja o przekazaniu na podstawie adresu docelowego (Forwarding / Filtering) – przełącznik odczytuje docelowy adres MAC (Destination MAC). Jeśli adresem docelowym jest Unicast i wpis znajduje się w tablicy CAM na porcie Pdoc, ramka jest wysyłana wyłącznie na ten port (Filtering portów pozostałych). Jeśli port Pdoc jest identyczny z portem źródłowym P, ramka jest bezgłośnie odrzucana (brak potrzeby pętlenia). Jeśli adres docelowy jest nieznany (Unknown Unicast) lub jest adresem rozgłoszeniowym/grupowym (Broadcast/Multicast), przełącznik wykonuje procedurę Flooding – kopiuje ramkę na wszystkie aktywne porty w danym VLAN-ie z wyjątkiem portu źródłowego.

26/55
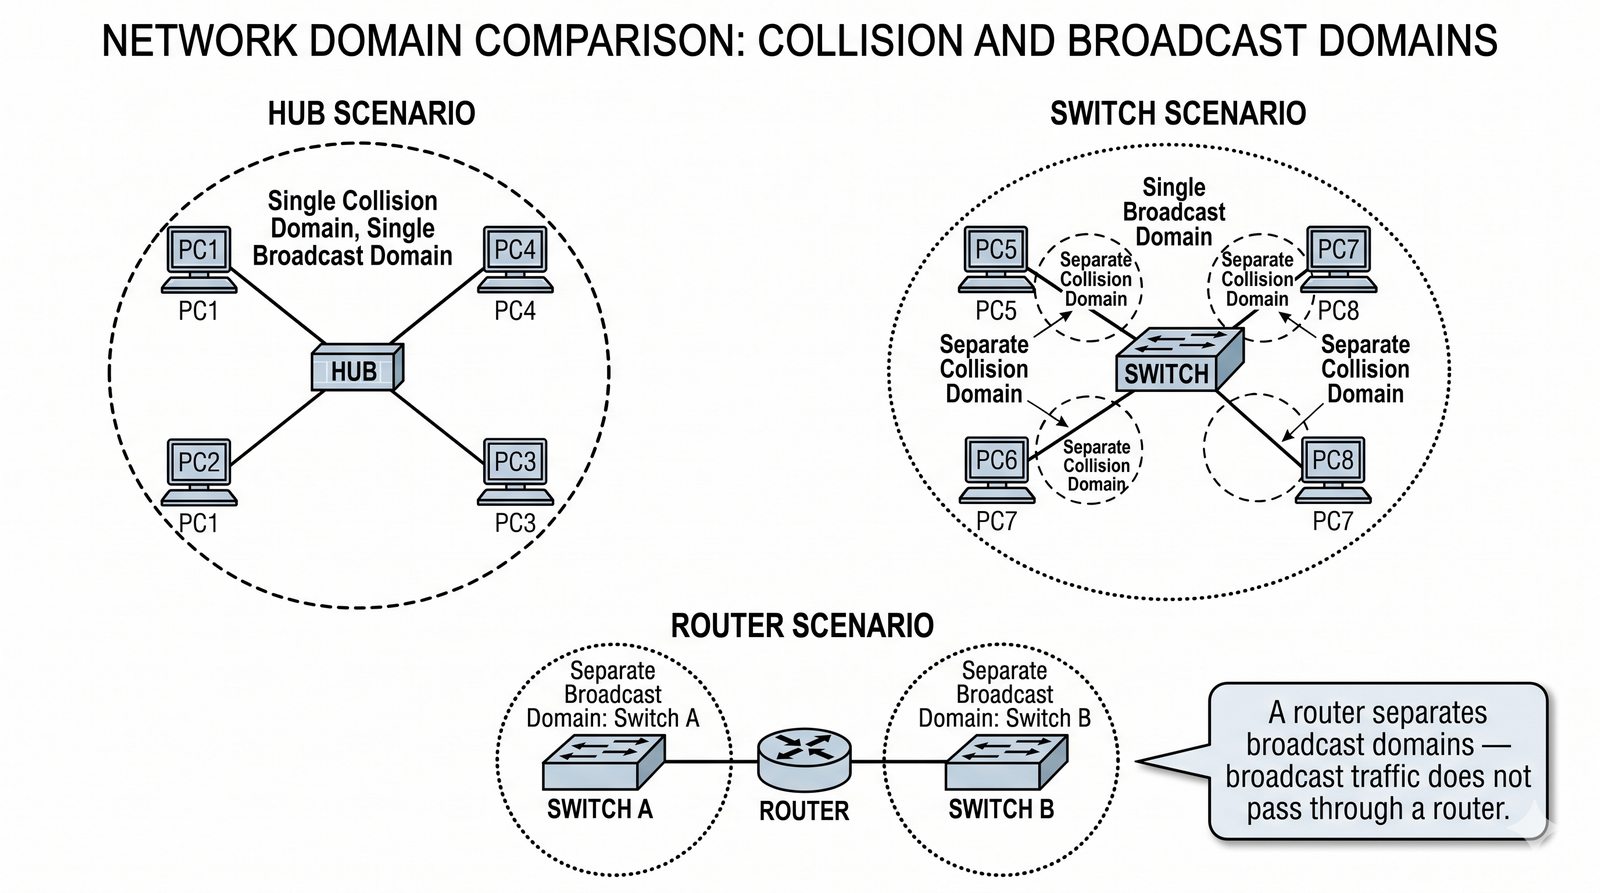
Domeny kolizyjna i rozgłoszeniowa
Cel slajdu: Formalne rozgraniczenie domen kolizyjnych i rozgłoszeniowych: wpływ przełączników i routerów na podział domen, zjawisko burzy rozgłoszeniowej (Broadcast Storm) i rola protokołu STP.

Granice w sieci LAN

  • Domena kolizyjna: obszar, w którym moze dojsc do kolizji. W switchu każdy port to oddzielna domena kolizyjna. W hubie – cala siec.
  • Domena rozgloszeniowa (broadcast): obszar, w którym ramka broadcast (MAC FF:FF:FF:FF:FF:FF) dotrze do wszystkich hostów. Granica jest router.

Router oddziela domeny rozgloszeniowe – ruch broadcast nie przechodzi przez router.

Domeny w sieci: Domena kolizyjna – obszar rywalizacji o medium (każdy port przełącznika stanowi osobną domenę kolizyjną); Domena rozgłoszeniowa – obszar propagacji ramek broadcastowych (ograniczana przez routery L3 lub sieci wirtualne VLAN).
Hub vs switch vs router – domeny

W projektowaniu sieci lokalnych kluczowe znaczenie ma zrozumienie granic dwóch odmiennych struktur transmisyjnych: domeny kolizyjnej oraz domeny rozgłoszeniowej. Domena kolizyjna (Collision Domain) to fizyczny segment sieci, w którym równoczesne nadawanie ramek przez dwa urządzenia prowadzi do kolizji elektrycznej w medium. W dawnych sieciach opartych na koncentratorach (hubach) cała sieć stanowiła jedną wspólną domenę kolizyjną. Wprowadzenie przełączników zredukowało domenę kolizyjną do pojedynczego portu i podłączonego do niego kabla; w trybie pełnego dupleksu kolizje zostały całkowicie wyeliminowane.

Domena rozgłoszeniowa (Broadcast Domain) to logiczny obszar sieci, do którego dociera ramka wysłana na adres rozgłoszeniowy L2 (`FF:FF:FF:FF:FF:FF`) lub nieznany adres jednostkowy podlegający zalewaniu (flooding). Przełącznik warstwy L2 przekazuje ramki rozgłoszeniowe na wszystkie swoje porty. Granicę domeny rozgłoszeniowej stanowi dopiero urządzenie warstwy sieciowej – router L3 – lub podział przełącznika na niezależne wirtualne sieci lokalne VLAN. Router domyślnie nigdy nie przekazuje ramek rozgłoszeniowych pomiędzy swoimi interfejsami.

Zbyt duża domena rozgłoszeniowa (np. łącząca setki komputerów w jednym segmencie) prowadzi do degradacji wydajności: każdy pakiet ARP, DHCP czy NetBIOS musi zostać odebrany przez kartę sieciową każdego komputera i przetworzony przez jego procesor w przerwaniu systemowym. W skrajnym przypadku, przy wystąpieniu pętli fizycznej w sieci bez uruchomionego protokołu Spanning Tree (STP IEEE 802.1D), dochodzi do zjawiska burzy rozgłoszeniowej (Broadcast Storm). Ramki zapętlają się w nieskończoność, nasycając 100% pasma przełączników i zawieszając całą sieć korporacyjną w kilka sekund.

27/55
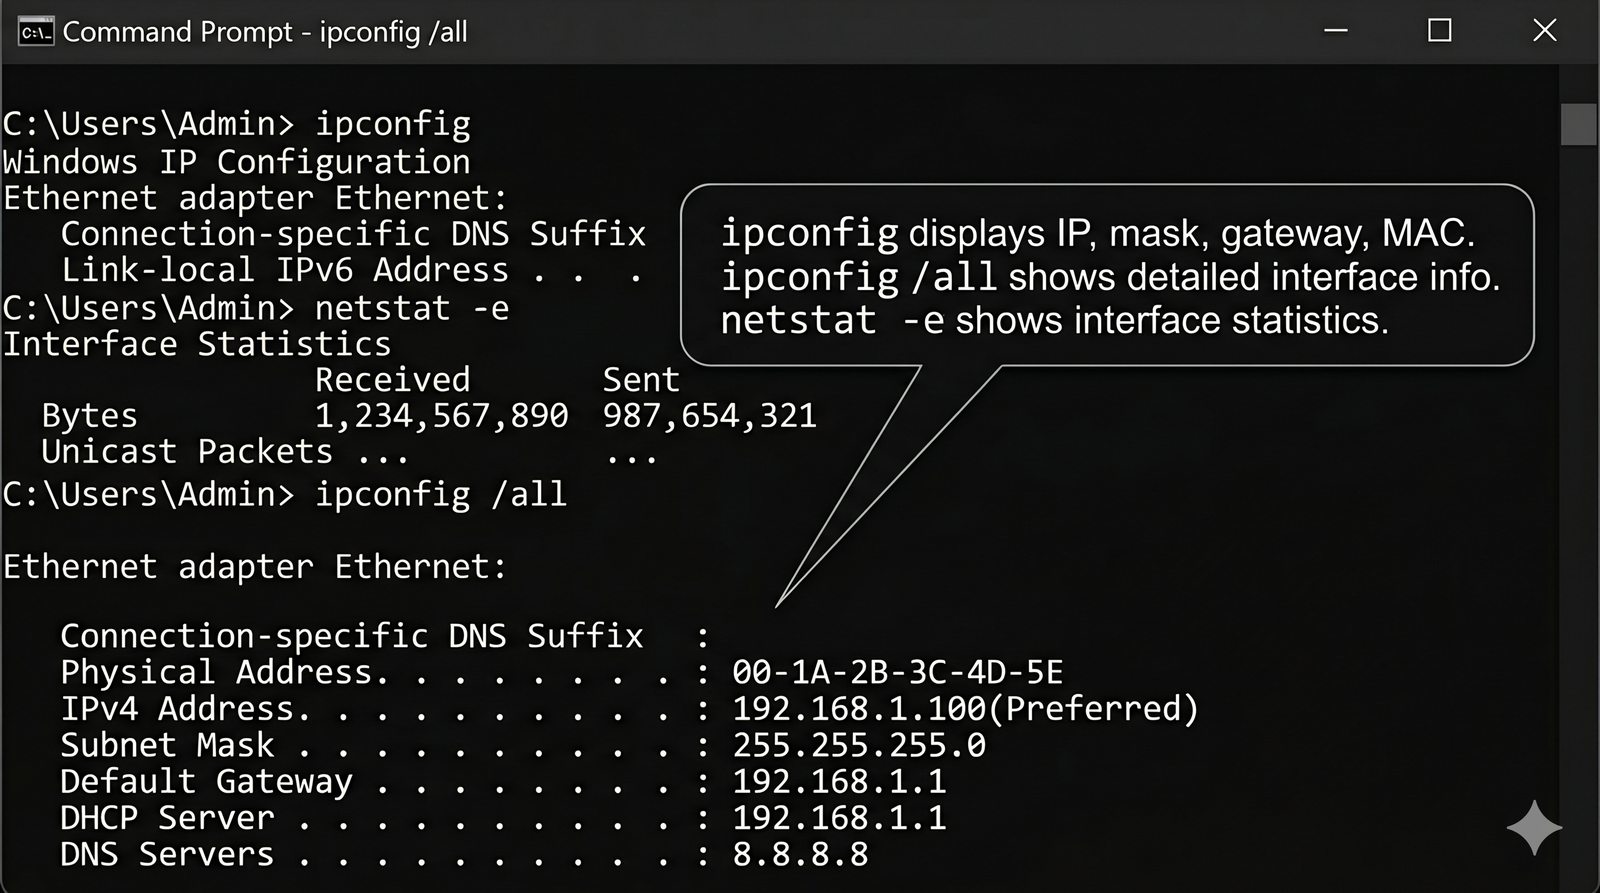
Diagnostyka LAN w systemie Windows
Cel slajdu: Polecenia diagnostyczne interfejsów LAN w systemie operacyjnym Windows: wiersz poleceń (`ipconfig`, `getmac`, `netsh`) oraz nowoczesne moduły PowerShell (`Get-NetAdapter`, `Get-NetIPConfiguration`).

Sprawdzanie stanu interfejsu w Windows

ipconfig
# Wyswietla adres IP, maske, brame, MAC
ipconfig /all
# Szczególowe informacje o wszystkich interfejsach
netstat -e # w Linuxie przestarzały net-tools – tam używaj: ip -s link oraz ss
# Statystyki interfejsu (wyslane/odebrane pakiety, błędy)
Diagnostyka Windows: wiersz poleceń `ipconfig /all` (pełna konfiguracja IP/MAC); `getmac /v` (odczyt adresów fizycznych); PowerShell `Get-NetAdapter` (stan łącza, wynegocjowana szybkość); `Get-NetAdapterAdvancedProperty` (parametry zaawansowane sterownika).
Zrzut ekranu z wynikami ipconfig /all

W systemach operacyjnych z rodziny Microsoft Windows diagnostyka interfejsów sieciowych LAN rozpoczyna się zazwyczaj od klasycznych narzędzi wiersza poleceń (cmd.exe). Podstawowym poleceniem jest `ipconfig /all`, które wyświetla szczegółowe zestawienie wszystkich zainstalowanych kart sieciowych: stan fizycznego połączenia, opis sterownika, adres fizyczny (MAC zapisany z dywizami), stan usługi DHCP, przypisany adres IPv4/IPv6, maskę podsieci, adres bramy domyślnej oraz adresy serwerów DNS. Do szybkiego odczytania samych adresów MAC służy komenda `getmac /v /fo list`.

W nowoczesnej inżynierii systemowej standardem stało się środowisko PowerShell i dedykowany moduł `NetAdapter`. Podstawowy cmdlet `Get-NetAdapter` zwraca przejrzystą tabelę zawierającą nazwę interfejsu, status łącza (Up/Down), fizyczny adres MAC oraz – co kluczowe – rzeczywistą wynegocjowaną szybkość łącza (LinkSpeed), np. `1 Gbps` lub `100 Mbps`. Pozwala to w ułamku sekundy zweryfikować, czy karta nie znegocjowała nieprawidłowej szybkości z powodu uszkodzonego kabla.

Zaawansowaną diagnostykę umożliwia cmdlet `Get-NetAdapterStatistics`, raportujący liczbę wysłanych i odebranych bajtów oraz odrzuconych pakietów. Z kolei polecenie `Get-NetAdapterAdvancedProperty` daje dostęp do niskopoziomowych parametrów sterownika karty sieciowej (np. stanu sprzętowego odciążania TSO, sum kontrolnych IPv4 Checksum Offload, wielkości buforów odbiorczych Receive Buffers czy włączenia ramek Jumbo Packet). Do inspekcji i resetowania stosu TCP/IP oraz tablicy tras służą polecenia `netsh int ip reset` oraz `route print`.

28/55
Diagnostyka LAN w systemie Linux
Cel slajdu: Ekosystem narzędzi diagnostycznych LAN w systemie Linux: pakiet `iproute2` (`ip link`, `ip addr`), inspekcja komunikatów jądra (`dmesg`), analiza liczników błędów w `/sys/class/net` i systemd.

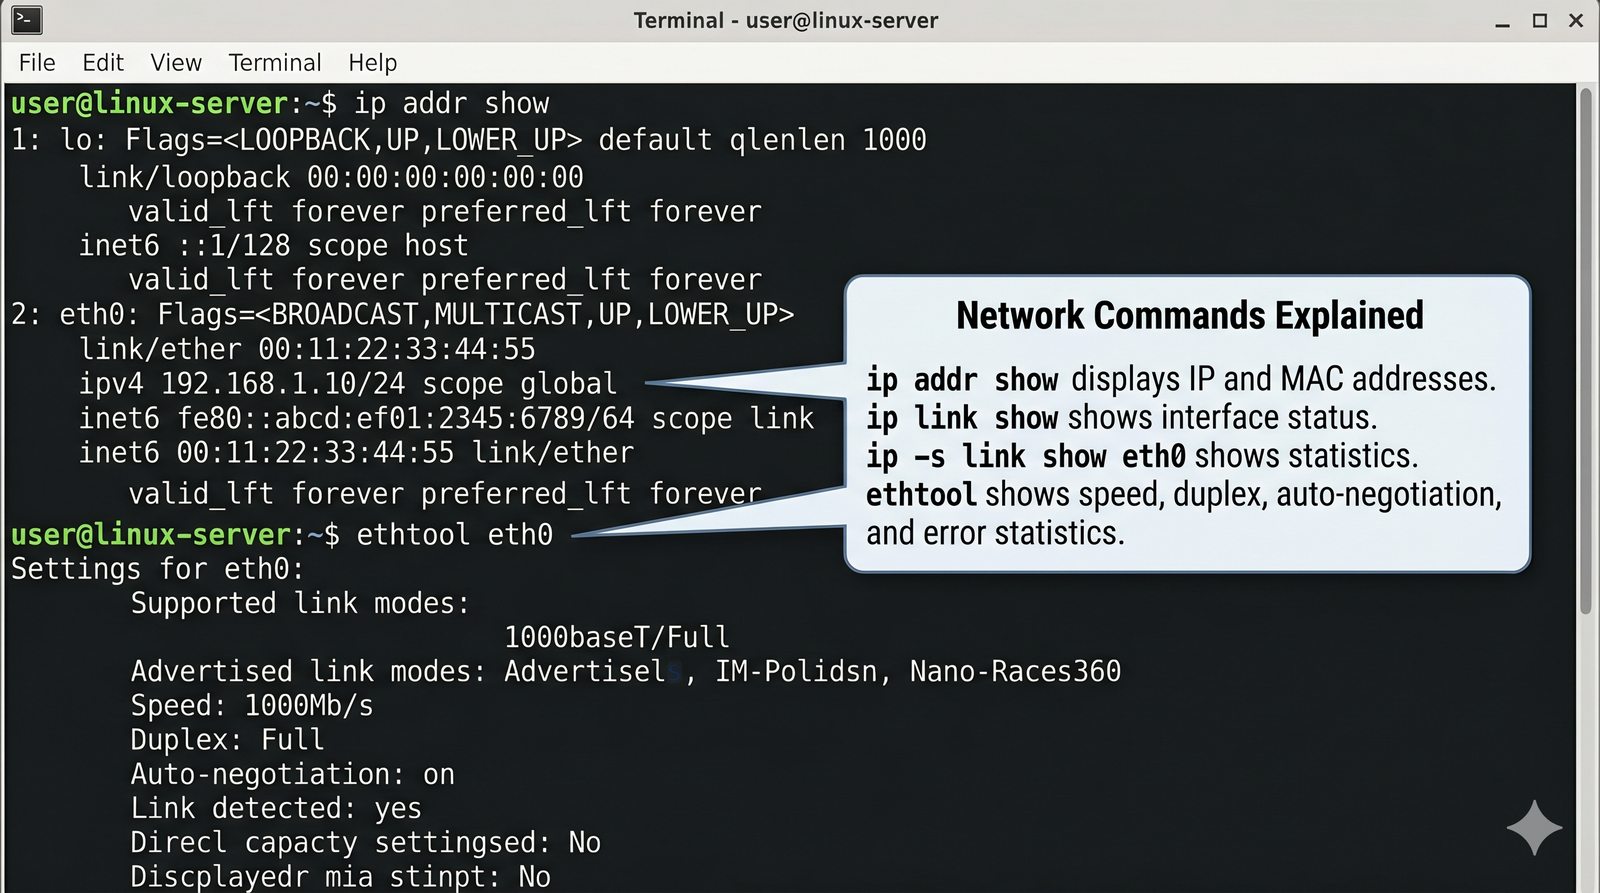
Sprawdzanie interfejsu w Linux

ip addr show
# Wyswietla adresy IP i MAC interfejsów
ip link show
# Stan interfejsów (UP/DOWN)
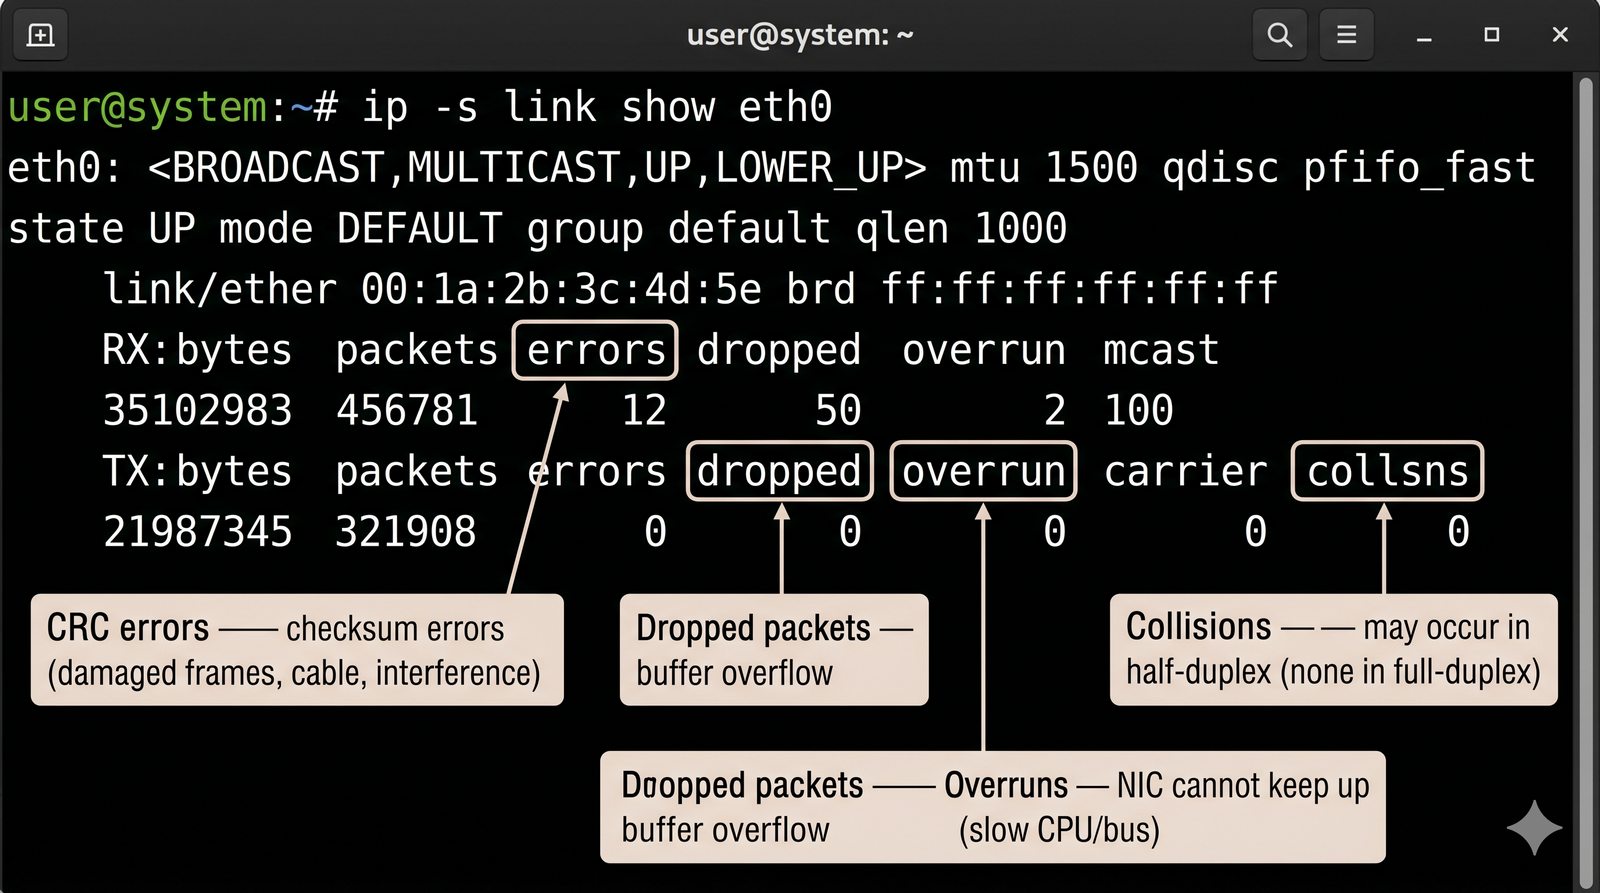
ip -s link show eth0
# Statystyki interfejsu eth0
ethtool eth0
# Szczególowe parametry interfejsu

ethtool pokazuje prędkość, dupleks, autonegocjację, statystyki błędów.

Diagnostyka Linux: nowoczesny pakiet `iproute2`: `ip link show` (stan L2 i flagi interfejsu), `ip -s link` (szczegółowe liczniki błędów CRC, dropped, carrier); inspekcja logów jądra `dmesg | grep -i eth` wykrywająca zerwania łącza i błędy linku.
Zrzut ekranu z konsoli Linux z ip addr i ethtool

W systemie operacyjnym Linux architektura diagnostyki sieciowej przeszła fundamentalną ewolucję. Przestarzały od ponad dekady pakiet `net-tools` (polecenia `ifconfig`, `netstat`, `route`, `arp`) bazował na odpytywaniu plików w przestrzeni `/proc` i nie obsługiwał wielu nowoczesnych mechanizmów jądra. Jego miejsce definitywnie zajął pakiet iproute2, komunikujący się bezpośrednio z podsystemem sieciowym jądra za pomocą wydajnych gniazd Netlink.

Podstawowym poleceniem inspekcji warstwy łącza danych jest `ip link show [interfejs]`. Wyświetla ono stan administracyjny i operacyjny (np. `state UP`), adres MAC oraz flagi interfejsu (np. `BROADCAST`, `MULTICAST`, `PROMISC`). Kluczową komendą diagnostyczną jest `ip -s link show [interfejs]` (lub podwójne `-s` dla wyższej szczegółowości), raportujące szczegółowe statystyki: liczbę przesłanych pakietów i bajtów, błędy (`errors`), pakiety odrzucone z braku buforów (`dropped`), błędy ramkowania (`frame`), błędy nośnej (`carrier`) oraz kolizje (`collisions`).

Niezastąpionym źródłem wiedzy o stanie sprzętu są komunikaty jądra systemowego dostępne przez polecenie `dmesg | grep -iE 'eth|enp|link'`. Jądro rejestruje każde zdarzenie podłączenia kabla (Link Up), odłączenia (Link Down) oraz informuje o wynegocjowanej szybkości i dupleksie (np. `Link is Up - 1Gbps/Full - flow control rx/tx`). Powtarzające się w logach cykliczne komunikaty o rozłączaniu łącza wskazują bezpośrednio na uszkodzenie mechaniczne wtyku RJ45, zagięcie kabla lub niestabilne zasilanie PoE.

29/55
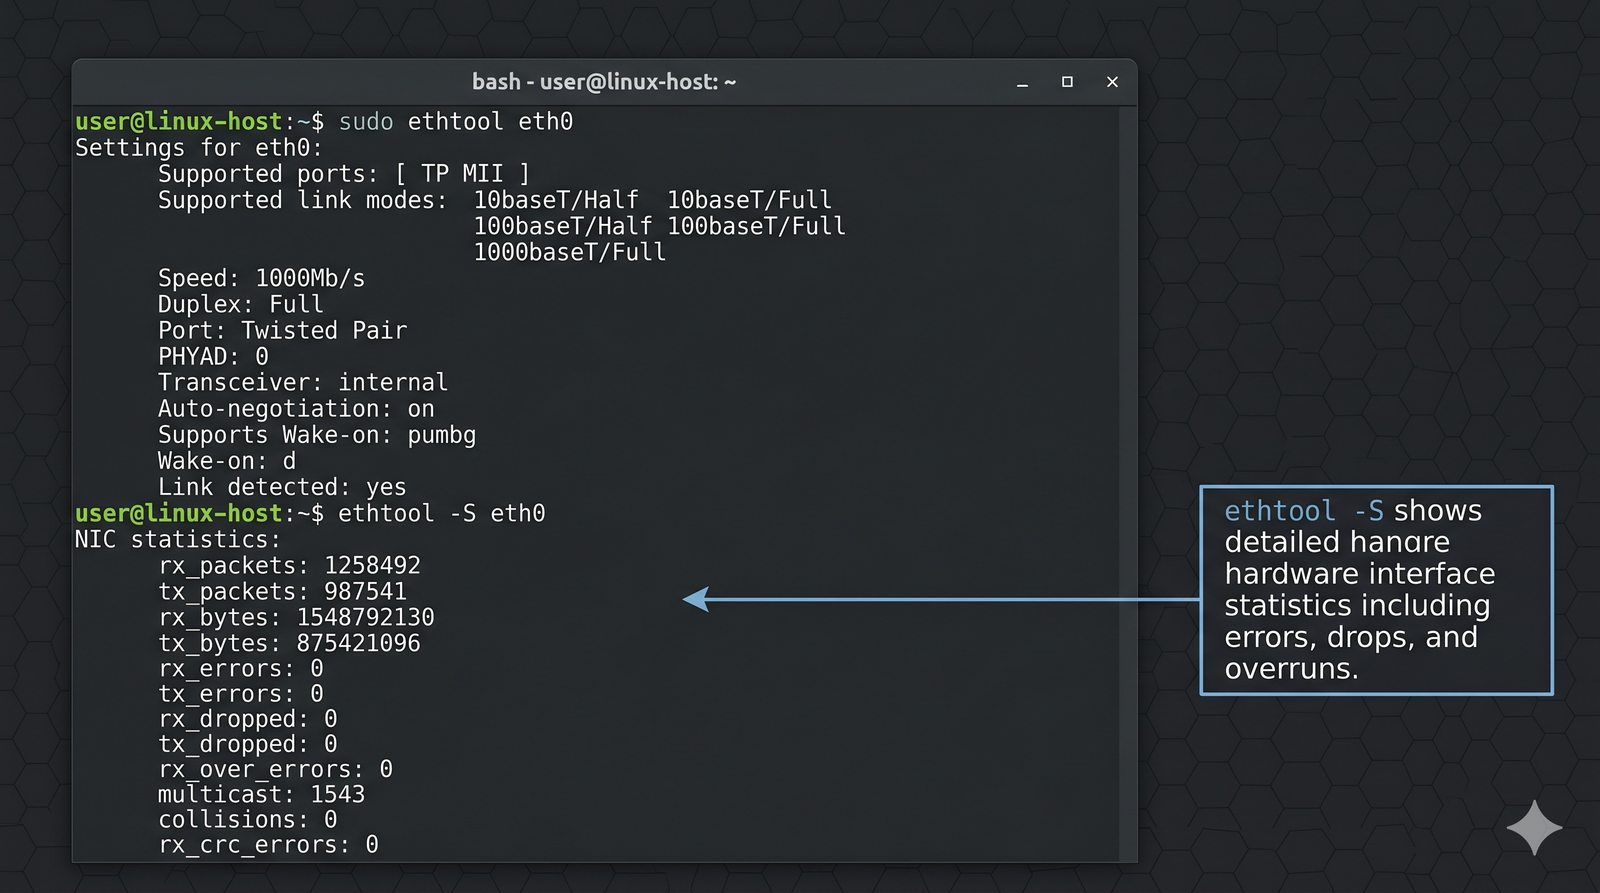
Praktyczne użycie narzędzia ethtool
Cel slajdu: Zaawansowana konfiguracja i diagnostyka sprzętowa karty sieciowej narzędziem `ethtool`: odczyt rejestrów PHY, analiza autonegocjacji, diagnostyka błędów pierścieniowych i lokalizacja portu diodami.

Przyklad uzycia ethtool

sudo ethtool eth0
Settings for eth0:
 Supported ports: [ TP MII ]
 Supported link modes: 10baseT/Half 10baseT/Full
 100baseT/Half 100baseT/Full
 1000baseT/Full
 Speed: 1000Mb/s
 Duplex: Full
 Auto-negotiation: on
 Link detected: yes

ethtool -S eth0 pokazuje szczególowe statystyki sprzetowe interfejsu (errors, drops, overruns).

Narzędzie `ethtool`: niskopoziomowy program diagnostyczny sterowników kart sieciowych w Linuksie; `ethtool eth0` (odczyt dupleksu i prędkości); `ethtool -S eth0` (sprzętowe liczniki ASIC); `ethtool -p eth0` (miganie diodą portu); `ethtool -g eth0` (rozmiary ring bufferów).
Zrzut ekranu ethtool

Program `ethtool` jest standardowym narzędziem administratorskim w systemie Linux służącym do bezpośredniej komunikacji ze sterownikiem karty sieciowej i odczytywania parametrów sprzętowych transceivera PHY. Wywołanie bez parametrów – `ethtool ` – wyświetla szczegółowy raport warstwy fizycznej: obsługiwane tryby prędkości (Supported link modes), tryby ogłaszane w autonegocjacji (Advertised link modes), stan autonegocjacji (Auto-negotiation: on/off), aktualną wynegocjowaną szybkość (Speed), tryb dupleksu (Duplex: Full/Half) oraz stan wykrycia nośnej w kablu (Link detected: yes/no).

Do najpotężniejszych funkcji diagnostycznych należy parametr statystyk sprzętowych: `ethtool -S `. W przeciwieństwie do standardowych liczników `ip -s link`, które zliczają błędy na poziomie logicznym jądra, `ethtool -S` odczytuje bezpośrednie rejestry sprzętowe kontrolera ASIC karty. Ujawnia on specyficzne liczniki producenta, takie jak: `rx_crc_errors` (błędy sumy kontrolnej kabla), `rx_frame_errors` (błędy dopasowania ramki), `rx_missed_errors` (ramki odrzucone z powodu przepełnienia bufora karty), `tx_deferred` (opóźnienia nadawania) oraz statystyki kolejek kolejkowania wielowątkowego MSI-X.

W praktyce technika serwerowego nieocenioną funkcją jest `ethtool -p [czas_w_sekundach]` (parametr Identify). Powoduje on natychmiastowe, rytmiczne miganie fizycznymi diodami LED na wybranym porcie karty sieciowej w serwerze, co pozwala bezbłędnie zlokalizować właściwy kabel w szafie rackowej wypełnionej dziesiątkami identycznych połączeń. Z kolei parametry `-g` i `-G` pozwalają na inspekcję i powiększanie buforów pierścieniowych RX/TX karty w celu eliminacji odrzucania pakietów przy obciążeniach microburst.

30/55
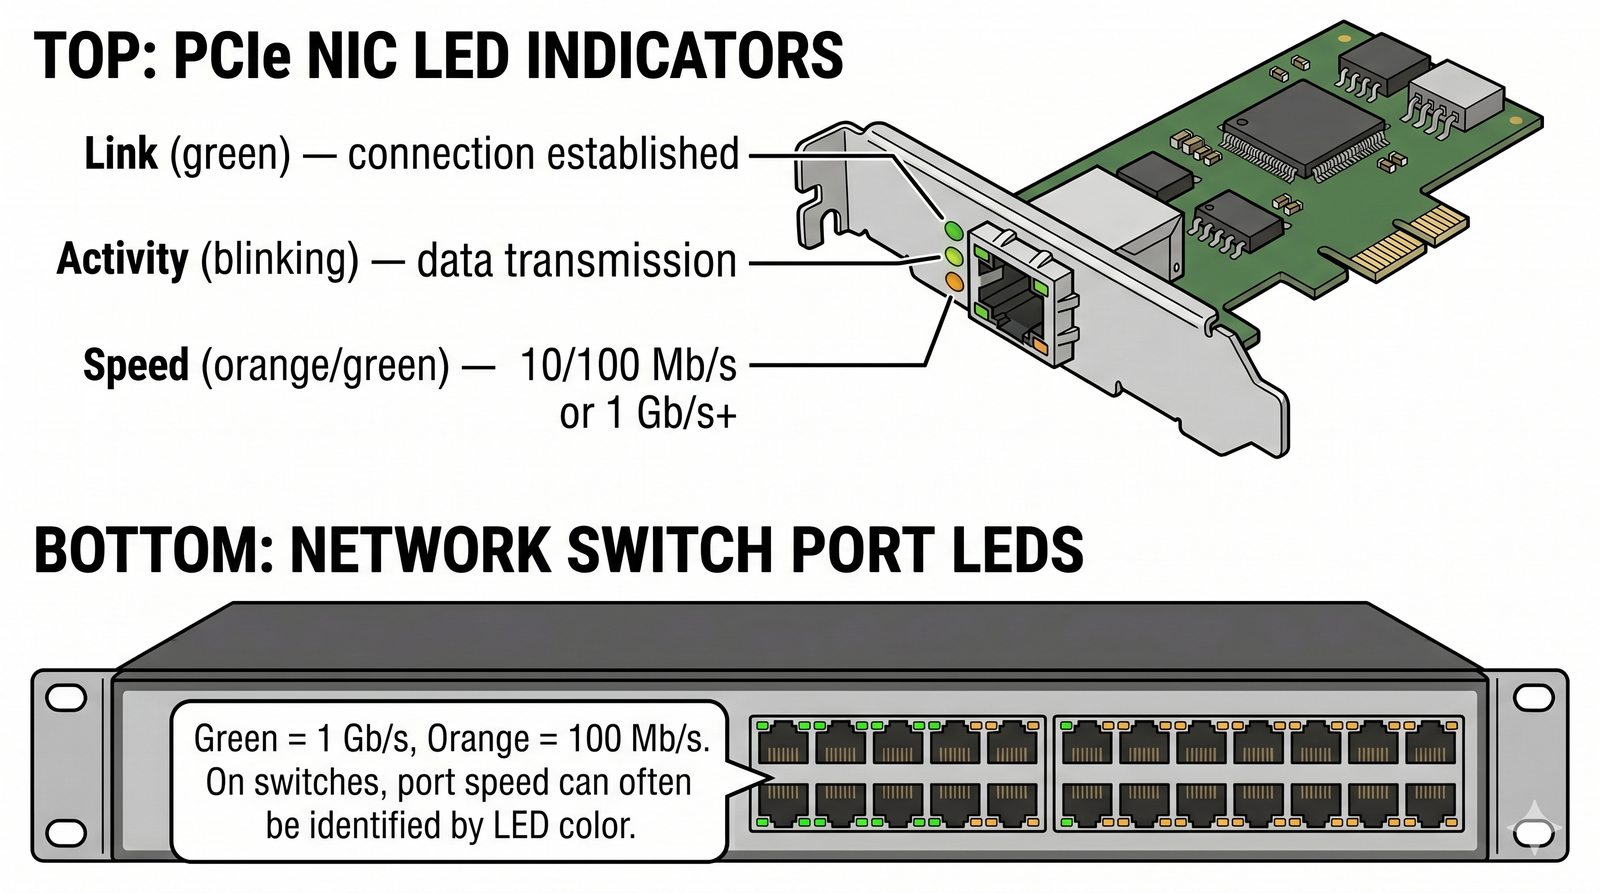
Znaczenie diod LED w sieci
Cel slajdu: Odczyt i interpretacja stanu sygnalizacji diodowej LED na kartach sieciowych i przełącznikach: diody połączenia (Link), aktywności (Activity) oraz prędkości (Speed).

Co oznaczaja diody?

Wiekszosc kart sieciowych i przelaczników ma diody LED informujace o stanie:

  • Link (zielony): połączenie nawiazane
  • Activity (migajacy): transmisja danych
  • Speed (pomaranczowy/zielony): 10/100 Mb/s lub 1 Gb/s+

Na przełącznikach często można odczytać kolorem prędkość portu (zielony = 1 Gb/s, pomaranczowy = 100 Mb/s).

Sygnalizacja diod LED: dioda Link/Act (świecenie stałe = zestawione L1; miganie = ruch pakietowy); dioda Speed (zielona = 1 Gb/s, pomarańczowa/bursztynowa = 100 Mb/s, brak = 10 Mb/s – zależnie od producenta); brak świecenia = brak warstwy fizycznej.
Karta sieciowa i przelacznik z podswietlonymi diodami

Zintegrowane w gnieździe RJ45 karty sieciowej lub na panelu czołowym przełącznika diody elektroluminescencyjne (LED) stanowią pierwszą, fundamentalną linię diagnostyki sprzętowej. Informują inżyniera o poprawności zestawienia warstwy fizycznej oraz obecności ruchu transmisyjnego. Standardowe gniazdo posiada zazwyczaj dwie niezależne diody LED umieszczone w górnych rogach złącza.

Pierwsza dioda to zazwyczaj dioda połączenia i aktywności (Link / Activity LED). Jej stan logiczny jest bezpośrednio sterowany przez układ scalony PHY: 1) Świecenie ciągłe – potwierdza poprawne nawiązanie łączności w warstwie fizycznej (poprawna detekcja napięć, zakończenie autonegocjacji, sprawny kabel i port po drugiej stronie); 2) Rytmiczne lub nieregularne miganie – sygnalizuje aktywną transmisję lub odbiór ramek w medium; 3) Całkowity brak świecenia – wskazuje na krytyczną usterkę warstwy L1: odłączony kabel, uszkodzoną parę przewodów, brak zasilania urządzenia po drugiej stronie lub wyłączony administracyjnie port (Shutdown).

Druga dioda to dioda szybkości połączenia (Speed LED). W większości urządzeń korporacyjnych (np. Cisco, HP/Aruba, Intel) jej kolor koduje wynegocjowaną szybkość: kolor zielony oznacza najwyższą obsługiwaną prędkość (zazwyczaj 1000 Mb/s / 1 Gb/s), kolor bursztynowy (żółty/pomarańczowy) oznacza prędkość zredukowaną do 100 Mb/s (Fast Ethernet), natomiast brak świecenia przy aktywnej diodzie Link oznacza degradację do archaicznej prędkości 10 Mb/s. Jeśli na łączu gigabitowym dioda świeci na bursztynowo, inżynier od razu wie, że kabel ma uszkodzoną co najmniej jedną z par 4–5 lub 7–8, co uniemożliwiło zestawienie standardu 1000BASE-T.

31/55
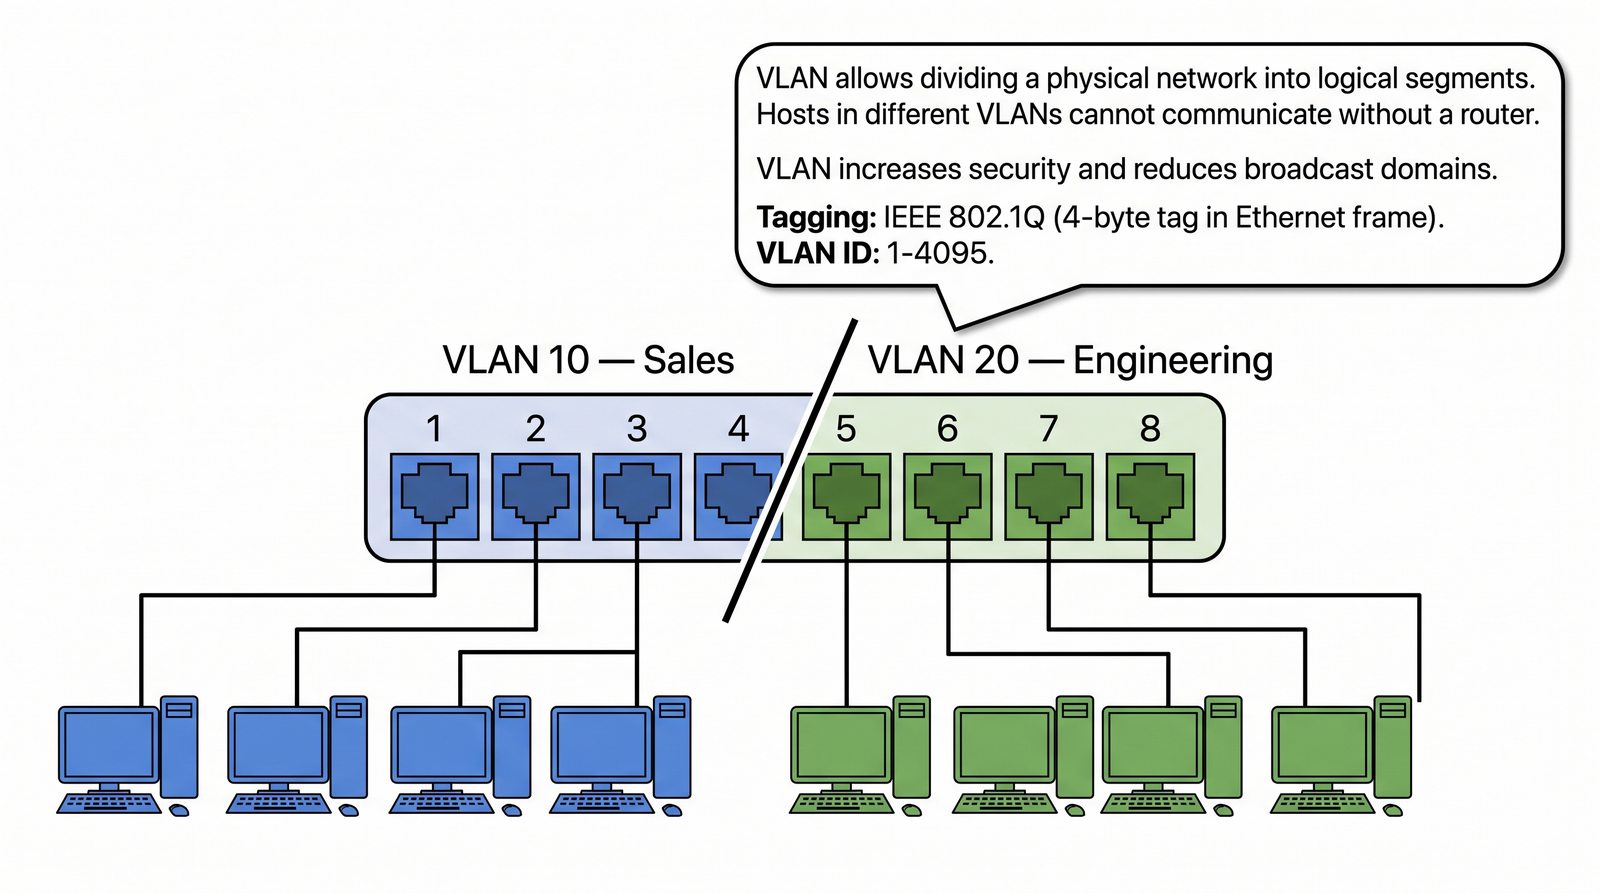
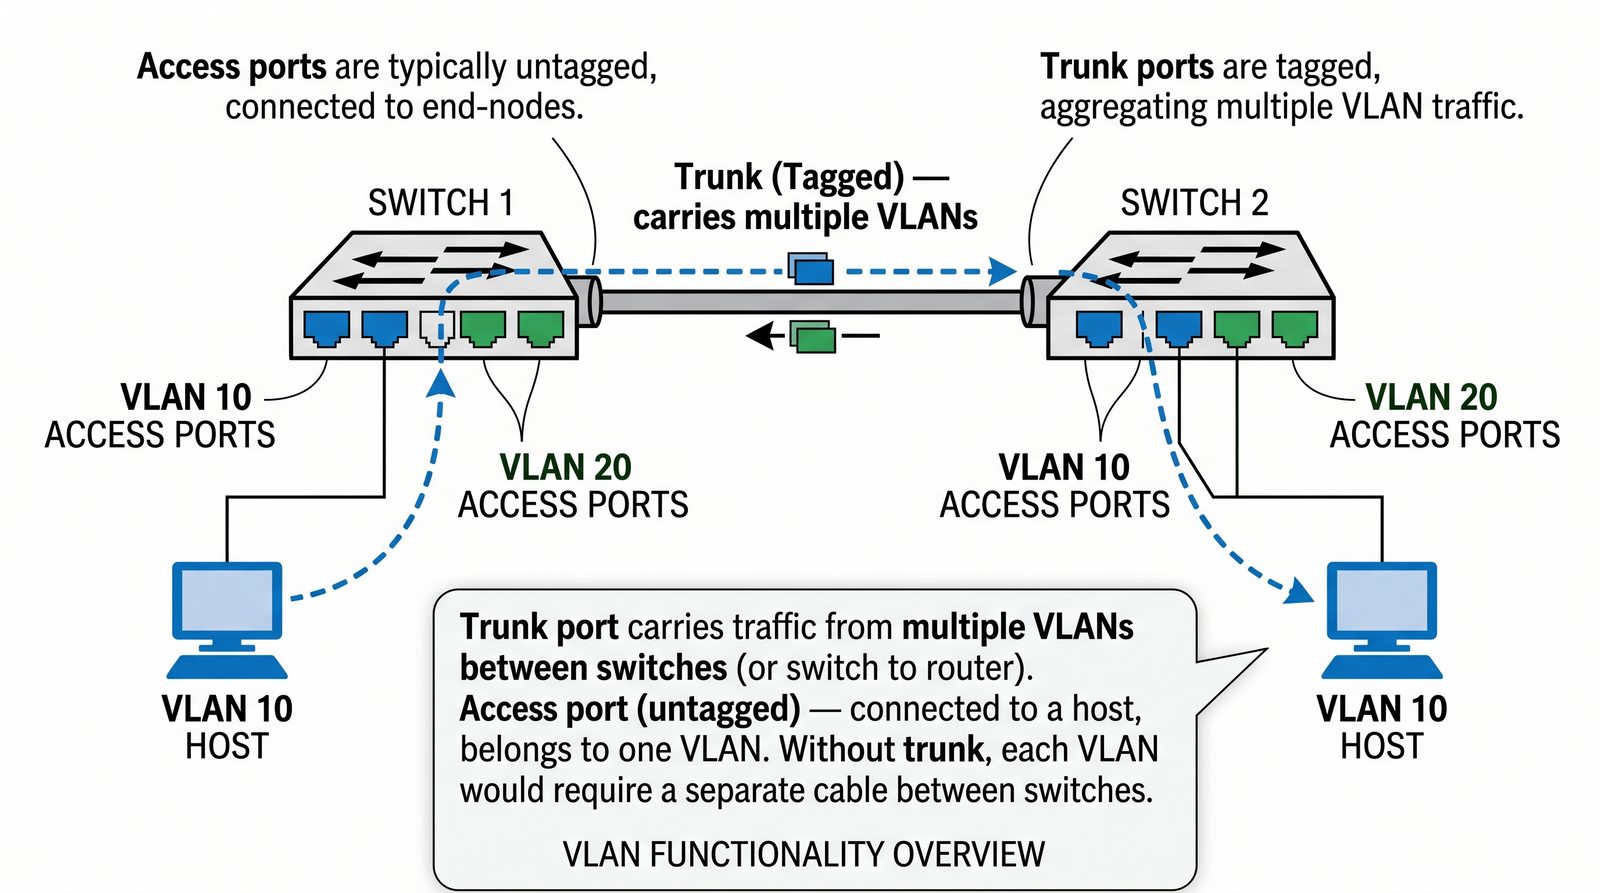
Wirtualne sieci LAN VLAN
Cel slajdu: Koncepcja i korzyści wirtualnych sieci lokalnych (VLAN): logiczny podział infrastruktury fizycznej, izolacja domen rozgłoszeniowych, bezpieczeństwo i elastyczność zarządzania.

Wirtualne sieci LAN

VLAN (Virtual LAN) pozwala podzielic siec fizyczna na logiczne segmenty.

  • Hosty w róznych VLAN-ach nie widza sie bez routera
  • VLAN zwieksza bezpieczenstwo i zmniejsza domeny rozgloszeniowe
  • Oznaczanie ramek: IEEE 802.1Q (4-bajtowy tag w ramce Ethernet)

VLAN ID: 1–4095. VLAN 1 jest domyslny (nie nalezy go uzywac produkcyjnie).

Wirtualna sieć LAN (VLAN): logicznie wydzielona sieć lokalna wewnątrz fizycznego przełącznika; stacje w różnych VLAN-ach nie mogą komunikować się bezpośrednio w warstwie L2 bez pośrednictwa routera lub przełącznika L3 (IEEE 802.1Q).
Przelacznik podzielony na VLAN 10 i VLAN 20

W tradycyjnej sieci lokalnej bez podziału logicznego wszystkie porty przełącznika należą do jednej wspólnej domeny rozgłoszeniowej. Rozwiązaniem problemów skalowalności, bezpieczeństwa i wydajności są wirtualne sieci lokalne (VLAN – Virtual Local Area Network). Technologia ta pozwala na logiczne podzielenie jednej fizycznej infrastruktury przełączników i okablowania na wiele odrębnych, całkowicie odizolowanych domen rozgłoszeniowych warstwy 2.

Podstawowe korzyści z wdrożenia sieci VLAN obejmują: 1) Izolację ruchu i bezpieczeństwo – stacje przypisane do różnych sieci VLAN (np. VLAN 10 – Finanse, VLAN 20 – Goście, VLAN 30 – Kamery monitoringu) nie mają możliwości bezpośredniej komunikacji ze sobą w warstwie L2. Nawet jeśli komputery są wpięte do tego samego fizycznego przełącznika, ramki rozgłoszeniowe z jednego VLAN-u nigdy nie dotrą do portów innego VLAN-u; 2) Ograniczenie domen rozgłoszeniowych – redukcja zbędnego ruchu broadcastowego i multicastowego, co odciąża procesory stacji roboczych; 3) Elastyczność organizacyjną – zmiana przynależności użytkownika do działu nie wymaga przepinania kabli w szafie krosowej, lecz jedynie zmiany przypisania VLAN-u na porcie przełącznika w konfiguracji.

Komunikacja pomiędzy różnymi sieciami VLAN (Inter-VLAN Routing) wymaga zastosowania urządzenia pracującego w warstwie sieciowej (L3) – zewnętrznego routera (w klasycznej konfiguracji Router-on-a-Stick z podinterfejsami logicznymi) lub przełącznika wielowarstwowego Switch L3 z wirtualnymi interfejsami routed (SVI – Switched Virtual Interface). Na poziomie L3 administrator może wdrożyć reguły zapory sieciowej (ACL) precyzyjnie filtrujące ruch pomiędzy segmentami.

32/55
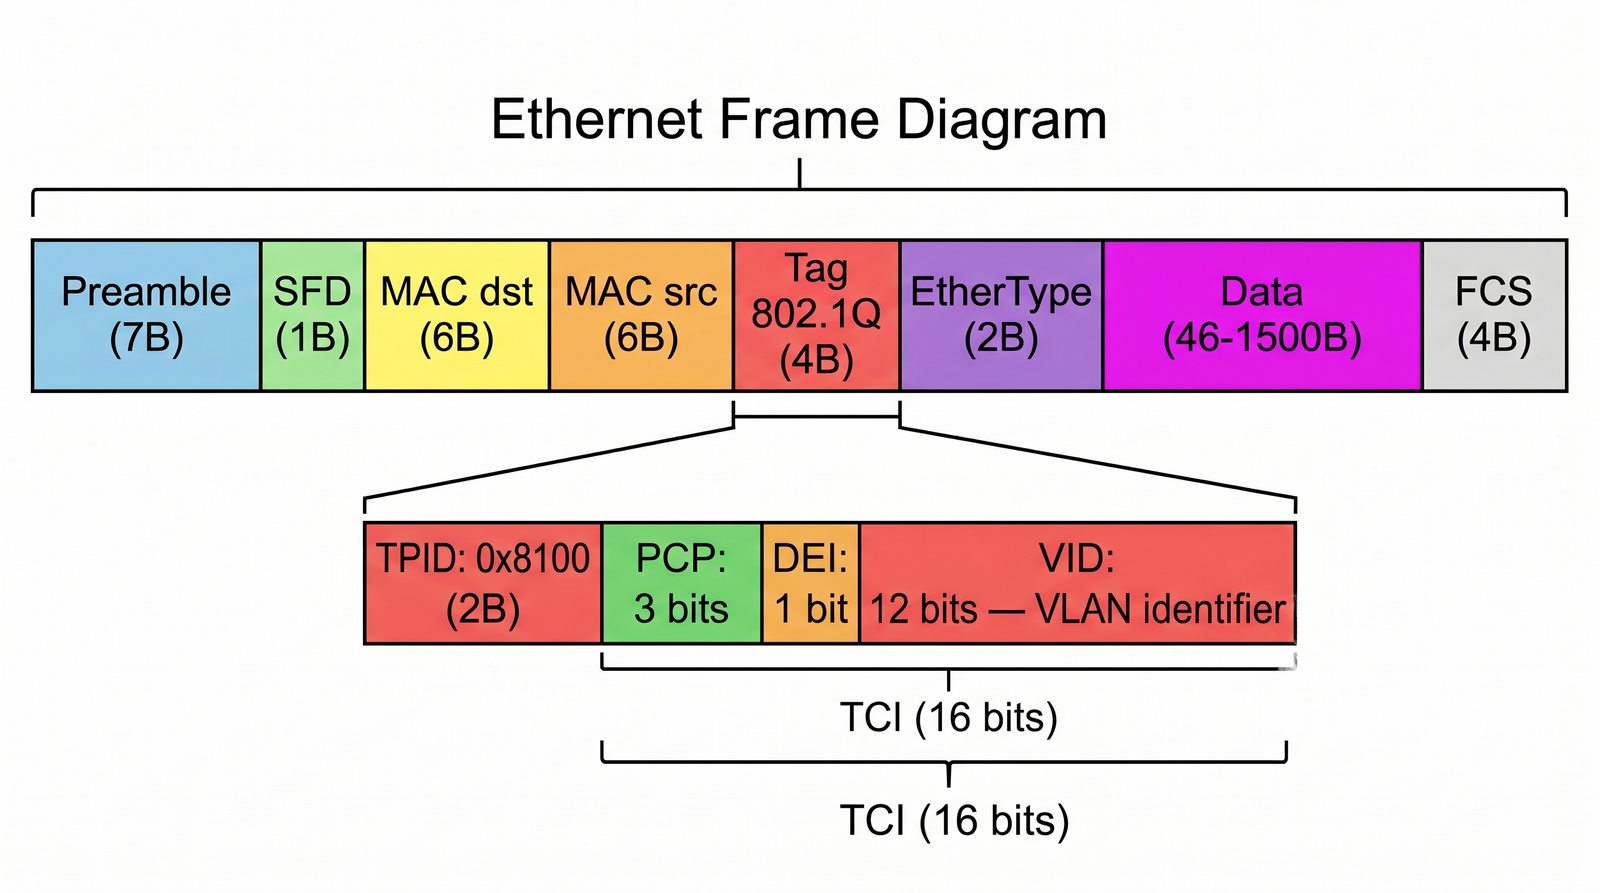
Budowa tagu VLAN 802.1Q
Cel slajdu: Szczegółowa dekompozycja znacznika VLAN wg standardu IEEE 802.1Q: pole TPID (0x8100), pole TCI (priorytet PCP 802.1p, flaga DEI, identyfikator VID) oraz zjawisko Baby Giant Frames.

Tag VLAN w ramce

Standardowa ramka Ethernet z tagiem 802.1Q:

| Preambula | SFD | MAC dst | MAC src | Tag 802.1Q | EtherType | Dane | FCS |
 (4 bajty: TPID 0x8100 + PCP + DEI + VID)

TPID: 0x8100 – identyfikator tagu

PCP: 3 bity – priorytet (CoS, Class of Service)

DEI: 1 bit – Drop Eligible Indicator

VID: 12 bitów – identyfikator VLAN (1–4095)

Tag IEEE 802.1Q: 4-bajtowy nagłówek doklejany po adresie MAC źródła; zawiera TPID = 0x8100 (2 B) oraz TCI (2 B): PCP (3 bity, priorytet QoS 0–7), DEI (1 bit, kwalifikowalność do odrzucenia) oraz VID (12 bitów, identyfikator VLAN od 1 do 4094).
Ramka Ethernet z polem 802.1Q

Standard komitetu IEEE określający metodę znakowania ramek w sieciach wirtualnych nosi oznaczenie IEEE 802.1Q. Aby informacja o przynależności do danego VLAN-u mogła zostać przesłana pomiędzy przełącznikami przez wspólne łącze magistralne (Trunk), do standardowej ramki Ethernet doklejany jest specjalny 4-bajtowy znacznik (Tag), umieszczany bezpośrednio pomiędzy polem adresu źródłowego MAC a polem EtherType.

Struktura 4-bajtowego znacznika 802.1Q dzieli się na dwa główne pola: 1) TPID (Tag Protocol Identifier) – 2 bajty (16 bitów) o stałej wartości szesnastkowej `0x8100`. Wartość ta jednoznacznie informuje odbiorcę, że ramka niesie znacznik VLAN; 2) TCI (Tag Control Information) – 2 bajty (16 bitów), wewnątrz których zakodowane są trzy odrębne parametry:

a) PCP (Priority Code Point) – 3 bity (wartości od 0 do 7) standaryzowane w normie IEEE 802.1p. Określają klasę jakości usług (Class of Service, CoS) dla kolejkowania QoS (np. wartość 5 zarezerwowana dla głosu VoIP, 0 dla domyślnego ruchu Best Effort); b) DEI (Drop Eligible Indicator) – 1 bit (dawniej CFI). Wartość 1 informuje przełącznik, że w warunkach przeciążenia buforów ramka ta może zostać odrzucona w pierwszej kolejności; c) VID (VLAN Identifier) – 12 bitów określających numer identyfikacyjny wirtualnej sieci. Ponieważ 212 = 4096, zakres numerów wynosi od 0 do 4095 (wartości 0 i 4095 są zarezerwowane, użytkowe identyfikatory to 1–4094).

Wprowadzenie znacznika 802.1Q zwiększa maksymalny rozmiar standardowej ramki Ethernet z 1518 bajtów do 1522 bajtów. Ramki takie w starszych urządzeniach nazywano Baby Giant Frames. Przełączniki niespełniające standardu 802.1Q odrzucały takie ramki jako uszkodzone (błąd Giant / MTU violation), dlatego nowoczesne matryce sprzętowe natywnie akceptują ramki o długości co najmniej 1522 B (a przy podwójnym tagowaniu Q-in-Q / 802.1ad – 1526 B).

33/55
Port trunk i port access w VLAN
Cel slajdu: Konfiguracja i mechanizmy portów przełącznika: port dostępowy (Access – nietagowany dla urządzeń końcowych) vs port magistralny (Trunk – tagowany dla łączy międzyprzełącznikowych) oraz rola Native VLAN.

Polaczenie między przełącznikami

Port trunk (zwany tez tagged lub trunk) przenosi ruch z wielu VLAN-ów między przełącznikami (lub przełącznik a router).

Port access (untagged) – podlaczony do hosta, nalezy do jednego VLAN-u.

Bez trunk, każdy VLAN wymagalby osobnego kabla między przełącznikami.

Port Access vs Trunk: Access obsługuje jeden VLAN i przesyła ramki nietagowane do komputerów/drukarek; Trunk (magistrala IEEE 802.1Q) przesyła ruch wielu VLAN-ów ze znacznikami tag; Native VLAN przesyła ruch nietagowany na magistrali.
Dwa przelaczniki polaczone trunkiem

W architekturze przełączania opartej na standardzie IEEE 802.1Q porty fizyczne przełącznika konfiguruje się w jednej z dwóch podstawowych ról transmisyjnych: jako port dostępowy (Access Port) lub port magistralny (Trunk Port).

Port dostępowy (Access Port) jest dedykowany do podłączania urządzeń końcowych: komputerów PC, drukarek sieciowych, serwerów bez wirtualizacji czy kamer IP. Port taki jest na stałe przypisany do dokładnie jednego numeru VLAN (np. VLAN 10). Urządzenie końcowe nie ma świadomości istnienia sieci wirtualnych – przesyła i odbiera standardowe, nietagowane ramki Ethernet. W momencie, gdy ramka opuszcza port Access w kierunku komputera, przełącznik sprzętowo usuwa znacznik 802.1Q (Untagging). W kierunku odwrotnym, gdy ramka wpływa na port Access, przełącznik wstawia do wewnętrznych nagłówków znacznik skojarzonego VLAN-u.

Port magistralny (Trunk Port / Tagged Port) służy do łączenia przełączników ze sobą, z routerami lub z serwerami wirtualizacji (hypervisorami ESXi/KVM). Port magistralny przenosi ruch wielu sieci VLAN jednocześnie przez pojedynczy kabel fizyczny. Każda przesyłana ramka posiada doklejony 4-bajtowy znacznik 802.1Q niosący pole VID, co pozwala przełącznikowi odbierającemu na bezbłędne skierowanie ramki do właściwego segmentu logicznego.

Szczególnym elementem łącza magistralnego jest Native VLAN (Natywny VLAN). Jest to dokładnie jeden wybrany VLAN na magistrali, którego ramki przesyłane są bez znacznika (Untagged). Rozwiązanie to wprowadzono dla zachowania kompatybilności wstecznej ze starymi urządzeniami oraz protokołami kontrolnymi (np. CDP, LLDP). Krytyczną regułą inżynierską jest dbanie o to, aby Native VLAN był identyczny po obu stronach łącza Trunk; niezgodność (Native VLAN Mismatch) prowadzi do mieszania ruchu z różnych segmentów (tzw. nieszczelność VLAN) oraz stwarza podatność na groźny atak przeskakiwania sieci wirtualnych (VLAN Hopping).

34/55
Zasilanie urządzeń przez PoE
Cel slajdu: Technologia Power over Ethernet (PoE): standardy IEEE 802.3af (PoE), 802.3at (PoE+) oraz 802.3bt (4PPoE), role urządzeń PSE i PD, budżety mocy oraz mechanizm bezpiecznej detekcji.

Zasilanie przez Ethernet

PoE dostarcza energie elektryczna do urzadzen za pomoca skretki.

Standardy:

  • IEEE 802.3af (PoE): do 15,4 W na porcie PSE (12,95 W u odbiornika PD)
  • IEEE 802.3at (PoE+): do 30 W PSE (25,5 W w PD)
  • IEEE 802.3bt (PoE++): do 60/90 W PSE, czyli 51/71,3 W w PD (Type 3/4)

Zastosowanie: kamery IP, punkty dostepowe, telefony VoIP.

Standardy PoE: IEEE 802.3af (PoE): 15,4 W (PSE) / 12,95 W (PD); IEEE 802.3at (PoE+): 30 W (PSE) / 25,5 W (PD); IEEE 802.3bt (4PPoE): Typ 3 do 60 W, Typ 4 do 90 W (71,3 W dla urządzenia końcowego).
Przelacznik PoE – kabel – kamera IP / AP / telefon

Technologia Power over Ethernet (PoE) zrewolucjonizowała instalacje teletechniczne, umożliwiając jednoczesne przesyłanie danych cyfrowych oraz zasilania prądem stałym (DC) przez standardowy 4-parowy kabel skrętkowy. W architekturze PoE definiuje się dwie role urządzeń: PSE (Power Sourcing Equipment) – urządzenie zasilające (najczęściej przełącznik sieciowy z obsługą PoE lub zewnętrzny zasilacz przelotowy PoE Injector) oraz PD (Powered Device) – urządzenie zasilane (telefon VoIP, kamera przemysłowa IP, punkt dostępowy Wi-Fi, terminal domofonowy).

Ewolucja standardów komitetu IEEE doprowadziła do powstania trzech generacji zasilania sieciowego: 1) IEEE 802.3af (PoE / Typ 1) z 2003 roku – dostarcza napięcie nominalne 48 V DC, oferując moc 15,4 W na porcie przełącznika (PSE), z czego po uwzględnieniu strat na 100-metrowym kablu gwarantuje 12,95 W dla urządzenia końcowego (PD); 2) IEEE 802.3at (PoE+ / Typ 2) z 2009 roku – zwiększa moc do 30 W na porcie PSE (gwarantowane 25,5 W na odbiorniku PD), co pozwoliło zasilać kamery obrotowe PTZ z grzałkami oraz punkty dostępowe Wi-Fi w standardzie 802.11ac;

3) IEEE 802.3bt (4PPoE / Typ 3 i Typ 4) z 2018 roku (IEEE 802.3bt) – wykorzystuje do zasilania wszystkie 4 pary przewodów w kablu (Four-Pair PoE). Typ 3 dostarcza do 60 W (51 W dla PD), natomiast Typ 4 dostarcza aż 90 W na porcie przełącznika (minimum 71,3 W dla PD). Pozwala to na zasilanie monitorów POS, terminali cienkich klientów, oświetlenia LED w budynkach inteligentnych oraz zewnętrznych kamer wielosensorowych.

Fundamentem bezpieczeństwa PoE jest wielostopniowy proces detekcji i klasyfikacji. Przed podaniem pełnego napięcia roboczego (ok. 50–57 V) przełącznik PSE wysyła bezpieczne napięcie pomiarowe (2,7–10,1 V), sprawdzając, czy podłączone urządzenie posiada charakterystyczną rezystancję sygnaturową o wartości dokładnie 25 kΩ. Jeśli rezystancja zostanie wykryta, przełącznik wykonuje klasyfikację mocy (klasy 0–8), a dopiero potem załącza pełne zasilanie. Podłączenie zwykłego komputera bez PoE jest w 100% bezpieczne – przełącznik nie poda napięcia, chroniąc kartę przed spaleniem.

35/55
Diagnostyka problemów z PoE
Cel slajdu: Procedury diagnostyki problemów z zasilaniem PoE: bilans budżetu mocy przełącznika, spadki napięcia na rezystancji kabla, negocjacja protokołem LLDP-MED oraz nagrzewanie wiązek.

Problemy z PoE

  • Zbyt długi kabel – spadek napiecia
  • Zbyt niska kategoria kabla – wieksze tlumienie
  • Przeciazenie budzetu PoE w przelaczniku
  • Niewłaściwa polaryzacja (w standardzie 802.3af/at)

Pomiar: multimetr na pinach + test poboru mocy urzadzenia.

Narzedzia: tester PoE (np. Fluke PoE Tester) – sprawdza dostepna moc.

Diagnostyka PoE: weryfikacja sumarycznego budżetu mocy (Power Budget); kontrola spadków napięcia na długich torach (P = I2 · R); negocjacja klas zasilania przez LLDP-MED (MDI TLV); ryzyko przegrzania gęstych wiązek kabli przy 90 W (norma PN-EN 50174-1).
Tester PoE podlaczony miedzy przelacznik a kamere

Diagnostyka instalacji zasilanych w technologii Power over Ethernet wymaga od inżyniera wiedzy z zakresu elektrotechniki oraz protokołów zarządzania. Najczęstszą przyczyną niestabilności urządzeń PD jest przekroczenie sumarycznego budżetu mocy przełącznika (Power Budget). Przełącznik 24-portowy PoE może posiadać zasilacz o mocy całkowitej np. 370 W. Wpięcie 20 kamer o profilu PoE+ (po 25 W każda) wymagałoby 500 W mocy – przełącznik odmówi zasilenia ostatnich portów lub odetnie zasilanie portom o niższym priorytecie po osiągnięciu limitu.

Drugim krytycznym zjawiskiem są spadki napięcia na rezystancji pętli stałoprądowej kabla (Loop Resistance). Zgodnie z prawem Joule'a-Lenza (Pstraty = I2 · R), przepływ prądu przez cienkie żyły miedziane kabla skrętkowego (AWG 24 lub AWG 26) o długości 90 metrów generuje spadek napięcia i straty mocy zamieniane w ciepło. W przypadku tanich kabli ze stopu aluminium pokrywanego miedzią (tzw. kable CCA – Copper Clad Aluminium, które są niezgodne z normami ISO/TIA!), rezystancja żyły jest o 55% wyższa niż czystej miedzi, co powoduje, że napięcie na końcu 100-metrowego kabla spada poniżej progu 42 V, wywołując cykliczne restarty zasilanego urządzenia.

Nowoczesna diagnostyka wykorzystuje protokół LLDP-MED (Link Layer Discovery Protocol) z rozszerzeniami MDI Power TLV. Urządzenie zasilane komunikuje się logicznie z przełącznikiem, precyzyjnie zgłaszając swoje zapotrzebowanie na moc z rozdzielczością do 0,1 W (np. kamera zgłasza potrzebę 13,4 W zamiast sztywnej klasy 30 W), co pozwala przełącznikowi na optymalne gospodarowanie budżetem. W systemach wysokiej mocy 90 W (IEEE 802.3bt) norma projektowa PN-EN 50174-1 nakazuje również uwzględnienie zjawiska nagrzewania się gęstych wiązek kablowych w korytach instalacyjnych, co pogarsza tłumienie sygnału wielkich częstotliwości.

36/55
Pomiar mocy optycznej w SFP
Cel slajdu: Metrologia łączy światłowodowych w modułach optycznych: diagnostyka cyfrowa DDM / DOM, interpretacja poziomów mocy Tx i Rx w dBm, budżet łącza i zapobieganie przeciążeniu fotodiody.

Pomiary mocy optycznej w SFP

Nowoczesne przełączniki pozwalaja odczytać parametry optyczne modulu SFP:

show interface transceiver
# Przyklad z przełącznika Cisco
Temperature: 35.2 C
Voltage: 3.29 V
Current: 8.45 mA
TX Power: -2.5 dBm
RX Power: -3.1 dBm

RX Power ponizej czulosci odbiornika (–15 dBm dla 10 km SFP+) – sygnal za slaby.

Diagnostyka optyczna DDM / DOM: funkcja modułów SFP/SFP+ (SFF-8472) raportująca: moc nadawania (Tx Power), moc odbioru (Rx Power) w dBm, prąd lasera, napięcie i temperaturę; odczyt w Linuksie poleceniem `ethtool -m eth0` lub `show interfaces transceiver` na przełączniku.
Konsola przelacznika z danymi SFP

W łączach światłowodowych podstawą oceny stanu warstwy fizycznej jest pomiar poziomów mocy optycznej nadawanej i odbieranej. Nowoczesne transceivery optyczne SFP, SFP+, QSFP są wyposażone w znormalizowaną technologię cyfrowej diagnostyki telemetrycznej, określaną jako DDM (Digital Diagnostic Monitoring) lub DOM (Digital Optical Monitoring), zdefiniowaną w specyfikacji branżowej SFF-8472.

Układ DDM mierzy w czasie rzeczywistym pięć krytycznych parametrów fizycznych modułu: 1) Moc odbieraną (Rx Optical Power) – ilość światła padającego na fotodiodę odbiorczą; 2) Moc nadawaną (Tx Optical Power) – ilość światła emitowanego przez diodę laserową; 3) Prąd polaryzacji lasera (Laser Bias Current) – wzrost prądu świadczy o starzeniu się emitera półprzewodnikowego; 4) Napięcie zasilania (Supply Voltage); 5) Temperaturę wewnętrzną obudowy modułu. W systemie Linux parametry te odczytuje się bezpośrednio poleceniem `ethtool -m `, a na przełącznikach komendą `show interfaces transceiver details`.

Moc optyczną wyraża się w skali logarytmicznej w decybelomiliwatach (dBm) względem mocy odniesienia 1 mW: P[dBm] = 10 · log10(P[mW] / 1 mW). Przykładowo, moc 1 mW odpowiada 0 dBm, moc 0,1 mW to –10 dBm, a 0,01 mW to –20 dBm. Diagnosta ocenia stan toru na podstawie budżetu łącza (Optical Link Budget): jeśli nadajnik wysyła –3 dBm, a odbiornik rejestruje –18 dBm, tłumienie toru wynosi 15 dB. Jeśli moc odbioru spadnie poniżej czułości odbiornika (Receiver Sensitivity, np. poniżej –20 dBm dla standardu 10GBASE-LR), pojawiają się błędy bitowe (BER) i straty ramek. Z kolei zbyt silny sygnał (powyżej progu Receiver Overload, typowo > –1 dBm) może trwale uszkodzić fotodiodę odbiorczą, co wymaga zastosowania tłumika optycznego (Attenuator).

37/55
Rodzaje testerów okablowania
Cel slajdu: Klasyfikacja przyrządów pomiarowych do miedzianego okablowania strukturalnego: testery weryfikacyjne (ciągłość), kwalifikacyjne (pasmo i prędkość) oraz certyfikacyjne (zgodność z normami ISO/TIA).

Testery okablowania

  • Tester podstawowy: sprawdza ciaglosc i mape połączeń (który pin do którego)
  • Tester certyfikacyjny: mierzy tlumienie, NEXT, PSELFEXT, opóznienie (np. Fluke DSX-600)
  • TDR (Time Domain Reflectometer): lokalizuje przerwę w kablu (mierzy czas odbicia sygnału)
Hierarchia testerów LAN: 1) Testery weryfikacyjne (Verification: mapa połączeń wiremap, zwarcia, przerwy); 2) Testery kwalifikacyjne (Qualification: test przepustowości 1G/10G, bitowa stopa błędów); 3) Certyfikatory okablowania (Certification: pomiary laboratoryjne NEXT, Return Loss, RL wg ISO/IEC 11801, np. Fluke DSX-8000).
Tester Fluke DSX-600

W procesie instalacji, odbioru i diagnostyki okablowania strukturalnego miedzianego aparatura pomiarowa dzieli się na trzy wyraźne poziomy zaawansowania technologicznego i rygoru metrologicznego:

1) Testery weryfikacyjne (Weryfikatory / Continuity Testers) – najprostsze urządzenia przenośne (często w cenie kilkudziesięciu lub kilkuset złotych). Ich jedynym zadaniem jest sprawdzenie poprawności mapy połączeń (Wiremap): weryfikują ciągłość galwaniczną każdej z 8 żył oraz ekranu, wykrywają zwarcia pomiędzy żyłami (Shorts), przerwy w obwodzie (Opens) oraz zamianę kolejności przewodów (Crossed Pairs). Zaawansowane weryfikatory potrafią również zidentyfikować niebezpieczny błąd par rozkojarzonych (Split Pairs), w którym pary są zamienione w taki sposób, że ciągłość styków jest zachowana, ale zniszczona zostaje symetria skręcenia.

2) Testery kwalifikacyjne (Kwalifikatory) – przyrządy klasy średniej. Nie badają one pełnych parametrów częstotliwościowych, lecz weryfikują, czy istniejący tor kablowy jest w stanie przenieść określony standard sieciowy (np. 100BASE-TX, 1000BASE-T lub 10GBASE-T) bez generowania błędów bitowych. Wykonują one symulację transmisji pakietowej, mierzą stosunek sygnału do szumu (SNR), opóźnienie propagacji oraz szacują długość toru wbudowanym reflektometrem TDR.

3) Certyfikatory okablowania (Certification Testers) – najbardziej zaawansowane, profesjonalne kombajny laboratoryjne (np. Fluke Networks DSX-8000, Softing WireXpert, Viavi Certifier40G). Są to jedyne przyrządy uprawnione do formalnego wystawiania certyfikatów zgodności z międzynarodowymi normami ISO/IEC 11801 oraz ANSI/TIA-568. W paśmie do 500 MHz (kat. 6A) lub 2000 MHz (kat. 8) mierzą z laboratoryjną precyzją parametry falowe: tłumienie wtrąceniowe (Insertion Loss), przesłuchy zbliżne (NEXT/PS-NEXT), przesłuchy dalekosiężne (ACRF/PS-ACRF), tłumienie odbiciowe (Return Loss), rezystancję asymetrii par prądu stałego (DC Resistance Unbalance dla PoE) oraz przesłuchy obce (Alien Crosstalk).

38/55
Zasada działania reflektometru TDR
Cel slajdu: Metrologiczne podstawy reflektometrii w dziedzinie czasu (TDR): propagacja impulsu elektrycznego, współczynnik prędkości propagacji (NVP) oraz lokalizacja uszkodzeń kabla z dokładnością centymetrową.

Pomiar odbiciowy

TDR wysyla impuls elektryczny w kabel i mierzy czas powrotu odbitego sygnału.

Punkt odbicia: przerwa, zwarcie, zgiecie, zmiana impedancji.

Odległość = (czas × prędkość światła w kablu × VOP) / 2

NVP (Nominal Velocity of Propagation): prędkość sygnału w kablu (ok. 0,7–0,9 c).

TDR to podstawowe narzędzie do lokalizacji uszkodzen w okablowaniu – każdy administrator LAN powinien umiec je obsluzyc.
Reflektometria TDR (Time Domain Reflectometry): metoda badania toru miedzianego poprzez emisję szybkiego impulsu sondującego i pomiar czasu powrotu fali odbitej od nieciągłości impedancji falowej; odległość wylicza się ze wzoru d = (v · t) / 2 = (c · NVP · t) / 2.
Wykres TDR – impuls i jego odbicie

Reflektometria w dziedzinie czasu – TDR (Time Domain Reflectometry) – jest jedną z najbardziej eleganckich i precyzyjnych technik diagnostyki fizycznej w teleinformatyce. Wykorzystuje ona zjawisko falowe: każda linia transmisyjna o określonej geometrii i stałej dielektrycznej izolacji posiada charakterystyczną impedancję falową (Z0, dla standardowej skrętki komputerowej wynosi ona dokładnie 100 omów). Wszelkie zaburzenia jednorodności kabla (przerwa, zwarcie, zgniecenie, uszkodzenie izolacji, złe zaciśnięcie złącza) stanowią nieciągłość impedancyjną.

Zasada pomiaru jest analogiczna do działania radaru impulsowego: przyrząd generuje do pary przewodów bardzo krótki impuls elektryczny o stromym zboczu (o czasie narastania rzędu pikosekund) i natychmiast przełącza się w tryb precyzyjnego oscyloskopu, nasłuchując powracających ech. W miejscu nieciągłości część energii fali ulega odbiciu zgodnie ze współczynnikiem odbicia napięciowego: Γ = (ZL - Z0) / (ZL + Z0).

Kształt powracającego echa zdradza charakter usterki: 1) W przypadku przerwania kabla (rozwarcie, ZL = ∞) współczynnik Γ = +1, a impuls powraca w tej samej polaryzacji (dodatni pik w górę); 2) W przypadku zwarcia żył (ZL = 0) współczynnik Γ = -1, a impuls powraca odwrócony w przeciwnej polaryzacji (ujemny pik w dół); 3) Zgniecenie kabla wywołuje lokalny spadek impedancji i charakterystyczne ugięcie wykresu.

Odległość do miejsca usterki (d) wylicza się bezpośrednio ze zmierzonego czasu powrotu impulsu (t): d = (c · NVP · t) / 2, gdzie c to prędkość światła w próżni (300 000 km/s), a NVP (Nominal Velocity of Propagation) to współczynnik prędkości propagacji w danym kablu, podawany przez producenta w procentach prędkości światła (typowo dla skrętki NVP wynosi od 0,65 do 0,72, czyli impuls porusza się z prędkością ok. 200 metrów na mikrosekundę). Błędne wprowadzenie wartości NVP do testera powoduje błąd w oszacowaniu długości kabla rzędu kilku metrów.

39/55
Najczęstsze problemy w sieci LAN
Cel slajdu: Przegląd typowych usterek i anomalii eksploatacyjnych w sieciach lokalnych: uszkodzenia mechaniczne, błędy konfiguracji dupleksu, pętle L2, przekroczenie limitów odległości i błędy VLAN.

Co sie psuje?

  • Uszkodzony kabel: przerwana para, zle zacisniecie
  • Auto-negocjacja mismatch: jedna strona wymusza 1 Gb/s, druga negocjuje 100 Mb/s
  • Dupleks mismatch: jedna strona full, druga half – duzo błędów CRC
  • Zabrudzone styki: kurz, utlenienie – błędy CRC, utrata pakietów
  • Przeciążony port: zbyt wiele urzadzen przez jeden switch
  • Zbyt długi kabel: >100 m – tlumienie, utrata sygnału
Typowe awarie LAN: 1) Niezgodność dupleksu (Duplex Mismatch); 2) Pętle przełączania i brak STP; 3) Przekroczenie limitu 100 m długości łącza; 4) Uszkodzenia mechaniczne patchcordów; 5) Złe przypisanie VLAN na portach dostępowych; 6) Niezgodność Native VLAN na magistralach.
Każdy problem z ikona i opisem

Doświadczenie inżynierskie w zarządzaniu sieciami lokalnymi pozwala sklasyfikować najczęściej występujące problemy według prawdopodobieństwa ich wystąpienia i wpływu na infrastrukturę. Na czele listy znajdują się uszkodzenia mechaniczne okablowania krosowego (Patchcordów). Kable łączące komputery z gniazdkami w ścianie podlegają ciągłemu zginaniu, deptaniu przez krzesła biurowe oraz wyłamywaniu plastikowych zatrzasków wtyków RJ45. Skutkuje to mikrorozwarciami żył, które wywołują sporadyczne rozłączanie łącza (flapping) lub degradację prędkości z 1 Gb/s do 100 Mb/s.

Drugim klasycznym problemem jest niezgodność dupleksu (Duplex Mismatch), będąca wynikiem ręcznego wymuszenia trybu Full-Duplex na jednym końcu kabla przy włączonej autonegocjacji po drugiej stronie. Objawia się poprawnym działaniem pojedynczych pakietów ping i dramatycznym załamaniem transferu plików (do kilkudziesięciu kilobajtów na sekundę) oraz lawinowym przyrostem późnych kolizji na porcie przełącznika.

Kolejną groźną anomalią są pętle przełączania w warstwie L2, wywoływane przypadkowym spięciem dwóch gniazdek ściennych jednym kablem przez użytkownika lub wpięciem taniego domowego przełącznika bez obsługi protokołu STP. Bez aktywnej ochrony BPDU Guard na portach dostępowych wywołuje to burzę rozgłoszeniową i natychmiastowy paraliż całego VLAN-u. Często spotyka się także błędy logiczne: błędne przypisanie VLAN-u do portu stacji roboczej (komputer dostaje poprawny link fizyczny, lecz brak adresu z DHCP) oraz niezgodność Native VLAN na łączach Trunk, prowadzącą do niewidocznych wycieków ruchu pomiędzy różnymi departamentami.

40/55
Interpretacja statystyk błędów
Cel slajdu: Metodyka analizy liczników błędów na interfejsach Ethernet: błędy sumy kontrolnej CRC/FCS, ramki za krótkie (Runts), za długie (Giants), błędy dopasowania i późne kolizje.

Jak czytac statystyki błędów?

netstat -s -p tcp # Windows (w Linuxie przestarzały – odpowiednik: ss -s oraz ip -s link)
ip -s link show eth0 # Linux

Kluczowe statystyki:

  • CRC errors: błędy sum kontrolnych – uszkodzone ramki (kabel, interferencje)
  • Collisions: kolizje – moga wystapic w half-duplex, w full-duplex nie
  • Dropped packets: pakiety odrzucone (przepelnienie bufora)
  • Overruns: karta nie nadaza odbierac (za wolny CPU/bus)
Analiza liczników błędów: CRC/FCS (uszkodzenie kabla lub złączy); Runts (<64 B, kolizje lub szum); Giants (>MTU, błędy konfiguracji Jumbo/VLAN); Late Collisions (kolizje po 64 B = duplex mismatch lub kabel >100 m); Drops/Discards (przepełnienie buforów wyjściowych).
Zrzut ekranu z netstat -s

Diagnostyka wydajnościowa i awaryjna w sieciach Ethernet bazuje na systematycznym odczycie i analizie liczników błędów gromadzonych w rejestrach sprzętowych kart sieciowych oraz przełączników (dostępnych przez polecenia `show interfaces` lub `ethtool -S`). Prawidłowa interpretacja poszczególnych wskaźników pozwala natychmiast zidentyfikować przyczynę problemu:

1) Błędy FCS / CRC (Frame Check Sequence / Cyclic Redundancy Check) – oznaczają, że ramka dotarła do odbiornika z prawidłową długością, lecz 32-bitowa suma kontrolna wyliczona przez odbiornik nie zgadza się z sumą zapisaną w ogonie ramki przez nadawcę. Jest to jednoznaczny dowód na zniekształcenie bitów w torze transmisyjnym: uszkodzony kabel, luźny styk w gnieździe RJ45, zabrudzone złącze światłowodowe, silne zakłócenia elektromagnetyczne (np. kabel położony zbyt blisko świetlówek lub silników) lub uszkodzenie układu scalonego PHY.

2) Ramki za krótkie (Runts) – ramki o długości mniejszej niż minimalne 64 bajty z nieprawidłową sumą CRC. Są to zazwyczaj szczątki ramek zniszczonych w wyniku kolizji w trybie półdupleksowym lub impulsy szumu elektrycznego w medium; 3) Ramki za długie (Giants) – ramki przekraczające dopuszczalny rozmiar MTU portu (powyżej 1518 B dla czystego Ethernetu lub powyżej 1522 B dla 802.1Q). Pojawiają się najczęściej, gdy na serwerze włączono ramki Jumbo Frames (MTU 9000), a przełącznik pośredniczący nie został skonfigurowany do ich obsługi.

4) Późne kolizje (Late Collisions) – kolizje wykryte po nadaniu pierwszych 64 bajtów (512 bitów) ramki. W poprawnie działającym Ethernecie nigdy nie występują. Wskazują na dwie możliwości: Duplex Mismatch (jedna strona nadaje w pełnym dupleksie, a druga w półdupleksie) lub drastyczne przekroczenie maksymalnej fizycznej długości kabla (powyżej 100 m), przez co czas propagacji sygnału przekroczył dopuszczalny Slot Time; 5) Odrzucenia buforowe (Output Drops / Discards) – ramki całkowicie poprawne, które zostały bezpowrotnie skasowane przez przełącznik z powodu braku miejsca w pamięci podręcznej kolejki wyjściowej (objaw przeciążenia łącza lub zjawiska microburst).

41/55
Monitorowanie portów przez SNMP
Cel slajdu: Przedstawienie architektury protokołu SNMP oraz monitorowania statystyk interfejsów sieciowych w MIB-II.

SNMP do monitorowania portów

Przelaczniki udostepniaja statystyki portów przez SNMP:

  • ifInOctets / ifOutOctets: bajty przeslane przez port
  • ifInErrors / ifOutErrors: błędy na porcie
  • ifInDiscards / ifOutDiscards: pakiety odrzucone
  • ifOperStatus: stan portu (up/down)

Narzedzia: MIB Browser, snmpwalk, Zabbix, PRTG.

SNMP (Simple Network Management Protocol): protokół warstwy aplikacji (RFC 3416, RFC 3414) służący do monitorowania i zarządzania urządzeniami sieciowymi; w diagnostyce portów bazuje na strukturze IF-MIB (RFC 2863) oraz licznikach 64-bitowych.
Przelacznik → SNMP → serwer monitorujacy → dashboard

Protokół prostego zarządzania siecią – SNMP (Simple Network Management Protocol) – jest podstawowym standardem przemysłowym stosowanym w systemach monitoringu infrastruktury teleinformatycznej (NMS – Network Management System, takich jak Zabbix, Prometheus z SNMP Exporterem, LibreNMS czy PRTG). Architektura SNMP opiera się na relacji zarządca-agent (Manager-Agent): w przełączniku pracuje proces agenta, który udostępnia hierarchiczną bazę danych zarządzania zwaną MIB (Management Information Base). Każdy parametr w bazie identyfikowany jest unikalnym ciągiem liczb w drzewie ASN.1 – tzw. OID (Object Identifier).

W diagnostyce interfejsów LAN kluczową rolę odgrywa moduł IF-MIB zdefiniowany w normie RFC 2863. System monitoringu cyklicznie odpytuje tabelę ifTable oraz rozszerzoną ifXTable. Najważniejsze liczniki diagnozujące stan portu to: ifOperStatus (stan operacyjny portu: up, down, testing), ifInOctets / ifOutOctets (liczba odebranych i wysłanych bajtów), ifInErrors / ifOutErrors (liczba uszkodzonych ramek, np. z błędami FCS/CRC) oraz ifInDiscards / ifOutDiscards (ramki porzucone z powodu braku miejsca w buforach przełącznika podczas mikrozatorów).

Krytycznym zagadnieniem inżynierskim jest rozdzielczość liczników ruchu. W pierwotnej specyfikacji MIB-II liczniki bajtów były 32-bitowe (maksymalna wartość 4 294 967 295 bajtów). Na łączu 10 Gb/s licznik 32-bitowy przepełnia się i zawija (tzw. Counter Wrap) w czasie zaledwie 3,4 sekundy! Jeśli system NMS odpytuje urządzenie co 60 sekund, wyliczenie utylizacji pasma na podstawie różnicy wartości staje się matematycznie niemożliwe. Z tego powodu dla sieci Fast Ethernet i nowszych obowiązkowe jest stosowanie 64-bitowych liczników ifHCInOctets i ifHCOutOctets (High Capacity) z tabeli ifXTable.

Z punktu widzenia bezpieczeństwa teleinformatycznego wersje SNMPv1 i SNMPv2c są przestarzałe i podatne na ataki, ponieważ przesyłają hasła wspólnotowe (Community Strings, np. public, private) otwartym tekstem. Norma nakazuje wdrożenie SNMPv3 (RFC 3414), który w ramach modułu USM (User-based Security Model) zapewnia uwierzytelnianie (HMAC-SHA-256) oraz pełne szyfrowanie ładunku (AES-128 / AES-256).

42/55
Agregacja łączy LACP i LAG
Cel slajdu: Wyjaśnienie zasad łączenia równoległych łączy fizycznych w logiczne łącze LAG z wykorzystaniem protokołu LACP.

Laczenie portów

LAG (LACP – Link Aggregation Control Protocol) laczy fizyczne porty w jeden logiczny interfejs:

  • Zwieksza przepustowosc (2 × 1 Gb/s = 2 Gb/s)
  • Zapewnia redundancje (jeden port pada – ruch idzie przez drugi)
  • Wymaga konfiguracji po obu stronach

Standard: IEEE 802.1AX (wcześniej IEEE 802.3ad). Maksymalnie 8 portów aktywnych (do 16 w grupie, pozostałe w standby).

Agregacja łączy (LAG / LACP): technologia łączenia wielu fizycznych portów w jedno łącze logiczne o sumarycznej przepustowości i redundancji; standaryzowana w normie IEEE 802.1AX (dawniej IEEE 802.3ad).
Dwa przelaczniki polaczone dwoma kablami – LAG

Agregacja łączy fizycznych – LAG (Link Aggregation Group), powszechnie konfigurowana jako Port Channel lub Bonding – rozwiązuje dwa fundamentalne problemy sieci LAN: wąskie gardła przepustowości pomiędzy przełącznikami oraz konieczność blokowania nadmiarowych łączy przez protokół STP. Połączenie np. czterech fizycznych portów 1 Gb/s w jedną grupę LAG tworzy logiczny interfejs o łącznej przepustowości 4 Gb/s, który dla wyższych warstw (w tym protokołu Spanning Tree) jest widziany jako pojedynczy tor transmisyjny, dzięki czemu żaden z portów nie jest blokowany.

Dynamiczne tworzenie i nadzorowanie wiązki realizuje protokół LACP (Link Aggregation Control Protocol) zdefiniowany pierwotnie w IEEE 802.3ad, a obecnie utrzymywany w normie IEEE 802.1AX. Urządzenia po obu stronach łącza wymieniają specjalne ramki LACPDU (wysyłane na zarezerwowany adres multicast 01:80:C2:00:00:02). LACP weryfikuje zgodność parametrów portów: identyczną szybkość, tryb Full-Duplex oraz jednakową konfigurację VLAN (Access lub Trunk). Jeśli jeden z kabli zostanie przerwany lub uszkodzony, LACP usuwa go z grupy w czasie poniżej sekundy bez przerywania pracy całego łącza.

Kluczowym elementem diagnostyki LAG jest zrozumienie algorytmu równoważenia obciążenia (Load Balancing Hash). Przełącznik nie wysyła kolejnych pakietów metodą prostego przełączania karuzelowego (Round-Robin), ponieważ doprowadziłoby to do zmiany kolejności pakietów w ramach pojedynczego połączenia TCP (Packet Reordering), co drastycznie obniżyłoby wydajność transmisji. Zamiast tego stosuje się funkcję skrótu (Hash) wyliczaną z nagłówków: adresów MAC (L2), adresów IP (L3) lub portów TCP/UDP (L4).

Oznacza to, że pojedynczy strumień TCP (np. pobieranie dużego pliku między dwoma serwerami) jest zawsze przypisany do jednej fizycznej żyły i jego prędkość nigdy nie przekroczy przepustowości pojedynczego portu (np. 1 Gb/s w wiązce 4 × 1 Gb/s). Pełna przepustowość wiązki (4 Gb/s) jest osiągana wyłącznie przy wielu równoległych konwersacjach pochodzących od różnych klientów.

43/55
Zastosowanie ramek jumbo frames
Cel slajdu: Przedstawienie koncepcji, zalet oraz zagrożeń związanych ze stosowaniem powiększonych jednostek MTU (Jumbo Frames).

Wieksze ramki = wieksza wydajnosc

Standardowa ramka Ethernet ma MTU 1500 bajtów (bez nagłówków).

Jumbo frames: ramki do 9000 bajtów.

  • Mniej ramek → mniejsze obciazenie CPU
  • Lepsza wydajnosc dla duzych transferów (NFS, iSCSI)
  • Wymaga wlaczenia na wszystkich urzadzeniach na trasie

Testowanie: ping z flagą niefragmentowania i różnymi rozmiarami pakietów (ramki jumbo wymagają MTU 9000 na całej ścieżce end-to-end).

Jumbo Frames: ramki sieci Ethernet o rozmiarze jednostki MTU większym niż standardowe 1500 bajtów (typowo 9000 bajtów); redukują narzut nagłówków i obciążenie procesora przerwaniami przy transferach masowych.
Porównanie: 10 ramek 1500B vs 1 ramka 9000B

Standardowa jednostka transmisji MTU (Maximum Transmission Unit) dla sieci Ethernet wynosi od 1980 roku dokładnie 1500 bajtów. Oznacza to, że przesyłając duży blok danych (np. 1 gigabajt) przez sieć lokalną, stos sieciowy musi podzielić go na ponad 700 000 odrębnych pakietów. Każdy pakiet generuje narzut nagłówków (Ethernet 14 B + IP 20 B + TCP 20 B = 54 B) oraz zmusza kartę sieciową i jądro systemu operacyjnego do wygenerowania przerwania sprzętowego (Hardware Interrupt / IRQ) i przetworzenia kontekstu.

Koncepcja Jumbo Frames polega na podniesieniu MTU do 9000 bajtów (w niektórych rozwiązaniach do 9216 bajtów). Sześciokrotne powiększenie rozmiaru ładunku redukuje liczbę pakietów i przerwań procesora o ponad 80%, a relatywny narzut nagłówków spada z około 3,5% do poniżej 0,6%. Rozwiązanie to jest powszechnie stosowane w sieciach pamięci masowych (SAN opartych na protokołach iSCSI lub NFS), replikacji baz danych oraz w klastrach obliczeniowych i wirtualizacyjnych (VMware ESXi, Proxmox VE), gdzie pozwala w pełni nasycić łącza 10G, 25G i 100G przy minimalnym obciążeniu CPU.

Z punktu widzenia inżynierskiego ramki Jumbo Frames wiążą się jednak ze ścisłymi rygorami, ponieważ nigdy nie zostały formalnie ustandaryzowane w bazowej normie IEEE 802.3 (pozostają standardem de facto). Aby transmisja działała poprawnie, powiększone MTU musi być skonfigurowane identycznie na każdym elemencie toru sieciowego: karcie nadawcy, przełącznikach pośredniczących oraz karcie odbiorcy.

W przypadku niespójności konfiguracji (tzw. MTU Mismatch), gdy host wyśle pakiet o rozmiarze 9000 B do przełącznika ze standardowym portem MTU 1500 B, przełącznik warstwy 2 bezgłośnie odrzuci taką ramkę jako błąd Giant Frame. Co gorsza, jeśli w warstwie 3 pakiet ma ustawioną flagę DF (Don't Fragment), a router nie wyśle komunikatu ICMP Need to Frag, dochodzi do powstania tzw. czarnej dziury MTU (MTU Black Hole) – małe pakiety (np. handshake TCP) przechodzą bez przeszkód, ale transfer danych całkowicie zamiera.

44/55
Narzędzia do pomiaru przepustowości
Cel slajdu: Przegląd metodologii oraz specjalistycznych narzędzi programowych i sprzętowych do pomiaru parametrów transmisji w sieciach LAN.

Sprawdzanie prędkości interfejsu

Narzedzia do pomiaru przepustowosci LAN:

  • iperf3: pomiedzy dwoma hostami w LAN – mierzy rzeczywista przepustowosc
  • dd + nc: przesylanie pliku przez netcat z pomiarem czasu
  • scp/rsync: prędkość transferu pliku (obciążony szyfrowaniem)
  • dstat / nload / bmon: monitorowanie biezacego wykorzystania interfejsu
Narzędzia pomiarowe LAN: oprogramowanie i przyrządy badające przepływność, opóźnienia, fluktuację opóźnień (jitter) oraz stopę błędów w oparciu o standardy testowe (np. RFC 2544, ITU-T Y.1564).
Zrzut ekranu z iperf3 – transfer ~940 Mb/s na 1 Gb/s

Weryfikacja jakości i wydajności łącza LAN po instalacji lub w trakcie rozwiązywania problemów wymaga zastosowania właściwej metodologii pomiarowej. W teleinformatyce rozróżnia się trzy kluczowe pojęcia określające szybkość przesyłania danych: 1) Bandwidth (Szerokość pasma / Przepustowość nominalna) – maksymalna teoretyczna prędkość medium fizycznego (np. 1000 Mb/s dla 1000BASE-T); 2) Throughput (Przepustowość rzeczywista) – realna liczba bitów przesłanych w jednostce czasu przez łącze z uwzględnieniem narzutów protokołów; 3) Goodput (Przepustowość użyteczna) – objętość czystych danych aplikacji odebranych bez retransmisji.

W środowiskach profesjonalnych certyfikacja torów ethernetowych opiera się na normie RFC 2544 (Benchmarking Methodology for Network Interconnect Devices) oraz nowszym standardzie ITU-T Y.1564 (EtherSAM). Metodologia ta bada cztery kluczowe parametry w funkcji wielkości ramek (od 64 do 1518 bajtów): maksymalną przepustowość wolną od strat (Throughput), opóźnienie jednokierunkowe i dwukierunkowe (Latency / Round-Trip Time), stopę utraty ramek (Frame Loss Rate) oraz odporność buforów na serie pakietów (Back-to-Back Frames).

Do codziennych prac administratorskich i diagnostycznych stosuje się elastyczne narzędzia programowe pracujące w architekturze klient-serwer. Niekwestionowanym liderem jest iperf3, pozwalający na badanie strumieni TCP, UDP oraz SCTP. Do badania zaawansowanych właściwości transportowych wykorzystuje się Netperf lub Flent (badający zjawisko Bufferbloat). Z kolei do pasywnej analizy wolumenu ruchu i generowania wykresów wykorzystuje się analizatory protokołów, takie jak Wireshark z modułem IO Graphs lub konsolowy tshark.

Warto pamiętać, że pomiary programowe obarczone są wpływem systemu operacyjnego (obciążenie CPU hosta, alokacja pamięci, wydajność stosu sieciowego). Dlatego przy certyfikacji łączy powyżej 10 Gb/s niezbędne stają się dedykowane testery sprzętowe (np. firm EXFO, Fluke Networks, Viavi) generujące ramki bezpośrednio z układów FPGA.

45/55
Pomiar przepustowości przez iperf3
Cel slajdu: Przedstawienie praktycznej procedury pomiaru przepustowości sieci LAN za pomocą narzędzia iperf3 w trybie TCP i UDP.

Pomiar przepustowości LAN

Serwer (na hoscie docelowym):

iperf3 -s

Klient (na hoscie zródlowym):

iperf3 -c 192.168.1.100 -t 30

Wynik dla 1 Gb/s Ethernet:

[ ID] Interval Transfer Bitrate
[ 5] 0.00-30.00 sec 3.35 GBytes 960 Mbits/sec

960 Mb/s na 1 Gb/s to normalne (narzuty protokolów TCP/IP).

iperf3: zaawansowane narzędzie diagnostyczne typu klient-serwer mierzące maksymalną przepustowość łącza, fluktuację opóźnień (jitter) oraz straty pakietów dla protokołów TCP, UDP i SCTP.
Konsola iperf3

Narzędzie iperf3 jest podstawowym instrumentem programowym w arsenale inżyniera sieciowego. Działa ono w klasycznej architekturze klient-serwer: na jednym hoście uruchamia się proces serwera w trybie nasłuchiwania poleceniem iperf3 -s (domyślnie nasłuchuje na porcie TCP/UDP 5201), a na drugim hoście uruchamia się klienta generującego syntetyczny ruch testowy skierowany na adres serwera: iperf3 -c 192.168.1.100.

Interpretacja wyników testu TCP wymaga uwzględnienia narzutów protokołów sieciowych. Dla standardowego łącza Gigabit Ethernet (1000 Mb/s) przy standardowym MTU 1500 bajtów maksymalna teoretyczna przepustowość warstwy aplikacji (Goodput) wynosi dokładnie 949 Mb/s. Wynika to z faktu, że każda ramka traci bajty na preambułę i przerwę IPG (L1: 20 B), nagłówek Ethernet (L2: 18 B z FCS), nagłówek IPv4 (L3: 20 B) oraz nagłówek TCP (L4: 20–32 B z opcjami). Wynik pomiaru na poziomie 940–948 Mb/s oznacza idealnie pracujące łącze gigabitowe.

Do diagnozowania jakości toru pod kątem transmisji czasu rzeczywistego (VoIP, wideo, streaming) stosuje się tryb UDP, wywoływany przełącznikiem iperf3 -c <serwer> -u -b 100M. Protokół UDP nie stosuje retransmisji ani mechanizmów kontroli przepływu (Flow Control), co pozwala precyzyjnie zmierzyć: 1) Jitter (fluktuację opóźnień) – w profesjonalnej sieci LAN powinien wynosić poniżej 1 ms; 2) Straty pakietów (Packet Loss Rate) – w środowisku lokalnym powinny wynosić bezwzględnie 0%.

W przypadku diagnostyki zaawansowanej kluczowe są parametry strojenia: przełącznik -P <liczba> uruchamia wiele równoległych strumieni danych (przydatne przy testowaniu wiązek LACP oraz łącz wielogigabitowych), natomiast parametr -w <rozmiar> ustawia rozmiar okna TCP (TCP Window Size), co pozwala zweryfikować poprawność działania mechanizmu TCP Window Scaling na łączach o wysokim iloczynie pasma i opóźnienia (BDP – Bandwidth-Delay Product).

46/55
Diagnostyka wolnego łącza LAN
Cel slajdu: Przedstawienie usystematyzowanej procedury identyfikacji i eliminacji przyczyn obniżonej wydajności łącza ethernetowego.

Diagnostyka wolnego łącza LAN

Problem: uzytkownik ma komputer w sieci 1 Gb/s, ale transfery nie przekraczaja 100 Mb/s.

Diagnostyka:

  1. Sprawdz diody LED na karcie – kolor wskazuje 100 Mb/s?
  2. ethtool eth0 – pokazuje 100 Mb/s?
  3. Sprawdz kabel – Cat5 vs Cat5e? Uszkodzony?
  4. Sprawdz przełącznik – port skonfigurowany na 100 Mb/s?

Rozwiazanie: wymiana kabla na Cat5e+ lub wymuszenie 1 Gb/s.

Diagnostyka spadku wydajności LAN: metodyczna procedura wykluczania usterki warstwy fizycznej (kabel, złącza), niezgodności dupleksu (Duplex Mismatch), degradacji prędkości autonegocjacji oraz mikrozatorów buforów przełącznika.
Schemat diagnostyczny – od komputera do przelacznika

Zgłoszenie „wolnego działania sieci” jest jednym z najczęstszych wyzwań w pracy administratora. Doświadczony inżynier nie podejmuje działań chaotycznych, lecz stosuje metodyczną procedurę diagnostyczną opartą na modelu warstwowym ISO/OSI, zaczynając od weryfikacji warstwy fizycznej (L1) i łącza danych (L2).

Pierwszym krokiem jest sprawdzenie wynegocjowanych parametrów portu za pomocą narzędzi systemowych (ethtool eth0 w Linuksie lub Get-NetAdapter w PowerShellu). Jeśli karta o przepustowości nominalnej 1 Gb/s zestawiła łącze z prędkością 100 Mb/s, przyczyną jest niemal zawsze uszkodzenie okablowania strukturalnego. Podczas gdy standard 100BASE-TX wymaga do pracy zaledwie dwóch sprawnych par przewodów (pary 1-2 oraz 3-6), standard 1000BASE-T bezwzględnie wymaga wszystkich czterech par. Przerwanie chociażby jednej żyły na pinach 4, 5, 7 lub 8 powoduje, że algorytm autonegocjacji bezpiecznie degraduje prędkość połączenia do 100 Mb/s.

Drugim krytycznym błędem konfiguracyjnym jest Duplex Mismatch (niezgodność trybu dupleksu). Sytuacja ta powstaje, gdy na jednym końcu łącza (np. na porcie przełącznika) administrator wymusi tryb pełnego dupleksu (Speed 100 / Duplex Full), pozostawiając drugi koniec (komputer) w trybie autonegocjacji. Zgodnie z normą IEEE 802.3, brak odpowiedzi autonegocjacyjnej zmusza drugą stronę do przejścia w bezpieczny tryb Half-Duplex. W efekcie przełącznik nadaje i odbiera jednocześnie, podczas gdy stacja robocza traktuje jednoczesny odbiór danych jako kolizję!

Objawem Duplex Mismatch jest drastyczny spadek przepustowości (często poniżej 1–2 Mb/s przy transferach dwukierunkowych) oraz lawinowy wzrost liczników Late Collisions (późnych kolizji) na stacji oraz FCS/CRC Errors na przełączniku. Trzecim czynnikiem mogą być mikrozatory (Microbursts) i przepełnienia buforów portu przełącznika, widoczne jako rosnące liczniki OutDiscards przy braku jakichkolwiek błędów fizycznych kabla.

47/55
Diagnostyka rosnących błędów CRC
Cel slajdu: Wyjaśnienie przyczyn powstawania błędów sumy kontrolnej CRC/FCS na interfejsach sieciowych oraz metod ich lokalizacji.

Rosnące błędy CRC na interfejsie

Objaw: uzytkownicy zglaszaja wolne dzialanie aplikacji.

Pomiar: ip -s link show eth0 – błędy CRC rosna.

Przyczyny:

  • Uszkodzony kabel (przerwana para, zle zacisniecie)
  • Zaklócenia elektromagnetyczne (kabel obok silnika, linii energetycznej)
  • Zabrudzone styki w gniezdzie RJ45

Rozwiazanie: wymiana kabla, czyszczenie styków, przekladka kabla.

Błędy CRC (Cyclic Redundancy Check) / FCS: błędy integralności ramki powstające w wyniku zniekształcenia bitów podczas transmisji przez medium fizyczne; ramki z niepoprawną sumą kontrolną są bezgłośnie odrzucane przez kontroler MAC.
Wykres rosnacych bledów CRC i zdjecie uszkodzonego kabla

Suma kontrolna ramki – FCS (Frame Check Sequence) – to 32-bitowe pole wyliczane przez nadajnik za pomocą wielomianu cyklicznego CRC-32 i dołączane na końcu każdej ramki Ethernet. Odbierający kontroler sieciowy (karta NIC lub port przełącznika) w locie przelicza sumę kontrolną dla odebranego ciągu bitów. Jeśli wyliczona wartość różni się od wartości zapisanej w polu FCS, układ MAC rejestruje błąd CRC Error / FCS Error i bezwzględnie niszczy ramkę, nie przekazując jej do wyższych warstw.

W prawidłowo funkcjonującej sieci współczynnik błędów bitowych powinien spełniać rygor BER < 10-12, co oznacza, że liczniki błędów CRC powinny pozostawać równe zeru. Narastanie licznika błędów CRC (obserwowane w netstat -i, ip -s link lub przez SNMP w ifInErrors) jest bezpośrednim dowodem degradacji sygnału w warstwie fizycznej.

Główne przyczyny powstawania błędów CRC dzielą się na trzy kategorie: 1) Mechaniczne uszkodzenia toru miedzianego – niedociśnięte lub skorodowane styki we wtyku RJ-45, zbyt mocno rozplecione pary przy zarabianiu gniazda (rozplot powyżej 13 mm drastycznie degraduje parametry NEXT!), zgniecenie kabla lub przekroczenie dopuszczalnego promienia gięcia; 2) Zakłócenia elektromagnetyczne (EMI) – poprowadzenie nieekranowanego kabla UTP w bezpośrednim sąsiedztwie linii elektroenergetycznych 400 V, falowników, silników wind lub opraw świetlówkowych bez zachowania wymaganych odstępów separacyjnych (norma PN-EN 50174-2);

3) Degradacja toru światłowodowego – w łączach optycznych błędy CRC wynikają najczęściej z zabrudzenia czoła ferruli złącza (kurz o średnicy 1 µm potrafi zablokować rdzeń włókna jednomodowego o średnicy 9 µm!), mikropęknięć włókna lub pracy transceivery SFP na granicy czułości odbiornika optycznego (niski parametr Rx Power). Każdy zaobserwowany błąd CRC wymaga natychmiastowej inspekcji toru fizycznego, gdyż wymusza retransmisje w warstwie TCP, generując lawinowe opóźnienia aplikacji.

48/55
Przyszłość technologii sieci LAN
Cel slajdu: Przedstawienie kierunków rozwoju technologii Ethernet: ultra-wysokie przepustowości, Single Pair Ethernet oraz optyczne sieci kampusowe.

Co nas czeka?

  • 800 GbE / 1,6 TbE: standardy w opracowaniu (IEEE P802.3df)
  • Single-pair Ethernet (SPE): Ethernet na 2 przewodach dla IoT i przemyslu
  • Ethernet w samochodach: 1000BASE-T1 dla automotive
  • Optical Ethernet: światłowód do domu (FTTH) i biurka (FTTD)
Trendy rozwojowe Ethernetu: standardy wysokich prędkości (800 GbE, 1,6 TbE), Ethernet jednoparowy SPE (Single Pair Ethernet) dla automatyki przemysłowej i IoT oraz upowszechnienie optycznych sieci POL (Passive Optical LAN).
Wizja przyszlosci – szybkie lacza, IoT, automotive

Technologia Ethernet, zapoczątkowana w 1973 roku przez Roberta Metcalfe'a jako eksperyment o prędkości 2,94 Mb/s na grubym kablu koncentrycznym, wykazuje niespotykaną zdolność adaptacji. W segmencie centrów danych i rdzeni sieci kampusowych standardem stają się interfejsy 400 GbE (IEEE 802.3bs), a zatwierdzone standardy IEEE 802.3df oraz przygotowywany IEEE 802.3dj definiują prędkości 800 GbE oraz 1,6 TbE. Osiągnięcie tak gigantycznych przepływności wymagało przejścia z tradycyjnego kodowania dwupoziomowego NRZ na wielopoziomową modulację PAM4 (Pulse Amplitude Modulation 4) oraz zaawansowane układy korekcji błędów FEC (Forward Error Correction).

Drugim rewolucyjnym kierunkiem rozwoju na przeciwległym biegunie prędkości jest Single Pair Ethernet (SPE), rozwijany w standardach IEEE 802.3cg (10BASE-T1L), IEEE 802.3bw (100BASE-T1) oraz IEEE 802.3ch (Multi-Gigabit Automotive). SPE umożliwia transmisję danych i zasilania (technologia PoDL – Power over Data Lines) po pojedynczej parze przewodów miedzianych. Standard 10BASE-T1L pozwala na osiągnięcie zasięgu do 1000 metrów, zastępując przestarzałe magistrale polowe RS-485, Profibus i pętle prądowe 4–20 mA w Przemyśle 4.0 i automatyce budynkowej (BMS) natywnym protokołem IP.

W sieciach kampusowych i biurowych rośnie popularność technologii POL (Passive Optical LAN) bazującej na architekturze GPON i XGS-PON (ITU-T G.9807.1). Zastępuje ona wielopoziomowe przełączniki dystrybucyjne pasywnymi splitterami optycznymi, eliminując szafy pośrednie (IDF) i redukując zużycie energii o ponad 50%. Równolegle w sieciach bezprzewodowych upowszechnienie Wi-Fi 6E oraz Wi-Fi 7 wymusiło masową migrację portów dostępowych przełączników ze standardu 1 GbE na standardy Multi-Gigabit (IEEE 802.3bz: 2.5GBASE-T i 5GBASE-T), pozwalające na uzyskanie wyższych prędkości na istniejącym okablowaniu kat. 5e i 6.

49/55
Podsumowanie najważniejszych informacji
Cel slajdu: Syntetyczne podsumowanie fundamentalnych zasad działania, topologii i standardów sieci lokalnych Ethernet.

Co juz wiemy?

  • Ethernet to dominująca technologia LAN – od 10 Mb/s do 400+ Gb/s
  • Karta sieciowa NIC sklada sie z MAC + PHY + interfejsu
  • Adres MAC to 48-bitowy, unikalny identyfikator interfejsu
  • Skretka UTP/FTP/STP i światłowód to glówne nosniki
  • Auto-negocjacja i full-duplex to standardowe ustawienia
  • Przelaczniki ucza sie adresów MAC i eliminuja kolizje
Podsumowanie LAN: zintegrowany przegląd wiedzy o ewolucji sieci Ethernet z medium współdzielonego do przełączanego, warstwowości modeli ISO/OSI i TCP/IP oraz kluczowych parametrach interfejsów fizycznych.
Mapa mysli podsumowujaca

W ramach modułu poświęconego sieciom lokalnym LAN przeanalizowaliśmy pełen przekrój zagadnień: od fizycznych zjawisk falowych w kablach miedzianych i światłowodowych, aż po zaawansowaną logikę przełączania ramek w warstwie łącza danych. Zrozumienie relacji pomiędzy fizyczną strukturą toru a zachowaniem protokołów logicznych jest fundamentem skutecznej pracy diagnosty sieciowego.

Kluczowe wnioski techniczne modułu obejmują: 1) Ewolucję paradygmatu: przejście od współdzielonego medium magistralnego opartego na detekcji kolizji (CSMA/CD w topologii koncentratora) do w pełni przełączanego, mikro-segmentowanego środowiska Full-Duplex wyeliminowało zjawisko domen kolizyjnych na rzecz indywidualnych domen dedykowanych pojedynczym stacjom roboczym;

2) Format ramki i adresację: ramka Ethernet II z unikalnymi 48-bitowymi adresami MAC stanowi uniwersalny nośnik danych dla warstwy sieciowej (IPv4, IPv6, ARP), a poprawność jej odbioru jest bezwzględnie weryfikowana 32-bitową sumą kontrolną FCS; 3) Mechanizm przełączania: proces transparentnego mostkowania oparty na tablicy CAM łączy mechanizmy samoistnego uczenia się (Learning), filtrowania (Filtering) oraz rozsyłania (Flooding) dla adresów nieznanych i rozgłoszeniowych;

4) Standardy okablowania: rygorystyczne przestrzeganie limitu 100 metrów dla łącza skrętkowego oraz właściwy dobór kategorii (od kat. 5e do kat. 8) w oparciu o normy PN-EN 50173 i ISO/IEC 11801 jest bezwzględnym warunkiem bezbłędnej transmisji bez degradacji parametrów autonegocjacji.

50/55
Kluczowe informacje do zapamiętania
Cel slajdu: Wskazanie najważniejszych pojęć i mechanizmów sieci LAN, niezbędnych w pracy inżynierskiej i diagnostycznej.

Warto zapamiętać

  • VLAN dzieli siec fizyczna na logiczne segmenty
  • PoE zasila urzadzenia przez skretke
  • TDR lokalizuje uszkodzenia w kablu
  • Bledy CRC wskazuja na problemy z medium
  • Do pomiarów LAN uzywamy ethtool, iperf3, SNMP
Kluczowe kompetencje diagnosty LAN: znajomość podziału domen broadcastowych za pomocą VLAN (802.1Q), bilansowania zasilania PoE (802.3af/at/bt), pomiarów reflektometrycznych TDR oraz analizy liczników błędów portów.
Ikony kluczowych pojec

Jako podsumowanie wiadomości inżynierskich, każdy diagnosta i projektant sieci komputerowych powinien w swojej codziennej praktyce kierować się poniższymi żelaznymi zasadami:

1) VLAN (IEEE 802.1Q): podział logiczny na sieci wirtualne jest jedynym skutecznym sposobem na ograniczenie domeny rozgłoszeniowej w warstwie 2. Ramki na łączach trunkowych otrzymują 4-bajtowy tag z 12-bitowym identyfikatorem VLAN (zakres 1–4094). Port dostępowy (Access) zawsze usuwa tag przed wysłaniem ramki do stacji końcowej;

2) Zasilanie PoE (IEEE 802.3af/at/bt): Power over Ethernet rewolucjonizuje zasilanie urządzeń brzegowych, lecz wymaga ścisłej kontroli budżetu mocy przełącznika (Power Budget) oraz doboru odpowiedniej kategorii kabla ze względu na nagrzewanie się wiązek kablowych i spadki napięcia na rezystancji pętli stałoprądowej;

3) Reflektometria TDR: weryfikacja toru miedzianego za pomocą TDR pozwala w ułamku sekundy zlokalizować przerwę lub zwarcie kabla ze wzoru d = (c · NVP · t) / 2, pod warunkiem poprawnego wprowadzenia współczynnika prędkości propagacji NVP producenta kabla;

4) Diagnostyka błędów: liczniki błędów na porcie są jednoznacznym wskaźnikiem charakteru usterki: błędy CRC wskazują na defekt kabla, złączy lub zakłócenia EMI; późne kolizje (Late Collisions) wskazują na niezgodność dupleksu (Duplex Mismatch) lub przekroczenie maksymalnej długości kabla; natomiast odrzucenia buforów (Discards) wskazują na przeciążenie łącza i mikrozatory.

51/55
Pytania kontrolne z interfejsów LAN
Cel slajdu: Weryfikacja wiedzy z zakresu adresacji warstwy 2 vs 3, procesu autonegocjacji oraz mechanizmu uczenia się przełącznika.

Sprawdź swoją wiedzę

  1. Pytanie: Jaka jest róznica między adresem MAC a adresem IP?

Odpowiedź: MAC to adres fizyczny karty sieciowej (warstwa 2). IP to adres logiczny (warstwa 3). MAC jest staly, IP moze sie zmieniac.

  1. Pytanie: Do czego sluzy autonegocjacja?

Odpowiedź: Do uzgodnienia prędkości i dupleksu między dwoma urządzeniami.

Pytania kontrolne (Część 1): zestaw zagadnień sprawdzających zrozumienie relacji między adresem fizycznym MAC i logicznym IP, zasad działania mechanizmu NLP/FLP w autonegocjacji oraz struktury tablicy CAM.
Ikona znaku zapytania

Odpowiedzi na pytania kontrolne wymagają precyzyjnego operowania terminologią inżynierską:

Pytanie 1: Jaka jest fundamentalna różnica pomiędzy adresem MAC a adresem IP?
Odpowiedź akademicka: Adres MAC (Media Access Control) jest 48-bitowym adresem fizycznym warstwy łącza danych (L2), unikalnym globalnie i przypisanym do sprzętowego kontrolera sieciowego przez producenta (składa się z 24-bitowego OUI i 24-bitowego identyfikatora karty). Służy do bezpośredniego dostarczania ramek wewnątrz pojedynczej domeny rozgłoszeniowej (lokalnego segmentu sieci). Adres IP jest adresem logicznym warstwy sieciowej (L3, 32-bitowy w IPv4, 128-bitowy w IPv6), który ma strukturę hierarchiczną (sieć + host). Służy do routingu pakietów pomiędzy różnymi sieciami w skali globalnej. Do mapowania adresu IP na adres MAC w sieci lokalnej służy protokół ARP lub NDP.

Pytanie 2: Jak działa autonegocjacja w sieci Ethernet i czym grozi jej jednostronne wyłączenie?
Odpowiedź akademicka: Autonegocjacja (IEEE 802.3u) wykorzystuje impulsy szybkiej kontroli łącza – FLP (Fast Link Pulses). Urządzenia wymieniają 16-bitowe słowo kodowe informujące o obsługiwanych prędkościach i trybach dupleksu, wybierając najwyższy wspólny mianownik (np. 1000 Mb/s Full-Duplex). Wymuszenie parametrów na jednym porcie przy pozostawieniu autonegocjacji na drugim skutkuje brakiem pakietów FLP. Strona autonegocjująca stosuje mechanizm Parallel Detection – potrafi rozpoznać prędkość (np. 100 Mb/s), ale zgodnie ze standardem musi ustawić dupleks w tryb Half-Duplex. Prowadzi to do Duplex Mismatch: masowych kolizji późnych, błędów CRC i spadku przepustowości do ułamka megabita.

52/55
Kolejne pytania kontrolne o LAN
Cel slajdu: Weryfikacja wiedzy z zakresu reflektometrii TDR oraz fizycznej transmisji w standardzie Gigabit Ethernet 1000BASE-T.

Sprawdź swoją wiedzę – ciąg dalszy

  1. Pytanie: Co oznacza skrót TDR i do czego sluzy?

Odpowiedź: Time Domain Reflectometer – wysyla impuls w kabel i mierzy odbicie, sluzy do lokalizacji przerw i zwarć.

  1. Pytanie: Ile par przewodów wykorzystuje Gigabit Ethernet (1000BASE-T)?

Odpowiedź: Wszystkie 4 pary (8 przewodów).

Pytania kontrolne (Część 2): zestaw zagadnień sprawdzających znajomość fizyki pomiarów TDR, zjawiska odbicia fali na nieciągłości impedancji oraz architektury transmisji 1000BASE-T.
Ikona znaku zapytania

Analiza odpowiedzi na kolejne zagadnienia egzaminacyjne:

Pytanie 3: Na jakiej zasadzie działa reflektometr TDR i dlaczego parametr NVP jest krytyczny?
Odpowiedź akademicka: Reflektometr w dziedzinie czasu – TDR (Time Domain Reflectometry) – wysyła do pary przewodów krótki impuls elektryczny o wysokiej częstotliwości i mierzy czas powrotu fali odbitej. Odbicie powstaje w każdym punkcie zmiany impedancji falowej kabla. Odległość do uszkodzenia wylicza się ze wzoru d = (c · NVP · t) / 2. Współczynnik NVP (Nominal Velocity of Propagation) określa prędkość rozchodzenia się fali w dielektryku kabla jako ułamek prędkości światła c (dla typowej skrętki NVP wynosi od 0,65 do 0,72). Błędne podanie NVP fałszuje pomiar odległości: zmiana NVP z 0,68 na 0,72 powoduje błąd lokalizacji uszkodzenia rzędu 5 metrów na 90-metrowym torze.

Pytanie 4: Dlaczego standard 1000BASE-T wymaga wszystkich 4 par, podczas gdy 100BASE-TX działa na 2 parach?
Odpowiedź akademicka: Standard 100BASE-TX wykorzystuje kodowanie MLT-3 przy częstotliwości 125 MHz i rozdziela transmisję na jedną parę nadawczą (TX) i jedną parę odbiorczą (RX). Standard 1000BASE-T (IEEE 802.3ab) musiał zmieścić przepływność 1000 Mb/s w paśmie kabla kat. 5e (100 MHz). W tym celu zastosowano: 1) Transmisję po wszystkich czterech parach jednocześnie; 2) Tryb Dual-Duplex (hybrydowy) – każda para przesyła dane w obu kierunkach równocześnie; 3) Kodowanie 5-poziomowe PAM-5 (Pulse Amplitude Modulation) transmitujące 2 bity na symbol; 4) Układy DSP z aktywną kompensacją echa i przesłuchów NEXT/FEXT. W efekcie każda para transmituje 250 Mb/s (4 × 250 Mb/s = 1000 Mb/s).

53/55
Dalsze pytania kontrolne o LAN
Cel slajdu: Weryfikacja wiedzy na temat ograniczeń odległości w okablowaniu strukturalnym oraz tagowania VLAN w standardzie IEEE 802.1Q.

Sprawdź swoją wiedzę – ciąg dalszy

  1. Pytanie: Jaka jest maksymalna dlugosc kabla skretki w standardzie 1000BASE-T?

Odpowiedź: 100 metrów.

  1. Pytanie: Czym rózni sie port access od port trunk w kontekscie VLAN?

Odpowiedź: Port access nalezy do jednego VLAN (untagged). Port trunk przenosi ruch z wielu VLAN-ów (tagged).

Pytania kontrolne (Część 3): zestaw pytań dotyczących fizycznego modelu kanału transmisyjnego (Permanent Link vs Channel) oraz mechanizmu enkapsulacji ramek na portach Access i Trunk.
Ikona znaku zapytania

Wyczerpujące omówienie zagadnień podsumowujących:

Pytanie 5: Jaki jest maksymalny dopuszczalny dystans dla toru miedzianego w sieci Ethernet i z czego wynika podział 90 m + 10 m?
Odpowiedź akademicka: Zgodnie z normami ISO/IEC 11801 oraz PN-EN 50173 maksymalna długość kanału transmisyjnego (Channel) wynosi 100 metrów. Dystans ten dzieli się na: łącze stałe (Permanent Link) o długości maksymalnie 90 metrów, wykonane z kabla drutowego ułożonego w korytach kablowych między panelem krosowym a gniazdem abonenckim, oraz kable krosowe (Patch Cords) z kabla linkowego o łącznej długości nieprzekraczającej 10 metrów (zazwyczaj 5 m w punkcie dystrybucyjnym i 5 m przy stanowisku roboczym). Przewód linkowy cechuje się wyższą elastycznością, lecz ma o około 20–50% wyższe tłumienie jednostkowe niż drut, stąd rygorystyczne ograniczenie jego długości.

Pytanie 6: Jaka jest różnica w traktowaniu ramek przez port Access oraz port Trunk w przełączniku VLAN?
Odpowiedź akademicka: Port Access (Dostępowy) należy logicznie do tylko jednego identyfikatora VLAN (PVID). Wszelkie ramki przychodzące od nietagującego urządzenia końcowego (PC, drukarka) są wewnątrz przełącznika znakowane tym identyfikatorem. Ramki opuszczające port Access w stronę hosta mają znacznik 802.1Q bezwzględnie usuwany (Untagged). Port Trunk (Magistralny) służy do łączenia przełączników między sobą lub z routerem (Router-on-a-Stick). Przepuszcza ruch z wielu VLAN-ów, wstawiając do nagłówka ramki 4-bajtowy znacznik 802.1Q Tag zawierający pole VLAN ID. Wyjątkiem na porcie Trunk jest tzw. Native VLAN – ramki należące do tego jednego wybranego VLAN-u są przesyłane magistralą w postaci nietagowanej.

54/55
Zadania praktyczne do wykonania
Cel slajdu: Przedstawienie scenariusza ćwiczeń laboratoryjnych utrwalających umiejętności konfiguracji, analizy ruchu i diagnostyki sieci LAN.

Wykonaj samodzielnie

  1. Otwórz konsolę Windows i wykonaj ipconfig /all – zapisz adres MAC, IP i maske swojego interfejsu LAN.
  2. Wykonaj netstat -e (Windows; w Linuxie użyj ip -s link oraz ss -s, bo netstat jest przestarzały) – ile pakietów wysłano i odebrano? Czy są błędy?
  3. Jesli masz dostep do Linux – wykonaj ethtool eth0 (lub odpowiedni interfejs).
  4. Sprawdz tablice ARP (arp -a) – kto jest w twojej sieci lokalnej?
Zadania laboratoryjne LAN: praktyczny zestaw procedur warsztatowych obejmujący analizę konfiguracji interfejsów, pomiar wydajności łącz narzędziem iperf3 oraz dekompozycję ramek w analizatorze Wireshark.
Seria ikon z numerami zadan

W celu praktycznego utrwalenia wiedzy inżynierskiej student powinien samodzielnie wykonać w środowisku laboratoryjnym poniższe trzy zadania diagnostyczne:

Zadanie 1: Zaawansowana inspekcja parametrów interfejsu w systemie operacyjnym
W systemie Linux uruchom polecenie ethtool <nazwa_interfejsu> oraz ip -s link show <nazwa_interfejsu> (w systemie Windows użyj polecenia PowerShell: Get-NetAdapterAdvancedProperty). Zidentyfikuj wynegocjowaną szybkość (Speed), tryb dupleksu, stan autonegocjacji oraz obecność ewentualnych błędów transmisji (RX/TX errors, CRC errors, drops). Sprawdź, jak system reaguje na próbę programowego wyłączenia autonegocjacji i wymuszenia parametrów.

Zadanie 2: Pomiar przepustowości i analiza wpływu parametrów transportowych za pomocą iperf3
Zestaw środowisko testowe złożone z dwóch hostów połączonych przez przełącznik gigabitowy. Na serwerze uruchom iperf3 -s. Na kliencie przeprowadź testy: 1) Podstawowy test TCP (porównaj uzyskany Goodput z teoretycznym maksimum 949 Mb/s); 2) Test UDP z narzuconą przepływnością -u -b 800M i zanotuj wartości opóźnienia i fluktuacji Jitter; 3) Przeprowadź test z symulacją utraty pakietów lub ograniczeniem rozmiaru okna TCP (-w 16K) i zaobserwuj spadek wydajności.

Zadanie 3: Przechwytywanie i sekcja anatomiczna ramki Ethernet w Wiresharku
Uruchom analizator Wireshark na interfejsie lokalnym i wyślij zapytanie ICMP Echo Request do bramy domyślnej. Zlokalizuj wygenerowaną ramkę w oknie pakietów: 1) Przeanalizuj 6-bajtowe pole Source MAC oraz Destination MAC; 2) Rozszyfruj pierwsze 3 bajty adresu (OUI) i sprawdź producenta sprzętu w bazie IEEE; 3) Zidentyfikuj 2-bajtowe pole EtherType (wartość 0x0800 dla IPv4, 0x0806 dla ARP); 4) Jeśli analizujesz ruch z portu magistralnego Trunk, wskaż 4-bajtowy nagłówek 802.1Q i odczytaj wartość pola VLAN ID oraz bity priorytetu PCP.

55/55
Zakończenie części o interfejsach LAN
Cel slajdu: Formalne zamknięcie modułu sieci lokalnych LAN oraz wprowadzenie do tematyki sieci bezprzewodowych WLAN.

Koniec części 2

Dziękujemy za uwagę. W następnej części poznamy interfejsy sieciowe WLAN – standardy 802.11, pasma czestotliwosci, budowe punktów dostepowych i diagnostyke sieci bezprzewodowych.

Podsumowanie części 2: opanowanie zasad budowy, standardów okablowania, przełączania warstwy 2 oraz diagnostyki sieci przewodowych; zapowiedź części 3: Sieci bezprzewodowe WLAN (IEEE 802.11).
Zapowiedz czesci 3 + ikona WLAN

Niniejsza część kursu wyposażyła Państwa w kompleksową wiedzę z zakresu projektowania, weryfikacji i diagnostyki sieci lokalnych LAN. Opanowali Państwo mechanizmy działania standardów rodziny IEEE 802.3, strukturę ramki Ethernet, specyfikę medium transmisyjnego miedzianego i światłowodowego, a także zaawansowane mechanizmy logiczne, takie jak segmentacja VLAN (IEEE 802.1Q), agregacja łączy LACP (IEEE 802.1AX) oraz zasilanie PoE (IEEE 802.3bt).

W nowoczesnej teleinformatyce sieć przewodowa LAN stanowi kręgosłup infrastruktury kampusowej i korporacyjnej, dostarczając stabilne, bezpieczne i redundantne połączenia dla serwerów, macierzy dyskowych oraz punktów dostępowych sieci bezprzewodowej. Umiejętność interpretacji liczników SNMP IF-MIB, analizy sum kontrolnych FCS/CRC oraz precyzyjnego lokalizowania uszkodzeń okablowania za pomocą reflektometrii TDR stanowi podstawę profesjonalnego warsztatu inżynierskiego.

W kolejnej części kursu – Część 3: Interfejsy i diagnostyka sieci bezprzewodowych WLAN – przejdziemy do transmisji radiowej. Poznamy standardy rodziny IEEE 802.11 (od 802.11b/g/n, przez Wi-Fi 5 / 802.11ac, Wi-Fi 6/6E / 802.11ax, aż po Wi-Fi 7 / 802.11be), mechanizm unikania kolizji CSMA/CA, ramki zarządzające, metody zabezpieczeń WPA2/WPA3 oraz zaawansowaną diagnostykę widmową i analizę zakłóceń fal radiowych.